Según la Agencia de Ciberseguridad de Singapur, las vulnerabilidades de día cero, que los desarrolladores no descubren hasta que son explotadas, aumentaron un 40 % en 2023, lo que supuso un importante desafío para los sistemas de seguridad modernos. Este incremento se ve agravado por el uso de la IA en los ciberataques, que aumenta su escala, velocidad y sofisticación. En consecuencia, el coste medio de las filtraciones de datos ha ascendido a 4,5 millones de dólares, lo que representa un aumento del 15 % en tres años, según IBM. Un firewall de aplicaciones web (WAF) filtra el tráfico malicioso para proteger las aplicaciones mediante reglas personalizables que se adaptan a necesidades de seguridad específicas. Las organizaciones han utilizado los WAF para defenderse de diversos ataques contra aplicaciones y API, y así contar con cierto grado de protección.
KuppingerCole Analysts AG evaluó recientemente a varios proveedores y sus ofertas en cuanto a producto, innovación y adecuación al mercado de los WAF. F5 Distributed Cloud WAAP fue reconocido como líder en el KuppingerCole Leadership Compass 2024 para WAF en las categorías de producto, innovación, adecuación al mercado y valoración general. KuppingerCole también señaló que F5 es ampliamente conocido por sus tecnologías de aplicaciones, entre ellas NGINX App Protect y BIG-IP Advanced WAF, que, junto con Distributed Cloud WAAP, también fueron evaluadas en el Leadership Compass.
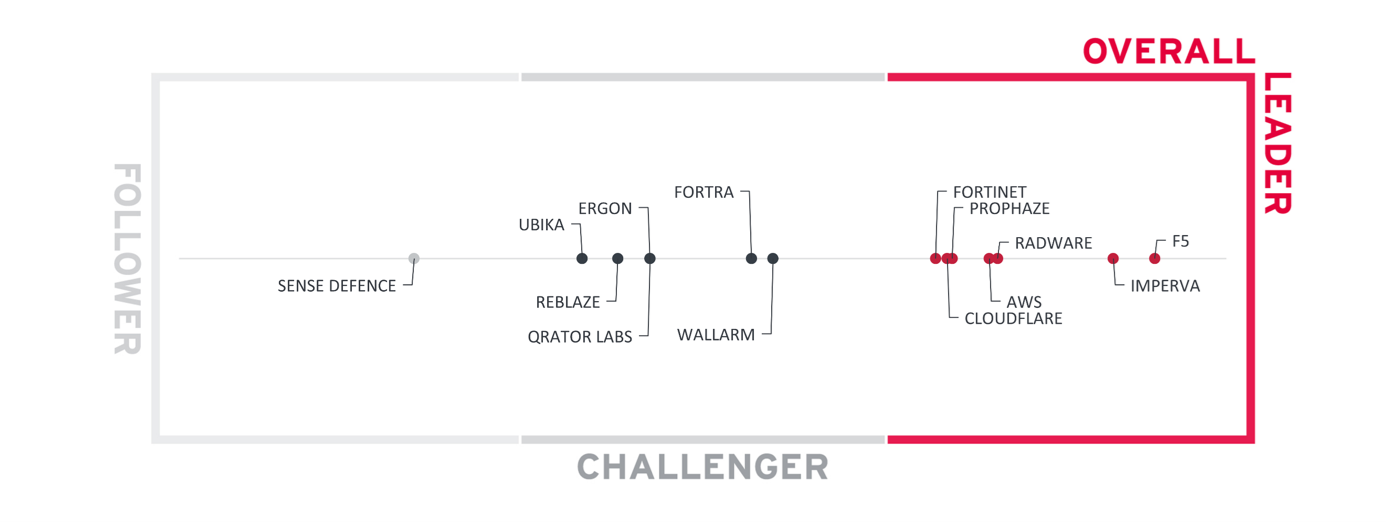
F5 Distributed Cloud WAAP recibió de KuppingerCole una calificación de «muy positiva» en seguridad, funcionalidad, implementación y facilidad de uso, además de en innovación, solidez financiera y ecosistema. Entre los puntos fuertes de F5 Distributed Cloud WAAP destacados en el informe se incluyen la flexibilidad de implementación, la disponibilidad de un amplio ecosistema, la extensa compatibilidad con API y una sólida integración con terceros. El informe también señaló que F5 Distributed Cloud WAAP garantiza la protección de los datos, cumple diversas normas de conformidad, proporciona asistencia del SOC las 24 horas del día, los 7 días de la semana, utiliza la IA y el aprendizaje automático para identificar y bloquear actividades maliciosas, y ofrece paneles informativos, informes detallados y control de acceso basado en roles.
El informe KuppingerCole Leadership Compass 2024 para WAF analiza la evolución del mercado de los WAF y cómo se espera que las soluciones WAF modernas incluyan modelos de seguridad tanto negativos como positivos para proteger las aplicaciones web frente a ataques, con funciones esenciales para detectar firmas de ataques y ofrecer protección contra ataques DDoS. Además, el ámbito de los WAF se ha ampliado para incluir la protección de API, que ahora suele integrarse en ofertas comercializadas como protección de aplicaciones web y API (WAAP), lo que convierte la seguridad de las API en un componente esencial de las soluciones WAF actuales.
Las capacidades de las soluciones WAAP de F5 para la protección de API y frente a ataques DDoS recibieron comentarios positivos en el informe: «Su seguridad de API permite proteger los protocolos REST, SOAP, gRPC, GraphQL, LDAP, RADIUS y Webhooks. F5 WAAP implementa sofisticadas medidas de seguridad de API para ofrecer protección frente a las 10 principales amenazas de OWASP para las API, los ataques DoS, las filtraciones de datos y las inyecciones SQL, e incluye la detección automática de API. La plataforma puede integrarse con F5 NGINX para proporcionar funciones de puerta de enlace de API. Admite funciones esenciales de seguridad de API, como la validación de esquemas, la limitación de solicitudes, las listas de permitidos y el enrutamiento de API. Además, se utilizan mecanismos de claves de API para bloquear el tráfico anónimo, gestionar cuotas y autorizar el acceso».
El informe también afirma que F5 Distributed Cloud WAAP «es una opción excelente para las grandes empresas que buscan una solución integral de seguridad para aplicaciones web y API» y que su «versatilidad en distintos modelos de implementación y su integración con las principales plataformas la convierten en una firme candidata para empresas con entornos multinube complejos».
Póngase en contacto con su gestor de cuenta para evaluar F5 Distributed Cloud WAAP y el modelo de prestación de F5 WAF que mejor se adapte a sus necesidades de seguridad de aplicaciones y API.
Aquí tienes un enlace al comunicado de prensa de F5 sobre el informe.
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.