Así que cree que ha resuelto su problema con los bots. Pero ahora no está seguro. O quizá su contrato esté a punto de renovarse y esté realizando las comprobaciones pertinentes para determinar si su colaboración con el proveedor de gestión de bots le ofrece el mejor retorno de la inversión.
Aunque el rendimiento, los análisis y los registros parecen correctos, hay algo que no encaja. Todos sus esfuerzos por mejorar las experiencias digitales y satisfacer a sus clientes no han dado fruto. Los ingresos no han aumentado. Las devoluciones de cargos han alcanzado un máximo histórico. Los clientes llaman al servicio de asistencia para quejarse de las dificultades que encuentran al realizar transacciones en su sitio y se pasan en masa a la competencia. Sus equipos de seguridad y riesgos se quejan de una avalancha de falsos positivos que desvía su atención de las iniciativas empresariales estratégicas.
Quizá le haya planteado a su proveedor de gestión de bots algunas de las preguntas de «10 preguntas que debe hacer a un proveedor de mitigación de bots», pero quiera obtener una validación adicional.
No está de más mantener alerta a su proveedor de gestión de bots; por eso, aquí tiene otras 10 preguntas que hacerle a un proveedor de mitigación de bots.
1. ¿Cómo mide el proveedor el éxito?
La clave está en la eficacia… ¿O no?
A los proveedores de soluciones de mitigación de bots les gusta presumir de eficacia, pero la tasa de detección de ataques es solo una parte de la ecuación. Una postura de seguridad estricta puede dar lugar a una tasa de detección elevada, pero también generaría falsos positivos que saturarían a los equipos de seguridad y provocarían fricciones que alejarían a los clientes, lo que se traduciría en ventas perdidas y un potencial empresarial limitado.
Cuando se tienen en cuenta factores como los falsos positivos, la fricción para el usuario, las oportunidades de personalizar o mejorar la experiencia del cliente y la capacidad de mantener la resiliencia independientemente de cómo los delincuentes adapten sus ataques, estamos hablando más bien de efectividad.
2. ¿El servicio protege las aplicaciones y las API en distintos entornos y nubes?
Esta es una consideración importante. ¿Puede gestionar su empresa como considere oportuno, aprovechando las soluciones de continuidad del negocio y los ecosistemas adecuados que agilicen sus operaciones y le proporcionen la mayor ventaja competitiva, o se ve obligado a rediseñar su entorno y trasladar su presencia digital a la plataforma propietaria del proveedor? ¿Qué ocurriría si esa plataforma sufriera una degradación del servicio o incluso una interrupción?
Los consumidores de la nueva economía digital exigen experiencias sencillas y seguras, y cualquier contratiempo puede provocar el abandono de una transacción o incluso de una marca. ¿De verdad quiere quedar a merced de la dependencia de un proveedor o prefiere controlar su propio futuro en materia de seguridad?
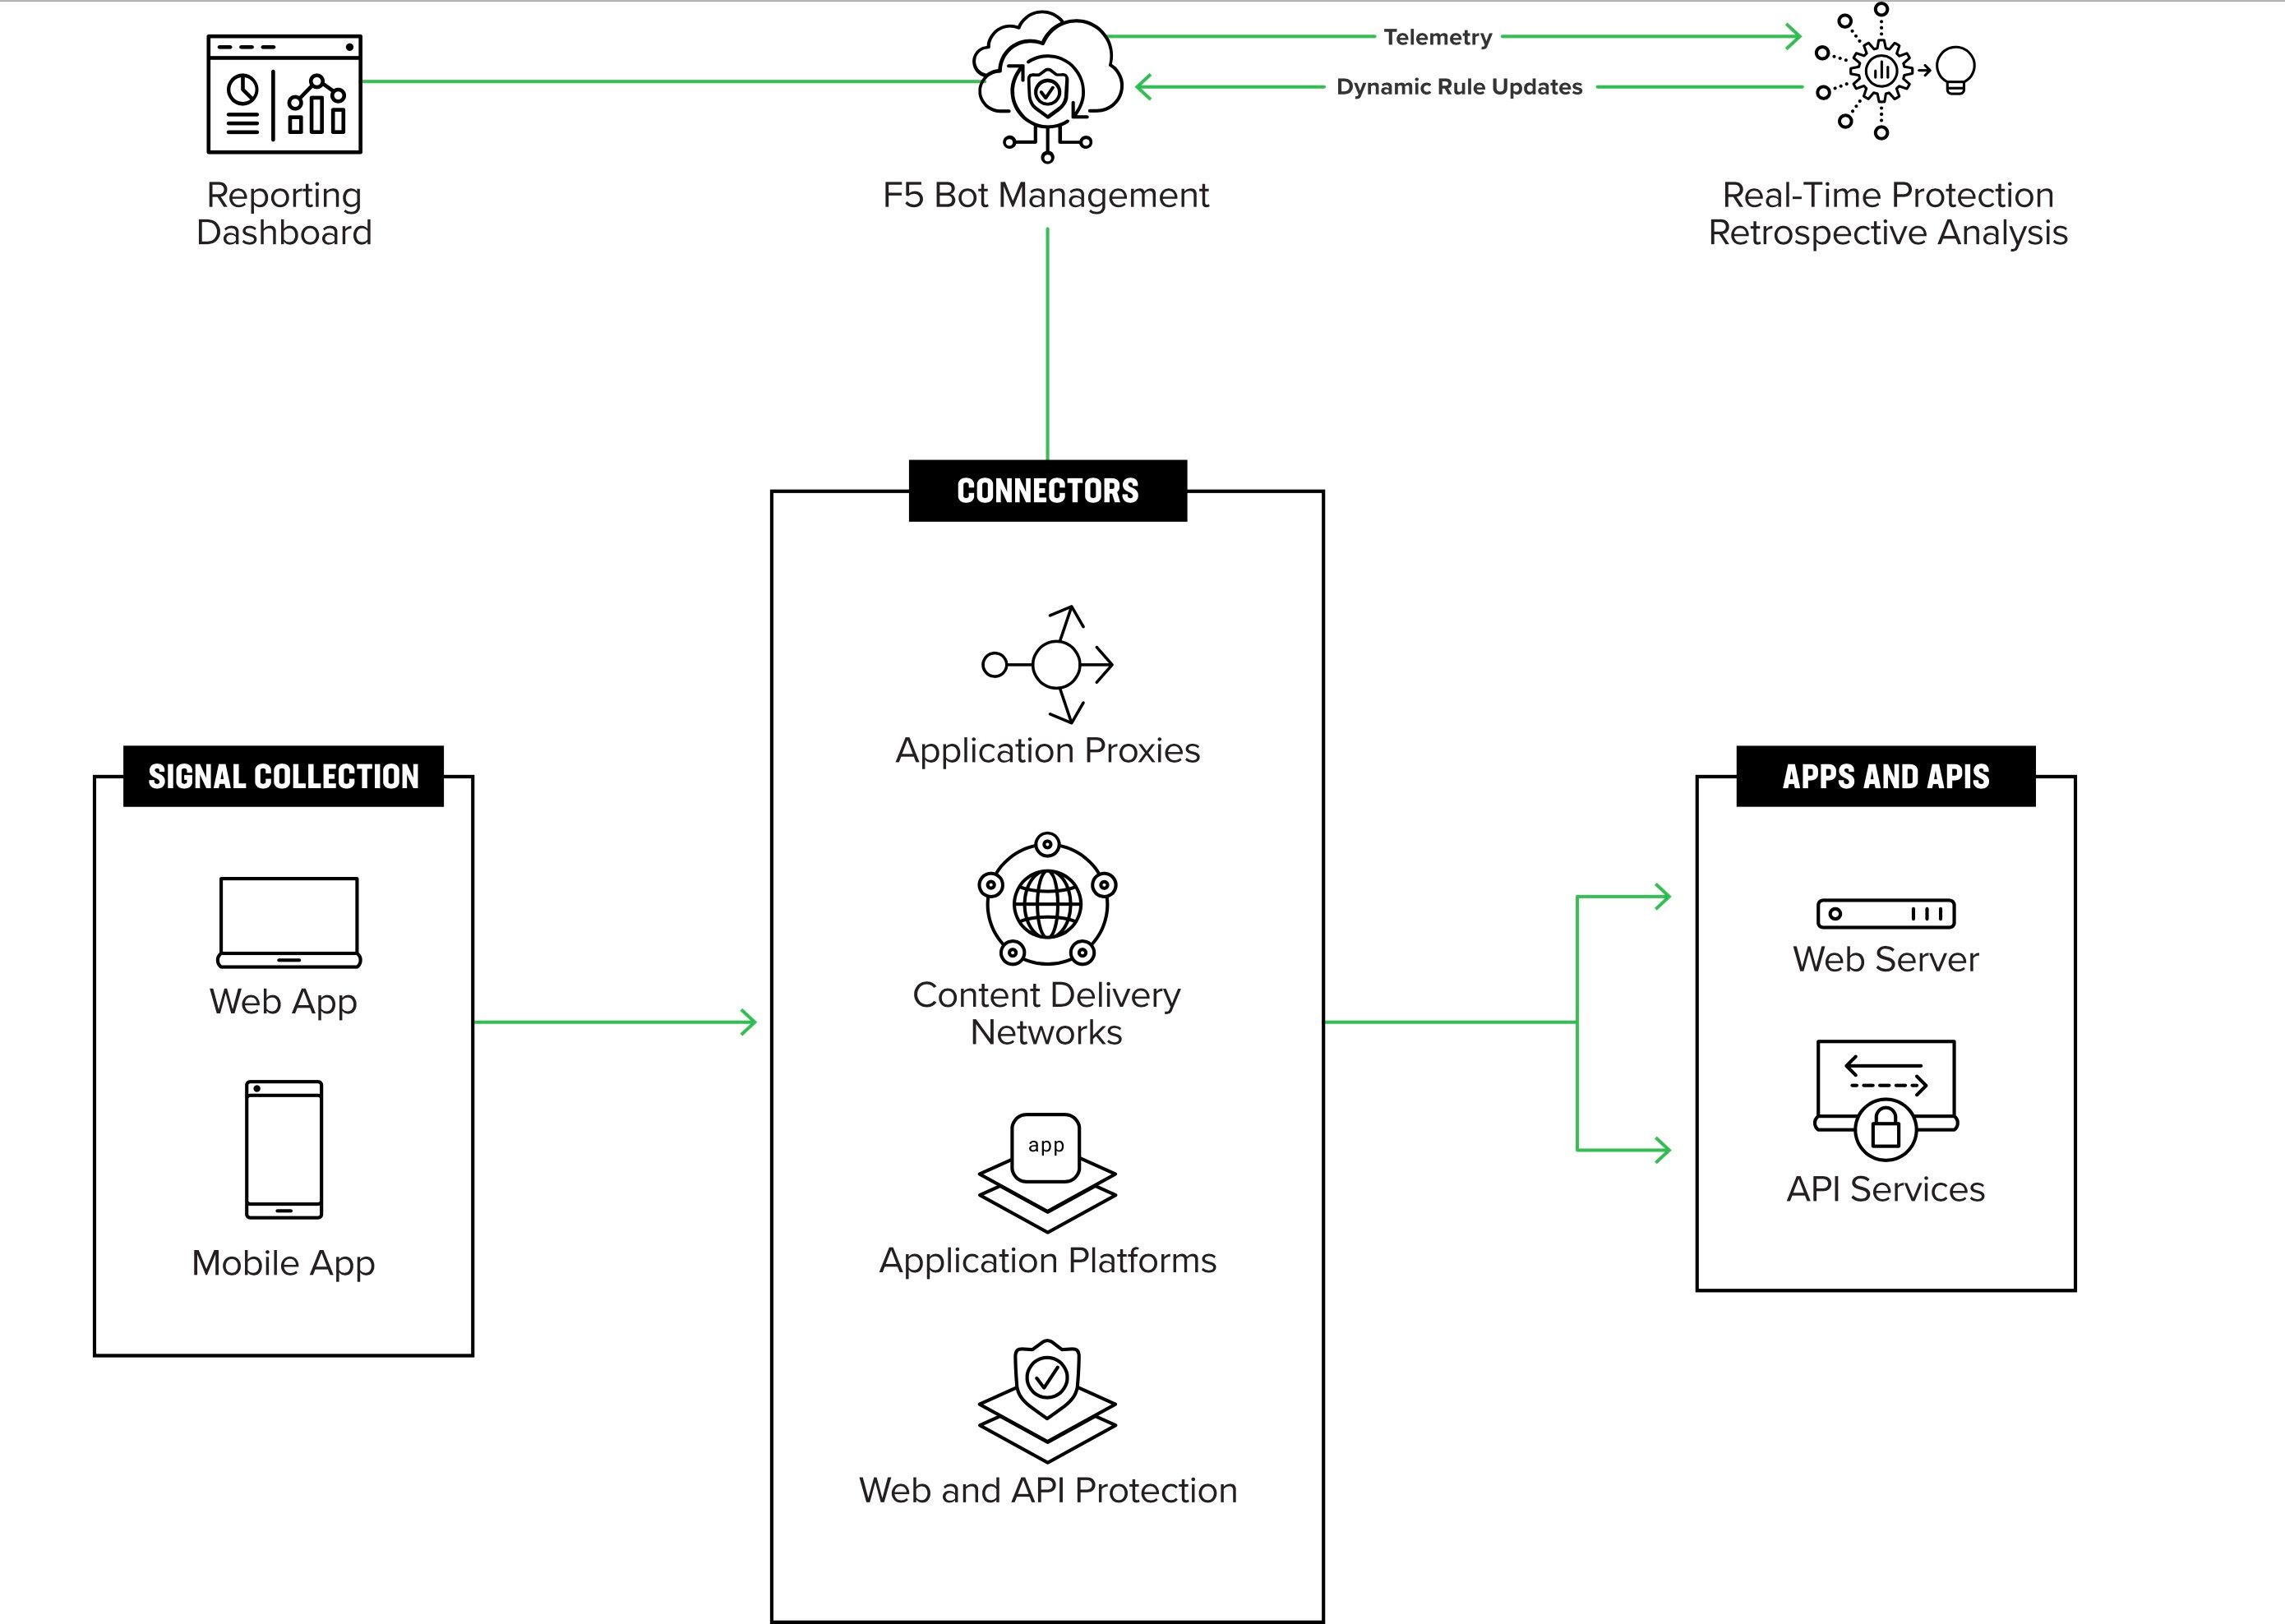
Ahora es posible implementar la protección contra bots en cualquier lugar para proteger aplicaciones y API en todos los entornos, con puntos de inserción en distintas nubes y arquitecturas que permiten una protección rápida y sólida, reducen la complejidad, aumentan la fiabilidad y fomentan la innovación, al tiempo que gestionan eficazmente el riesgo.
3. ¿Puede sacar el máximo partido a sus inversiones actuales en seguridad?
La mayoría de los equipos de seguridad y riesgos han implementado una amplia y compleja variedad de herramientas para gestionar sus operaciones y combatir amenazas en constante evolución. Por ejemplo, cortafuegos de aplicaciones web, proxies de aplicaciones y plataformas de aplicaciones como servicio para el comercio electrónico. Aunque la consolidación puede resultar atractiva, las estrategias de seguridad basadas en las mejores soluciones de su categoría y en la defensa en profundidad siguen plenamente vigentes.
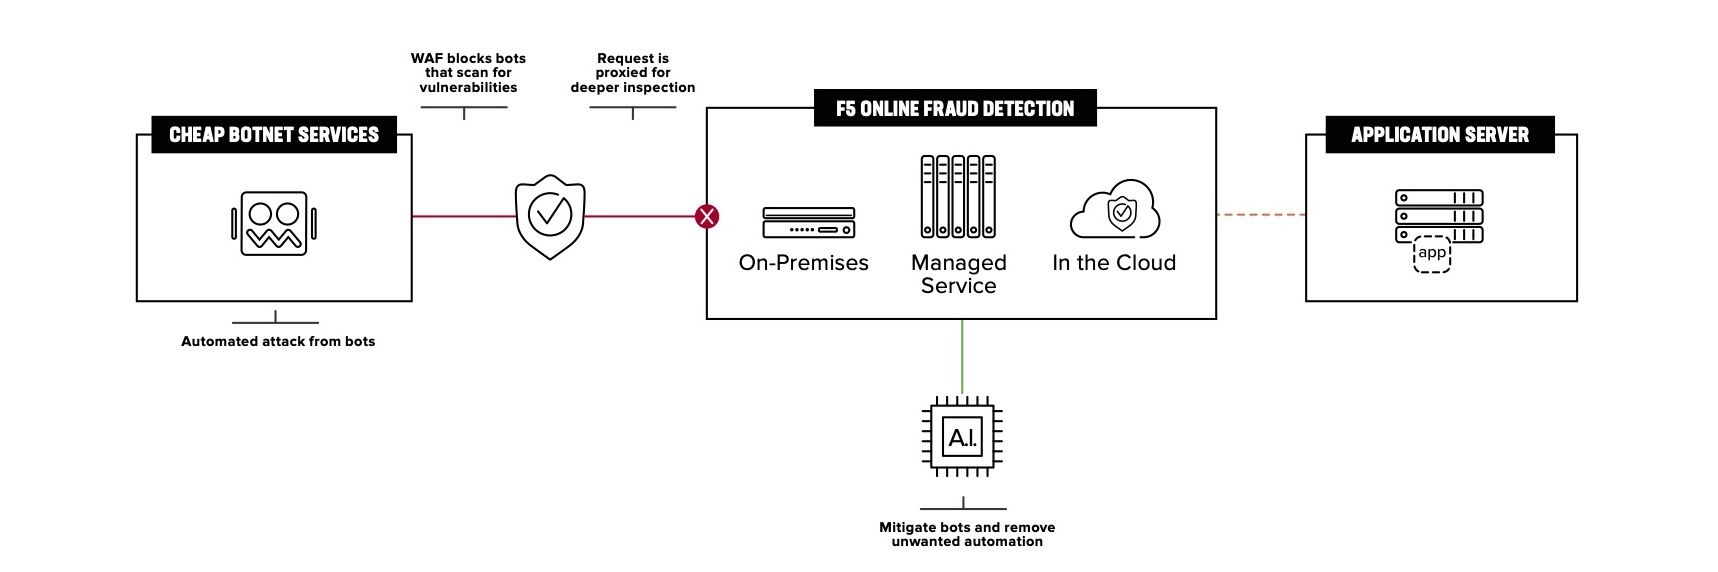
De hecho, aprovechar las inversiones existentes y, al mismo tiempo, reforzar las defensas contra los bots y la automatización maliciosa constituye una opción ideal para los profesionales que disponen de poco tiempo para aprender los aspectos operativos de una nueva herramienta o plataforma de seguridad. Esto también ayuda a coordinar equipos que, de otro modo, se centran en distintas partes del ciclo de vida de los ataques industrializados, que suele comenzar con bots y automatización maliciosa, pero que, si no se detecta, puede acabar provocando fraude.
El proveedor ideal puede maximizar las inversiones existentes en seguridad y minimizar la carga operativa de los equipos de seguridad y prevención del fraude para que puedan centrarse en iniciativas estratégicas de gestión de riesgos.
4. ¿Qué tipo de controles utiliza el proveedor para evitar la manipulación y la elusión?
Los actores maliciosos motivados y sofisticados recurrirán al reconocimiento y a la ingeniería inversa para eludir las defensas contra la automatización y evitar ser detectados. Los foros de la web oscura están repletos de ejemplos sobre cómo eludir las plataformas de gestión de bots más populares. Las tiendas de huellas digitales de la darknet venden tokens de clientes robados. Los marcos de automatización siguen evolucionando y pueden imitar o incluso mostrar un comportamiento humano (por ejemplo, mediante la integración con servicios de resolución de CAPTCHA).
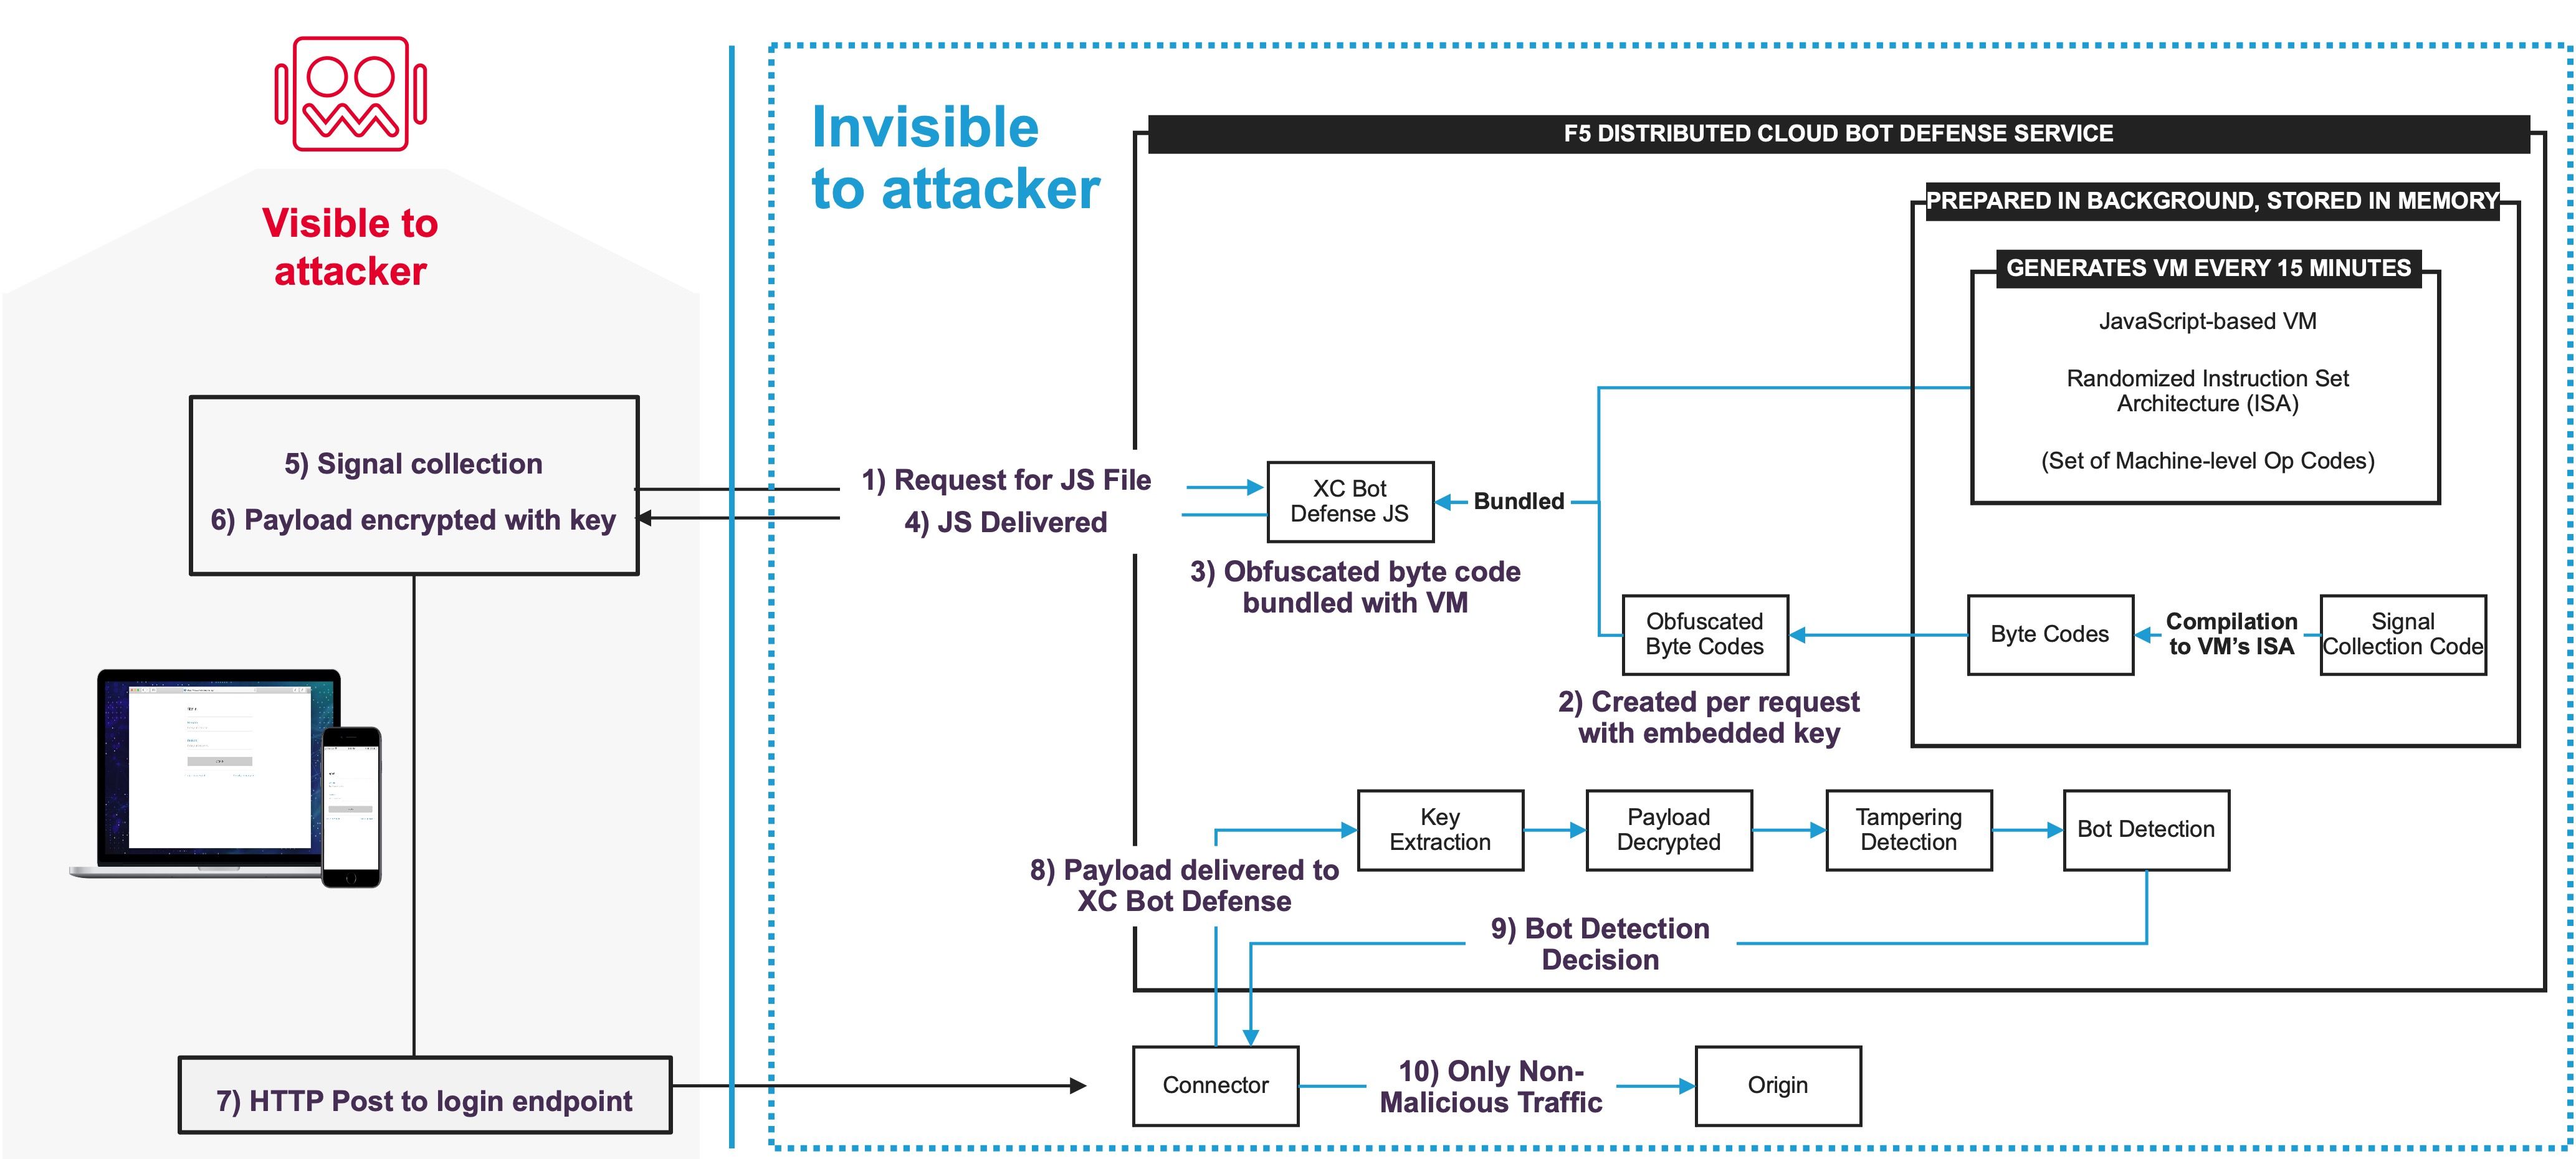
¿La mejor defensa? Basar la detección en diversas señales avanzadas de red, dispositivo, entorno y comportamiento mediante una telemetría robusta y altamente cifrada u ofuscada que sea prácticamente imposible de falsificar. El código JavaScript de F5 utiliza implementaciones personalizadas para cada cliente y frecuentes aleatorizaciones del código de bytes en las instrucciones de código máquina, lo que hace que aplicar ingeniería inversa resulte inviable desde el punto de vista computacional. Esta ventaja tecnológica permite una detección precisa y unas contramedidas de seguridad resistentes a la manipulación por parte de los atacantes.
Además, el análisis retrospectivo basado en IA y la supervisión continua por parte de los miembros del equipo del Centro de Operaciones de Seguridad (SOC) pueden detectar patrones de tráfico inusuales o manipulaciones.
Frustre el retorno de la inversión de la ciberdelincuencia haciendo que el éxito sea imposible o tan poco práctico que resulte inviable.
5. ¿Ofrece el servicio controles para evitar ataques a través de API de terceros y agregadores?
Sus clientes exigen sencillez y valor. A menudo, esto implica disponer de una visión unificada de las cuentas o los servicios. Pero ¿cómo puede permitir integraciones de terceros sin comprender plenamente los riesgos imprevistos que conllevan? Será mejor que lo averigüe cuanto antes, porque, si no lo hace, sus competidores se aprovecharán.
La gestión de bots debe respaldar las oportunidades de negocio que ofrecen las integraciones de terceros sin introducir riesgos de vulneración a través de dichas integraciones. ¿Cómo? Mediante políticas que permitan un control granular de los agregadores autorizados o legítimos y de los permisos asociados, en lugar de recurrir a la falsa dicotomía de permitir o bloquear todos los agregadores de forma generalizada.
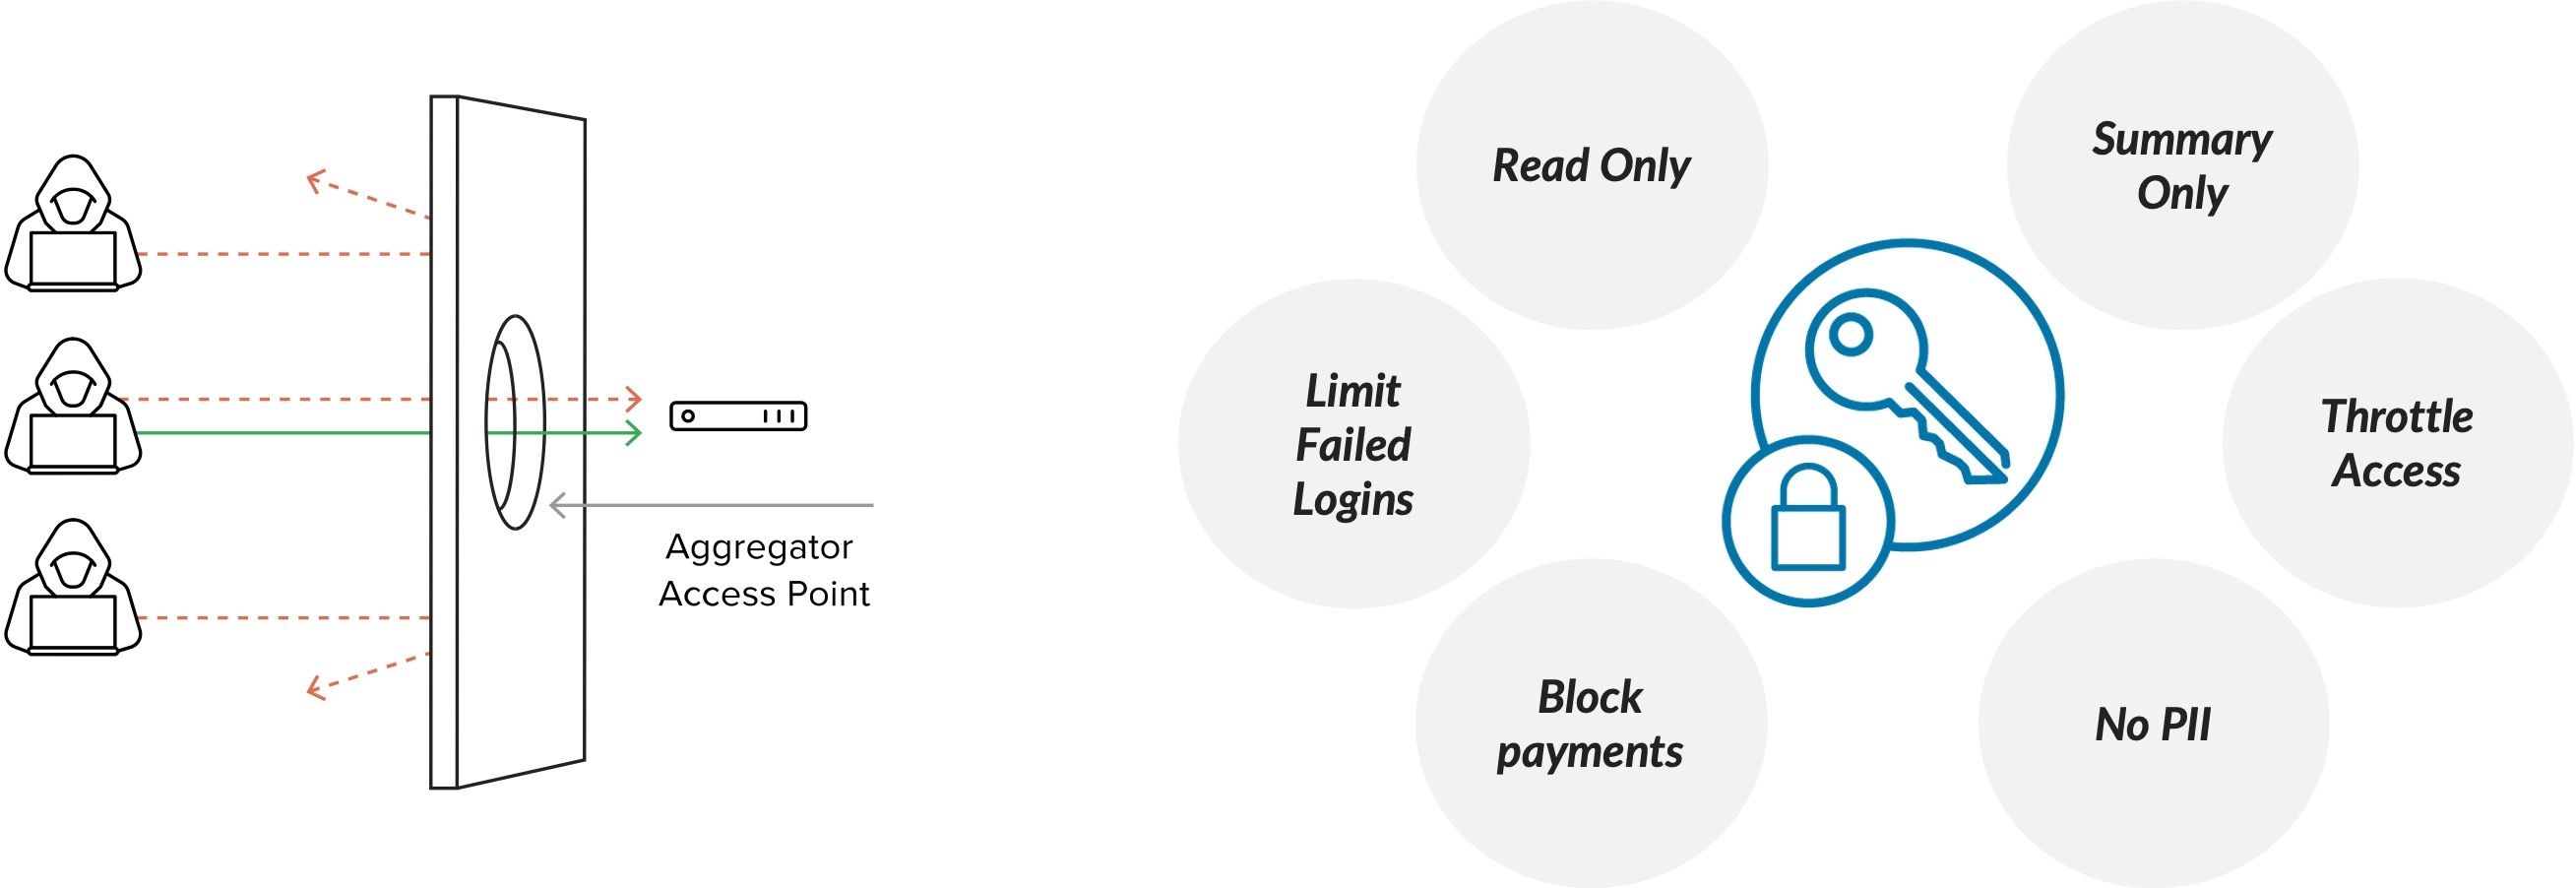
6. ¿Cuántas etapas de detección ofrece el proveedor?
La ciberdelincuencia, como cualquier otro delito, se reduce a los medios, el móvil, y la oportunidad. Para algunas organizaciones, especialmente las del sector de los servicios financieros, el valor percibido de las cuentas se traduce en un retorno de la inversión atractivo también percibido como tal y, por tanto, aumenta el móvil. Si el ciberdelincuente motivado es sofisticado, más vale prepararse para entrar en la sala de crisis y librar una batalla de bots a la antigua usanza.
Por eso es imprescindible emplear varias fases de detección basadas en una telemetría precisa y duradera, una inteligencia artificial altamente entrenada dentro de una red de defensa colectiva diversa, así como análisis tanto en tiempo real como retrospectivos. Un enfoque en dos fases que utiliza IA y «unidades de carbono» (seres humanos) proporciona una protección y una agilidad óptimas para desplegar contramedidas de forma autónoma o deliberada con el fin de confundir y, en última instancia, disuadir a adversarios motivados.
7. ¿Puede el servicio adaptarse a la postura de seguridad y al modelo operativo que desea?
¿Quiere implementar rápidamente una solución sólida y autosuficiente de mitigación de bots para no tener que preocuparse demasiado por ella? Hecho. ¿Quiere controlar su estrategia de seguridad y, al mismo tiempo, ampliar los conocimientos de sus equipos de seguridad y fraude con la ayuda de un asesor de confianza? Hecho. ¿No tiene claro cómo proceder, pero quiere evaluar distintas opciones y evitar quedar vinculado a un modelo concreto de implementación u operación? Hecho.
Cuando la agilidad y la seguridad se dan la mano, el resultado puede ser realmente armonioso. En cualquier caso, un proveedor de soluciones de mitigación de bots debe respaldarte y estar preparado para intervenir en el centro de operaciones cuando sea necesario, a fin de proteger tu empresa frente a vulneraciones y abusos.
8. ¿Qué tipos de mitigación lleva a cabo el servicio?
De acuerdo. Ha llegado el momento de admitir mi error de principiante. Una vez utilicé la palabra «bloquear» a la ligera para describir la mitigación de bots, y uno de nuestros mayores expertos me mandó al banquillo y me explicó cómo debía expresarlo. El tipo de mitigación depende de cada caso. Depende de la situación. Es como una partida de ajedrez.
La acción adecuada podría consistir en supervisar discretamente la cuenta señuelo del atacante o en optimizar la autenticación para un cliente de confianza.
Puede que se permita a un atacante crear cuentas falsas, pero que luego no se le permita iniciar sesión en ellas.
A veces conviene bloquear directamente una solicitud sospechosa de ser fraudulenta. En otros casos, la solicitud debe redirigirse a un señuelo o responderse con una página web personalizada.
Si se sospecha que existe una intención maliciosa, por ejemplo, por parte de un extractor de contenido o un agregador comprometido, la gestión de bots puede transformar las solicitudes en tránsito para engañar a los atacantes mediante técnicas de desorientación, limitar el acceso a funciones específicas de la aplicación, restringir el tráfico o marcar las solicitudes para realizar acciones de seguimiento e incluirlas en listas de vigilancia.
En definitiva, los equipos de seguridad deben poder aplicar controles de mitigación granulares según el tipo, el origen y el destino del tráfico, y las contramedidas deben ser dinámicas y adaptables para responder al ataque en cuestión.
Recuerda: la efectividad es más que la eficacia. Se acabó el bloqueo del escritor para mí.
9. ¿Puede el proveedor utilizar controles de seguridad para mejorar los resultados empresariales?
Las organizaciones pueden mejorar diversos resultados empresariales mediante el uso de medidas eficaces contra los bots para proteger aplicaciones y API críticas. Todo se reduce a tres preguntas importantes: ¿Eres una persona? ¿Eres quien dices ser? ¿Cuál es tu intención? Si respondes sistemáticamente a estas tres preguntas en cada interacción a lo largo del recorrido digital, estarás en el buen camino para utilizar la tecnología de seguridad con el fin de mejorar los resultados empresariales.
Por ejemplo:
- Mejora de la conversión, la retención y la fidelización
- Aumento de los ingresos brutos
- Reducción de las pérdidas netas
- Complejidad reducida
- Mayor eficiencia operativa
- Menos fraude, menos fricción, menos esfuerzo
10. ¿Se ha puesto a prueba al proveedor frente a ciberdelincuentes sofisticados y motivados y Estados nación?
Al asociarse con el proveedor adecuado de mitigación de bots, puede proteger aplicaciones críticas, independientemente de la arquitectura, la nube o la CDN, con una seguridad eficaz, fácil de usar y probada en condiciones reales.
La clave de cualquier solución es mantener la resiliencia, hagan lo que hagan los atacantes, para garantizar que no obtengan ningún rendimiento de su inversión. Con el tiempo, abandonarán sus intentos y pasarán a otra cosa.
Tiene sentido considerar proveedores que protejan a las marcas más valiosas del mundo frente a los ciberdelincuentes más sofisticados mediante defensas orientadas a resultados y centradas en la eficacia.
Más información en: https://www.f5.com/solutions/application-security/bot-management
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.