Antiguamente, los coches llevaban cambio manual. Algunos lo llamaban «palanca de cambios» por el mecanismo que se utilizaba para cambiar de marcha. En aquella época, la transmisión automática era algo especial que a menudo había que pedir como extra. Su nombre se debe a que el coche cambiaba de marcha automáticamente por ti. Lo cual, sinceramente, resulta bastante cómodo. Al fin y al cabo, hay que tener en cuenta muchas variables cuando se intenta cambiar de marcha manualmente.
Hoy en día, las cajas de cambios automáticas son lo habitual. Para la mayoría, las manuales son todo un misterio. Intenté enseñar a conducir un coche manual a cada uno de mis tres hijos mayores. Si estás pensando en intentarlo, no te lo recomiendo. Al menos, no si quieres que la caja de cambios de tu coche siga funcionando.
Menciono este cambio en las expectativas y los estándares como preámbulo a un análisis de las operaciones, principalmente las relacionadas con la infraestructura de servicios de red y de aplicaciones, aunque también es aplicable fuera de esos ámbitos.
Expectativas operativas
El cambio se orienta hacia la automatización, sí, pero también supone un cambio en las expectativas respecto a los conocimientos necesarios para gestionar la infraestructura.
Volviendo a mi analogía con la transmisión, si conduces un coche con cambio manual, tienes que controlar muchas variables. Debes coordinar el embrague y el acelerador. Tienes que escuchar el motor y saber cuándo cambiar de marcha. También debes saber en qué marcha estás, a cuál quieres cambiar y cómo mover la «palanca» para hacerlo.
Esto refleja los tipos de conocimientos necesarios para implementar manualmente una infraestructura de red y de servicios de aplicaciones. Es preciso saber mucho sobre el funcionamiento de la red para garantizar que el tráfico llegue de un lugar a otro.
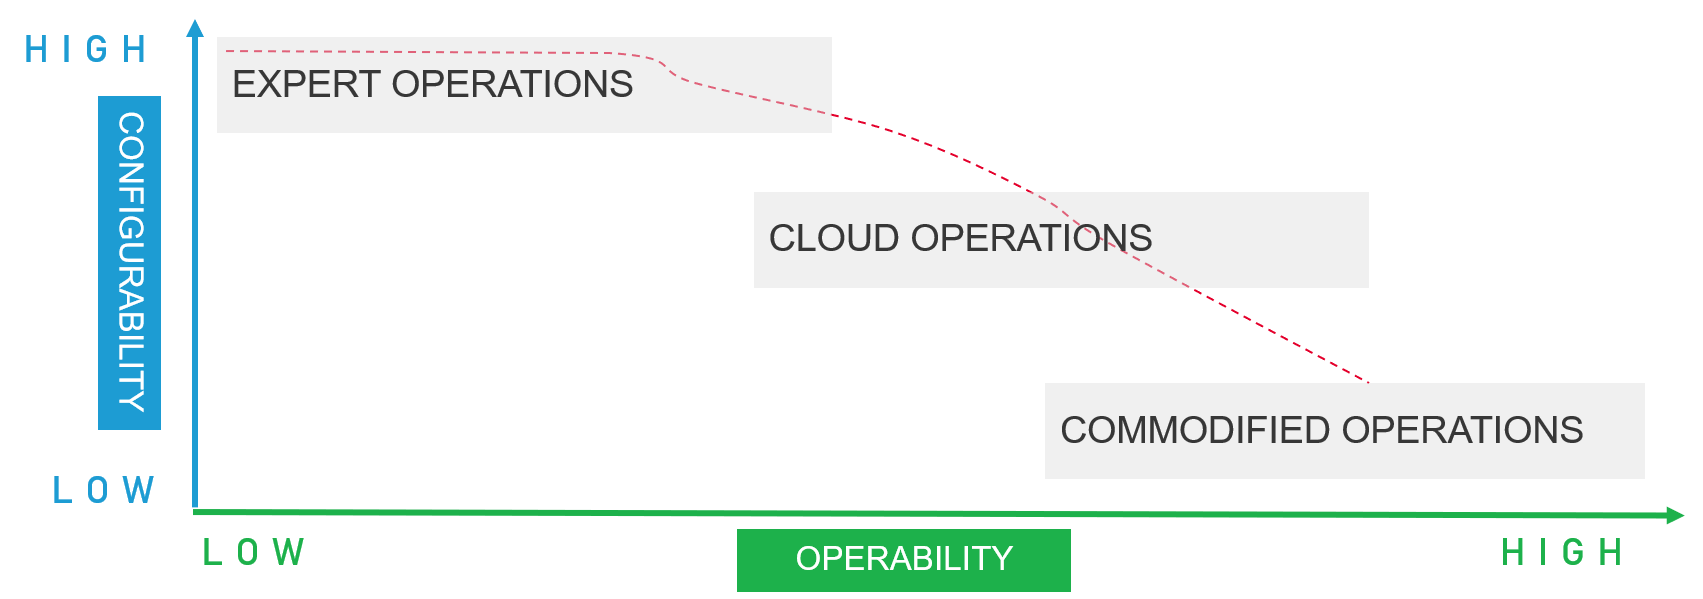
La adopción de la nube inició el cambio de expectativas, alejándolas de este «estándar». Aunque todavía es necesario comprender algunos conceptos básicos de redes, no hace falta entender necesariamente cómo funcionan. Con la introducción de los contenedores, las expectativas se han desplazado aún más hacia la derecha, hasta el punto de que apenas es necesario, o no lo es en absoluto, pensar siquiera en direcciones IP.
Esto cambia las expectativas operativas. Estamos pasando de una economía de operaciones especializadas a una economía de operaciones estandarizadas. Hoy en día, se espera que los aspectos operativos del despliegue de infraestructuras de red y de servicios de aplicaciones estén al alcance de un conjunto más amplio de perfiles dentro de la organización. Para lograrlo, es necesario simplificar.
En concreto, simplificación operativa. No basta con ofrecer servicios de red y aplicaciones mediante opciones de autoservicio; deben ser fáciles de usar para quienes, bueno, vayan a utilizarlos. Tiene que ser aún más sencillo de lo que es ahora.
Eso puede implicar sacrificar la capacidad de configuración en favor de la operatividad.
Configurabilidad frente a operabilidad
Al igual que ocurre con la nube y los contenedores, las abstracciones superpuestas a la infraestructura de red y de servicios de aplicaciones se extienden al uso de dichas abstracciones. Con esto me refiero al lenguaje empleado. La terminología. El modelo de datos. La configuración real.
Lo que quiero decir con esto, para quienes estén leyendo y no sean programadores, es que cada elemento tiene asociados numerosos atributos que conforman el «objeto». Un objeto de servidor virtual tiene una dirección IP, un grupo de aplicaciones, eventos, un nombre y muchas otras características. Algunas de esas características son, en realidad, objetos o listas de objetos. Recorrer estas estructuras puede resultar complejo, ya que la capacidad de configuración es fundamental a la hora de ajustar con precisión la infraestructura. Es necesario poder modificar características muy concretas —como activar o desactivar el algoritmo de Nagle o cambiar el tamaño de la ventana TCP— para optimizar el rendimiento o la capacidad.
Ahora bien, en un modelo de operaciones estandarizado —que es hacia donde nos dirigimos—, la operabilidad es más importante que la capacidad de configuración. Menos opciones, mayor rapidez de puesta en marcha.
Pero esto no significa que haya que eliminar opciones sin más. Limitarse a eliminar la posibilidad de ajustar las opciones solo satisface los requisitos básicos de operabilidad; no cumple las expectativas de una experiencia operativa simplificada. Sigue siendo necesario comprender el modelo de objetos. Lo que hace falta es abstraer el modelo para convertirlo en algo más sencillo. Por ejemplo, reducir un servidor virtual a una dirección IP, un nombre y una lista de instancias de aplicaciones.
La comoditización requiere estandarización
Se trata de una tarea de gran envergadura, ya que no existe un modelo común en el que se base el funcionamiento de la infraestructura de servicios de aplicaciones. La forma de representar los servidores virtuales, el control de entrada y las políticas de seguridad varía de un producto a otro y de un servicio a otro.
El personal de operaciones —ya sea del área de desarrollo o de TI— debe conocer, en la práctica, una gran variedad de modelos para implementar y gestionar los catorce servicios de aplicaciones que, de media, se utilizan para ofrecer y proteger las aplicaciones. Existe una gran diversidad, lo que en el pasado ha dado lugar a innumerables certificaciones necesarias para acreditar los conocimientos requeridos para gestionar estos servicios.
El otro cambio operativo consiste en alejarse de este enfoque. Se espera simplicidad, facilidad de uso y uniformidad entre las distintas ofertas como forma de reducir la deuda técnica generada por los modelos operativos específicos de cada dispositivo. Se espera una estandarización; no de los protocolos y el comportamiento de la red, que ya existe en el ámbito de la infraestructura de red, sino de cómo representamos esos protocolos y comportamientos de red.
Esto se refleja en las encuestas sobre contenerización, en las que casi uno de cada cuatro encuestados (24 %) señala la falta de las competencias necesarias como un obstáculo importante para la adopción, mientras que un 33 % afirma que supone un obstáculo moderado. La infraestructura —que sin duda incluye los contenedores y los sistemas de orquestación de contenedores, dada su prevalencia actual en los entornos de producción— avanza hacia unas operaciones estandarizadas, impulsada por la falta de competencias y la necesidad de ganar velocidad.
Ese deseo y esa necesidad se reflejan en la adopción orgánica de archivos de recursos de Kubernetes que intentan describir dichos servicios de infraestructura. Estos recursos obligan a todos los equipos de operaciones a utilizar un modelo (formato) de datos común (estandarizado) para describir el despliegue y la configuración de un servicio determinado. Dado que las operaciones de TI son actualmente el principal impulsor de la adopción de contenedores (35 %) en las organizaciones (según la Encuesta de Diamanti sobre la adopción de contenedores de 2019), con casi el doble de influencia que los desarrolladores (16 %) y cuatro veces más que los equipos integrados de DevOps (9 %), es importante reconocer este cambio y analizar detenidamente cómo encaja (o no) la nueva infraestructura en un entorno de operaciones estandarizadas.
Con o sin iniciativas oficiales (de grupos de trabajo o fundaciones), la comoditización acabará imponiendo un estándar de facto en las operaciones. Y ese estándar de facto será uno que priorice la operabilidad frente a la configurabilidad.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.