
¿Qué es la mitigación de DDoS?
Los ataques distribuidos de denegación de servicio (DDoS) pueden poner en riesgo la disponibilidad de las aplicaciones, por lo que es fundamental contar con una solución de mitigación de DDoS.
Los ataques distribuidos de denegación de servicio (DDoS) son un tipo de ciberataque dirigido contra aplicaciones o sitios web específicos con el objetivo de agotar los recursos del sistema atacado, de modo que los usuarios legítimos no puedan acceder a él. En 2023, los ataques a la capa de aplicación aumentaron un 165 %, y el sector tecnológico ocupó el primer puesto como el más atacado de todos los sectores. Por eso, contar con una solución integral de mitigación de ataques DDoS es fundamental para mantener la disponibilidad y la resiliencia.
Conceptos clave de los ataques DDoS
Antes de profundizar en los métodos y soluciones de mitigación de DDoS, es importante comprender a fondo las amenazas DDoS actuales. Un ataque distribuido de denegación de servicio (DDoS) degrada la infraestructura inundando de tráfico el recurso objetivo, sobrecargándolo hasta dejarlo inoperativo. Un ataque DDoS también puede enviar un mensaje específicamente diseñado para perjudicar el rendimiento de las aplicaciones. Los ataques DDoS pueden dirigirse tanto a la infraestructura de red, como las tablas de estado de los cortafuegos, como a recursos de las aplicaciones, como servidores y CPU.
Los ataques DDoS pueden tener graves consecuencias, ya que comprometen la disponibilidad y la integridad de los servicios en línea y provocan importantes interrupciones, con el consiguiente riesgo de pérdidas económicas y daños reputacionales. Estos ataques también pueden utilizarse como distracción para que los ciberdelincuentes accedan a datos importantes.
Los ataques DDoS son un tipo de ataques de denegación de servicio (DoS), cuyo objetivo es alterar el funcionamiento normal de una red, un servidor o un sitio web saturándolo de tráfico. En cambio, un ataque DDoS utiliza varios dispositivos para inundar de tráfico el objetivo. Dado que un ataque DDoS implica que varios sistemas ataquen a uno solo, supone una amenaza mucho mayor y más difícil de neutralizar.
Estos son los tipos habituales de ataques DDoS que se observan en el modelo de interconexión de sistemas abiertos (OSI) de siete capas:
- Ataques volumétricos están diseñados para saturar una red con un volumen de tráfico tan enorme que quede inoperativa. Estos ataques suelen ejecutarse mediante una botnet, es decir, una red de dispositivos comprometidos controlados por un único atacante.
- Ataques de protocolo se dirigen a la capa de red del modelo OSI y aprovechan vulnerabilidades de protocolos de red como TCP/IP, ICMP y UDP. Estos ataques están diseñados para sobrecargar los recursos de dispositivos de red como cortafuegos, routers y balanceadores de carga, provocando así la interrupción del servicio. También se conocen como ataques «computacionales».
- Ataques a la capa de aplicación tienen como objetivo la capa de aplicación del modelo OSI y aprovechan vulnerabilidades en aplicaciones web como HTTP, HTTPS y DNS. Estos ataques están diseñados para agotar los recursos de los servidores web y provocar así la interrupción del servicio.
Vectores de ataque habituales utilizados en ataques DDoS:
- Inundación UDP: Este ataque inunda el servidor objetivo con paquetes del Protocolo de Datagramas de Usuario (UDP), lo que puede provocar que el servidor se bloquee o deje de responder.
- Inundación TCP SYN: Este ataque aprovecha el proceso de negociación en tres pasos que utiliza el Protocolo de Control de Transmisión (TCP) para establecer una conexión entre dos dispositivos. El atacante envía una gran cantidad de paquetes SYN al servidor objetivo, lo que puede hacer que deje de responder.
- Inundación HTTP: Este ataque se dirige a servidores web enviando una gran cantidad de solicitudes HTTP al servidor objetivo, lo que puede hacer que deje de responder.
- Amplificación de DNS: Este ataque aprovecha el sistema de nombres de dominio (DNS) para inundar el servidor objetivo con paquetes de respuesta DNS, lo que puede hacer que deje de responder.
- Amplificación NTP: Este ataque aprovecha el protocolo de tiempo de red (NTP) para inundar el servidor objetivo con paquetes de respuesta NTP, lo que puede hacer que deje de responder.
- Amplificación SSDP: Este ataque aprovecha el protocolo simple de detección de servicios (SSDP) para inundar el servidor objetivo con paquetes de respuesta SSDP, lo que puede hacer que deje de responder.
- Inundación SYN-ACK: Este ataque aprovecha el proceso de enlace de tres vías de TCP enviando una gran cantidad de paquetes SYN-ACK al servidor objetivo, lo que puede hacer que deje de responder.
- Lectura lenta de HTTP: Este ataque envía solicitudes HTTP al servidor objetivo, pero lee la respuesta lentamente, lo que puede hacer que el servidor deje de responder.
- Ping de la muerte: Este ataque envía un paquete ping de tamaño excesivo al servidor objetivo, lo que puede provocar que se bloquee o deje de responder.
- Ataque Smurf: Este ataque aprovecha el Protocolo de Mensajes de Control de Internet (ICMP) para inundar el servidor objetivo con solicitudes de ping procedentes de múltiples fuentes, lo que puede hacer que deje de responder.
- URL pesada: Durante la fase de reconocimiento de la planificación de un ataque, el atacante busca las URL de un sitio web que requieren más recursos computacionales y las utiliza como parte de un ataque DDoS. Se conocen como URL «pesadas» porque, cuando se solicitan, generan una mayor carga en el servidor.
- Lento y discreto: El objetivo de estos ataques DDoS es agotar los recursos de las aplicaciones de forma silenciosa y sigilosa, utilizando muy poco ancho de banda. Por eso son difíciles de detectar y, dado que se producen en la capa de aplicación, donde ya se ha establecido una conexión TCP, las solicitudes HTTP parecen legítimas.
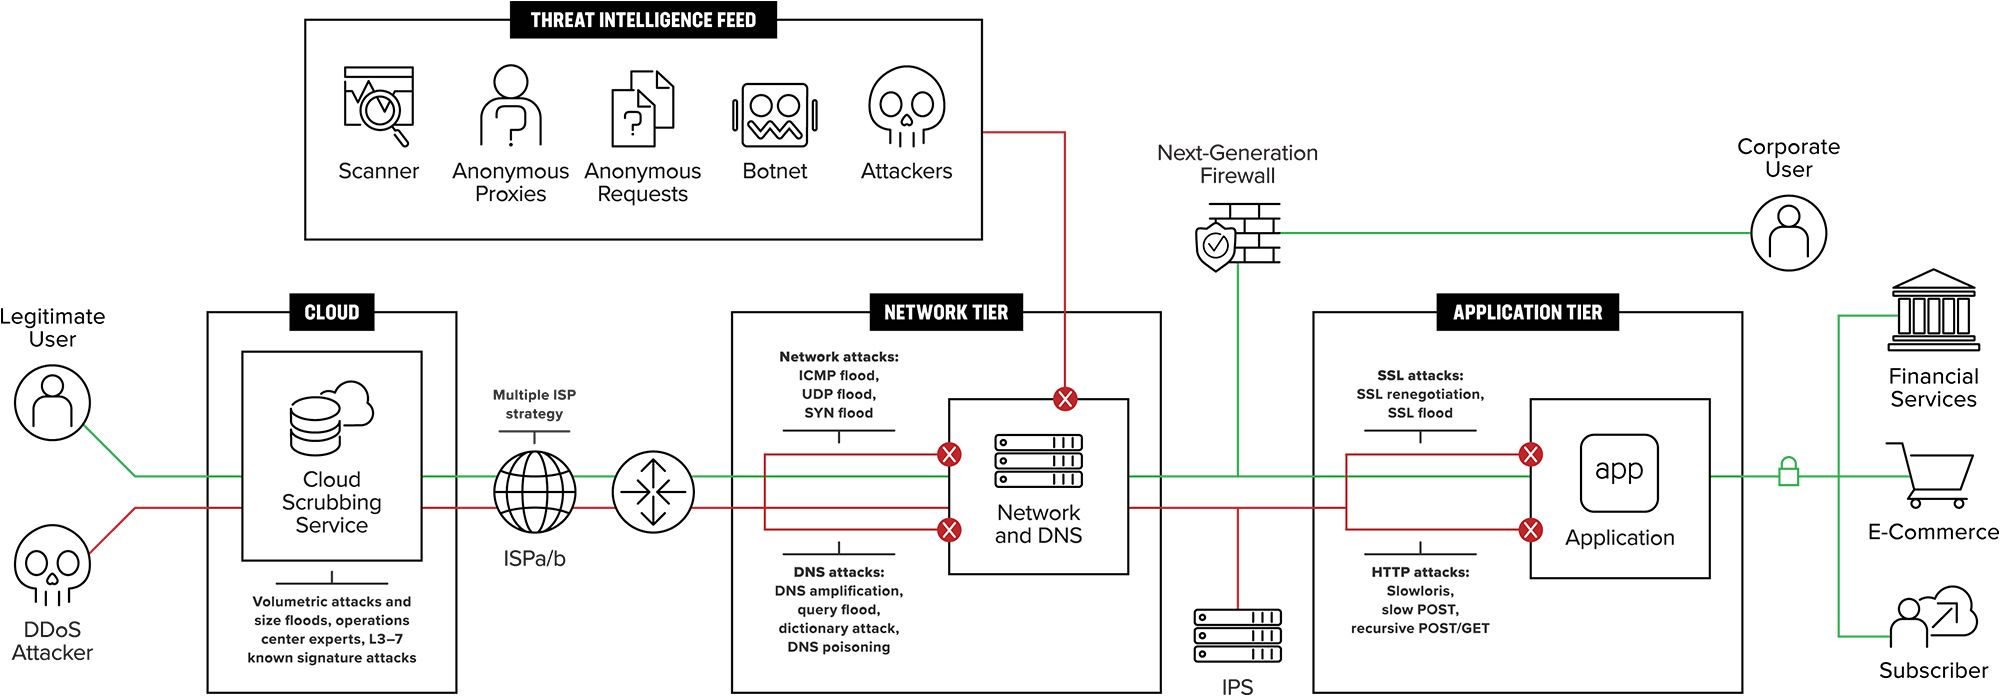
Por tanto, la amenaza de los ataques DDoS es enorme y puede hacer que las empresas sean más vulnerables a los ciberataques. Por eso, es fundamental entender cómo se producen los ataques DDoS para poder tomar medidas que mitiguen sus efectos.
Por qué es fundamental implementar medidas de mitigación de DDoS para garantizar la disponibilidad en una política de ciberseguridad:
Los ataques DDoS pueden provocar periodos de inactividad considerables e interrumpir la disponibilidad de los servicios, lo que puede ocasionar pérdidas económicas y daños reputacionales.
Protección: Al incorporar medidas de mitigación de DDoS, su empresa reduce el riesgo de que el tráfico malicioso llegue a su infraestructura de red, al tiempo que garantiza que los usuarios legítimos puedan acceder a sus sitios web y aplicaciones web. En ocasiones, los ataques DDoS se utilizan como cortina de humo para distraer a los equipos de seguridad de una campaña de ataques coordinada que puede provocar una filtración de datos. Además, algunos tipos de ataques sencillamente no pueden evitarse mediante código.
Resiliencia: Invertir en una tecnología eficaz de mitigación de ataques DDoS mejora la resiliencia de una organización frente a adversarios respaldados por Estados y otros actores maliciosos, lo que la convierte en un objetivo menos atractivo.
Ahorro de costes: Mitigar rápidamente los ataques DDoS puede ahorrar tiempo y dinero a las organizaciones.
Al incluir la mitigación de DDoS en una política de ciberseguridad, las organizaciones pueden proteger sus recursos de forma proactiva, mantener la disponibilidad de los servicios y minimizar el impacto de posibles ataques DDoS.
Técnicas de mitigación de DDoS
Ahora entendemos qué está en riesgo cuando se es vulnerable a ataques DDoS, incluidos los datos y las aplicaciones esenciales para la empresa, y por qué es fundamental implementar una solución de mitigación de DDoS. Ahora podemos analizar los tipos de mitigación de DDoS para que pueda determinar cuál es la mejor solución para sus necesidades.
Mitigación de DDoS en las instalaciones
Existen varios tipos de soluciones y medidas locales que una organización puede implementar para reducir el riesgo de ataques DDoS. Algunas de ellas también pueden utilizarse junto con soluciones basadas en la nube para reforzar la estrategia general de defensa.
- Refuerzo de la infraestructura de red: Esta solución consiste en reforzar la infraestructura de red para resistir ataques DDoS. Incluye aumentar el ancho de banda, añadir enlaces redundantes y actualizar los dispositivos de red.
- Limitación de velocidad y modelado del tráfico: esta solución consiste en limitar la cantidad de tráfico que puede entrar en la red. Puede implementarse estableciendo límites de velocidad en los dispositivos de red o utilizando técnicas de modelado del tráfico para priorizarlo.
- Cortafuegos y sistemas de prevención de intrusiones (IPS): Esta solución consiste en utilizar cortafuegos y dispositivos IPS para filtrar el tráfico malicioso. Los cortafuegos pueden bloquear el tráfico en función de las direcciones IP, los puertos y los protocolos, mientras que los dispositivos IPS pueden detectar y bloquear ataques basándose en sus firmas.
Mitigación de DDoS basada en la nube
Trasladar las medidas de mitigación de DDoS a la nube o a una solución híbrida ayuda a aumentar la eficiencia, la escalabilidad y la eficacia. Algunas soluciones basadas en la nube pueden integrarse con soluciones locales. Las soluciones de mitigación de DDoS basadas en la nube funcionan en redes de distribución de contenidos o CDN.
- El enrutamiento anycast distribuye el tráfico al centro de datos más cercano que pueda gestionarlo. Funciona anunciando la misma red en distintas partes de la red para reducir el «tiempo de tránsito» necesario para llegar a ella. Cuando una red CDN utiliza el enrutamiento anycast, distribuye el tráfico de forma más estratégica, lo que amplía la superficie de la red receptora y ayuda a redirigir grandes volúmenes de tráfico a más centros de datos.
- Los centros de depuración de tráfico son centros de datos diseñados para separar el tráfico malicioso del legítimo. Se utilizan para mitigar los ataques DDoS filtrando el tráfico del ataque y reenviando el tráfico limpio a los servidores del cliente. Cuando se produce un ataque DDoS, el tráfico se dirige a través del centro de depuración, donde se analiza y se filtra. A continuación, el tráfico limpio se reenvía a los servidores del cliente.
Mitigación híbrida de DDoS basada en la nube
Trasladar las medidas de mitigación de DDoS a una solución híbrida permite combinar lo mejor de la seguridad de la nube pública con la gestión de la nube privada o de la infraestructura local. Un modelo híbrido permite a las empresas adaptar aún más su estrategia de seguridad a sus necesidades específicas en materia de datos.
Mitigación de DDoS en aplicaciones
Las aplicaciones son el motor de las empresas modernas, pero cada vez son más el objetivo de ataques DDoS. Las soluciones tradicionales de mitigación de DDoS son estáticas y centralizadas. Sin embargo, dado que las aplicaciones se distribuyen entre distintas nubes y arquitecturas, necesitan una solución de mitigación de DDoS escalable y flexible que ofrezca la máxima protección.
Componentes de la mitigación de DDoS
Una estrategia integral de mitigación de ataques DDoS suele incluir varios componentes clave.
Análisis y monitorización del tráfico
El primer paso para mitigar los ataques DDoS consiste en detectar posibles problemas o riesgos. Los dos métodos principales para identificar amenazas y generar alertas son la detección basada en firmas y la detección basada en anomalías.
La detección basada en firmas se basa en una lista preprogramada de indicadores de compromiso (IOC) conocidos para identificar amenazas. Estos IOC pueden incluir comportamientos maliciosos de ataques de red, el contenido de las líneas de asunto de los correos electrónicos, hashes de archivos, secuencias de bytes conocidas o dominios maliciosos, entre otros elementos. La detección basada en firmas procesa rápidamente los ataques conocidos y presenta una baja tasa de falsos positivos, pero no puede detectar vulnerabilidades de día cero.
La detección basada en anomalías, por otro lado, puede alertar sobre comportamientos sospechosos desconocidos. La detección basada en anomalías consiste en entrenar primero el sistema con una línea de base normalizada y, a continuación, comparar la actividad con dicha línea de base; cuando se detecta algo fuera de lo común, se activa una alerta. La detección basada en anomalías puede presentar tasas más altas de falsos positivos.
Desvío de tráfico en tiempo real
Proteger los recursos DNS es fundamental para la empresa. Dos soluciones de desvío de tráfico en tiempo real pueden ayudar.
- La redirección de DNS consiste en redirigir las consultas DNS de un nombre de dominio a otro. Esto puede resultar útil cuando un sitio web se ha trasladado a un nuevo nombre de dominio o cuando una empresa quiere redirigir el tráfico de un nombre de dominio a otro. La redirección de DNS se puede implementar mediante un registro CNAME en el archivo de zona DNS. Cuando se recibe una consulta DNS para el nombre de dominio original, el servidor DNS responde con un registro CNAME que apunta al nuevo nombre de dominio. A continuación, el cliente envía una nueva consulta DNS para el nuevo nombre de dominio.
- BGP Anycast consiste en anunciar la misma dirección IP desde varias ubicaciones de Internet. En BGP Anycast, se utiliza el protocolo de puerta de enlace fronteriza (BGP) para anunciar la dirección IP desde varias ubicaciones. Cuando un cliente envía una consulta DNS a una dirección IP Anycast, la consulta se dirige a la ubicación más cercana que anuncia dicha dirección IP. Esto puede ayudar a mejorar el rendimiento y la disponibilidad de los servicios DNS al reducir la latencia. BGP Anycast suele ser utilizado por grandes organizaciones que cuentan con varios centros de datos ubicados en distintas regiones geográficas.
Filtrado y limpieza de ataques
A medida que el tráfico se dirige hacia su red y circula por ella, necesita una solución de mitigación de DDoS que lo supervise continuamente para detectar actividades maliciosas.
- La identificación del tráfico malicioso se lleva a cabo examinando el tráfico procedente del cliente antes de enviarlo a la capa de aplicación, lo que garantiza que el tráfico malicioso nunca atraviese la barrera del proxy. El tráfico de retorno del servidor puede examinarse por completo antes de considerarlo apto para devolverlo al cliente. Esto ayuda a garantizar que los datos confidenciales, como los números de tarjetas de crédito o la información de identificación personal (PII), nunca atraviesen la barrera del proxy.
- Los algoritmos de depuración y otras técnicas se utilizan para detectar y eliminar el tráfico malicioso a medida que entra en la red. Los centros de depuración son la primera parada del tráfico; en ellos, el tráfico se clasifica según sus características y las posibles metodologías de ataque. El tráfico se sigue analizando mientras atraviesa el centro de depuración para confirmar que se haya eliminado por completo el tráfico malicioso. Este control de seguridad es fundamental, ya que los ataques DDoS pueden saturar fácilmente los enlaces de entrada al entorno del cliente.
Factores de mitigación de DDoS que se deben tener en cuenta al elegir un proveedor
Al elegir la solución de mitigación de DDoS adecuada para las necesidades de su organización, deberá valorar los siguientes factores teniendo en cuenta la trayectoria de crecimiento de su empresa y su posible superficie de riesgo. Asimismo, si está considerando contratar un servicio en la nube, ahora puede elegir entre varias nubes públicas (AWS, Google Cloud, Microsoft Azure y Alibaba Cloud), además de empresas de nube privada.
Factores que se deben tener en cuenta al elegir un proveedor de mitigación de DDoS
- Escalabilidad: La solución debe ser capaz de gestionar el volumen de tráfico de la red de la empresa y ampliar o reducir su capacidad según sea necesario.
- Flexibilidad: La solución debe ser lo suficientemente flexible como para adaptarse a la naturaleza cambiante de los ataques DDoS y poder proteger frente a nuevos vectores de ataque.
- Fiabilidad: La solución debe ser fiable y capaz de detectar y mitigar ataques en tiempo real sin afectar al tráfico legítimo.
- Rentabilidad: La solución debe ser rentable y ofrecer una buena relación calidad-precio por la inversión realizada.
- Facilidad de uso: La solución debe ser fácil de implementar, configurar y gestionar.
- Soporte: La solución debe contar con un equipo de soporte ágil que pueda prestar asistencia cuando sea necesario
Mejores prácticas para mitigar ataques DDoS
Una solución integral de mitigación de DDoS ayuda a proteger su red de forma preventiva, mediante una respuesta a incidentes en tiempo real y pruebas y revisiones continuas para garantizar el máximo rendimiento.
Medidas proactivas
Diseño de la arquitectura de red: Una arquitectura de red bien diseñada puede ayudar a prevenir los ataques DDoS al garantizar que la red sea resiliente y pueda soportar grandes volúmenes de tráfico. Por ejemplo, una red diseñada con varias capas de seguridad, incluidos cortafuegos, sistemas de detección de intrusiones y otras medidas de seguridad, puede ayudar a impedir que los ataques DDoS penetren en ella. Además, la segmentación de la red puede ayudar a limitar el impacto de un ataque al aislar las áreas afectadas de la red.
Equilibrado de carga: El equilibrado de carga puede ayudar a prevenir los ataques DDoS distribuyendo el tráfico entre varios servidores, lo que puede evitar que un único servidor se vea saturado. Esto puede ayudar a garantizar que la red siga estando disponible incluso durante un ataque DDoS. Los equilibradores de carga también pueden ayudar a detectar y bloquear el tráfico malicioso, lo que puede impedir que los ataques DDoS tengan éxito.
Acuerdos de nivel de servicio (SLA) detallados del proveedor: Al recurrir a un tercero para protegerse frente a ataques DDoS, es fundamental conocer las capacidades del proveedor ante cada posible escenario de DDoS e incorporar al SLA los protocolos, las medidas y las respuestas correspondientes.
Respuesta ante incidentes
Pasos para gestionar un incidente DDoS: Hay seis pasos clave para responder de forma rápida y eficaz a un incidente DDoS, aunque es importante señalar que estos pasos no se suceden de forma lineal, sino cíclica.
- Preparación: Establezca contactos, defina procedimientos y reúna herramientas para ahorrar tiempo durante un ataque.
- Detección: Detecte el incidente, determine su alcance e implique a las partes pertinentes.
- Análisis: Analice el tráfico del ataque para determinar sus características e identificar el objetivo.
- Contención: Contenga el ataque filtrando el tráfico y bloqueando el tráfico malicioso.
- Erradicación: Erradique el ataque eliminando el tráfico malicioso de la red.
- Recuperación: Recupérese del ataque restaurando los servicios y revisando el incidente.
Protocolos de comunicación con el proveedor de mitigación durante un incidente de DDoS: Desde el principio, es fundamental que la empresa y su proveedor de mitigación sigan un protocolo de comunicación estricto. Estas son las prácticas recomendadas para comunicarse durante un incidente:
- Establezca un plan de comunicación: establezca un plan de comunicación con su proveedor de mitigación de DDoS antes de que se produzca un ataque. Este plan debe incluir la información de contacto del personal clave, los procedimientos de escalado y los canales de comunicación.
- Proporcione información detallada: facilite a su proveedor de mitigación de DDoS información detallada sobre el ataque, incluidos el tipo de ataque, el objetivo y la duración. Esta información puede ayudar a su proveedor a desarrollar una estrategia de mitigación eficaz.
- Colabore con su proveedor: Trabaje estrechamente con su proveedor de mitigación de DDoS para desarrollar una estrategia de mitigación adaptada a las necesidades de su organización. Esto puede incluir ajustar el enrutamiento del tráfico, filtrar el tráfico o bloquear el tráfico malicioso.
- Supervise la situación: Supervisa atentamente la situación y proporciona información actualizada periódicamente a tu proveedor de mitigación de DDoS. Esto puede ayudarle a ajustar su estrategia de mitigación según sea necesario.
- Revise el incidente: Una vez mitigado el ataque, revise el incidente con su proveedor de mitigación de DDoS para identificar áreas de mejora y actualizar su plan de respuesta a incidentes según sea necesario.
Pruebas y revisiones periódicas
Los equipos de TI y seguridad deben realizar análisis y pruebas periódicamente. Un tipo de prueba son las pruebas de equipo rojo, que consisten en simular las tácticas y técnicas de atacantes reales. En este caso, los miembros del equipo rojo probarían diversos ataques DDoS para supervisar las respuestas de la solución de mitigación.
También es fundamental mantenerse al día de las tendencias en ciberataques, especialmente porque los actores maliciosos de todo el mundo siguen cambiando sus métodos. Una solución de mitigación debe ser escalable y adaptable a cualquier nuevo tipo de interrupción.
Casos prácticos de mitigación de DDoS
Las organizaciones de cualquier sector y tamaño, independientemente de dónde operen, pueden beneficiarse de contar con una solución fiable de mitigación de DDoS. Estos casos prácticos demuestran la eficacia que puede tener una solución de mitigación de DDoS en cualquier situación. Empresas como la suya han obtenido resultados cuantificables al abordar los riesgos de DDoS.
- Caso práctico: Descubra cómo una aseguradora líder frustró un intento de ataque DDoS, al tiempo que ayudaba a proteger sus aplicaciones y usuarios.
- Vídeo: Descubra cómo F5 ayudó a un proveedor de correo electrónico a detener un consolidó sus equipos de red para reducir la superficie de ataque potencial y mejorar la seguridad operativa.
Tendencias futuras en la mitigación de ataques DDoS
Aunque los ataques DDoS existen desde hace décadas, los actores maliciosos que los llevan a cabo son cada vez más sofisticados y agresivos. Es importante conocer las tendencias actuales y futuras en el ámbito de los ataques DDoS dentro de la ciberseguridad.
A grandes rasgos, F5 ha identificado estas tendencias en 2023:
- Los ataques a la capa de aplicación han aumentado un 165 %
- El sector tecnológico ocupa el primer puesto entre los más atacados en comparación con 2022
- En general, los eventos observados han disminuido un 9,7 %
- El ancho de banda máximo ha aumentado un 216 % desde 2020
- Todos los sectores deben esperar un aumento de los ataques DDoS a aplicaciones y multivector
Además, hay tres áreas en auge que los expertos en ciberseguridad están siguiendo de cerca:
Inteligencia artificial y aprendizaje automático: A medida que más empresas implementan la IA y el aprendizaje automático en otras áreas de su actividad, como la fabricación o la atención al cliente, estas tecnologías pueden desempeñar un papel en la detección y mitigación de ataques DDoS. Un estudio reciente demostró que el uso de un método de inteligencia artificial para detectar ataques DDoS logró una precisión superior al 96 %.
Internet de las cosas (IoT): El IoT está creciendo, pero proteger las superficies informáticas adicionales implicadas puede hacer que estas soluciones sean más vulnerables a los ataques. Los expertos recomiendan adoptar prácticas de seguridad más sólidas, proteger los dispositivos con contraseñas y utilizar cortafuegos o servidores privados virtuales (VPS), todo ello para reducir el número de dispositivos expuestos a posibles ataques.
Tecnología blockchain: La tecnología blockchain ofrece una opción interesante para mitigar los ataques DDoS, ya que, por su propia naturaleza, está descentralizada y cuenta con almacenamiento distribuido seguro. Esto puede resultar especialmente útil frente a ataques geográficos, en los que la seguridad también puede verse comprometida en ubicaciones concretas.
Aunque los ataques DDoS no van a desaparecer, cada vez hay más herramientas para ayudar a mitigarlos, tanto ahora como en los próximos años.
Cómo puede ayudar F5
Los ataques distribuidos de denegación de servicio (DDoS) existen desde hace décadas y no van a desaparecer. Por eso, las empresas deben adoptar una visión de futuro al elegir sus soluciones de mitigación de DDoS. En F5, la ciberseguridad ocupa un lugar central en prácticamente todo lo que hacemos. Nuestras soluciones de mitigación de DDoS y nuestro excelente servicio de asistencia proporcionan a su organización la ventaja que necesita para reducir los riesgos de posibles ataques DDoS. También es importante asegurarse de que su solución de mitigación de DDoS pueda escalar y adaptarse a las necesidades de su empresa, así como a la evolución de las amenazas planteadas por los actores maliciosos que llevan a cabo ataques DDoS.
Deje que F5 le ayude en todo lo que usted y su red puedan necesitar en materia de protección contra ataques DDoS. Contamos con una amplia experiencia en la implementación del tipo de mitigación de DDoS adecuado para las necesidades de su organización.