Las 3 principales amenazas para la ciberseguridad en el sector bancario
¿Qué está en juego? Sus clientes, su marca.
Las filtraciones de datos afectan negativamente a los resultados de una entidad financiera. Pero el daño a su marca es aún peor y más difícil de reparar. Es una carrera armamentística entre los ciberdelincuentes y las amenazas de las que disponen, por un lado, y una entidad financiera y las defensas que tiene implantadas, por otro; un equilibrio en constante cambio. El botín que persiguen los atacantes merece la pena y es sumamente valioso: la información de identificación personal (PII) de los clientes.
Principales amenazas en 2023, los daños que causan y cómo prevenirlas
Ataques DDoS
Los ataques DDoS representan ya nada menos que el 41 % de todas las amenazas notificadas en las entidades financieras. Y, si tienen éxito, dejan a los servicios financieros sin «servicios». Entre sus efectos habituales se incluyen que los clientes dejen repentinamente de poder acceder a las aplicaciones bancarias para realizar operaciones esenciales, que la red se ralentice hasta casi detenerse e incluso que quede completamente fuera de servicio.
DETECTA disponiendo de una forma de comparar rápidamente con el tráfico normal de la red y sabiendo cómo es una situación de ataque.
DETÉN mediante el bloqueo de IP basado en el contenido, la geolocalización y la tasa de tráfico.
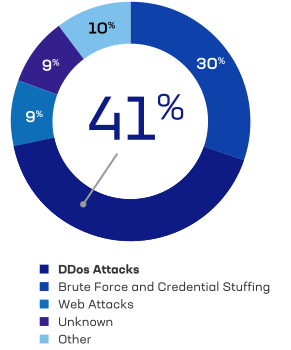
Incidentes de seguridad en organizaciones de servicios financieros, según los informes recibidos por el equipo de respuesta a incidentes de seguridad de F5
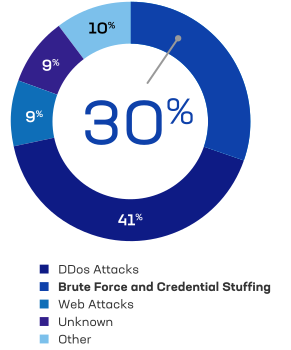
Fuerza bruta y relleno de credenciales
Los ataques de fuerza bruta y de relleno de credenciales son el santo grial para los ciberdelincuentes y los que más daños causan: apropiaciones de cuentas de clientes y bloqueos de cuentas.
Prevención mediante políticas de contraseñas robustas y autenticación multifactor (MFA).
Detenga estos ataques mediante la detección temprana y la identificación de aumentos en los intentos de inicio de sesión fallidos.
Ataques web
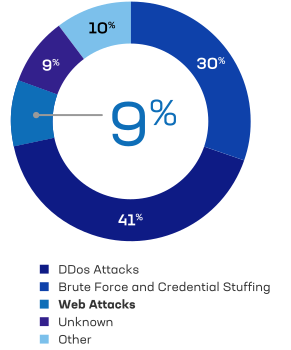
La buena noticia es que los ataques web están disminuyendo y representan solo el 9 % de las amenazas de seguridad actuales para las entidades financieras.
Prevenga manteniendo al día los parches de las aplicaciones web y las tecnologías relacionadas, y realizando pruebas de penetración en las aplicaciones web.
Detectar mediante un firewall de aplicaciones web (WAF) para inspeccionar el protocolo web.
Esos son los ataques. Ahora bien, ¿qué hay de los objetivos?
Dada la persistencia de los ataques mencionados anteriormente, no sorprende que la mayoría de las tecnologías atacadas estén relacionadas con algún tipo de tecnología de autenticación, ya sean páginas de inicio de sesión, API o protocolos de transferencia anónima de archivos (AFTP). Tanto los sitios web como el DNS son susceptibles de sufrir ataques, ya sea mediante la explotación de vulnerabilidades o mediante DDoS, por lo que no es posible determinar cómo se corresponden esos vectores con estos objetivos.
¿Qué hacer a continuación? Podemos ayudarle.
En comparación con otros sectores, el sector bancario suele conceder mayor importancia a programas de ciberseguridad sólidos e integrales. Aun así, se enfrenta a muchos de los mismos retos que otras industrias a la hora de crear y mantener programas de seguridad ante la evolución de las tendencias de los atacantes y la entropía.
Descubre las soluciones de seguridad que F5 ofrece para los servicios financieros y que te ayudarán a minimizar tanto los riesgos como los costes.
Más información