Gestión del rendimiento de aplicaciones con seguridad multinube
RESUMEN EJECUTIVO
Cómo abordar la seguridad multinube y la gestión del rendimiento de las aplicaciones en la empresa
Muchos desarrolladores han llegado a la conclusión de que una estrategia multinube es la clave para crear e implementar mejores aplicaciones con mayor rapidez. Sin embargo, este enfoque solo funciona si se dispone de una forma de gestionar de manera centralizada las políticas en distintos entornos de nube. ¿La respuesta? Una solución integrada de gestión multinube.
¿El reto? La complejidad multicloud
Ha elegido una arquitectura multinube para sus aplicaciones porque es la opción más lógica. Y no es el único: nueve de cada diez organizaciones han adoptado una arquitectura multinube y priorizan la libertad y la flexibilidad de las aplicaciones frente a la estandarización de entornos, procesos y herramientas. Sin embargo, esa libertad tiene un coste.
A medida que crece su cartera de aplicaciones, también aumentan las amenazas de seguridad y los riesgos de rendimiento. Cuanto más dispersas estén sus aplicaciones en el entorno de TI empresarial, más recursos requerirá y más complejo resultará gestionar políticas coherentes en las distintas nubes, lo que expondrá a su organización a vulnerabilidades de seguridad y rendimiento.
Esto es lo que puede hacer
La clave está en proporcionar a los equipos de desarrollo de aplicaciones un amplio catálogo de políticas de seguridad, cumplimiento y rendimiento fáciles de usar, coherentes y verificadas, creadas por los equipos de seguridad y NetOps.
Para garantizar la coherencia entre las distintas nubes, necesita una solución que ofrezca automatización, un rendimiento superior de las aplicaciones, optimización de la seguridad y disponibilidad en entornos multinube. También debe estandarizar las políticas que rigen los servicios esenciales de las aplicaciones, como la gestión del tráfico y la seguridad de las aplicaciones. Esto puede implicar optar deliberadamente por no adoptar los servicios nativos para aplicaciones disponibles en la mayoría de las nubes públicas.
Entre las ventajas de aplicar políticas coherentes entre nubes se incluyen:
- Auditorías simplificadas
- Mitigación más rápida de las amenazas de seguridad
- Desarrollo rápido de CI/CD en todas las capas de las aplicaciones y en múltiples nubes, lo que permite ahorrar tiempo y esfuerzo y reducir el riesgo
Cómo puede ayudar F5
Gracias al amplio conjunto de servicios avanzados para aplicaciones de F5, los equipos pueden crear un conjunto coherente de políticas de seguridad, disponibilidad y rendimiento que pueden almacenarse como código e integrarse en una canalización de CI/CD totalmente automatizada o formar parte de una solución de catálogo de servicios semiautomatizada.
F5 protege frente a amenazas avanzadas, como los bots, y reduce la complejidad al proporcionar una visibilidad coherente y práctica del tráfico y los patrones de ataque. Además, los servicios de aplicaciones de F5 se integran con la mayoría de las herramientas de canalización de CI/CD automatizadas, lo que facilita el trabajo tanto de los equipos de desarrollo como de DevOps.
Política como código
Los equipos de DevOps pueden definir y gestionar políticas mediante código utilizando F5 Automation Toolchain, con interfaces de API para cualquier solución de F5. Las políticas se definen y gestionan como archivos JSON y se ejecutan con una única llamada a la API.
Catálogos de servicios y soluciones de F5
Los equipos de DevOps también pueden definir políticas como plantillas de iApp y ofrecerlas a través de un catálogo de servicios gestionado por F5 BIG-IQ u otra herramienta de orquestación. De este modo, los equipos de aplicaciones pueden acceder a opciones de autoservicio preconfiguradas que automatizan el despliegue de políticas, sin necesidad de abrir solicitudes de soporte a NetOps o SecOps.
Más información sobre BIG-IQ ›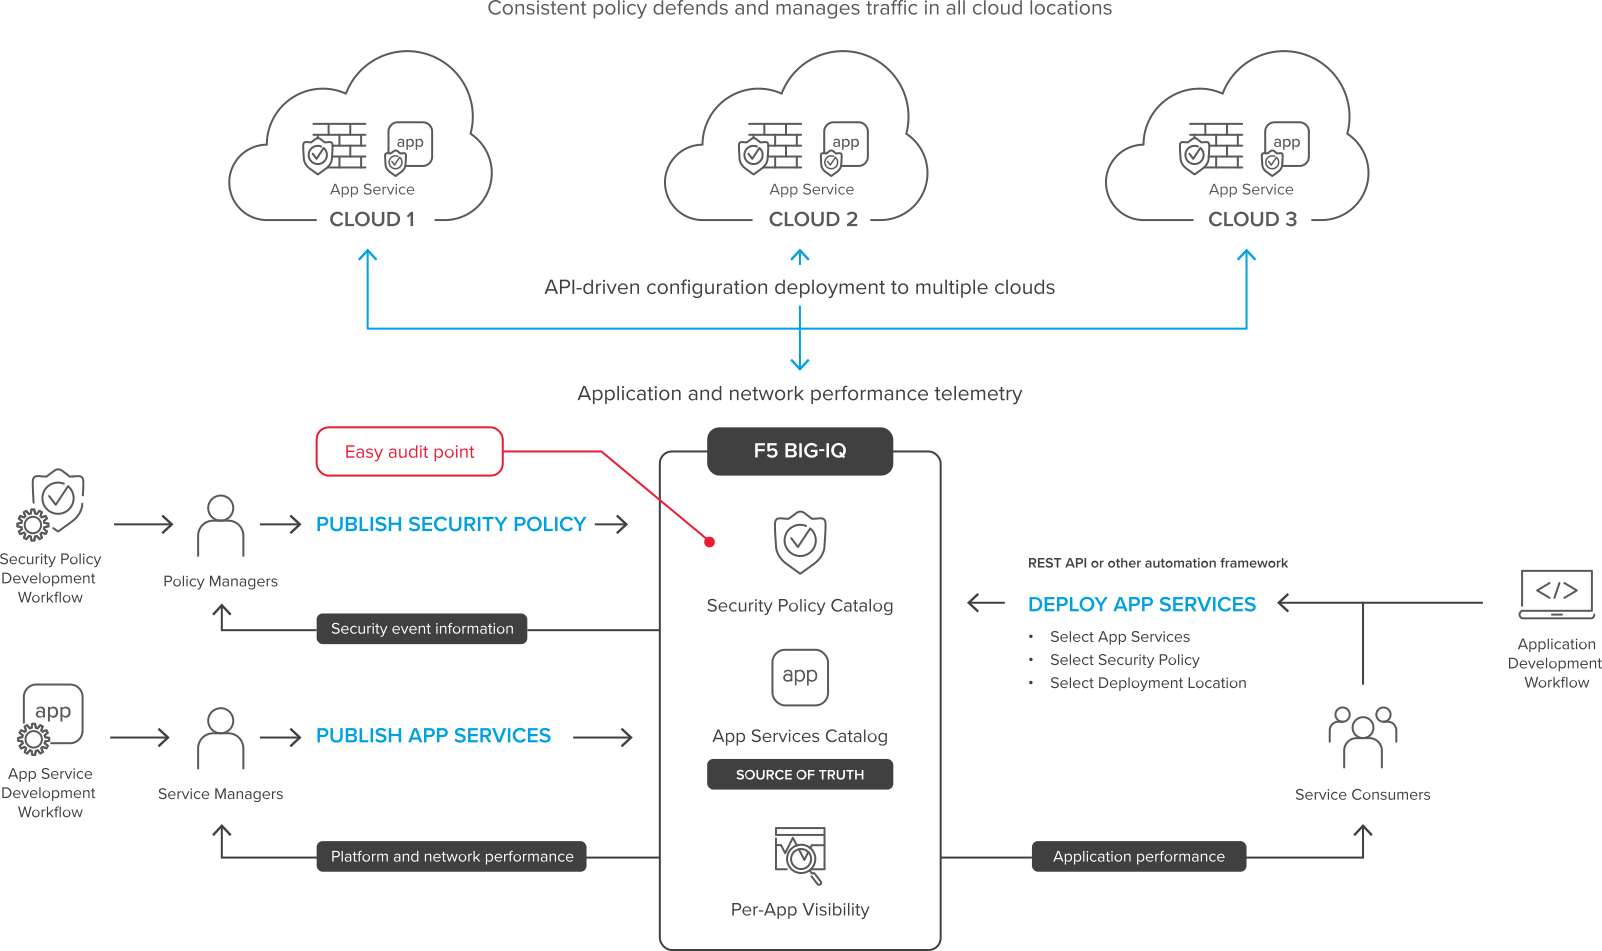
En la arquitectura anterior, explicamos cómo puede utilizar BIG-IP y BIG-IQ para implementar políticas coherentes de seguridad y rendimiento en aplicaciones de cualquier entorno. Esta es una solución ideal si su equipo de aplicaciones necesita implementar servicios de aplicaciones coherentes en varias nubes, pero desea que los expertos en seguridad y redes sigan participando en cada paso del proceso. Las plantillas diseñadas por los equipos adecuados pueden implementarse mediante automatización para proteger y acelerar las aplicaciones tanto en las instalaciones como en la nube.
Guía de la solución
Desafío
La mayoría de las organizaciones priorizan la flexibilidad de la nube —y permiten que los equipos de aplicaciones elijan el entorno más adecuado para cada aplicación— frente a las ventajas organizativas de contar con entornos, procesos y herramientas comunes.
A medida que proliferan las aplicaciones, ¿cómo se logra el equilibrio adecuado entre la libertad y la flexibilidad de los equipos de desarrollo de aplicaciones y, al mismo tiempo, se facilita la aplicación sencilla y coherente de los requisitos corporativos de seguridad, cumplimiento normativo, rendimiento y operatividad? En una palabra: estandarización.
Componentes
Para estandarizar los servicios esenciales de las aplicaciones en distintos entornos de nube, las organizaciones pueden aprovechar varios componentes de F5.
- Ediciones virtuales de Big-IP
Las ediciones virtuales de BIG-IP aportan la potencia, la protección y la flexibilidad sin igual de los servicios de aplicaciones de F5, líderes del mercado, a una amplia variedad de nubes privadas y públicas.
Al ofrecer control, inspección y telemetría completos del tráfico, BIG-IP VE proporciona a sus aplicaciones virtualizadas la protección y la optimización que necesitan para garantizar una gestión fiable del rendimiento de las aplicaciones, al tiempo que las defiende frente a un conjunto cada vez mayor de amenazas y actividad no deseada de bots.
- BIG-IQ Centralized Management
La plataforma BIG-IQ Centralized Management puede gestionar cientos de plataformas BIG-IP virtuales y físicas en múltiples entornos de nube pública y privada, así como BIG-IP implementados en centros de datos locales, todo ello desde un único panel. BIG-IQ también proporciona un catálogo de servicios de entrega de aplicaciones y seguridad multinube, mantenidos por expertos, pero que los equipos de aplicaciones pueden consumir fácilmente bajo demanda. Además, BIG-IQ ofrece visibilidad e información detallada a nivel de dispositivo, red, seguridad y aplicación mediante paneles personalizados por aplicación y basados en roles. Por último, BIG-IQ puede gestionar conjuntos de licencias recuperables y reutilizables, lo que permite adaptar la capacidad entre varias nubes según sea necesario.
Equipo
La realidad a la hora de ofrecer aplicaciones seguras y rápidas, pero que evolucionan con rapidez, en la nube es que los equipos de seguridad, operaciones y desarrollo deben colaborar y comunicarse de forma eficiente para prestar servicios coherentes en un entorno multinube.
- NETOPS
El equipo de operaciones de red es responsable de la infraestructura de red. En los entornos de nube, servicios sencillos como el balanceo de carga pueden ser competencia de los propietarios de las aplicaciones; sin embargo, la experiencia del equipo de redes en la gestión del tráfico de aplicaciones a gran escala y en la prestación de servicios de seguridad y rendimiento de aplicaciones de alta calidad es tan esencial en la nube como en el centro de datos. - SECOPS
Los equipos de seguridad son responsables de proteger sus aplicaciones, sus clientes y sus datos frente a un abanico cada vez mayor de amenazas. Aunque los equipos de aplicaciones desempeñan un papel fundamental, el equipo de seguridad —junto con sus homólogos de redes— y los servicios de seguridad de aplicaciones que proporcionan constituyen la primera (y, a menudo, la última) línea de defensa frente a una horda de bots y agentes maliciosos que podrían aprovechar las vulnerabilidades para perjudicar a su empresa. - DESARROLLO/DEVOPS
Estos equipos son los usuarios de los servicios de rendimiento y seguridad de las aplicaciones creados por NetOps y SecOps. Puede ser objeto de debate si la nube ha contribuido a crear el modelo moderno de implementación de aplicaciones basado en CI/CD o si los cambios metodológicos han contribuido a crear la nube. Sea cual sea su postura al respecto, está claro que CI/CD y otras metodologías DevOps han llegado para quedarse, y el resto de la infraestructura debe adaptarse a esta metodología de desarrollo e implementación de aplicaciones.
Procesos
Aplicar las mismas políticas de referencia a las aplicaciones web en varias nubes le garantiza que sus aplicaciones estén protegidas y ofrezcan un alto rendimiento.
- Biblioteca de políticas de seguridad
Proteja sus aplicaciones frente a los ataques más comunes, independientemente de dónde estén implementadas, mediante la creación de una biblioteca de políticas de seguridad estándar que puedan implementarse bajo demanda. Por ejemplo, puede crear una política de referencia de Advanced WAF en un entorno de desarrollo y pruebas y, a continuación, exportarla a la plataforma de gestión BIG-IQ, donde una plantilla de aplicación podrá hacer referencia a ella e implementarla junto con el resto de la configuración en varias nubes. Además, la política puede aprovechar la capacidad de aprendizaje de todos los dispositivos en los que esté implementada y combinar los datos para mejorarla; después, la política mejorada puede volver a distribuirse a las imágenes de BIG-IP que se ejecutan en las nubes. - Biblioteca de servicios de aplicaciones
Los equipos de NetOps pueden crear un catálogo de servicios que combine políticas de seguridad, políticas de entrega de aplicaciones y configuraciones de registro, y asignarlos después según distintos criterios, como el rol.
Las plantillas de aplicaciones pueden crearse manualmente o clonarse a partir de configuraciones existentes. Incluso pueden almacenarse en sistemas de gestión de código fuente e implementarse mediante API. F5 sigue innovando en el ámbito de los servicios de aplicaciones con nuestras nuevas plantillas Application Services 3 (AS3), que ofrecen un modelo programático, automatizado y declarativo para configurar dispositivos BIG-IP y servicios de aplicaciones.
Infraestructura
Un mundo multinube necesita una solución que pueda implementarse en múltiples entornos. La plataforma BIG-IP puede desplegarse como software en la nube pública o privada, o como hardware en entornos de nube privada, como un centro de datos corporativo.
Lo mejor de todo es que puede gestionar toda su cartera de F5 desde una única consola, independientemente de dónde estén implementados sus dispositivos BIG-IP y las aplicaciones a las que prestan servicio, ya sea en nubes públicas, nubes privadas o directamente en servidores físicos.
- BIG-IP Cloud Edition
Si necesita una arquitectura dedicada para cada aplicación, BIG-IP Cloud Edition ofrece una plataforma dimensionada adecuadamente y diseñada para proporcionar a cada aplicación su propia instancia individual de BIG-IP, junto con gestión centralizada, análisis avanzados centrados en las aplicaciones para facilitar la resolución de problemas, escalado automático inteligente y modelos de consumo flexibles.
- Plantillas de soluciones en la nube
Es posible que necesite desplegar e incorporar nuevas instancias de forma dinámica. Por eso, existen plantillas para los principales proveedores de servicios en la nube que permiten desplegar la plataforma mediante API, así como un sistema de incorporación declarativo y reutilizable para realizar la configuración inicial.
Monitorización
BIG-IQ proporciona la información adecuada a las personas adecuadas, ayudándolas a optimizar sus aplicaciones. Al configurar flujos de telemetría detallados desde las instancias de BIG-IP y, a continuación, agregar y mostrar los datos en una interfaz gráfica interactiva que permite profundizar en ellos, BIG-IQ proporciona a cada equipo la información que necesita para desempeñar mejor su trabajo.
- NETOPS
Los equipos de NetOps obtienen información sobre el rendimiento de la red y la plataforma, así como datos clave sobre las aplicaciones, lo que les permite aportar más valor a sus organizaciones. - SECOPS
Los equipos de seguridad pueden crear y mantener un control estricto de las políticas de seguridad multinube, supervisar la frecuencia de los ataques y sus vectores, y obtener otros datos clave que les ayudan a proteger tanto las aplicaciones como la infraestructura en la que se ejecutan frente a agentes maliciosos y errores internos. - DESARROLLO/DEVOPS
Los equipos de aplicaciones pueden supervisar las aplicaciones de las que son responsables en cualquier entorno virtualizado y obtener métricas críticas como la latencia, los tiempos de ida y vuelta y los tiempos de carga de las páginas. Esta información les ayuda a detectar problemas con antelación, identificar las causas raíz con precisión y rapidez, y colaborar de forma más eficaz con los equipos de SecOps y NetOps.
Contenido relacionado
SEMINARIO WEB
Cómo abordar la gestión de aplicaciones multinube
Completa el formulario para registrarte ›
CASO DE ÉXITO
MAXIMUS optimiza sus operaciones con F5 en AWS