La mise à jour de ce trimestre fait état de légères hausses dans les domaines de la sécurité, des performances, de la disponibilité et de la gestion des identités et des accès.
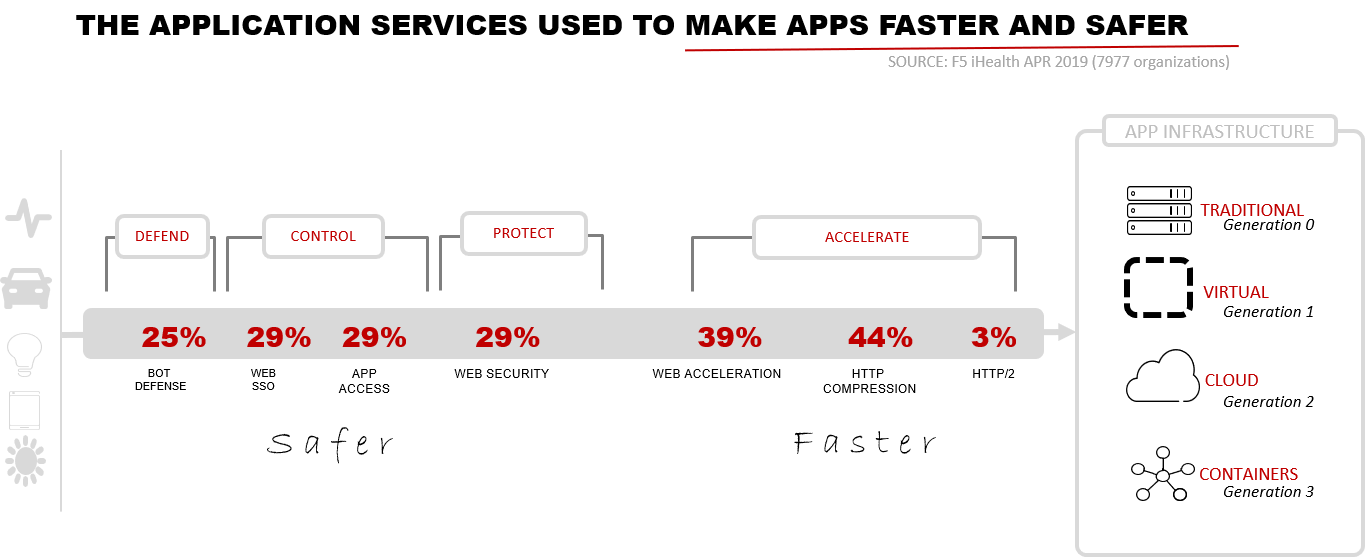
Il est rare qu’un trimestre n’enregistre que des hausses dans l’utilisation des services applicatifs. C’est le cas de celui-ci. Bien que les progressions aient été minimes — 1 % dans la plupart des catégories —, il est remarquable de ne constater aucune baisse d’utilisation, toutes catégories confondues.
HTTP/2 mérite une attention particulière : son taux d’utilisation était resté stable à 2 % depuis janvier 2018. Ce trimestre, il est passé pour la première fois à 3 %. Même si ce chiffre reste faible par rapport à d’autres techniques d’accélération telles que la compression et le multiplexage, cette légère amélioration est encourageante. HTTP/2 sera particulièrement utile pour améliorer les performances des applications web traditionnelles qui multiplient les échanges. Les applications modernes basées sur des API, comme les applications mobiles et les applications monopages (SPA), sont moins affectées par les performances du protocole, car leurs échanges sont brefs. Bien qu’elles puissent elles aussi en bénéficier, les entreprises ont peu de chances de constater des améliorations significatives des performances avec HTTP/2, sauf si elles l’appliquent à des applications web traditionnelles avec état, qui réutilisent les connexions pendant toute la durée d’une session.
DÉFENDRE
LA DÉFENSE CONTRE LES BOTS PROGRESSE À NOUVEAU
La défense contre les bots a de nouveau progressé de 1 % par rapport au trimestre précédent, passant de 24 % à 25 % des organisations qui l’utilisent pour se protéger contre le trafic automatisé malveillant.
Les recherches de F5 Labs indiquent que la moitié du trafic Internet provient de bots. Près d’un tiers (30 %) d’entre eux sont malveillants.
CONTRÔLER ET PROTÉGER
LA SÉCURITÉ RESTE SOLIDE
L’utilisation des services d’accès aux applications et d’authentification unique sur le Web est restée stable d’un trimestre à l’autre, tandis que la sécurité Web a progressé de 1 %.
Une analyse de F5 Labs a révélé que les applications et les identités constituaient les cibles initiales dans 86 % des violations de données, ce qui rend ces services applicatifs essentiels.
ACCÉLÉRER
LA VITESSE EST DE RETOUR
Les services de compression HTTP et de mise en cache ont chacun progressé de 1 % ce trimestre, passant respectivement de 43 % à 44 % et de 28 % à 29 %.
Fait intéressant, le déchargement SSL (côté client) et le multiplexage TCP ont tous deux progressé de 1 % ce trimestre. Ces deux services applicatifs mettent l’accent sur l’amélioration des performances. Il convient également de noter que le taux de déploiement du SSL côté serveur (71 %) est inférieur à celui du SSL côté client (83 %). Si le SSL côté client (83 %) est souvent déployé à la fois pour améliorer les performances et répondre aux attentes des consommateurs, le SSL côté serveur est généralement utilisé pour satisfaire aux exigences réglementaires et respecter les bonnes pratiques du secteur.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.