
Le paysage applicatif a connu une évolution spectaculaire au cours de l’année écoulée. Si la majorité des applications actuellement hébergées dans les centres de données reposent encore sur des architectures monolithiques traditionnelles, l’adoption croissante du cloud fait des architectures de microservices la norme de fait pour la prochaine génération de charges de travail cloud natives. Et bien que l’architecture des applications ait évolué, le besoin de services de couches 4 à 7 pour ces charges de travail demeure. L’évolutivité, la disponibilité et la sécurité restent primordiales, quels que soient le mode de déploiement des applications et leur emplacement. Dans cette optique, IBM et F5 collaborent afin d’intégrer les services de couche applicative BIG-IP à la solution Cloud Private d’IBM.
IBM Cloud Private (ICP) est une architecture reposant sur des frameworks open source tels que Kubernetes et Cloud Foundry, qui permet aux entreprises de créer des applications cloud natives ou de remanier des applications existantes en quelques jours plutôt qu’en plusieurs semaines ou mois. La plateforme Cloud Private s’articule autour de deux principes clés : la priorité donnée aux entreprises et la mise à disposition de services applicatifs préinstallés. Pour le client, cela garantit que les applications développées sur ICP respectent les bonnes pratiques en matière de création de microservices (voir IBM Bluemix Garage), tout en bénéficiant d’un large éventail d’outils préinstallés, notamment des intergiciels, des bases de données et une prise en charge renforcée des charges de travail gourmandes en ressources processeur, telles que l’analyse de données. Le produit est disponible dans une version open source et une version destinée aux entreprises.
La solution F5 BIG-IP s’inscrit parfaitement dans l’approche d’IBM Cloud Private, car cette plateforme fournit depuis sa création des services de couches 4 à 7 aux entreprises. Les clients s’appuient sur ces services pour assurer l’accélération, la haute disponibilité et la sécurité de leurs applications hébergées dans le centre de données, ainsi que dans les clouds publics et privés. Grâce au logiciel BIG-IP Controller de F5, les développeurs d’applications qui adoptent les microservices peuvent désormais bénéficier du même ensemble de services que celui sur lequel reposent depuis des années leurs applications existantes.
Qu’est-ce que c’est ?
Un nouveau composant, le contrôleur BIG-IP de F5, est une application conteneurisée qui réside dans votre environnement de conteneurs, en l’occurrence IBM Cloud Private. En dehors de cet environnement se trouve un BIG-IP, qui assure le routage du trafic entrant et fournit des services de couches 4 à 7 à un ensemble de pools d’applications constitués de pods Kubernetes. Le contrôleur informe en permanence le BIG-IP de l’état de ces pods. À mesure qu’ils sont créés et supprimés, le BIG-IP est tenu informé et fournit des services avancés de performances et de sécurité des applications pour le contrôle du trafic entrant.
Début 2018, F5 BIG-IP en tant que contrôleur Ingress, F5 BIG-IP Controller et IBM Cloud Private ont été testés conjointement dans les laboratoires de F5 et d’IBM afin de confirmer leur compatibilité, élargissant ainsi l’éventail des frameworks de microservices pris en charge par F5.
Comment cela fonctionne-t-il ?
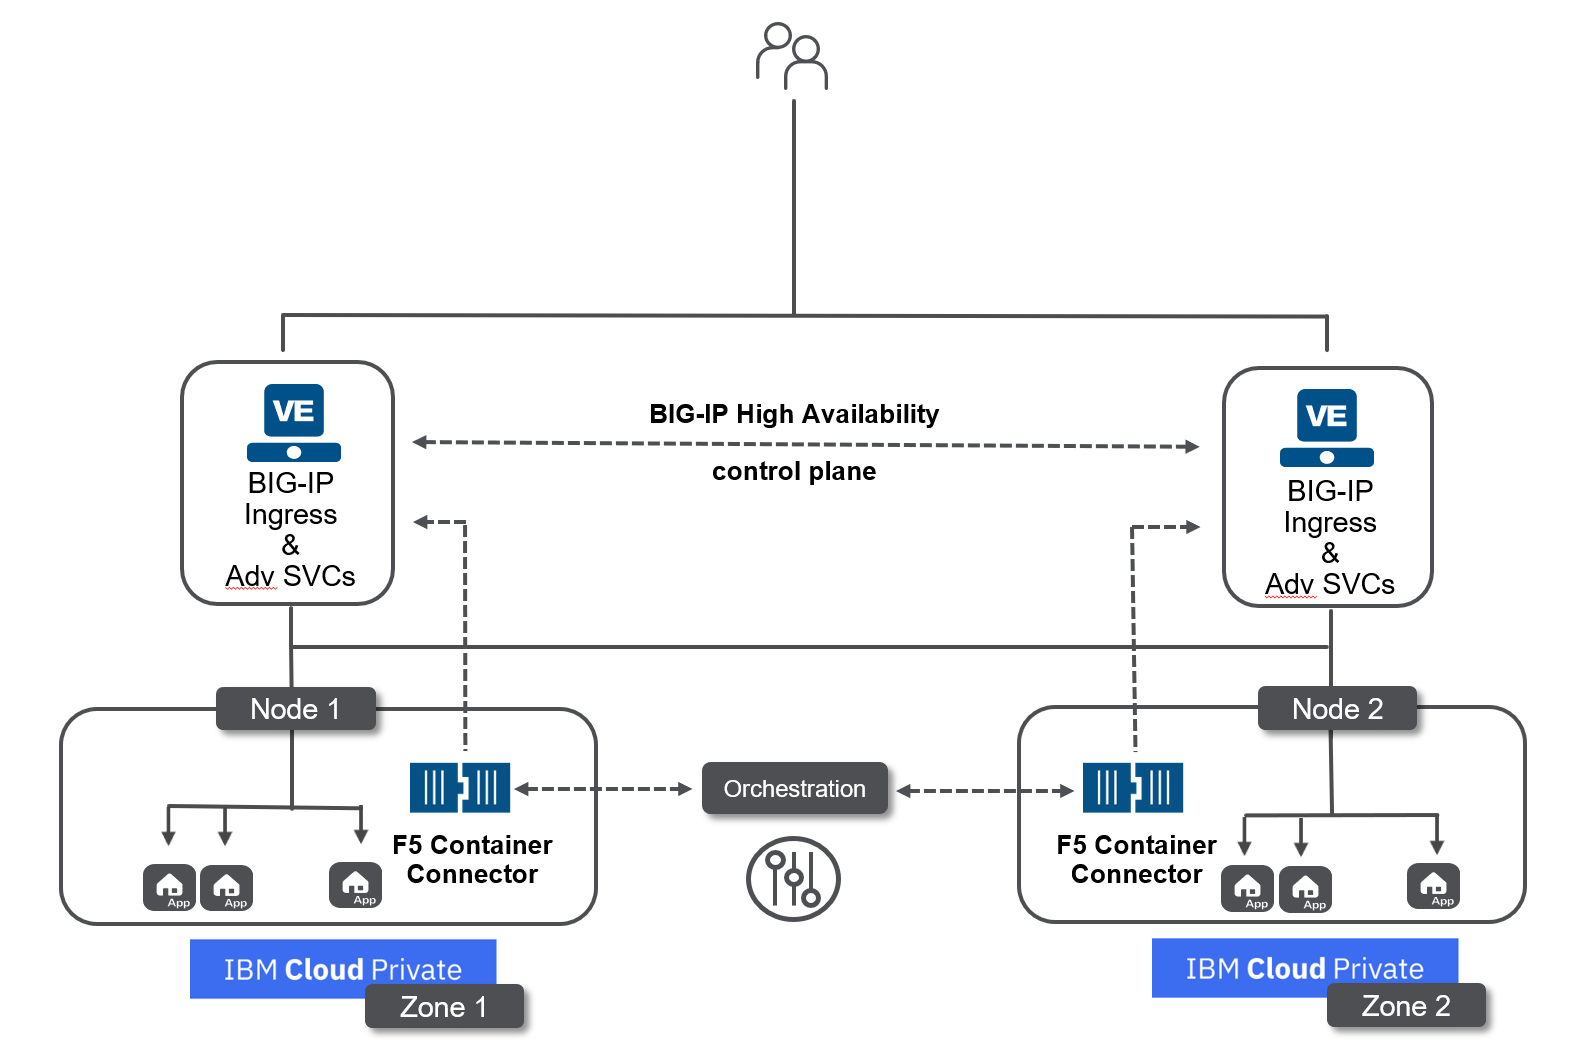
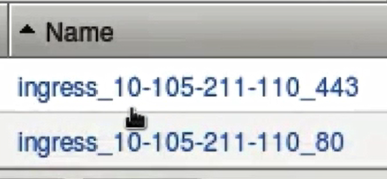
Comme illustré dans l’image ci-dessus, deux éditions virtuelles BIG-IP sont déployées en tant que routeurs d’entrée pour les deux clusters IBM Cloud Private. Par défaut, IBM Cloud Private utilise le réseau Calico. Dans notre exemple, nous avons configuré nos BIG-IP en tant que nœuds Calico et créé un maillage iBGP entre les deux clusters (pour en savoir plus sur la configuration de BIG-IP avec Kubernetes et Calico, cliquez ici). Une fois cette opération effectuée, vous pouvez déployer vos services backend comme vous le faites habituellement, puis déployer BIG-IP en tant que routeur d’entrée sur ICP. F5 BIG-IP Controller créera automatiquement les adresses IP virtuelles sur BIG-IP, pour le trafic HTTP comme HTTPS :
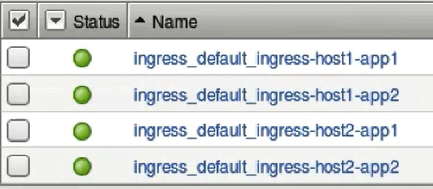
Crée des membres de pool pour chaque conteneur du cluster :
Ainsi que les moniteurs d’application, les politiques de routage, etc.
À mesure que ces conteneurs augmentent ou réduisent leur capacité, le contrôleur BIG-IP ajoute et supprime automatiquement des membres du pool, assurant ainsi une haute disponibilité pour ces services spécifiques.
La haute disponibilité du trafic nord-sud est indispensable aux microservices qui en dépendent. F5 peut toutefois apporter une valeur ajoutée en prenant en charge le routage L7 et ConfigMap afin de fournir des services de couches 4 à 7 auxquels les entreprises font depuis longtemps confiance pour leurs applications stratégiques, tels que Web Application Firewall, Access Policy, SAML, OAuth, la protection contre les attaques DDoS et IP Intelligence.
Bien que l’intégration à IBM Cloud Private soit récente, une documentation complète sur cette intégration, comprenant des exemples de fichiers YAML et les bonnes pratiques, sera prochainement ajoutée à notre documentation F5 Container Solutions disponible ici : http://clouddocs.f5.com/containers/v2/
Restez à l’écoute : IBM et F5 prévoient de renforcer les liens entre leurs deux plateformes tout au long de l’année à venir. F5 participe également à la conférence IBM Think, qui se tient cette semaine à Las Vegas !
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.