各種ネットワークトポロジーにおけるSSL OrchestratorとPalo Alto Networks Next-Gen Firewallの構成
SSL/TLS可視化の課題
クライアント(コンピューター、タブレット、スマートフォンなど)とサーバー間で送受信されるデータの大半は、Secure Sockets Layer(SSL)または、より新しく安全性の高いTransport Layer Security(TLS)によって暗号化されています。(参考資料として、F5 Labsの「2019年TLSテレメトリレポート概要」をご覧ください)。現在では暗号化が広く普及しているため、トラフィックを復号しない限り、脅威は隠れたままとなり、セキュリティ検査では検出できません。
Palo Alto Networks Next-Gen Firewall(NGFW)など、複数のセキュリティデバイスでデータの復号と暗号化を行うと、オーバーヘッドと遅延が増加する可能性があります。SSL/TLSの可視化に関する課題やセキュリティスタックの断片化に加え、企業にとって、長期にわたり有効な包括的セキュリティ戦略を策定することは困難になっています。
このシステムリファレンスアーキテクチャでは、可視性、プライバシー、規制遵守に関する課題に対応しながら、さまざまなネットワークトポロジーにF5® SSL Orchestrator®とPalo Alto Networks Next-Gen Firewall(NGFW)を配置する各種構成方法について説明します。
SSL Orchestrator:暗号化された脅威を可視化
F5 SSL Orchestratorは、ITインフラストラクチャとインターネットの間に配置され、検査に使用できる復号ゾーンを構築します。復号ゾーン内では、Palo Alto Networks NGFWなどのセキュリティデバイスがデータにアクセスし、マルウェアなどの潜在的な脅威を検知して軽減できます。
F5の高度なSSL/TLS復号技術、強力な暗号スイートのサポート、柔軟なアーキテクチャにより、リソース利用の最適化、遅延の解消、セキュリティ検査インフラストラクチャのレジリエンス強化を支援します。すべての通信がSSL Orchestratorを経由するため、運用リスク(パフォーマンス、可用性、セキュリティ)に対処するポリシーを適用する戦略的な制御ポイントとしても機能します。
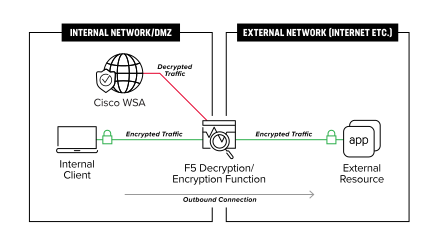
SSL Orchestratorは、インバウンド(インターネットユーザーからWebアプリケーションへ)とアウトバウンド(企業ユーザーからインターネットへ)の両方のSSL/TLSトラフィックを高いパフォーマンスで復号します。図1に示すように、アウトバウンドトラフィックは復号された後、検査と検知のためにPalo Alto Networks NGFWへ送信されます。
SSL Orchestratorのアーキテクチャコンポーネント
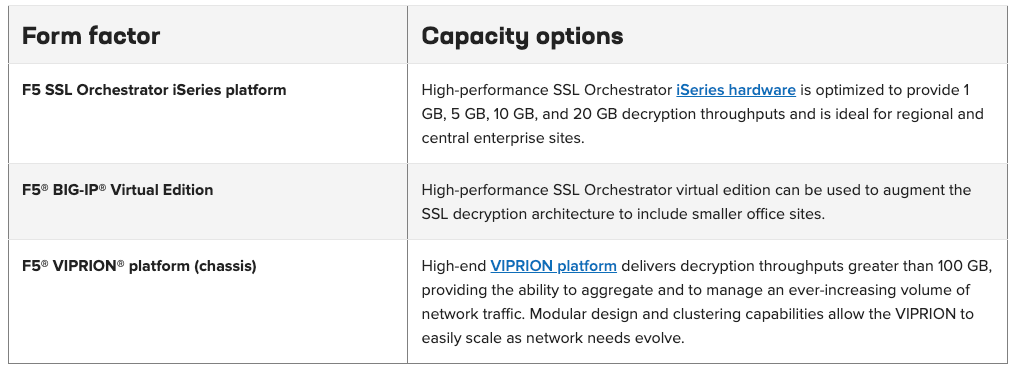
環境が異なれば、求められるアーキテクチャも異なります。SSL Orchestratorは、多様なアーキテクチャ要件に対応できるよう、さまざまなフォームファクターとサイズで提供されています。
動的サービスチェイニング
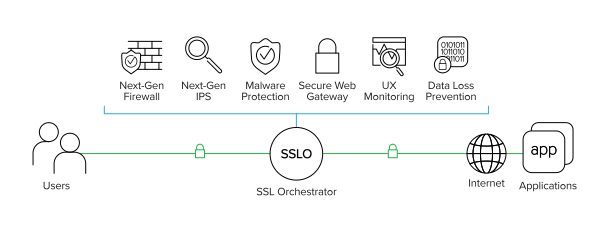
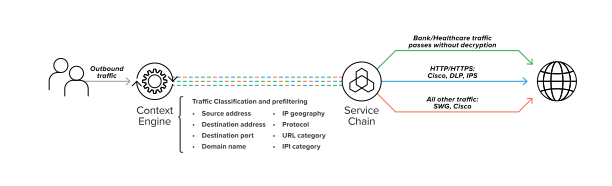
一般的なセキュリティスタックは、多くの場合、NGFW、侵入検知/防御システム(IDS/IPS)、データ損失防止、マルウェア分析ツールなど、複数のシステムで構成されます。これらのシステムはいずれも、検査のために復号されたデータへアクセスする必要があります。SSL Orchestratorは既存のセキュリティアーキテクチャと容易に統合でき、セキュリティスタック内の複数の検査デバイスにわたるSSL/TLS復号を一元化します。この「一度復号し、複数の検査デバイスに振り分ける」設計により、個々のセキュリティデバイスがそれぞれ復号を行う場合に生じ得る遅延、複雑さ、リスクの問題に対処できます。また、コンテキストエンジンを使用して、トラフィックフローごとに複数のサービスチェーンを作成することもできます。
“SSL Orchestratorのサービス SSL Orchestratorシステムでは、サービスは同一のセキュリティデバイスで構成されるプールとして定義されます。たとえば、Cisco WSAサービスには1台以上のWSAデバイスが含まれます。デフォルトでは、SSL Orchestratorはサービス内のすべてのデバイスにトラフィックを負荷分散します。 ヘルスモニタリング SSL Orchestratorは、サービス内のセキュリティデバイスの稼働状態を確認するための各種ヘルスモニターを備えており、デバイス障害に即座に対応します。たとえば、Cisco WSAサービスでデバイスに障害が発生した場合、SSL Orchestratorは稼働中のWSAデバイスへ負荷を自動的に移行します。サービス内のすべてのデバイスに障害が発生した場合は、ネットワークの継続性を維持し、稼働時間を最大化するために、そのサービスをバイパスします。”
トラフィック分類のためのコンテキストエンジン
SSL Orchestratorのコンテキストエンジンでは、分類基準、URLカテゴリ、IPレピュテーション、フロー情報に基づくポリシー判断に従って、トラフィックをインテリジェントに振り分けることができます。また、法的要件やプライバシー保護のため、金融、行政サービス、医療などのアプリケーションやWebサイトへの通信を復号せずに通過させることもできます。
高可用性
SSL Orchestratorは、アクティブ/スタンバイ構成のHAアーキテクチャをサポートします。一方のシステムがトラフィックを処理し、もう一方は必要になるまでスタンバイモードで待機します。これにより、ダウンタイムを短縮し、単一障害点を排除することを目指します。構成情報とユーザー接続情報は、システム間で自動的に同期されます。
“バイパス保護 SSL Orchestratorはバイパススイッチと統合でき、フェイル・トゥ・ワイヤ保護を実現します。SSL Orchestratorシステムへの電源供給が停止した場合、ネットワークパフォーマンスを損なうことなくトラフィックがバイパスされます。”
導入トポロジー
SSL Orchestratorは、L2モードまたはL3モードでインライン展開され、明示的フォワードプロキシ、透過型フォワードプロキシ、またはリバースプロキシとして構成できます。Palo Alto Networks NGFWと統合する場合、図4に示すように、SSL OrchestratorをインラインL2、インラインL3、または受信専用TAPモードで接続し、復号されたトラフィックを振り分けることができます。
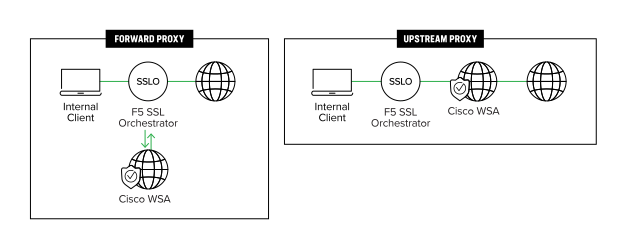
“ユーザー認証 SSL OrchestratorとCisco WSAの両方を透過型フォワードプロキシとして構成している場合、SSL Orchestrator経由のキャプティブポータルを使用して、Cisco WSAでユーザー認証を実行できます。 Cisco WSAを明示型フォワードプロキシとして構成している場合は、SSL Orchestratorでユーザー認証を実行する必要があります。Cisco WSAをSSL Orchestratorのアップストリームプロキシとして導入している場合も同様です。”
リファレンスアーキテクチャ図
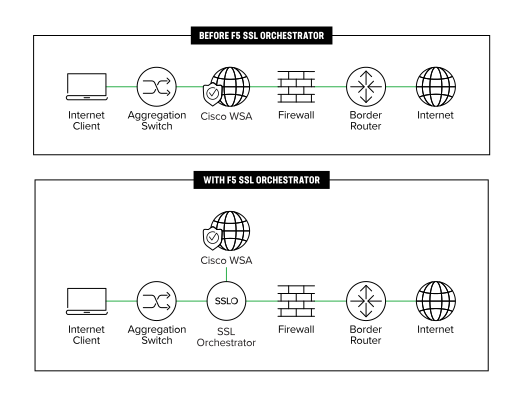
図5は、SSL Orchestratorをエンタープライズアーキテクチャに統合し、検査インフラストラクチャ全体で受信トラフィックと送信トラフィックの復号を一元化する仕組みを示しています。
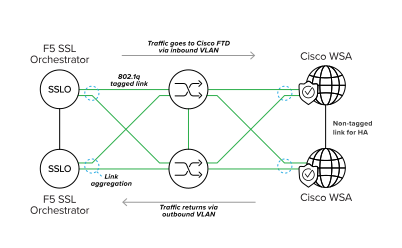
以下の図6に示すように、SSL OrchestratorはIEEE 802.1q VLANタギングプロトコルを使用したリンクアグリゲーションをサポートし、リンクの冗長化によって耐障害性を向上させます。
概要
インターネット上のIP通信を保護するために、SSLとその後継であるTLSが広く利用されるようになっています。これには良い面と悪い面があります。良い面は、すべての通信が暗号化され、第三者による盗み見を防げることです。一方、攻撃者が暗号化トラフィック内にマルウェアを隠せるため、リスクも伴います。暗号化トラフィックをそのまま通過させると、セキュリティシステムで傍受できません。その結果、セキュリティ機能を多層化する多層防御戦略全体が機能しなくなります。
SSL OrchestratorをPalo Alto Networks NGFWのような高度な脅威防御システムと組み合わせることで、企業の境界内に復号処理を集約し、こうしたSSL/TLSの課題を解決できます。復号したトラフィックをセキュリティスタック全体に振り分けて検査し、ゼロデイエクスプロイトを特定してブロックできます。その結果、マルウェア対策や次世代ファイアウォールに対する既存のセキュリティサービス投資を最大限に活用できます。
F5について
F5(NASDAQ:FFIV)は、世界最大規模の企業、サービスプロバイダー、政府機関、消費者向けブランドが、あらゆるアプリケーションを場所を問わず安全かつ確実に提供できるよう支援します。F5は、スピードと制御性を損なうことなく、組織が選択したインフラストラクチャを導入できるようにするクラウドおよびセキュリティのアプリケーションサービスを提供しています。詳細については、f5.comをご覧ください。Twitterで@f5networksをフォローするか、LinkedInおよびFacebookで、F5、パートナー、テクノロジーに関する詳細をご覧ください。