Em nossa parceria com a Red Hat, continuamos focados em oferecer suporte a usuários corporativos que precisam de uma solução de longo prazo, escalável e de alto desempenho para a entrega de serviços compatível com DevOps no OpenShift. O NGINX Ingress Operator para OpenShift é um mecanismo compatível e certificado para implantar o NGINX Plus Ingress Controller para Kubernetes juntamente com o roteador padrão em um ambiente OpenShift, com instalação por apontar e clicar e atualizações automáticas. Você pode usar o Operator Lifecycle Manager (OLM) para instalar, atualizar e configurar o NGINX Ingress Operator.
Quer saber por que usar o NGINX Plus Ingress Controller além do roteador padrão? Saiba como nossa parceria possibilita a entrega de aplicações segura, escalável e com suporte em nosso blog O valor da Red Hat + NGINX.
Este guia passo a passo fornece tudo o que você precisa para começar a usar o NGINX Ingress Operator. Antes de começar, verifique se você tem acesso de administrador a um ambiente de cluster do OpenShift que execute o OpenShift 4.3 ou posterior.
Instalando o Operador
Veja um vídeo que mostra como instalar o Operador NGINX Ingress, seguido de um resumo por escrito com capturas de tela.
Instalamos o Operador NGINX Ingress pelo console do OpenShift.
- Acesse o console do OpenShift como administrador.
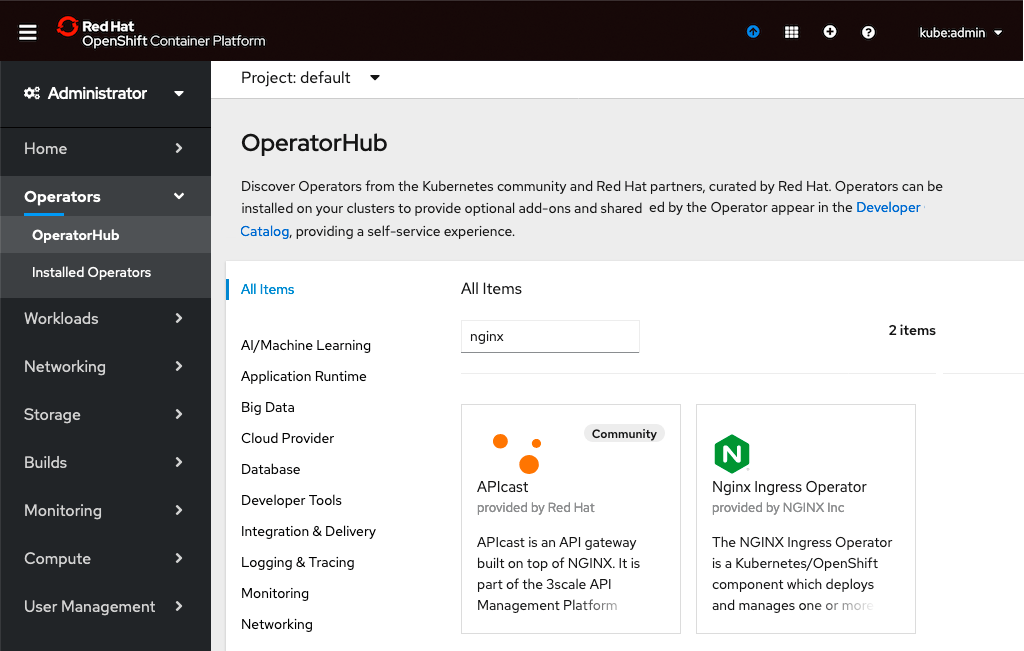
- Na coluna de navegação à esquerda, clique em Operadores e depois em OperatorHub. Digite nginx na caixa de pesquisa e clique no bloco do Nginx Ingress Operator que será exibido.
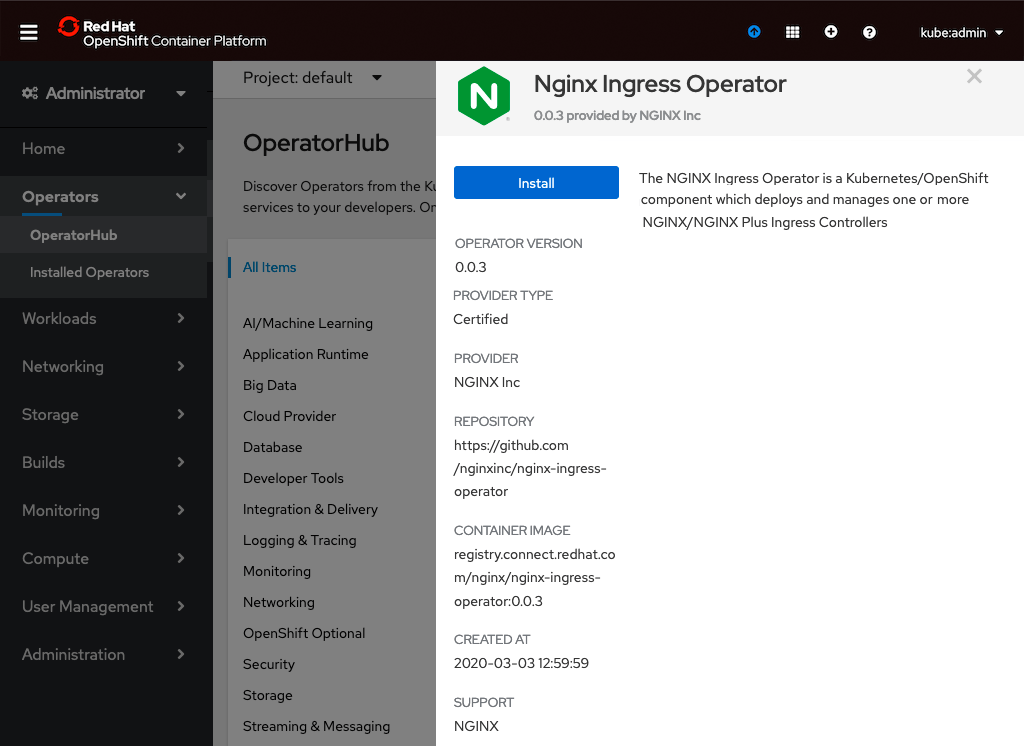
- Após revisar as informações do produto, clique no botão Instalar.
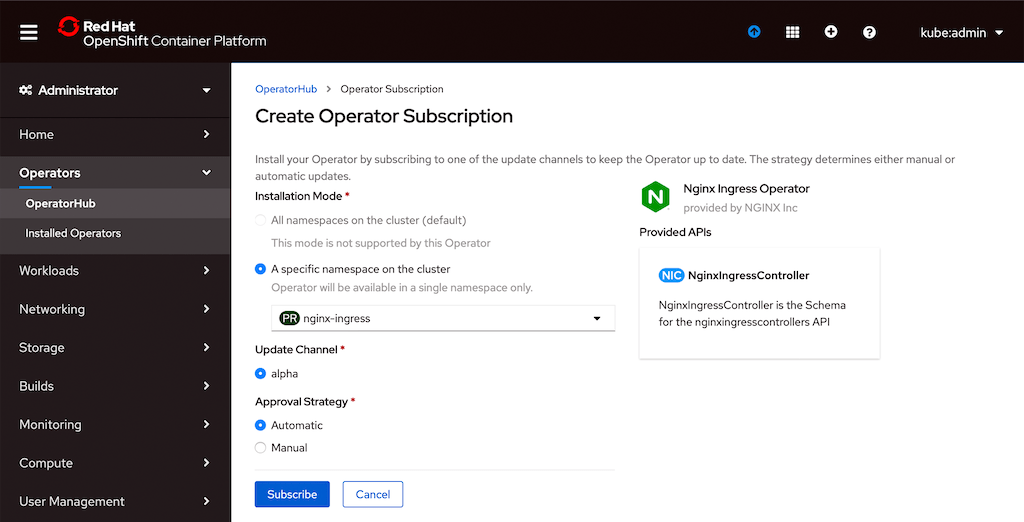
- Na página Criar assinatura do operador que é aberta, especifique o namespace do cluster no qual o operador será instalado (neste exemplo, nginx-ingress). Clique também no botão de opção Automática em Estratégia de aprovação para habilitar atualizações automáticas da instância do operador em execução sem a aprovação manual do administrador. Clique no botão Assinar.
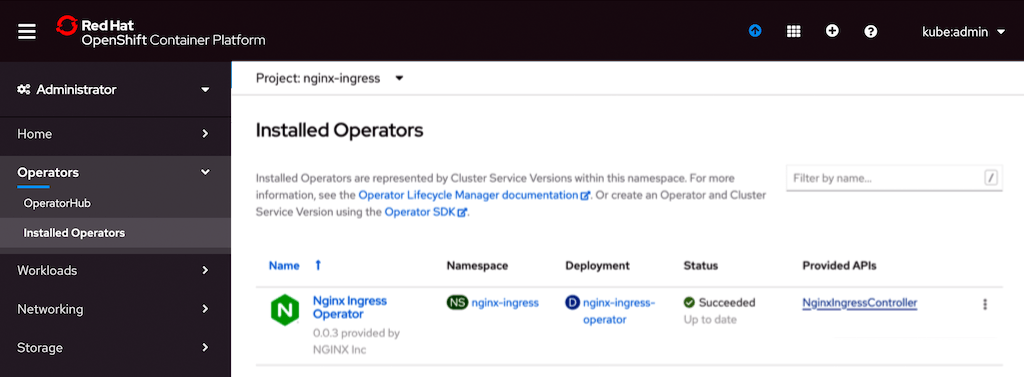
- Após a conclusão da instalação, execute este comando em um terminal para verificar se o Operador está em execução:
# oc get pods –n nginx-ingressNAME                                     READY   STATUS    RESTARTS   AGE
nginx-ingress-operator-dd546d869-xxxxx 1/1 Running 0 7m29s- Clique em Operadores instalados na coluna de navegação à esquerda. Na página que será aberta, clique no link NginxIngressController na coluna APIs fornecidas. O NginxIngressController é um recurso personalizado que o Operador usa para implantar o NGINX Plus Ingress Controller no cluster do OpenShift.
- Na página exibida, cole no campo de texto um manifesto semelhante ao exemplo a seguir e clique no botão Criar para implantar o NGINX Plus Ingress Controller para Kubernetes. Observe que estamos incorporando um Secret com um certificado TLS e uma chave nos campos
defaultSecretewildcardTLS. Isso permite a terminação e o passthrough de TLS sem exigir que o Secret seja incluído nas políticas de Ingress. Há várias opções que podem ser definidas ao configurar o NGINX Plus Ingress Controller para Kubernetes, conforme listado em nosso repositório do GitHub.
apiVersion: k8s.nginx.org/v1alpha1kind: NginxIngressController
metadata:
  name: my-nginx-ingress-controller
  namespace: nginx-ingress
spec:
  enableCRDs: true
  image:
    pullPolicy: Always
    repository: registry.hub.docker.com/nginx/nginx-ingress
    tag: edge
  nginxPlus: false
  serviceType: LoadBalancer
  type: deployment
  replicas: 2
  defaultSecret: nginx-ingress/default-server-secret
  wildcardTLS: default/app-secret
  configMapData:
    error-log-level: debug
  enableTLSPassthrough: true
globalConfiguration: nginx-ingress/nginx-configuration- Para verificar a implantação, execute os comandos a seguir em um terminal. Como mostrado na saída, o manifesto usado na etapa anterior implantou duas réplicas do NGINX Plus Ingress Controller e as expôs por meio de um serviço
LoadBalancer. (A saída do comandogetestá distribuída em várias linhas para facilitar a leitura.)
# oc get pods -n nginx-ingressNAME                                          READY  STATUS   RESTARTS  AGE
my-nginx-ingress-controller-579f455d7d-xxxxx  1/1    Running  0         5m53s
my-nginx-ingress-controller-579f455d7d-xxxxx  1/1    Running  0         5m53s
nginx-ingress-operator-dd546d869-xxxxx        1/1    Running  0         56m

# oc get svc –n nginx-ingress
my-nginx-ingress-controller      LoadBalancer   172.xx.48.254    <pending>  ...
nginx-ingress-operator-metrics   ClusterIP      172.xx.209.190   <none>     ...

    ... 80:32028/TCP,443:31973/TCP   10m
... 80:32028/TCP,443:31973/TCP 10m- Execute o comando a seguir para verificar se o NGINX Plus Ingress Controller responde às solicitações. No lugar de
public_IP_address, insira o endereço IP externo do serviçoLoadBalancerque expõe o NGINX Plus Ingress Controller. Observe que, neste momento, o comando retorna404NotFound. Isso ocorre porque ainda não configuramos nem implantamos um recurso Ingress para encaminhar o tráfego aos Pods de backend. Para obter mais informações, consulte nossa documentação.
# curl public_IP_address <html>
<head><title>404 Not Found</title></head>
<body bgcolor="white">
<center><h1>404 Not Found</h1></center>
<hr><center>nginx/1.13.4</center>
</body>
</html>- Observe que os usuários finais podem enviar vários manifestos do recurso NginxIngressController, e uma implantação separada será criada para cada um deles. O Operador também oferece suporte a implantações em diferentes namespaces. O namespace pode ser especificado na seção
metadatado manifesto.
O que vem a seguir?
O NGINX Ingress Operator ajuda você a gerenciar a implantação do NGINX Plus Ingress Controller, especialmente com:
- Configuração – Inicie uma implantação básica com apenas alguns parâmetros de entrada e um manifesto
- Escalabilidade – Adicione e remova réplicas sem interrupções
- Atualização – Aproveite as atualizações contínuas sem tempo de inatividade
- Desinstalação – Garanta que todos os objetos do Operator e do Kubernetes Ingress Controller sejam removidos de forma correta e segura
Agora que o NGINX Plus Ingress Controller está pronto e implantado, consulte nossa documentação e nosso repositório no GitHub para usar os recursos avançados do NGINX Plus no OpenShift.
Ainda não é cliente? Para experimentar o NGINX Plus e o Ingress Controller, inicie sua avaliação gratuita de 30 dias hoje mesmo ou entre em contato conosco para conversar sobre seus casos de uso.
O valor da Red Hat + NGINX
Sobre o autor

Publicações relacionadas no blog

Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.

Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.

Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.

Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.