Como o módulo principal do F5 NGINX Management Suite, o Instance Manager é um recurso inestimável que permite localizar, gerenciar e monitorar todas as suas instâncias do NGINX Open Source e do NGINX Plus com facilidade e eficiência. Agora, acompanhar as instâncias do NGINX é simples com o Instance Manager: sua interface fácil de usar permite que as organizações monitorem convenientemente todas as instâncias em um único painel.
O Instance Manager também pode identificar instâncias afetadas por Vulnerabilidades e Exposições Comuns (CVEs), bem como instâncias com certificados SSL possivelmente expirados. Esse amplo recurso de verificação é fundamental para garantir a proteção e a segurança dos seus ativos de Tecnologia da Informação (TI). O módulo também envia notificações quando há uma nova versão disponível para ajudar a corrigir essas vulnerabilidades, tornando-se essencial para quem deseja gerenciar e proteger proativamente as instâncias do NGINX.
Com o Instance Manager, você pode ter a certeza de que seus ativos estão sendo monitorados com precisão, o que resulta em uma gestão mais eficiente e no aprimoramento da segurança geral.
 
Como funciona o Instance Manager do NGINX Management Suite
O Instance Manager facilita a verificação do seu ambiente em busca de instâncias do NGINX, identificando hosts ativos por meio do Protocolo de Mensagens de Controle da Internet (ICMP).
Dois métodos principais podem ser usados para identificar hosts ativos:
- Habilitação do ICMP
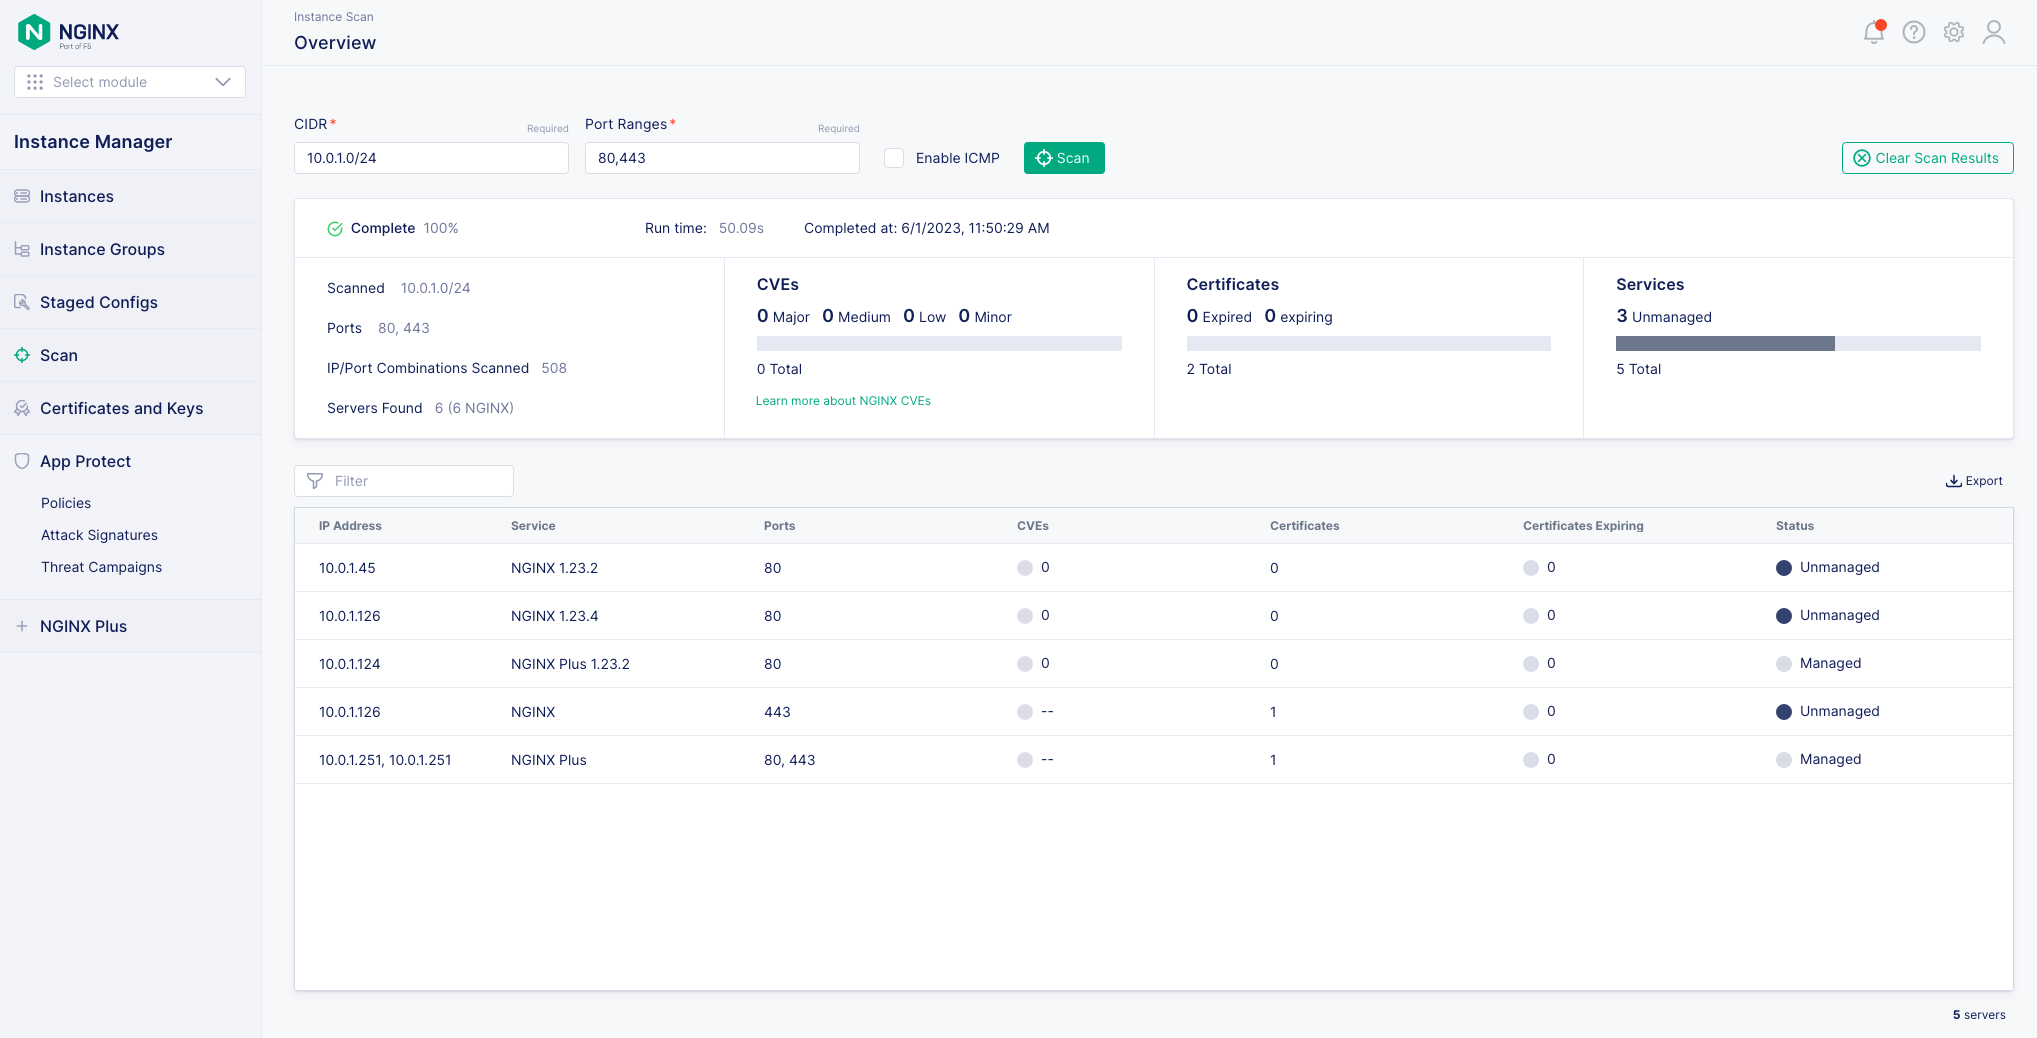
- Desabilitando o ICMP
Para verificar uma instância, acesse a página de verificação e informe o endereço IP e o número da porta. O processo é simples e pode ser realizado seguindo as etapas fornecidas na página de verificação.
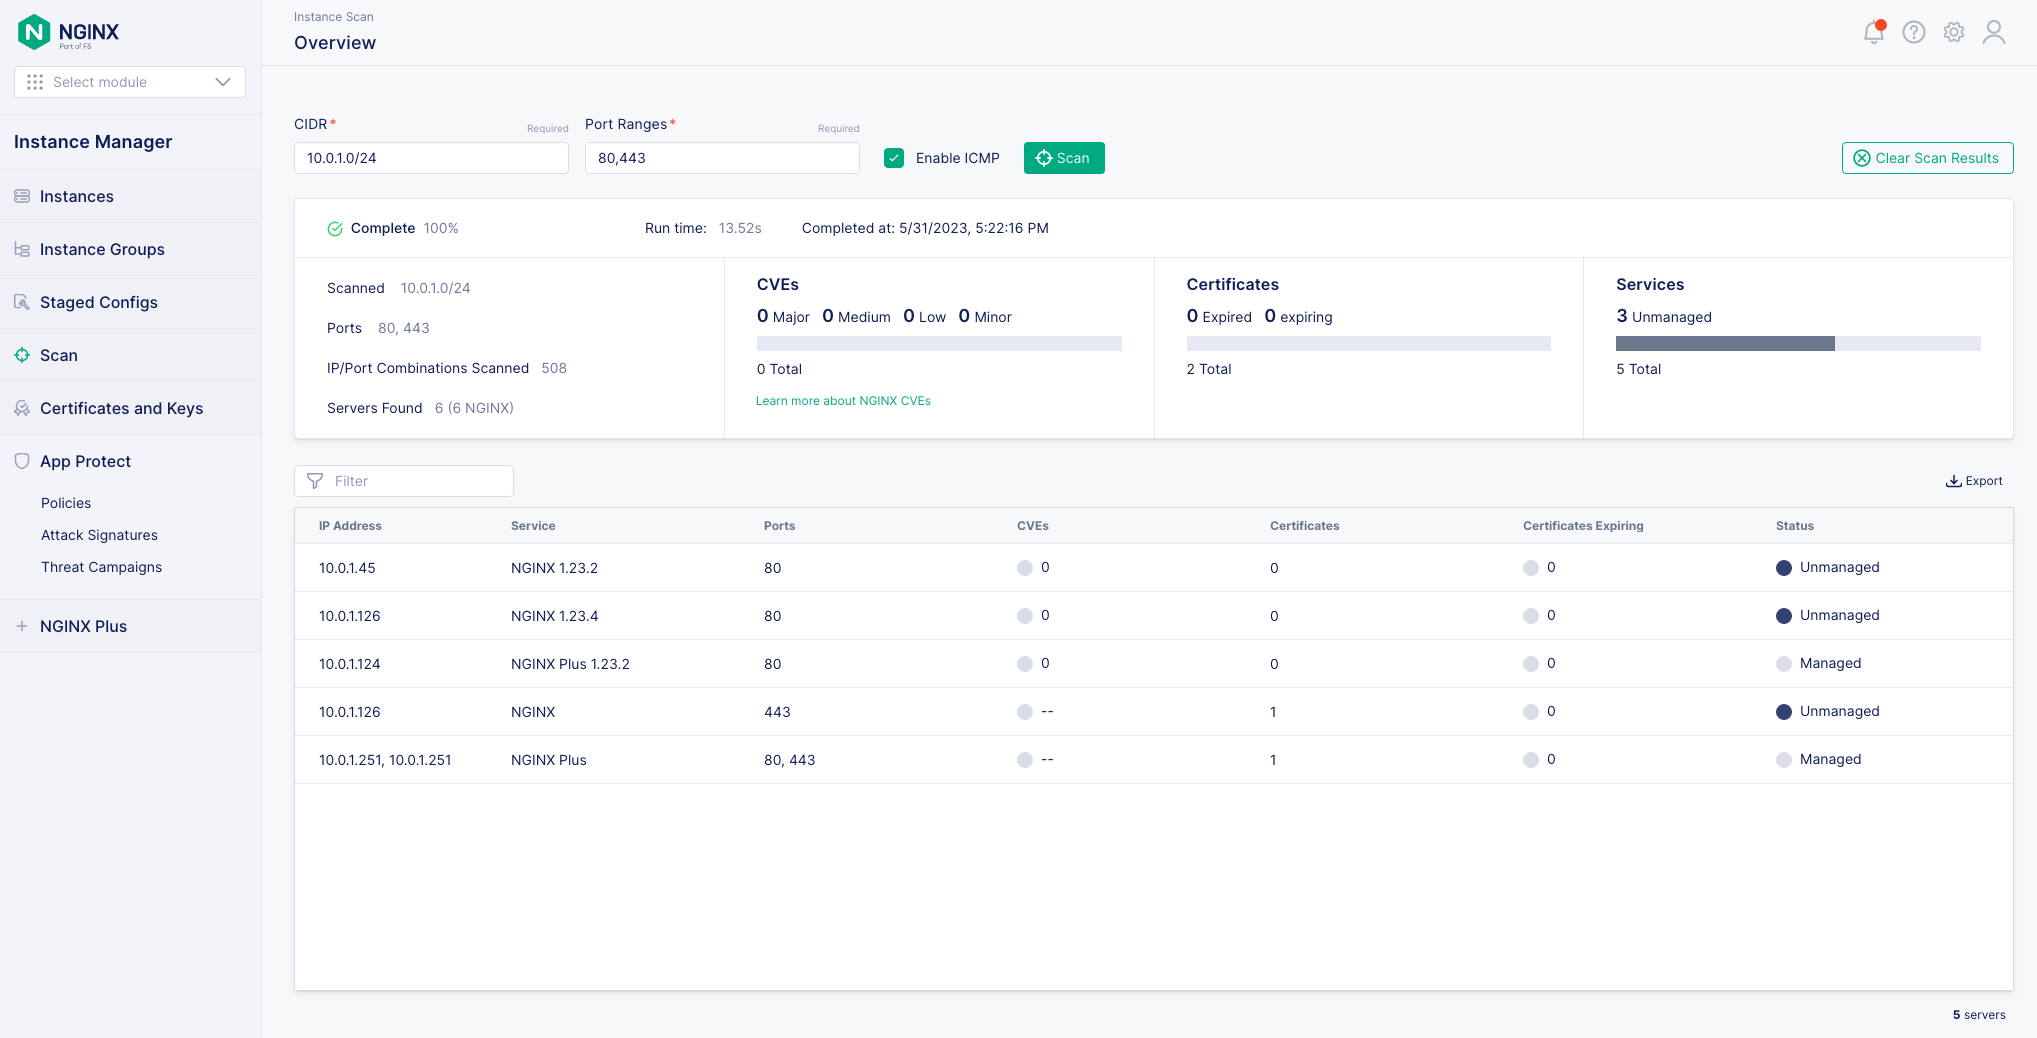
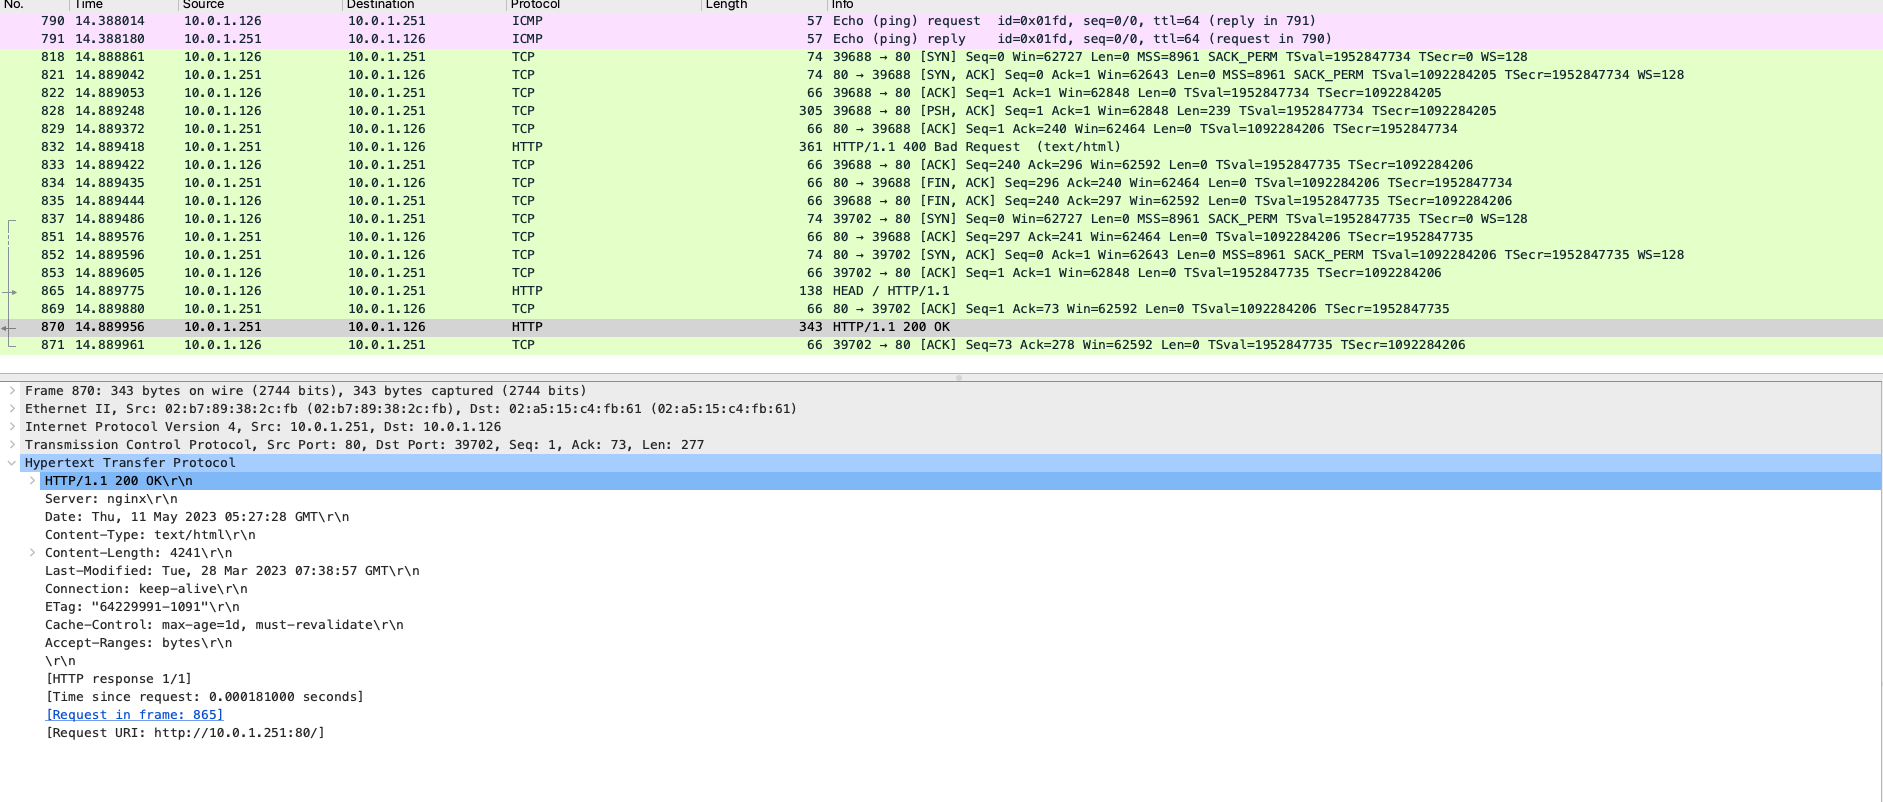
Para identificar hosts ativos, primeiro verifique a acessibilidade da porta usando pacotes ICMP Hello e, em seguida, realize um handshake TCP. Para detectar o NGINX, analise o cabeçalho HTTP do servidor.
Observação: se o HTTP estiver habilitado no NGINX Plus, a verificação poderá revelar vulnerabilidades CVE. No entanto, desabilitar o HTTP no NGINX Plus pode afetar a precisão dessa abordagem. Se você optar por desabilitá-lo, a verificação não conseguirá identificar nenhuma CVE. Portanto, recomenda-se manter o HTTP habilitado no NGINX Plus para obter os resultados mais abrangentes e eficazes na identificação de hosts ativos.
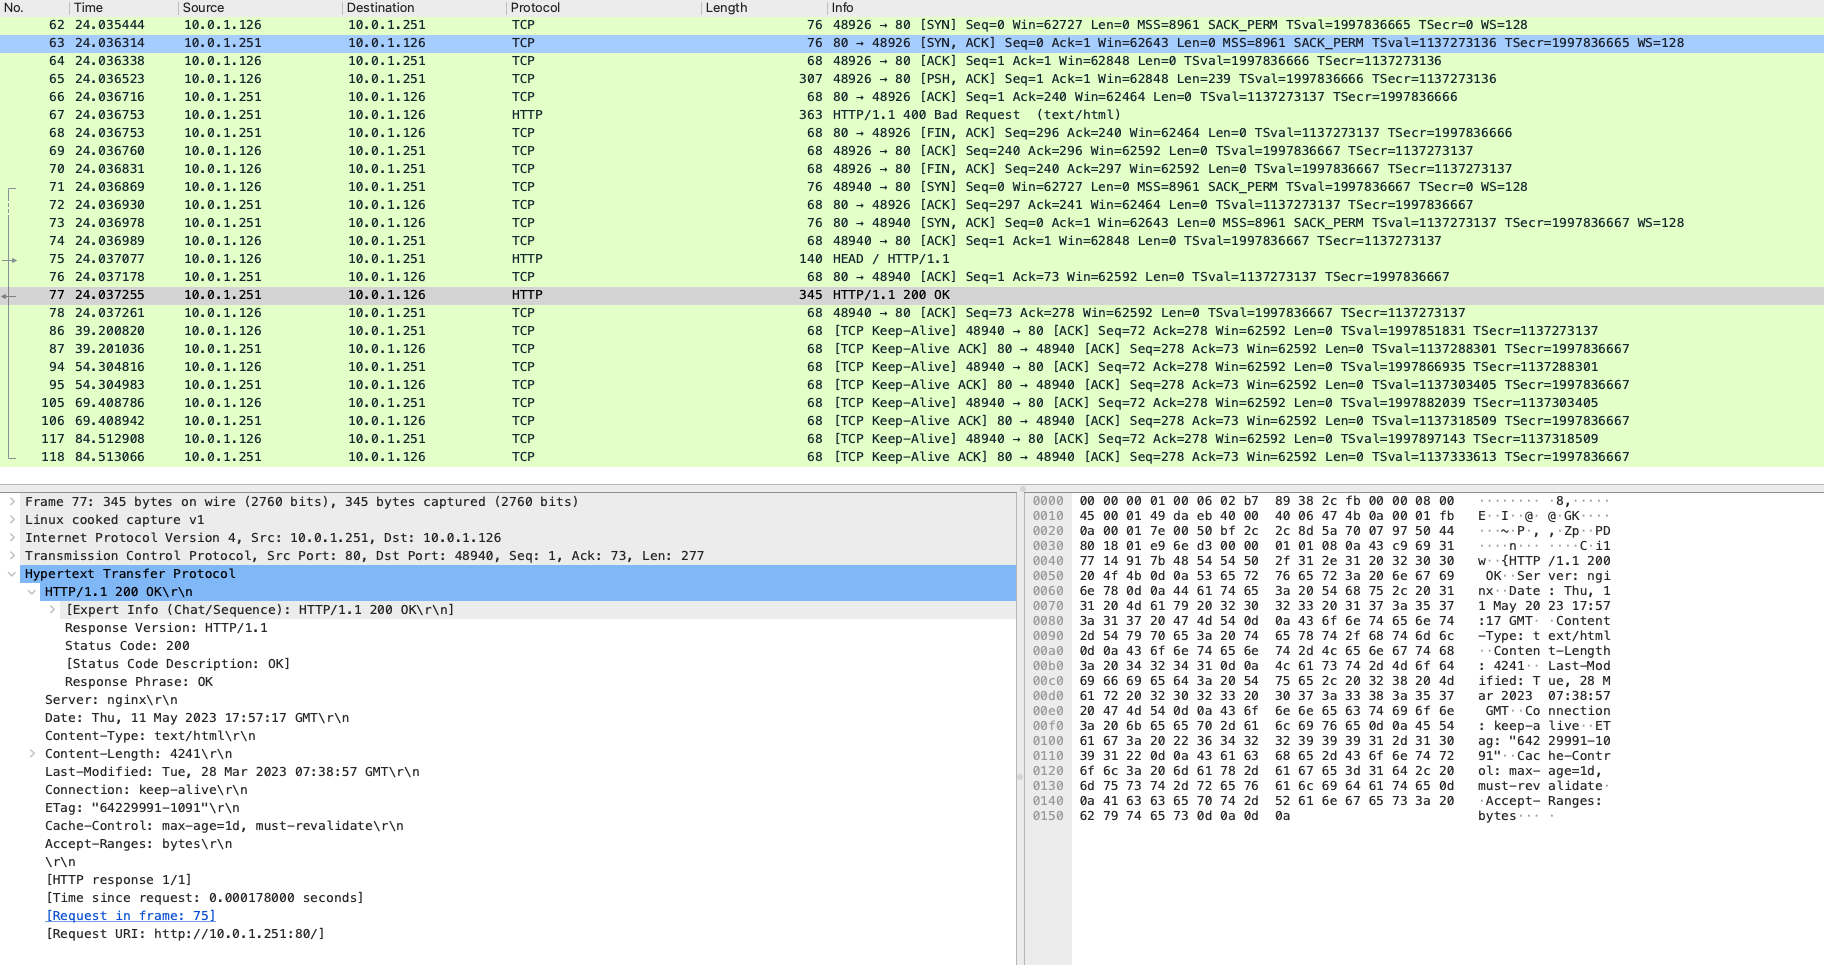
Quando o ICMP está desabilitado, você pode verificar se uma porta está funcionando corretamente usando o método de handshake TCP. Esse método avalia a resposta da porta e confirma se ela está funcionando conforme o esperado. Se a solicitação SYN for respondida, o Instance Manager poderá determinar se a porta está executando o NGINX ou se o certificado expirou.
Observação: se a solicitação SYN não receber resposta, o processo poderá sofrer atrasos e possivelmente causar problemas de esgotamento de portas.
O Instance Manager pode verificar a data de validade do certificado SSL de qualquer servidor, independentemente de ele fazer parte dos servidores NGINX. O módulo realiza uma avaliação abrangente da data de validade do certificado SSL de cada servidor para identificar possíveis expirações. As verificações realizadas pelo Instance Manager abrangem todas as portas solicitadas, alertam sobre certificados SSL expirados e fornecem informações valiosas para ajudar a manter sua empresa segura.
Por fim, a implementação do controle de acesso baseado em funções (RBAC) oferece controle total sobre quem pode iniciar uma varredura e quem tem acesso aos resultados dela. Com esse recurso, suas informações confidenciais permanecem protegidas e seguras, pois somente pessoas autorizadas podem acessar os resultados.
Recursos adicionais
A documentação completa do NGINX Management Suite Instance Manager pode ser encontrada aqui.
Se você tiver interesse em conhecer o Instance Manager hoje mesmo, entre em contato conosco para conversarmos sobre seus casos de uso específicos.
Sobre o autor

Publicações relacionadas no blog

Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.

Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.

Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.

Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.