A questão não é mais se você está na nuvem, mas em quantas nuvens está. Atualmente, a maioria das empresas reconhece que não existe uma solução de nuvem única que atenda a todas as necessidades e migrou para uma arquitetura híbrida ou multinuvem. Segundo dados do relatório State of Application Strategy in 2023 da F5, 85% das empresas operam aplicações com duas ou mais arquiteturas diferentes.
Para as equipes de desenvolvimento e de APIs, isso gera muita pressão. Elas têm a responsabilidade de disponibilizar APIs com segurança e em grande escala em ambientes complexos e distribuídos. As conexões não ocorrem mais apenas entre clientes e serviços de back-end, mas também entre aplicações implantadas em diferentes nuvens, regiões, data centers ou locais de borda. Ao mesmo tempo, todas as APIs devem atender aos requisitos de segurança e conformidade da organização, independentemente de onde sejam implantadas e de quais ferramentas sejam usadas para disponibilizá-las e protegê-las.
Proteger APIs nesses ambientes altamente distribuídos exige um conjunto específico de recursos e práticas recomendadas. Já escrevi anteriormente sobre a importância de uma abordagem dupla para a segurança de APIs: “deslocar para a esquerda” para incorporar a segurança desde o início e “proteger à direita” com um conjunto de práticas globais de gerenciamento da postura de segurança. Nesta publicação do blog, veremos como colocar essa estratégia em prática e disponibilizar APIs com segurança em ambientes de nuvem, locais e de borda.
Arquitetura de referência de segurança de APIs híbridas e multicloud
As arquiteturas híbridas e multinuvem oferecem muitas vantagens claras, especialmente em termos de agilidade, escalabilidade e resiliência. No entanto, elas acrescentam uma camada extra de complexidade. De fato, o relatório da F5 State of Application Strategy in 2023 mostrou que o aumento da complexidade é o desafio mais comum enfrentado pelas organizações atualmente. O segundo desafio mais comum? Aplicar a segurança de forma consistente.
O problema atual é que algumas soluções de segurança, como determinados WAFs, não oferecem o contexto e a proteção de que as APIs precisam. Ao mesmo tempo, as soluções dedicadas à segurança de APIs não têm a capacidade de criar e aplicar políticas para impedir ataques. Você precisa de uma solução que trate sua arquitetura e tecnologia como uma pilha interconectada que abranja descoberta, observabilidade, gerenciamento e aplicação de políticas.
Na prática, a segurança de APIs precisa ser incorporada em três camadas para oferecer proteção à medida que o tráfego de APIs passa por pontos críticos da infraestrutura:
- Camada global – Proteção na borda contra ataques de bots e DoS, além de descoberta e visibilidade
- Camada de site – Proteção em uma implantação individual na nuvem, no data center ou na borda
- Camada de aplicação – Controle de acesso granular e proteção contra ameaças implantados próximos ao ambiente de execução da API
A arquitetura de referência abaixo apresenta uma visão geral de como os serviços F5 Distributed Cloud e o F5 NGINX trabalham em conjunto para oferecer proteção abrangente de APIs em arquiteturas multinuvem e híbridas:
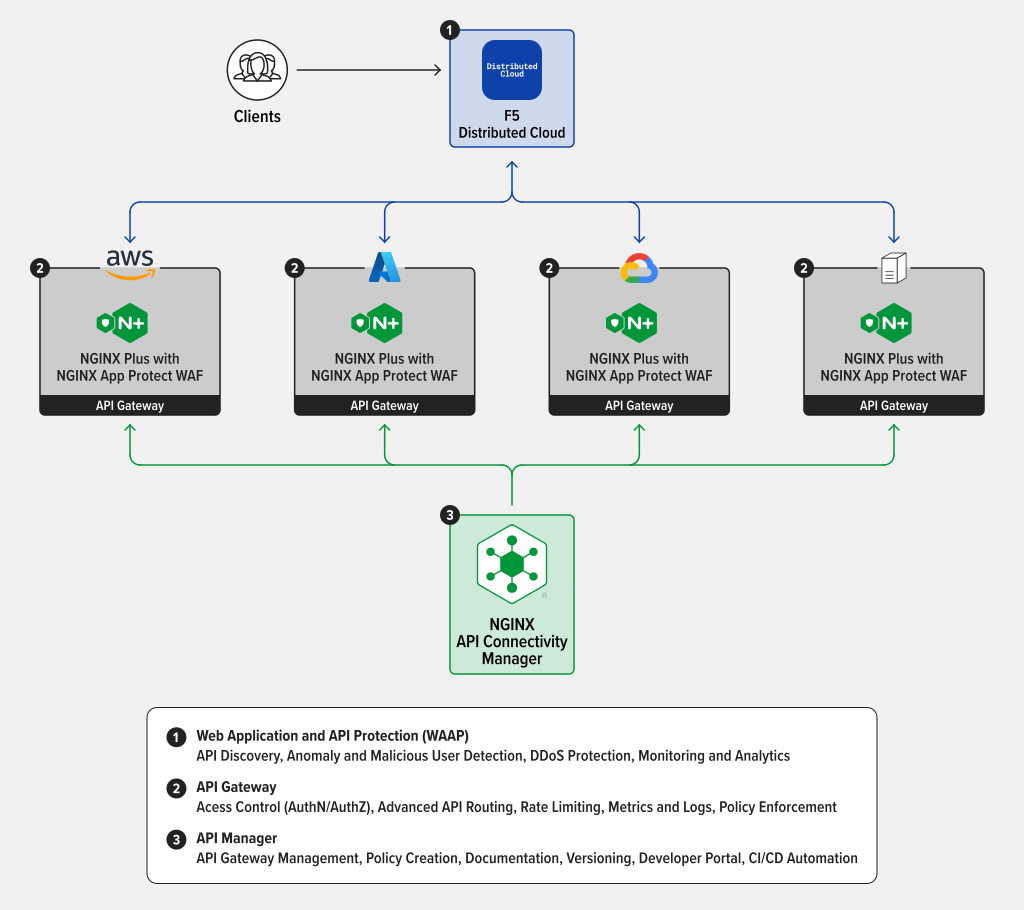
Nesta arquitetura de referência, o F5 Distributed Cloud fornece uma camada global de proteção para implantações na borda, na nuvem e no ambiente local. NGINX Plus com NGINX App Protect WAF fornece proteção granular na camada do site e/ou do aplicativo, integrando-se aos ciclos de vida de desenvolvimento de software para aplicar segurança em tempo de execução.
Vamos analisar as proteções de segurança fornecidas por cada componente dessa arquitetura.
Descoberta e monitoramento de APIs com o F5 Distributed Cloud
Para começar, o tráfego de APIs proveniente de clientes públicos passa pelo F5 Distributed Cloud Web Application and API Protection (WAAP), implantado na borda. É importante destacar que isso oferece proteção global contra ataques DDoS, abuso de bots e outras explorações. Também proporciona uma importante visibilidade global do tráfego de APIs que entra em diferentes nuvens, data centers locais e implantações de borda.
O tráfego de APIs está aumentando rapidamente, e a maioria dos ataques a APIs se desenvolve lentamente ao longo de semanas ou até meses. Encontrar tráfego malicioso em meio ao enorme volume de solicitações e respostas comuns de APIs pode ser como procurar uma agulha no palheiro. Para resolver esse problema, a F5 Distributed Cloud usa inteligência artificial (IA) e aprendizado de máquina (ML) para gerar insights sobre o tráfego de APIs, incluindo descoberta de APIs, mapeamento de endpoints, aprendizado ativo e detecção de anomalias que podem representar ameaças emergentes.
Atuando como a camada global de segurança de aplicações e APIs, o F5 Distributed Cloud WAAP oferece os seguintes benefícios:
- Descoberta automática de APIs – Detecta e mapeia APIs para oferecer uma visão completa do seu ecossistema, incluindo visibilidade de APIs de terceiros e APIs ocultas, status de autenticação e muito mais.
- Prevenção contra vazamento de dados confidenciais – Detecta, caracteriza e mascara dados confidenciais, como números de CPF, números de cartão de crédito e outras informações de identificação pessoal (PII), evitando que sejam expostos.
- Monitoramento e detecção de anomalias – Inspeciona e analisa continuamente o tráfego para detectar anomalias e vulnerabilidades com ferramentas de IA e ML.
- Visibilidade aprimorada das APIs – Observa como o tráfego flui por todos os endpoints de API para compreender a conectividade entre APIs de borda, serviços internos e integrações de terceiros.
- Segurança aplicada em todos os ambientes – Usa um modelo de segurança positivo, aplicando validação de esquema, limitação de taxa e bloqueio de tráfego indesejado ou malicioso.
Para começar a usar o F5 Distributed Cloud WAAP, você pode solicitar uma avaliação empresarial gratuita dos serviços do F5 Distributed Cloud, que incluem segurança de APIs, defesa contra bots, computação de borda e redes multinuvem.
Controle de acesso e proteção em tempo de execução com o F5 NGINX
Depois que o tráfego de API passa pela camada global, ele chega à camada do site e/ou às camadas dos aplicativos. Embora a camada global normalmente seja gerenciada pelas equipes de redes de TI e segurança, as APIs individuais na camada do site e na camada dos aplicativos são desenvolvidas e gerenciadas pelas equipes de engenharia de software.
Quando se trata de controle de acesso, um gateway de API é uma escolha comum, pois permite que os desenvolvedores transfiram alguns dos requisitos de segurança mais comuns para uma camada de infraestrutura compartilhada acima da aplicação. Isso reduz a duplicação de esforços (por exemplo, evita que cada desenvolvedor ou equipe tenha que criar seu próprio serviço de autenticação e autorização).
F5 NGINX Management Suite API Connectivity Manager permite que as equipes de engenharia de plataforma e DevOps forneçam acesso à infraestrutura compartilhada, como gateways de API e portais de desenvolvedores, sem exigir que os desenvolvedores preencham tíquetes de solicitação ou usem outros sistemas complicados.
Com o API Connectivity Manager, você pode definir políticas de segurança para configurar o NGINX Plus como um gateway de API, além de configurar e monitorar políticas do NGINX App Protect WAF. Juntos, eles fornecem proteção essencial para APIs em tempo de execução, incluindo a capacidade de:
- Aplicar controle de acesso – Gerencie o acesso granular (autenticação e autorização) aos endpoints da API e crie listas de controle de acesso para permitir ou negar tráfego com base no endereço IP ou em declarações JWT.
- Criptografe e mascare dados confidenciais – Proteja as comunicações entre APIs com mTLS e criptografia de ponta a ponta, além de detectar e mascarar dados confidenciais, como números de cartão de crédito, nas respostas das APIs.
- Detecte e bloqueie ameaças – Vá além da proteção contra o OWASP API Security Top 10 com proteção avançada contra mais de 7.500 campanhas de ameaças e assinaturas de ataques.
- Monitore WAFs e o tráfego de APIs em escala – Visualize o tráfego de APIs em todos os seus gateways de API com o NGINX App Protect WAF para detectar falsos positivos e possíveis ameaças.
Você pode iniciar uma avaliação gratuita de 30 dias do NGINX API Connectivity Stack para acessar o NGINX Management Suite e seus módulos API Connectivity Manager, Instance Manager e Security Monitoring, além do NGINX Plus como gateway de API e do NGINX App Protect para proteção contra WAF e DoS.
Conclusão
O NGINX oferece excelente proteção em tempo de execução em ambientes de nuvem e de data centers locais. Quando combinado com o F5 Distributed Cloud, ele proporciona às equipes de segurança e engenharia de plataforma visibilidade contínua dos endpoints de APIs, independentemente de onde os aplicativos associados estejam implantados. Juntos, o F5 Distributed Cloud e o NGINX oferecem total flexibilidade para criar e proteger sua arquitetura da maneira que você precisar.
Recursos adicionais
- Resumo da solução: Segurança de APIs para aplicações modernas com o F5 NGINX
- White paper técnico: F5 Distributed Cloud WAAP com segurança abrangente de APIs
- eBook: Estratégia de APIs: práticas recomendadas para líderes de engenharia de plataforma
- eBook: Segurança como código
- Blog: Previna ataques a APIs com ferramentas essenciais e práticas recomendadas de segurança de APIs
Sobre o autor
Publicações relacionadas no blog

Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.

Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.

Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.

Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.