Antigamente, havia uma relação quase direta de 1:1 entre portas de rede e aplicações. Porta 53? DNS. Porta 22? SSH. Porta 23? Telnet. Porta 80? O site.
Observe o singular aqui. “O” site. Não “uma das cerca de duzentas aplicações web disponibilizadas via HTTP”.
Essa é uma distinção importante, pois ajuda a entender o deslocamento do perímetro da aplicação da borda (o firewall de rede) para algum ponto mais próximo da aplicação, no interior do data center (esse seria o pátio interno, para quem ainda usa a analogia do “castelo” para falar de segurança).
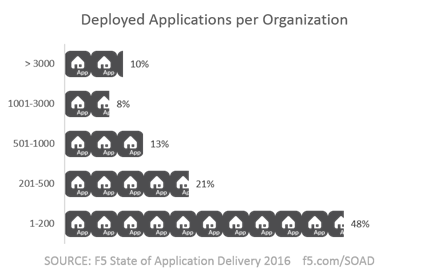
Nossos dados mais recentes mostram que 65% das aplicações disponibilizadas são baseadas em HTTP. As demais incluem os suspeitos de sempre: SSH, FTP, SMTP e DNS, além de outros protocolos talvez menos conhecidos. E quantas aplicações existem em uma empresa típica? Nosso relatório State of Application Delivery de 2016 revela muita coisa. Quase metade tem entre 1 e 200 aplicações implantadas. E a outra metade? Bem, mais de 200. Um número um tanto surpreendente: 10% têm mais de 3.000 aplicações em execução neste momento.
Mais da metade dessas aplicações usa HTTP. Todas elas passam pela mesma porta no incansável defensor do data center: o firewall de rede. Um firewall de rede que, muito provavelmente, não consegue distinguir essas aplicações. Que não se importa nem um pouco se está entregando JSON ou HTML, se a aplicação é voltada para o público corporativo ou para o consumidor, nem se ela deve ou não ser acessada de um dispositivo móvel enquanto você está em casa.
Esses aspectos são cada vez mais importantes para proteger os aplicativos, seja para saber como determinar se a carga útil de um aplicativo está comprometida ou não (JSON não é HTML, que não é XML), seja para decidir se o acesso deve ou não ser permitido a partir de determinado local ou dispositivo.
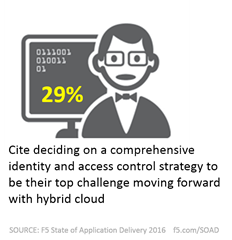
Esses são os tipos de perguntas com os quais os serviços de controle de acesso a aplicações se preocupam (e muito). Assim como outros serviços voltados a aplicações, os serviços de controle de acesso a aplicações são cada vez mais importantes para a estratégia geral de segurança justamente porque podem diferenciar as aplicações e aplicar as políticas adequadas. Eles não analisam apenas protocolos e portas; examinam toda a comunicação em profundidade, avaliando diversas variáveis (o que chamamos de contexto) para decidir se Bob realmente deve ter permissão para acessar essa aplicação altamente confidencial da sala de estar de sua casa.
Segundo nossa pesquisa, as organizações estão cientes disso. Atualmente, 87% delas têm quatro ou mais serviços de identidade e acesso implantados. E, sem surpresa (pelo menos para mim), essa é a categoria de serviços de aplicativos que mais cresce em 2016, com 50% planejando implantar um deles nos próximos 12 meses. Digo que isso não é surpreendente porque, hoje, o acesso a aplicativos necessariamente inclui a nuvem, onde os firewalls de rede não conseguem estender o controle sobre o acesso aos aplicativos. Mas os serviços de identidade e acesso conseguem.
É claro que os firewalls de rede continuam sendo o principal serviço implantado pelas organizações, e não espero que isso mude tão cedo. Eles desempenham e continuarão desempenhando um papel significativo na estratégia de segurança de todas as organizações. No entanto, à medida que a nuvem, os dispositivos móveis e a Internet das Coisas continuam ampliando o cenário de aplicações que precisam ser protegidas, veremos um aumento contínuo no papel e na importância do controle de acesso a aplicações. Isso ocorre não apenas porque os firewalls de rede já não têm a visibilidade necessária para diferenciar aplicações fornecidas pelo mesmo protocolo (HTTP), mas também porque deixaram de ser o único ponto de entrada para essas aplicações, já que um número significativo delas está implantado fora da organização, na nuvem.
Para mais detalhes, não deixe de conferir o relatório completo State of Application Delivery 2016.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...