ADC01 Práticas de DNS inseguras
O Sistema de Nomes de Domínio (DNS) é um componente essencial da infraestrutura da internet, responsável por traduzir nomes de domínio em endereços IP para encaminhar as solicitações dos usuários aos servidores apropriados. No entanto, práticas inadequadas de DNS podem comprometer o desempenho, a disponibilidade e a escalabilidade das aplicações.
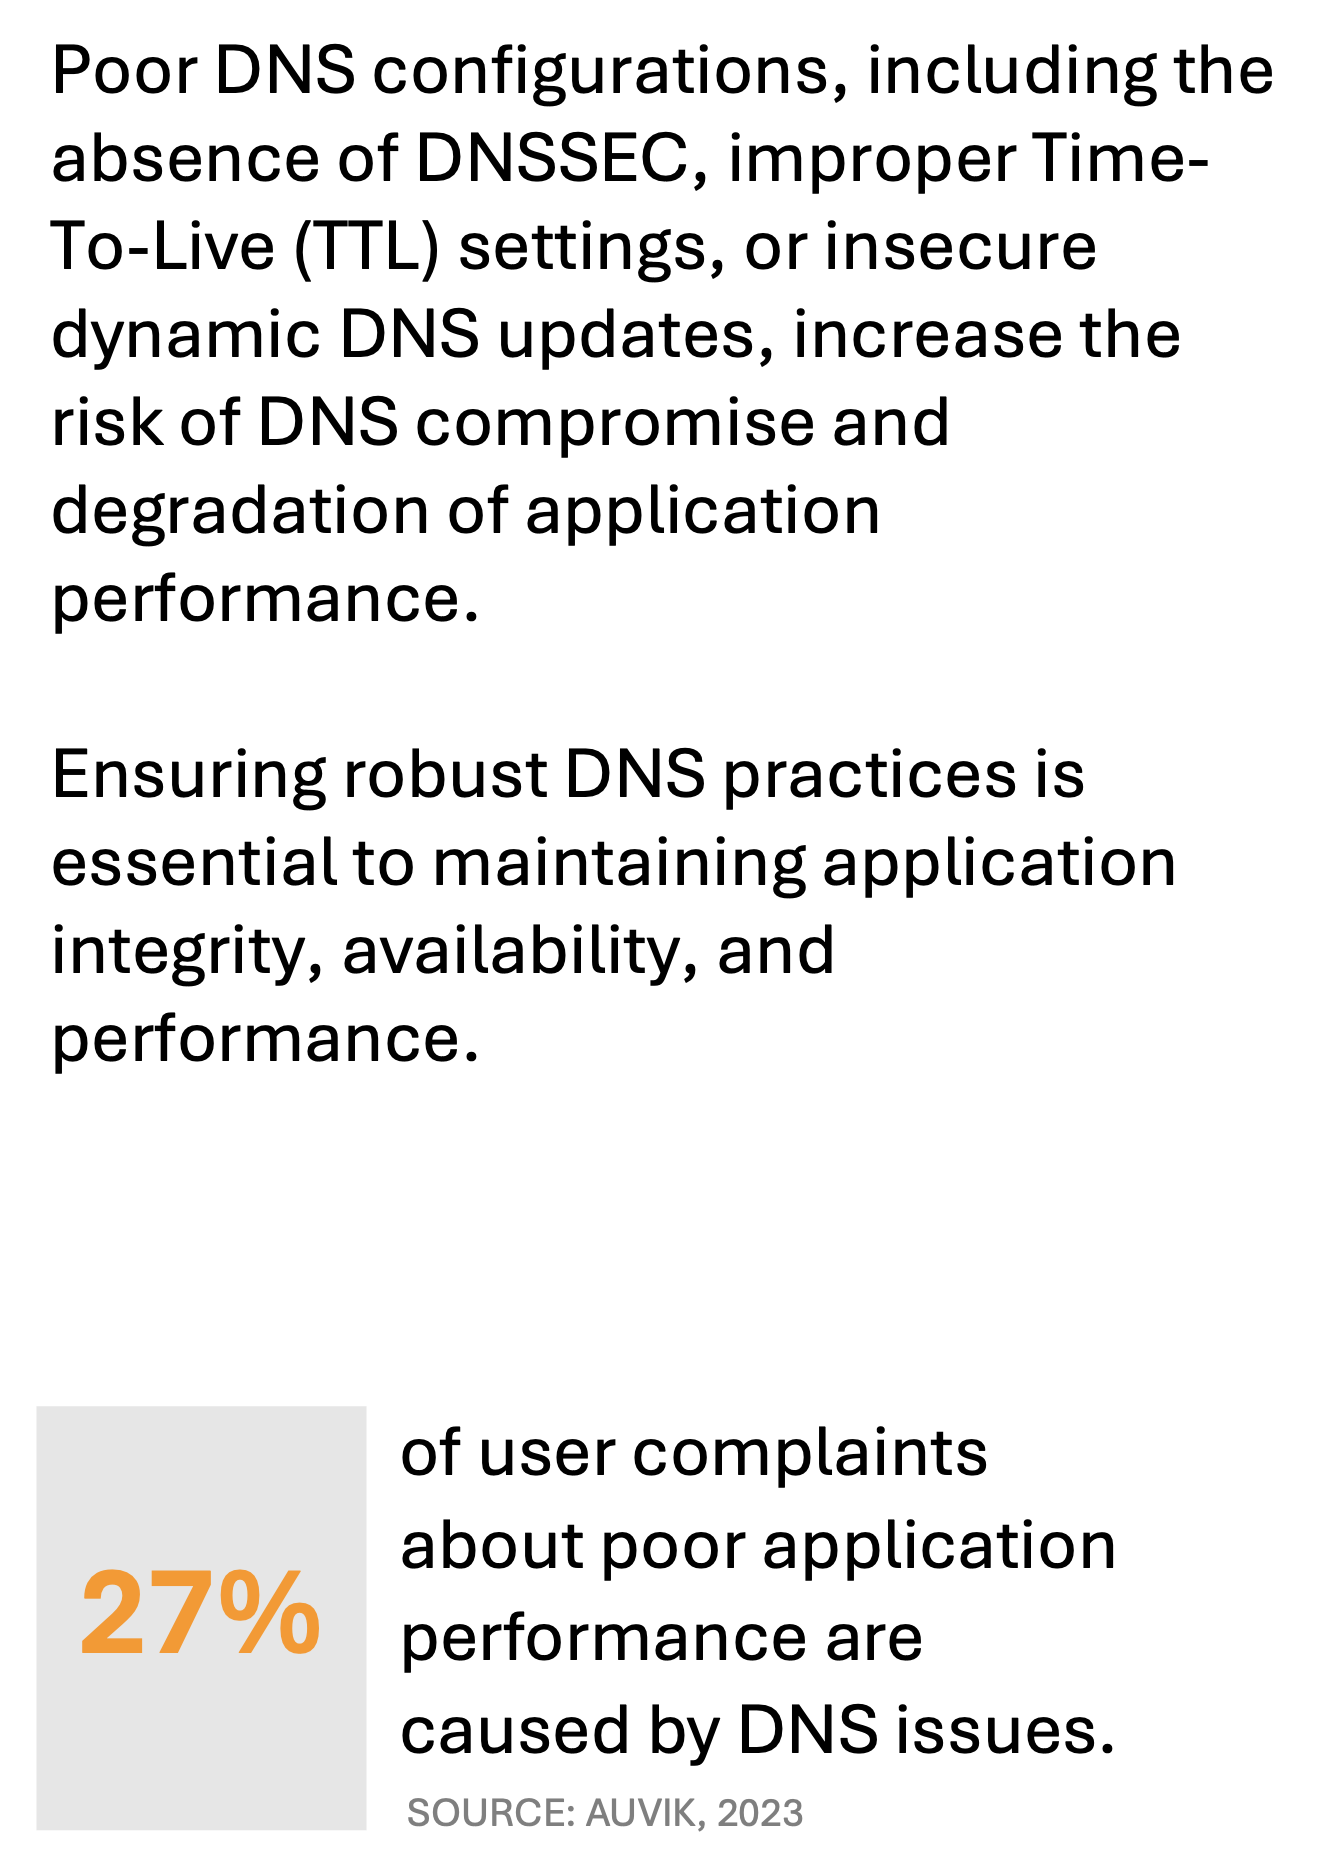
Um relatório de 2023 indicou que as lentidões da rede relacionadas a problemas de DNS representaram 27% das reclamações dos usuários sobre o baixo desempenho dos aplicativos (Auvik). Os gargalos de DNS aumentam a latência, resultando em tempos de resposta mais lentos para usuários de diversas regiões.
A segurança inadequada do DNS, configurações incorretas de tempo de vida (TTL) e atualizações dinâmicas de DNS não seguras podem criar vulnerabilidades que afetam não apenas a confiabilidade das aplicações, mas também sua eficiência operacional.
Em 2023, 90% das organizações sofreram ataques de DNS, com um custo médio de US$ 1,1 milhão por ataque. Esses ataques incluem sequestro de DNS, tunelamento e ataques DDoS, todos explorando vulnerabilidades nas configurações de DNS e podendo causar períodos significativos de inatividade e perdas financeiras. Em média, cada organização sofre 7,5 ataques de DNS por ano, o que evidencia a presença generalizada dessas ameaças em diversos setores (EfficientIP).
Consequências de práticas inadequadas de DNS
Impacto no desempenho
Práticas inadequadas de DNS podem prejudicar significativamente o desempenho da aplicação, aumentando o tempo de resposta das consultas e causando atrasos na resolução de nomes de domínio. Quando as configurações de TTL são muito baixas, as consultas DNS precisam ser resolvidas com mais frequência, aumentando a carga nos servidores DNS e tornando o tempo de resposta da aplicação mais lento.
Além disso, servidores DNS configurados incorretamente ou a ausência de recursos de segurança de DNS, como Extensões de Segurança do DNS (DNSSEC) podem causar atrasos ao permitir que usuários não autorizados sequestrem ou redirecionem o tráfego para servidores mais lentos ou mal-intencionados. Essas vulnerabilidades podem resultar em tempos de carregamento mais longos, uma experiência do usuário prejudicada e maior latência para as aplicações, especialmente durante períodos de pico de uso.
Impacto na disponibilidade
Interrupções ou falhas de DNS decorrentes de práticas inadequadas podem causar problemas significativos de disponibilidade. Sem o DNSSEC, o tráfego DNS fica vulnerável a ataques de envenenamento de cache, nos quais invasores inserem registros DNS fraudulentos no cache do servidor, redirecionando os usuários para sites maliciosos. Esses ataques comprometem a disponibilidade da aplicação ao impedir que usuários legítimos acessem o servidor de aplicação pretendido.
Configurações inadequadas de TTL também podem agravar os problemas de disponibilidade ao sobrecarregar os servidores DNS, tornando-os mais suscetíveis a ataques distribuídos de negação de serviço (DDoS). Se os servidores DNS estiverem indisponíveis, os usuários não conseguirão acessar a aplicação, o que pode resultar em períodos de inatividade e afetar negativamente a reputação da organização.
Impacto na escalabilidade
Práticas inadequadas de DNS também prejudicam a escalabilidade ao limitar a capacidade da infraestrutura de lidar com o aumento da demanda. Atualizações dinâmicas de DNS não seguras, por exemplo, podem resultar em alterações não autorizadas nos registros DNS, afetando o roteamento e a escalabilidade da aplicação. À medida que a aplicação cresce, ampliar a capacidade do DNS é essencial para manter o desempenho e a disponibilidade em diferentes regiões. Práticas ineficazes de DNS criam gargalos que impedem a infraestrutura de escalar com eficiência, pois o aumento do tráfego pode sobrecarregar servidores DNS subdimensionados ou configurados incorretamente. Em um ambiente de aplicações distribuído globalmente, essa falta de escalabilidade pode dificultar a expansão e limitar a capacidade da organização de alcançar novos usuários.
Impacto na eficiência operacional
A ineficiência operacional é outra consequência de práticas inadequadas de DNS. Consultas frequentes ao DNS devido a configurações de TTL baixo aumentam a carga de trabalho dos servidores DNS, resultando em custos operacionais e consumo de recursos mais elevados. Configurações de DNS inseguras também exigem mais recursos para a solução de problemas e o monitoramento de segurança, desviando a atenção de outras tarefas operacionais críticas. Quando surgem problemas de DNS, as equipes de TI precisam dedicar tempo ao diagnóstico e à mitigação dos efeitos das vulnerabilidades de DNS, o que afeta a produtividade geral. Além disso, incidentes frequentes relacionados ao DNS podem sobrecarregar os recursos de TI e aumentar os custos operacionais, afetando, em última análise, os resultados financeiros da organização.
Práticas recomendadas para mitigar práticas inadequadas de DNS
Para melhorar o desempenho, a disponibilidade, a escalabilidade e a eficiência operacional do DNS, as organizações devem adotar práticas recomendadas, como DNSSEC, configurações de TTL otimizadas e atualizações dinâmicas de DNS seguras. Essas soluções ajudam a fortalecer a infraestrutura de DNS, proporcionando uma base mais resiliente e segura para a entrega de aplicações.
Implementação de DNSSEC
DNSSEC é um protocolo de segurança que adiciona assinaturas criptográficas aos registros DNS, verificando se as informações vêm de uma fonte legítima e não foram adulteradas. A implementação do DNSSEC protege contra ataques de envenenamento de cache e garante que os usuários sejam direcionados aos servidores corretos, melhorando tanto a disponibilidade quanto a segurança. Ao verificar as respostas DNS, o DNSSEC aumenta a confiança na infraestrutura de DNS e reduz o risco de violações de segurança relacionadas ao DNS.
Configurações de TTL otimizadas
A configuração adequada das definições de TTL equilibra o desempenho e a disponibilidade ao determinar por quanto tempo os registros DNS permanecem armazenados em cache pelos servidores resolvedores. TTLs curtos podem sobrecarregar os servidores DNS com consultas frequentes, enquanto TTLs excessivamente longos podem fazer com que os usuários recebam informações de DNS desatualizadas. Definir um valor de TTL ideal com base nos padrões de uso da aplicação reduz a carga dos servidores e melhora os tempos de resposta. A revisão e o ajuste regulares das definições de TTL permitem que as organizações otimizem o desempenho do DNS, melhorando a experiência geral do usuário.
Atualizações dinâmicas seguras de DNS
Proteger as atualizações dinâmicas de DNS é fundamental para aplicações que alteram endereços IP com frequência, como aquelas que utilizam infraestrutura baseada em nuvem ou em contêineres. Ao implementar mecanismos seguros de atualização, as organizações podem controlar e autenticar alterações nos registros DNS, evitando modificações não autorizadas. As atualizações seguras são particularmente importantes para ambientes escaláveis, nos quais as configurações de DNS mudam dinamicamente. Isso ajuda a garantir que os registros DNS reflitam com precisão a infraestrutura atual, permitindo uma escalabilidade contínua e reduzindo o risco de alterações não autorizadas.
Conclusão
Práticas inadequadas de DNS podem afetar gravemente o desempenho, a disponibilidade, a escalabilidade e a eficiência operacional das aplicações. Ao implementar o DNSSEC, otimizar as configurações de TTL e proteger as atualizações dinâmicas de DNS, as organizações podem mitigar esses riscos e criar uma infraestrutura de DNS mais confiável. Fortalecer as práticas de DNS é essencial para dar suporte às aplicações digitais atuais, garantindo que permaneçam acessíveis, eficientes e escaláveis à medida que a base de usuários cresce.
À medida que as organizações continuam a se expandir globalmente, práticas robustas de DNS se tornarão cada vez mais essenciais para manter a integridade de seus sistemas de entrega de aplicações.