Detecção e segurança contra bots: impeça ataques automatizados de bots
Hoje, as organizações se encontram em um ponto de inflexão crítico: precisam se adaptar ou fracassar. Nove em cada dez empresas estão implementando iniciativas de transformação digital. Embora estejam em diferentes estágios dessa jornada, 7 em cada 10 dessas empresas continuam priorizando a melhoria da experiência do cliente em suas iniciativas de transformação digital. O maior risco para o sucesso? Bots e outros ataques automatizados.
Conecte e proteja seu negócio digital
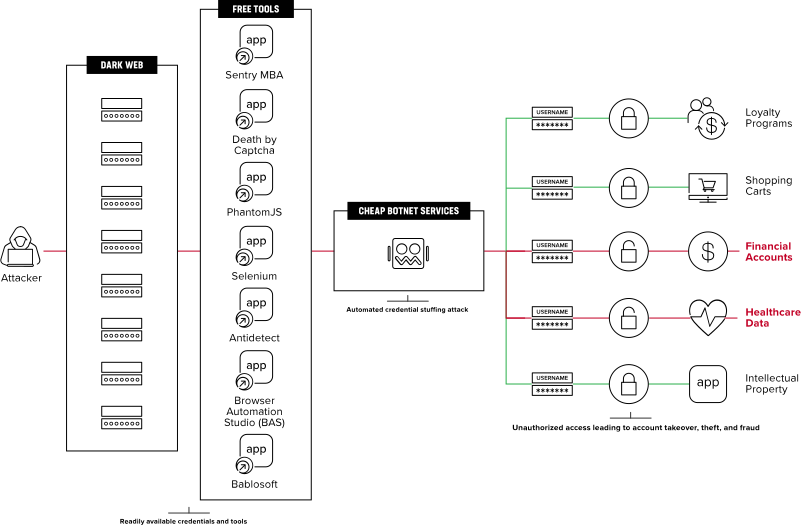
Aplicativos inovadores são essenciais para organizações que desejam ser as primeiras a chegar ao mercado, a se diferenciar e a lucrar. A automação é o catalisador que ajuda as organizações a viabilizar essa revolução dos aplicativos em tecnologias, processos e pessoas. Infelizmente, os invasores também adotaram a automação, usando-a para atacar e explorar aplicativos web e APIs. Ferramentas, infraestrutura e dados comprometidos prontamente disponíveis tornam esses ataques baratos de executar e altamente lucrativos, criando uma economia extremamente vantajosa para os invasores. Os criminosos têm até sua própria loja de impressões digitais na darknet .
Atacantes experientes são motivados pelo lucro. Eles avaliam continuamente quais alvos proporcionarão o maior retorno sobre seus investimentos.
“Atacantes habilidosos são motivados pelo lucro. Eles avaliam continuamente quais alvos proporcionarão o maior retorno sobre seus investimentos.”
Os ataques são fáceis de implementar, e seu valor potencial é astronômico. À medida que a transformação digital e o uso de aplicativos e APIs para viabilizar o comércio on-line continuam crescendo vertiginosamente, os invasores adotarão a automação e a IA para superar as contramedidas de segurança que estiverem em seu caminho.
Medidas de mitigação comumente usadas, como CAPTCHA e autenticação multifator (MFA), são projetadas para impedir bots, mas muitas vezes frustram os clientes sem oferecer a segurança esperada, chegando, em alguns casos, a causar o abandono de transações e de marcas. Invasores motivados podem contornar essas defesas; elas apenas proporcionam uma falsa sensação de segurança, o que pode gerar uma ampla variedade de problemas dispendiosos para as organizações que dependem delas.
Quer uma prova? Um em cada três clientes abandonará uma marca que adora após uma única experiência ruim.
“Um em cada três clientes deixará uma marca que ama após apenas uma experiência ruim.”
Principais benefícios
Visibilidade incomparável
A F5 viabiliza mais da metade das aplicações do mundo em todos os tipos de ambientes, protege diariamente mais de 1 bilhão de transações contra ataques a aplicações nas maiores empresas e garante a segurança de mais de 200 milhões de transações legítimas realizadas por pessoas todos os dias.
Resiliência inabalável
As soluções da F5 oferecem, de forma exclusiva, eficácia duradoura e consistente por meio da coleta de telemetria à prova de falsificação, de uma IA altamente treinada e de operações de segurança líderes do setor.
Experiência do cliente otimizada
As soluções da F5 reduzem ou eliminam mecanismos de autenticação de usuários que geram atrito, incluindo CAPTCHA e autenticação multifator, melhorando assim a experiência do cliente.
Detecção de bots e prevenção de fraudes e abusos
Adaptação à economia dos invasores
Os ataques automatizados continuam evoluindo, permitindo que agentes mal-intencionados se adaptem e contornem defesas básicas de segurança com pouquíssimo investimento. Esses invasores geralmente aproveitam infraestruturas prontamente disponíveis, como bots e kits de ferramentas, por uma fração do custo.
A proliferação de arquiteturas, da nuvem e de cadeias complexas de suprimento de software ampliou a superfície de risco para os invasores. Vulnerabilidades em aplicações, como injeção e cross-site scripting, continuam existindo, mesmo após 20 anos de práticas recomendadas de segurança consolidadas. Não é de surpreender que os invasores usem bots e automação para procurar e explorar essas vulnerabilidades, gerando consequências potencialmente desastrosas, incluindo violações de dados.
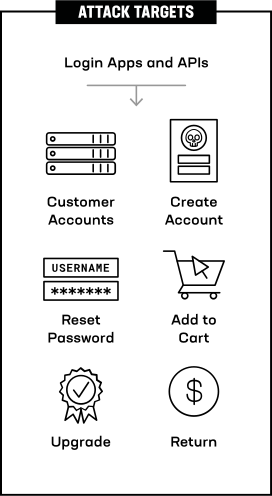
Cada vez mais, os invasores estão voltando sua atenção para a lógica de negócios crítica que sustenta a presença digital das organizações — desde os carrinhos de compras dos clientes até as malhas de APIs que conectam o comércio B2B. Endpoints como login, criação de conta e adição ao carrinho são inundados por ataques automatizados, resultando em invasões de contas, fraudes e perda da confiança dos clientes. Esses ataques podem ocorrer tanto em aplicações web quanto na infraestrutura de APIs de back-end. Os invasores realizam reconhecimento e reformulam suas ferramentas para identificar os alvos e evitar a detecção.
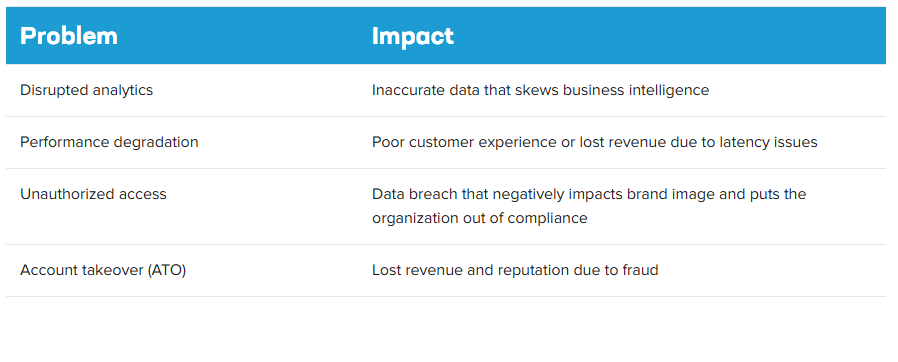
Um ataque bem-sucedido pode resultar em diversos problemas para a empresa, com impactos graves:
Bots são comumente usados para cometer fraudes comerciais e no varejo. Os ataques variam em sofisticação e frequentemente se adaptam às contramedidas de segurança. Por exemplo:
- Automação que utiliza bots para identificar vulnerabilidades em aplicações
- Credential stuffing que utiliza credenciais comprometidas e ferramentas para assumir o controle de contas
- Ataques de imitação que empregam ferramentas capazes de simular o comportamento humano para contornar defesas contra automação
- Ataques manuais que utilizam fazendas de cliques operadas por pessoas, impressões digitais ou proxies de phishing em tempo real para evitar a detecção
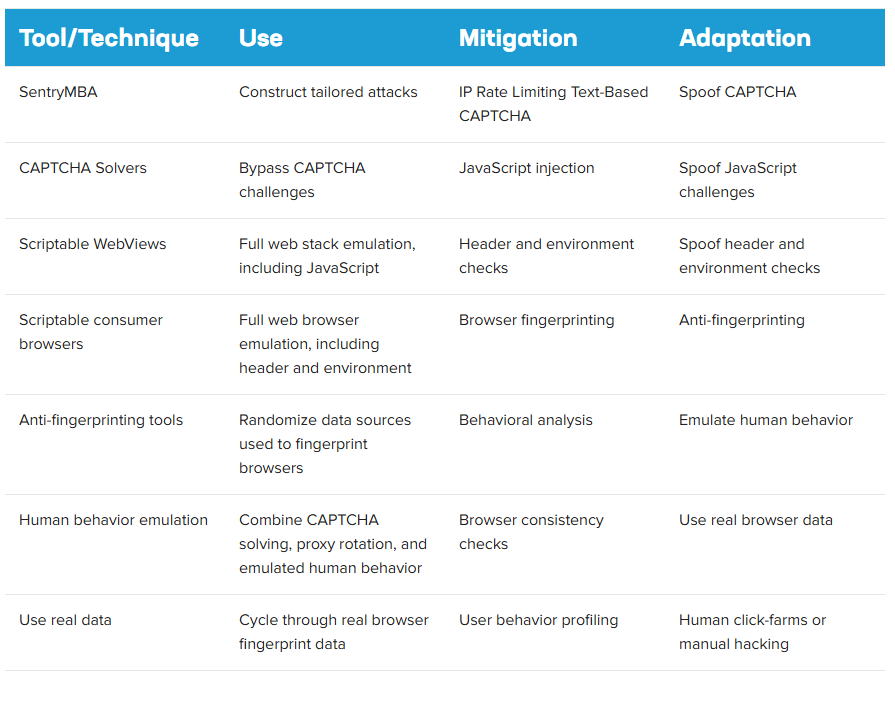
Os invasores investem em quatro frentes — muitas vezes simultaneamente — até conseguirem superar quaisquer defesas que uma organização possa ter:
- Simulação de tráfego de rede legítimo
- Falsificação de diversos dispositivos e navegadores legítimos
- Imitação do comportamento humano real
- Uso de credenciais, tokens e informações de identificação pessoal roubados
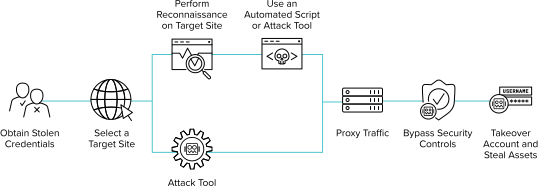
Um ataque pode usar diversas ferramentas para se adaptar às contramedidas de mitigação e contorná-las:
Principais recursos
Flexibilidade de implantação
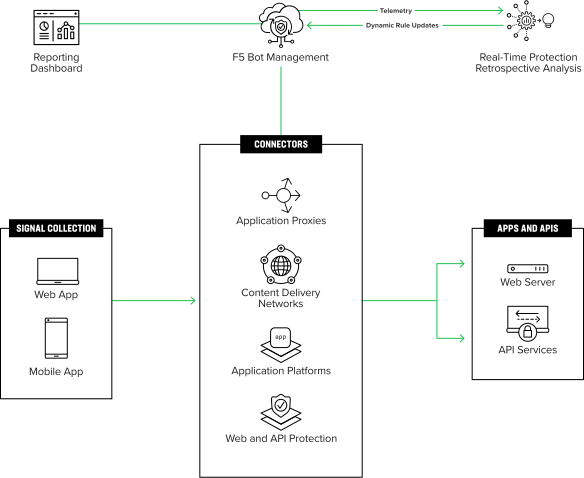
Os pontos de inserção por meio de proxies de aplicativos, plataformas de aplicativos e redes de distribuição de conteúdo protegem rapidamente toda a lógica de negócios crítica
Visibilidade universal
A visibilidade em diferentes nuvens e arquiteturas fornece aos modelos de aprendizado de máquina dados de treinamento do mundo real, resultando em soluções ajustadas às ameaças reais.
Proteção contínua
Inteligência de ameaças em tempo real, análise retrospectiva baseada em IA e monitoramento contínuo pelo SOC proporcionam a resiliência necessária para impedir a ação dos cibercriminosos e agentes estatais mais avançados.
Eficácia comprovada
Defesas testadas em situações reais impedem ataques de preenchimento de credenciais em empresas da Fortune 500.
Maior impacto
Uma segurança precisa e adaptável reduz drasticamente os prejuízos e aumenta o potencial de receita ao coibir fraudes e abusos — sem criar atritos na jornada do cliente.
Controle granular
Políticas flexíveis para gerenciar agregadores e prevenir ataques por meio de integrações com terceiros.
Neutralize invasores detectando bots e mitigando fraudes e abusos
Seus clientes exigem simplicidade. Seus aplicativos são complexos. Seus invasores estão determinados.
A segurança deve se adaptar às mudanças de estratégia dos invasores que tentam contornar as contramedidas — independentemente das ferramentas, técnicas ou intenções utilizadas — sem frustrar os usuários com solicitações de login, CAPTCHA e MFA. Isso inclui proteção omnicanal para aplicações web, aplicações móveis e interfaces de API, inteligência de ameaças em tempo real e análise retrospectiva orientada por IA.
A visibilidade em diferentes nuvens e arquiteturas e a telemetria durável e ofuscada, aliadas a uma rede de defesa coletiva e a modelos de aprendizado de máquina altamente treinados, proporcionam precisão incomparável na detecção e resiliência inabalável para impedir bots, ataques automatizados e fraudes. Isso permite que as medidas de mitigação mantenham total eficácia à medida que os invasores reformulam suas ferramentas e se adaptam às contramedidas, detendo até mesmo os cibercriminosos e agentes estatais mais avançados sem causar transtornos aos seus clientes legítimos.
Essa capacidade de manter a eficácia melhora significativamente os principais resultados de negócios:
- Menos fraudes, menos atrito, menos esforço
- Melhores taxas de conversão, retenção e fidelização
- Aumento da receita bruta
- Redução dos prejuízos líquidos
- Complexidade reduzida
- Maior eficiência operacional
“Bots são comumente usados em fraudes comerciais e no varejo.”
Detecção de bots e segurança para impedir ataques automatizados
Os fornecedores de soluções de segurança devem operar partindo do pressuposto de que invasores habilidosos já conseguem, ou em breve conseguirão, contornar todas as defesas. Sabe-se que frameworks de ataque utilizam modelos de IA treinados (https://community.f5.com/t5/technical-articles/how-attacks-evolve-from-bots-to-fraud-part-1/ta-p/286685) para contornar a segurança. A única defesa viável é a dissuasão, que compromete a viabilidade econômica dos invasores ao tornar os ataques bem-sucedidos caros demais e impraticáveis.
As soluções da F5 integram-se a qualquer arquitetura de aplicações e protegem toda a lógica de negócios crítica, mantendo uma eficácia contínua e duradoura, independentemente de como os invasores reformulem suas estratégias para evitar a detecção. As soluções da F5 também reduzem ou eliminam controles de segurança que geram atrito, como CAPTCHA e MFA, melhorando assim a experiência do cliente e a eficácia geral da solução.