Ivanti e F5: acesso seguro a múltiplas nuvens no modelo Zero Trust
Antigamente, um funcionário usava sempre o mesmo PC fixo — no local de trabalho e, geralmente, dentro de um cubículo — para acessar uma única intranet corporativa e tudo o que precisava para realizar seu trabalho. Aos poucos, esse processo evoluiu e passou a incluir notebooks e PCs domésticos, conectados por meio da VPN corporativa para acessar a intranet de casa. Naquela época, a estratégia de segurança de TI se concentrava exclusivamente na rede: o usuário precisava digitar uma senha para entrar, mas, uma vez lá dentro, geralmente podia circular livremente conforme necessário.
Agora, essa abordagem parece ultrapassada. A estratégia abrangente de segurança atual vai muito além da segurança de rede e também se concentra em usuários, ativos e recursos. Conhecido como cibersegurança Zero Trust, esse modelo não considera apenas dispositivos modernos, como smartphones e tablets, mas também reconhece que os funcionários de hoje precisam de acesso seguro a uma grande quantidade de conteúdo fora da intranet corporativa. A F5 e a Ivanti trabalham juntas para reforçar a cibersegurança Zero Trust em todas as aplicações em nuvem de uma organização. Isso inclui aplicações empresariais implantadas em serviços de nuvem pública, como Azure ou AWS, bem como serviços baseados em nuvem, como Box, G Suite, Microsoft Office 365 e Salesforce.
Proteja aplicações multicloud
Uma organização precisa ser capaz de controlar o acesso seguro de todos os usuários (remotos, móveis e distribuídos) e a todas as aplicações (locais e em várias nuvens). F5 BIG-IP Access Policy Manager (APM) faz exatamente isso: protege, simplifica e centraliza o acesso a aplicações, APIs e dados, independentemente de onde os usuários e suas aplicações estejam. O BIG-IP APM simplifica o controle de quem tem acesso, quais aplicações podem ser acessadas e de quais redes isso pode ser feito, até o nível do dispositivo. O BIG-IP APM permite até mesmo o logon único (SSO) a partir da rede corporativa. Ao fornecer validação com base em um contexto granular e proteger cada solicitação de acesso a aplicações, o BIG-IP APM é uma parte importante do modelo de segurança Zero Trust de muitas organizações.
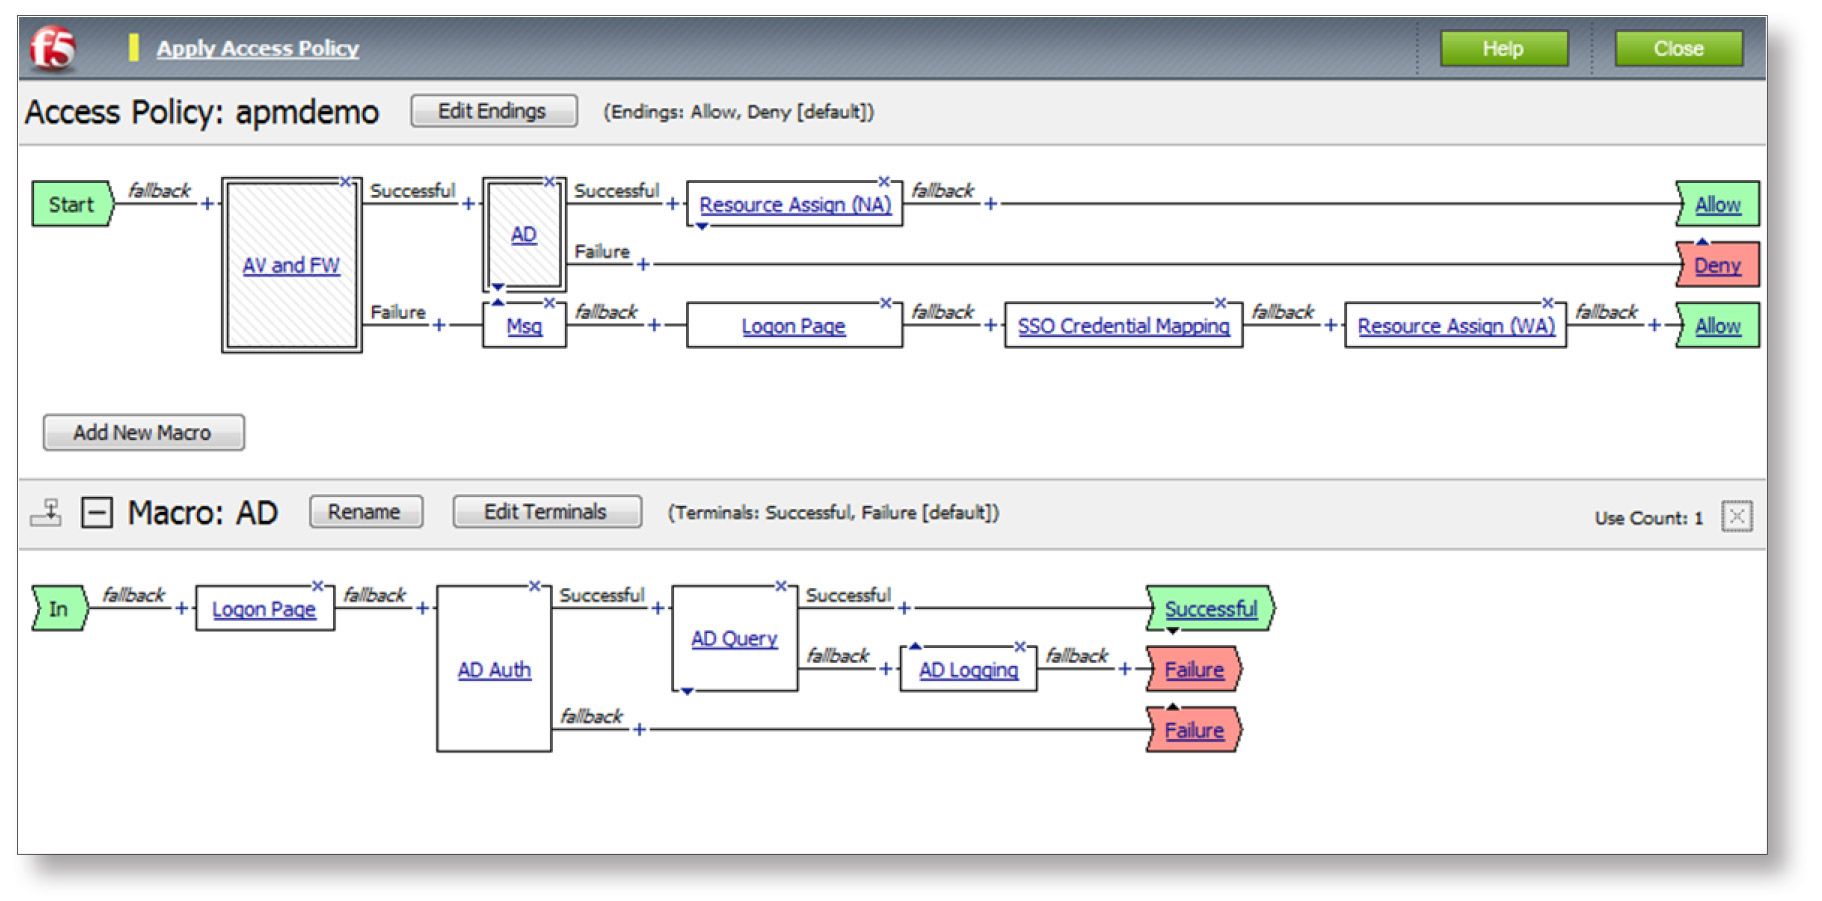
O BIG-IP APM inclui uma interface gráfica do usuário chamada Visual Policy Editor (VPE), que facilita a criação, a edição e o gerenciamento de políticas baseadas em contexto e cientes de identidade, incluindo políticas que determinam quais usuários podem acessar quais aplicações e em qual nuvem.
Segurança além da senha
Além de verificar a identidade do usuário, a segurança móvel Zero Trust exige uma estrutura de Gerenciamento Unificado de Endpoints (UEM) capaz de verificar a postura de segurança do dispositivo e o status de autorização dos aplicativos. Isso garante que somente usuários, dispositivos e aplicativos confiáveis acessem recursos corporativos na nuvem. O Zero Sign-On da Ivanti cumpre essa função ao fornecer acesso condicional a serviços em nuvem por meio de aplicativos móveis e navegadores. Ao contrário das abordagens de segurança tradicionais, o Zero Sign-On (anteriormente MobileIron Access) correlaciona a identidade do usuário com fontes exclusivas de informações, como a postura de segurança do dispositivo e o estado do aplicativo. O Ivanti Zero Sign-On garante que:
- Os dados corporativos não podem ser armazenados em dispositivos não seguros
- Os usuários não podem se conectar a aplicativos não gerenciados
- As informações não podem ser compartilhadas por meio de serviços de nuvem não autorizados
Além de fornecer acesso condicional que verifica a segurança do usuário, do dispositivo, do aplicativo e da rede antes de conceder acesso à nuvem, o Ivanti Zero Sign-On permite que as organizações de TI adotem facilmente soluções de ponta, como o zero sign-on (ZSO) geral e a autenticação multifator (MFA). Veja como elas funcionam:
Além de oferecer acesso condicional que verifica a segurança do usuário, do dispositivo, do aplicativo e da rede antes de conceder acesso à nuvem, o Ivanti Zero Sign-On permite que as organizações de TI adotem facilmente soluções de ponta, como o zero sign-on (ZSO) geral e a autenticação multifator (MFA). Veja como elas funcionam:
- Zero Sign-On elimina a necessidade de senhas ao transformar o próprio dispositivo móvel em uma identidade empresarial segura, permitindo acesso contínuo a aplicativos e conteúdos de produtividade. Em um caso, um cliente da Ivanti relatou que o ZSO não apenas reduziu o risco de ataques de phishing, como também reduziu em 70% o tempo médio de login nos aplicativos (de 7 segundos para 2 segundos). Considerando 100.000 logins por mês, isso representa uma economia de quase 140 horas.
- A autenticação multifator entra em ação quando um dispositivo não é reconhecido ou não está em conformidade, permitindo que os usuários verifiquem rapidamente suas identidades e protejam seus dispositivos por meio de notificações push. Essa tecnologia também é usada para configurar novos dispositivos ou usuários de forma rápida e fácil por meio da inscrição com um único toque. A Ivanti também combina MFA com ZSO para oferecer a MFA sem senha, utilizando vários fatores, incluindo biometria, certificados, postura do dispositivo e muito mais, para autenticar a identidade do usuário.
Implantação
Os clientes da Ivanti que implantaram o F5 BIG-IP APM como parte de sua plataforma de UEM móvel podem usar o BIG-IP APM como Provedor de Identidade (IDP) ao implantar o Ivanti Zero Sign-On no modo de IDP delegado (ou encadeamento de IDPs). Nesse cenário, o BIG-IP APM atua como o IDP principal, mas depende dos recursos exclusivos de autenticação do Ivanti Zero Sign-On. Por exemplo, quando solicitações chegam a aplicativos em nuvem, como Salesforce e Office365, elas são autenticadas pelo BIG-IP APM, que, por sua vez, encaminha a solicitação ao Ivanti Zero Sign-On para verificar se o dispositivo de origem é realmente gerenciado. No caso de um dispositivo não gerenciado, o Ivanti Zero Sign-On devolverá a solicitação ao BIG-IP APM para a aplicação de medidas corretivas, como bloqueio, inclusão na lista de bloqueio etc.
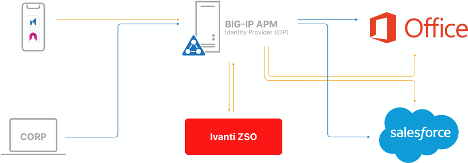
Na implantação acima, o BIG-IP APM controla o fluxo e implementa políticas de segurança. Somente o tráfego de SSO de endpoints móveis é encaminhado ao Ivanti Zero Sign-On para análise.
Resumo: segurança Zero Trust para o fluxo de trabalho moderno
À medida que as empresas adotam cada vez mais uma combinação de serviços em nuvem, aplicativos móveis e dispositivos inteligentes, a TI precisa de uma maneira escalável e centralizada de aplicar políticas, acompanhar e monitorar a conformidade e gerar relatórios sobre ela. O Ivanti Zero Sign-On e o BIG-IP APM trabalham em conjunto para oferecer uma abordagem baseada em padrões que protege todos os serviços em nuvem de uma organização sem exigir integrações proprietárias.
A Ivanti “foi criada especificamente para que empresas globais protejam e gerenciem dispositivos móveis e aplicativos”, afirmou Nayaki Nayyar, presidente de Soluções de Gerenciamento de Serviços e diretora de Produtos da Ivanti. “Ao firmarmos uma parceria com a F5, podemos oferecer aos nossos clientes uma experiência ideal para os funcionários, ao mesmo tempo que aprimoramos a entrega de aplicativos, aplicamos políticas de segurança essenciais e, em última análise, aumentamos a produtividade móvel.”
Uma solução integrada que implementa o BIG-IP APM com o Ivanti Zero Sign-On garante que somente usuários confiáveis e gerenciados, em dispositivos autorizados, tenham acesso aos recursos corporativos, além de proporcionar à equipe de TI altos níveis de visibilidade, controle e segurança em dispositivos não gerenciados. Essa solução integrada oferece uma experiência fluida tanto para o usuário final quanto para o gerente de TI, permitindo que os funcionários acessem facilmente dados essenciais e tomem decisões de negócios importantes, independentemente de onde trabalhem ou do dispositivo que utilizem.
Saiba mais
DESAFIOS
- Os aplicativos móveis se tornaram a principal forma de os usuários corporativos acessarem serviços em nuvem
- As soluções de segurança tradicionais, baseadas em PCs, não são suficientes para proteger os dados na nuvem
- Os aplicativos podem estar localizados em qualquer lugar e ser acessados de qualquer lugar — o que significa que a segurança deve abranger nuvens públicas e privadas, dispositivos móveis, plataformas como serviço e aplicativos e dados locais
BENEFÍCIOS
- Proteja os dados com autorização condicional baseada na postura de segurança do dispositivo, do aplicativo e da nuvem
- Simplifique a autenticação com SSO integrado
- Acelere os fluxos de trabalho de remediação para garantir a produtividade contínua
- Mantenha registros detalhados para relatórios de auditoria e conformidade
- Adote uma abordagem baseada em padrões, comprovadamente capaz de oferecer suporte a uma segurança de nuvem escalável e de excelência
- Não deixe brechas com uma plataforma completa e integrada de segurança para dispositivos móveis e nuvem