SSL-Leistungsergebnisse: F5 BIG-IP iSeries im Vergleich zu Citrix und A10
Wir haben die Tests durchgeführt, und die Ergebnisse liegen vor: Die neue Anwendungsbereitstellungsplattform F5 BIG-IP iSeries erzielt einen fünfmal höheren SSL-ECC-TPS-Durchsatz als vergleichbare Geräte unserer Wettbewerber.
Da weltweit zunehmend ein breiteres Spektrum an Verschlüsselungssammlungen zum Einsatz kommt, ist F5 hervorragend aufgestellt, um seine führende Position im Bereich SSL/TLS zu behaupten. ADCs mit SSL-Hardwarebeschleunigern älterer Generation gleichen deren Defizite aus, indem sie verschlüsselte Verbindungen softwareseitig verarbeiten. Dies belastet das System zusätzlich, wodurch die Anwendungsleistung sinken und die Kapazität eingeschränkt werden kann. Die neue iSeries von F5 umfasst die neueste Generation kryptografischer Beschleunigungshardware, die Elliptische-Kurven-Diffie-Hellman (ECDHE) auslagert und so die schnelle Einführung von ECC- und ECDHE-Verschlüsselungssammlungen ermöglicht – selbst in TLS-Umgebungen mit hoher Auslastung.
Um zu ermitteln, wie die Leistung der iSeries im Vergleich zu anderen Geräten auf dem Markt abschneidet, haben wir die Plattform unter Verwendung der SSL-Verschlüsselungssuite ECDH-ECDSA-AES128-SHA256 strengen Leistungstests unterzogen und dabei vergleichbare Geräte von A10 Networks und Citrix einbezogen.
In unserem Test stellte der Client eine Verbindung zu einem virtuellen Server mit clientseitigem SSL her, der die SSL-Verschlüsselungssuite ECDH-ECDSA-AES128-SHA256 unterstützte. Nachdem die Verbindung hergestellt worden war, sendete der Client eine einzelne Anfrage für eine Datei. Der Server antwortete mit der Datei und dem Statuscode 200 OK. Anschließend beendete der Client die Verbindung mit einem Vier-Wege-Verbindungsabbau. Die Wiederverwendung von Verbindungen war bei allen Tests deaktiviert.
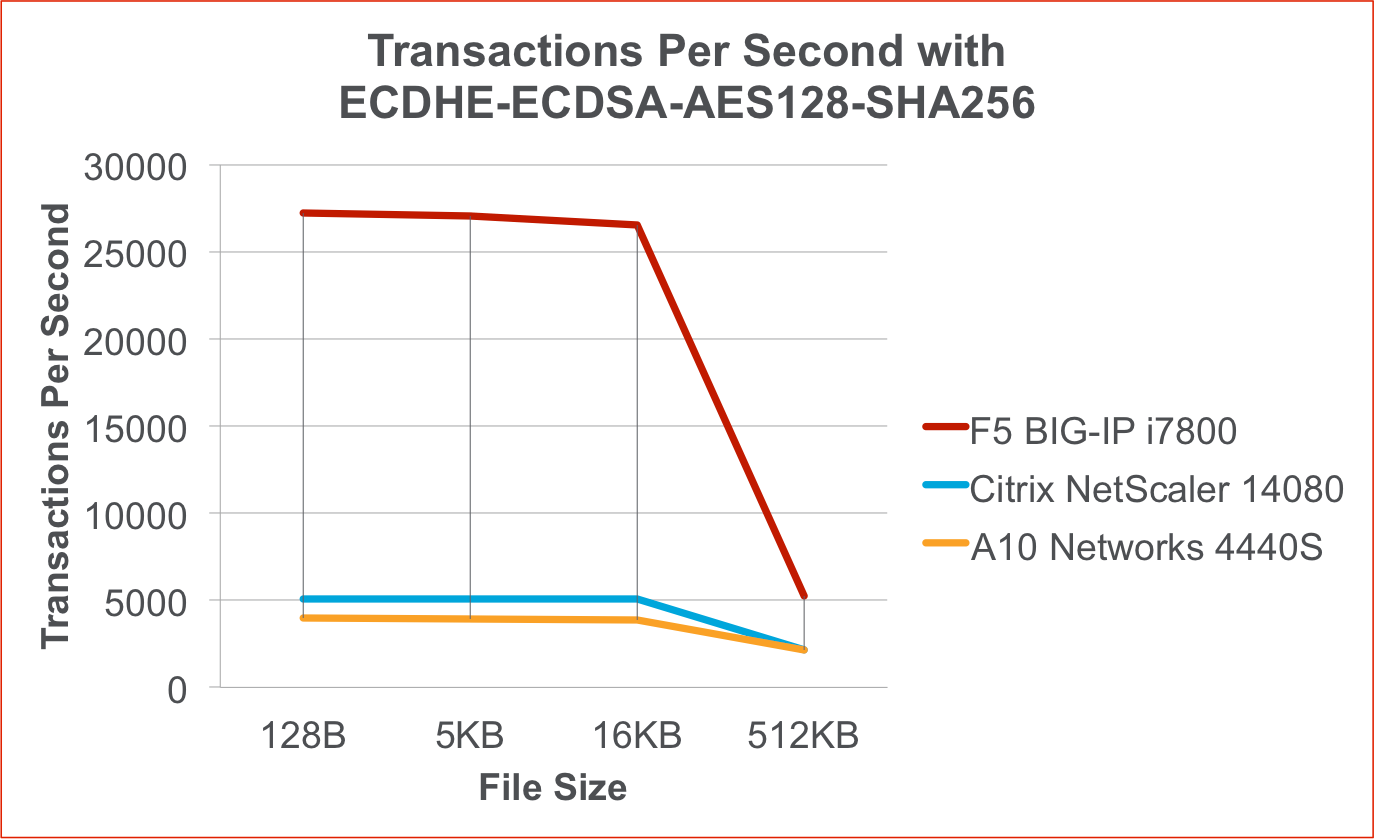
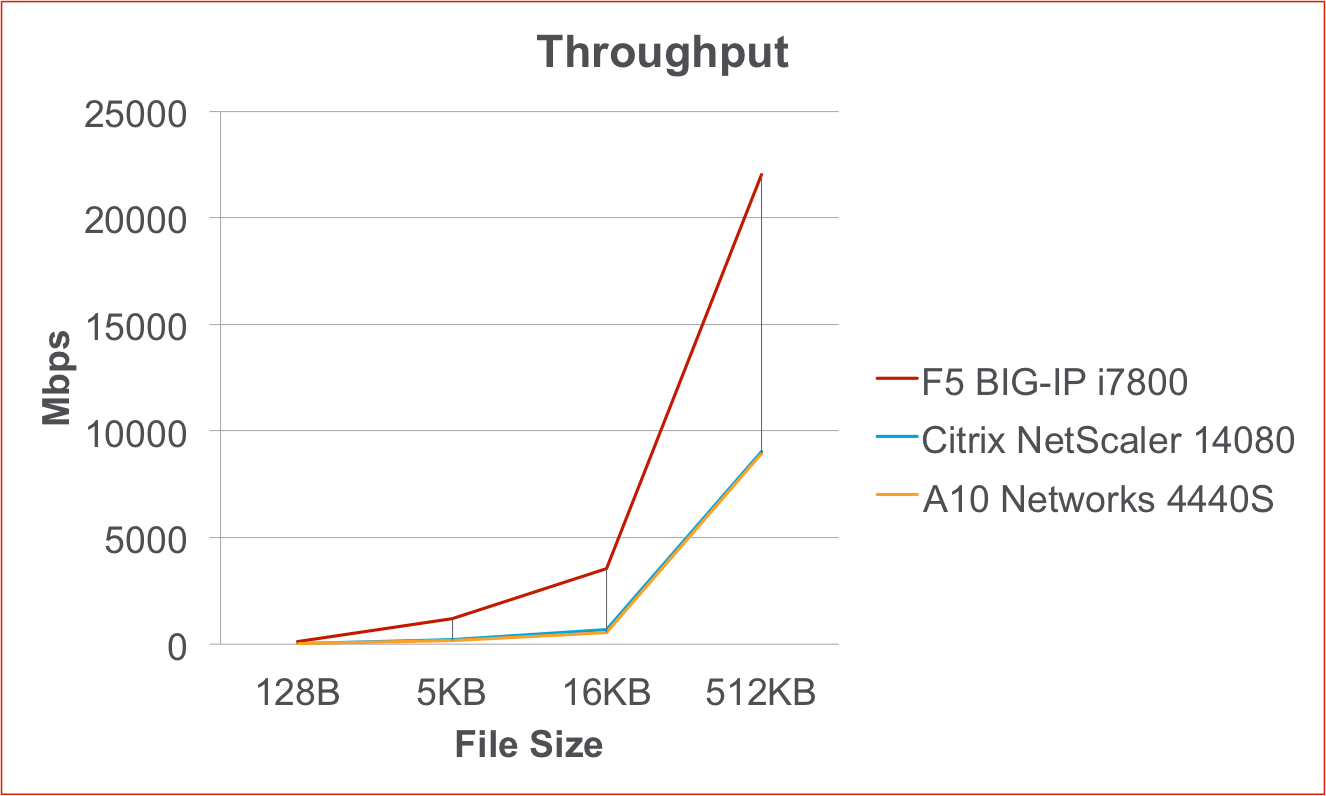
Wie Sie den nachstehenden Zahlen entnehmen können, konnten die von uns getesteten Geräte von Citrix und A10 Networks, die beide Standardchips zur SSL-Auslagerung verwendeten, nicht mit der Leistung der iSeries-Hardware von F5 zur Kryptografie-Auslagerung mithalten.
| Transaktionen pro Sekunde | ||||
|---|---|---|---|---|
| Dateigröße | 128B | 5KB | 16KB | 512KB |
| F5 BIG-IP i7800 | 27243 | 27077 | 26573 | 5251 |
| Citrix NetScaler 14080 | 5103 | 5087 | 5060 | 2156 |
| A10 Networks 4440S | 3976 | 3910 | 3891 | 2135 |
| Durchsatz in Mbit/s | ||||
| Dateigröße | 128B | 5KB | 16KB | 512KB |
| F5 BIG-IP i7800 | 105 | 1185 | 3558 | 22034 |
| Citrix NetScaler 14080 | 19 | 222 | 677 | 9047 |
| A10 Networks 4440S | 15 | 171 | 521 | 8955 |
Testprozess und -umgebung
Jedes der Produkte durchlief denselben mehrstufigen Testprozess, den F5 bereits in früheren Berichten eingesetzt hat. Dieser Prozess umfasst die folgenden Phasen:
- Vorabtests: Erstellen und validieren Sie die Konfiguration für jedes zu testende Gerät (Device Under Test, DUT), damit alle DUTs den Netzwerkverkehr auf die gleiche Weise verarbeiten.
- Explorative Tests: Dabei werden die optimalen Testeinstellungen für jedes Gerät ermittelt und festgestellt, wie gut es bei den einzelnen Testarten abschneidet. In dieser Phase wird die Konfiguration der zu testenden Geräte (DUTs) finalisiert.
- Abschließende Tests: Jede Testart wird mehrmals durchgeführt. Die Tests werden so lange wiederholt, bis mindestens drei erfolgreiche Durchläufe vorliegen, die durchgehend die besten Ergebnisse erzielt haben. Es können viele Testdurchläufe erforderlich sein, um dieses Maß an Konsistenz zu erreichen.
- Beste Ergebnisse ermitteln: Die drei besten Testläufe jeder Testart werden eingehend untersucht, um festzustellen, welcher davon insgesamt die beste Leistung erbracht hat. Für diesen Bericht werden die Ergebnisse des jeweils besten Testlaufs jeder Testart herangezogen.
Insgesamt wurden mehr als 50 Testläufe durchgeführt, um diese Ergebnisse zu erzielen.
Getestete Produkte
Die von uns getesteten Produkte lagen in ähnlichen Preisklassen und umfassten:
- Citrix 14080 (113.069 $)
- A10 4440S (94.240 $)
- F5 BIG-IP i7800 (85.000 $)
SSL-Verarbeitungstests
Die Verschlüsselung mittels Secure Sockets Layer (SSL) wird weltweit eingesetzt, um die Kommunikation zwischen Benutzern und Anwendungen abzusichern. SSL ist ein Standardverschlüsselungsprotokoll, das in allen gängigen Betriebssystemen, Webbrowsern, Smartphones und weiteren Geräten verfügbar ist. Die SSL-Technologie trägt zur Sicherheit beim Online-Einkauf bei, ermöglicht einen sicheren Fernzugriff (SSL-VPN) und vieles mehr. SSL ist in kommerziellen und privaten Netzwerksicherheitslösungen allgegenwärtig. Zur Gewährleistung der Sicherheit kombiniert SSL die Public-Key-Kryptografie für den Austausch kryptografischer Schlüssel mit symmetrischer Verschlüsselung (üblicherweise RC4, 3DES oder AES), um den Datenverkehr zu verschlüsseln. Sowohl der Schlüsselaustausch als auch die verschiedenen Verschlüsselungsalgorithmen sind rechenintensiv und erfordern bei nahezu allen kommerziellen SSL-Anwendungen spezielle serverseitige Hardware, um eine akzeptable Leistung oder eine hohe Skalierbarkeit zu erreichen.
Die Leistung in SSL-Transaktionen pro Sekunde (TPS) ist in erster Linie ein Maß für die Kapazität eines Geräts beim Schlüsselaustausch bzw. Handshake. Sie wird üblicherweise anhand kleiner Dateien gemessen und gibt Aufschluss über die Handshake-Vorgänge, die zu Beginn jeder neuen SSL-Sitzung stattfinden. Dieser Vorgang ist rechenintensiv, weshalb alle führenden Anbieter von SSL-Offloading spezielle Hardware zu seiner Beschleunigung einsetzen. Bei umfangreicheren Serverantworten und größeren Dateien fällt der Rechenaufwand für den Handshake weniger ins Gewicht. Da dieser Vorgang nur einmal zu Beginn einer Sitzung stattfindet, ist der zusätzliche Aufwand deutlich geringer. Eine ausgewogenere Kennzahl für Leistungsvergleiche ist der Durchsatz des verschlüsselten Datenverkehrs, auch als symmetrische Verschlüsselung oder Bulk-Kryptografie bezeichnet. Die Bulk-Kryptografie gibt an, welche Datenmenge innerhalb einer Sekunde verschlüsselt und übertragen werden kann.
Für die Verarbeitung von SSL-Datenverkehr gibt es unterschiedliche Ansätze. Einige Geräte verwenden spezielle Hardware nur für den SSL-Handshake bzw. Schlüsselaustausch und nutzen anschließend die CPU für die laufende Massenverschlüsselung. Andere Geräte bieten den Vorteil, für beide Funktionen spezielle Hardware einzusetzen. Die F5 iSeries wurde speziell dafür entwickelt, den Aufbau von SSL-Verbindungen und den Massendatendurchsatz optimal zu bewältigen. Durch die vollständige Nutzung der fortschrittlichen Kryptografie-Hardware bieten F5 iSeries-Plattformen eine hervorragende Transaktionsleistung und ermöglichen gleichzeitig einen hohen Durchsatz verschlüsselter Massendaten. Dadurch können Kunden und Systemadministratoren CPU-Ressourcen für zusätzliche Leistung oder Funktionen freihalten.
Wie üblich wurden Tests mit verschiedenen Dateigrößen (128 B, 5 KB, 16 KB und 512 KB) durchgeführt, um die Leistung in unterschiedlichen Situationen zu demonstrieren.
Die Tests wurden mit einer Schlüssellänge von 384 Bit durchgeführt, die von allen renommierten Sicherheitsbehörden empfohlen wird. Dabei kam die Verschlüsselungssuite ECDH-ECDSA-AES128-SHA256 zum Einsatz, eine der am häufigsten verwendeten verfügbaren Verschlüsselungssuiten.
Fazit
Mit der iSeries-Plattform baut F5 seine führende Position bei der Bereitstellung umfassender SSL-Lösungen für seine Kunden weiter aus. Dazu gehört auch, dass F5 als erster ADC die Auslagerung von ECDHE auf dedizierte Hardware unterstützt. Da immer mehr Unternehmen für Perfect Forward Secrecy auf ECC-Verschlüsselungssammlungen umsteigen, wird der Bedarf an Lösungen, die eine hohe Anwendungsleistung gewährleisten, weiter wachsen. Unsere Leistungstests zeigen, dass die iSeries-Plattformen von F5 auch künftig höchste Leistung bieten und zugleich die größte Bandbreite an Verschlüsselungssammlungen unterstützen.