La producción no está diseñada para fallar.
Las arquitecturas tradicionales de redes y servicios de aplicaciones están diseñadas para ser fiables incluso cuando se producen fallos. La redundancia y la conmutación por error son capacidades esenciales de la infraestructura que se interpone entre los clientes y el activo más valioso de una organización: sus aplicaciones.
La conmutación por error —la auténtica conmutación por error— no se consigue simplemente poniendo en marcha un nuevo contenedor. Este enfoque solo funciona con aplicaciones modernas diseñadas para no tener estado. Esta característica rara vez se da en las aplicaciones tradicionales y ni siquiera está garantizada en las modernas. La escalabilidad y la fiabilidad de nivel empresarial son fundamentales para mantener la disponibilidad de lo que sigue constituyendo la mayor parte de la cartera de aplicaciones empresariales: las aplicaciones tradicionales.
Pero eso no significa que debamos ignorar el creciente número de aplicaciones modernas. Toda nueva arquitectura de aplicaciones comienza con unos pocos proyectos y después se expande rápidamente a medida que las organizaciones aprenden a desarrollar, desplegar y operar los sistemas y las soluciones necesarios para escalar y proteger esas nuevas aplicaciones. El número de aplicaciones completamente nuevas que se desarrollan con arquitecturas modernas sigue siendo reducido en las empresas, pero crece con rapidez. Y debe hacerlo para que las organizaciones puedan seguir el ritmo de la economía digital.
Arquitectura al ritmo de las aplicaciones
Más de una de cada cinco organizaciones tiene actualmente cincuenta (50) o más solicitudes importantes de aplicaciones pendientes. Más del 61 % tiene más de diez (10) solicitudes de nuevas aplicaciones en cola. Los enfoques de desarrollo tradicionales no pueden seguir el ritmo. Surgirán más aplicaciones basadas en arquitecturas modernas a medida que las organizaciones recurran a Agile y a los microservicios para agilizar la entrega.
Y, a medida que lo hagan, necesitarán una forma de salvar la brecha entre el modelo de escalabilidad y fiabilidad de las arquitecturas modernas y los exigentes niveles de escalabilidad y fiabilidad necesarios para llevar a cabo implementaciones empresariales.
Estas arquitecturas modernas suelen incluir NGINX. De hecho, podría decirse que la mayoría de las nuevas arquitecturas modernas dependen de NGINX para desempeñar una o varias funciones.
NGINX se encuentra entre los doce principales componentes de aplicaciones que se ejecutan en contenedores. NGINX también ocupa el primer puesto (el primero de todos, para ser sinceros) entre los proveedores de ingreso para contenedores utilizados. En prácticamente cualquier encuesta e informe basado en datos sobre la nube, los contenedores y los microservicios, es probable encontrar NGINX en la lista de componentes en ejecución.
NGINX satisface principalmente la necesidad de escalabilidad de las arquitecturas modernas. Aporta fiabilidad a las aplicaciones modernas: si falla una instancia de una aplicación, NGINX lo detecta y dirige las solicitudes posteriores a otras instancias. Compensa los fallos inherentes al diseño de los entornos de contenedores. También cumple los requisitos de disponibilidad de las aplicaciones que la mayoría de los profesionales de DevOps y desarrolladores tienen encomendado satisfacer.
Sin embargo, esto no implica necesariamente que se pueda escalar toda una arquitectura empresarial y garantizar su fiabilidad. El mismo sistema «diseñado para fallar» que funciona tan bien con las aplicaciones modernas no resulta tan adecuado para ofrecer esas mismas prestaciones a las aplicaciones tradicionales y a la infraestructura de servicios de aplicaciones. La diferencia radica en un modelo de «estado frente a conservación del estado». Las aplicaciones modernas aspiran a no conservar el estado porque eso, a su vez, permite que la arquitectura funcione. Las aplicaciones tradicionales —y la propia red— sí conservan el estado. Los fallos interrumpen las transacciones y sesiones en curso y afectan a la disponibilidad.
Fiabilidad moderna
El alcance de una incidencia en producción que afecta a la infraestructura compartida (es decir, a la mayor parte de ella) es amplio. Muy amplio. Las redes y los servicios de aplicaciones responsables de la entrega y la seguridad de cientos de aplicaciones no están diseñados para fallar, sino para ser fiables.
F5 con BIG-IP ofrece escalabilidad y fiabilidad de nivel empresarial. Diseñado para ofrecer fiabilidad y capaz de escalar para responder tanto a la demanda como a ataques masivos, BIG-IP es la solución que utilizan más de 25.000 empresas para distribuir aplicaciones. Cumple los requisitos de disponibilidad de la red y las aplicaciones que los equipos de NetOps tienen la responsabilidad de satisfacer.
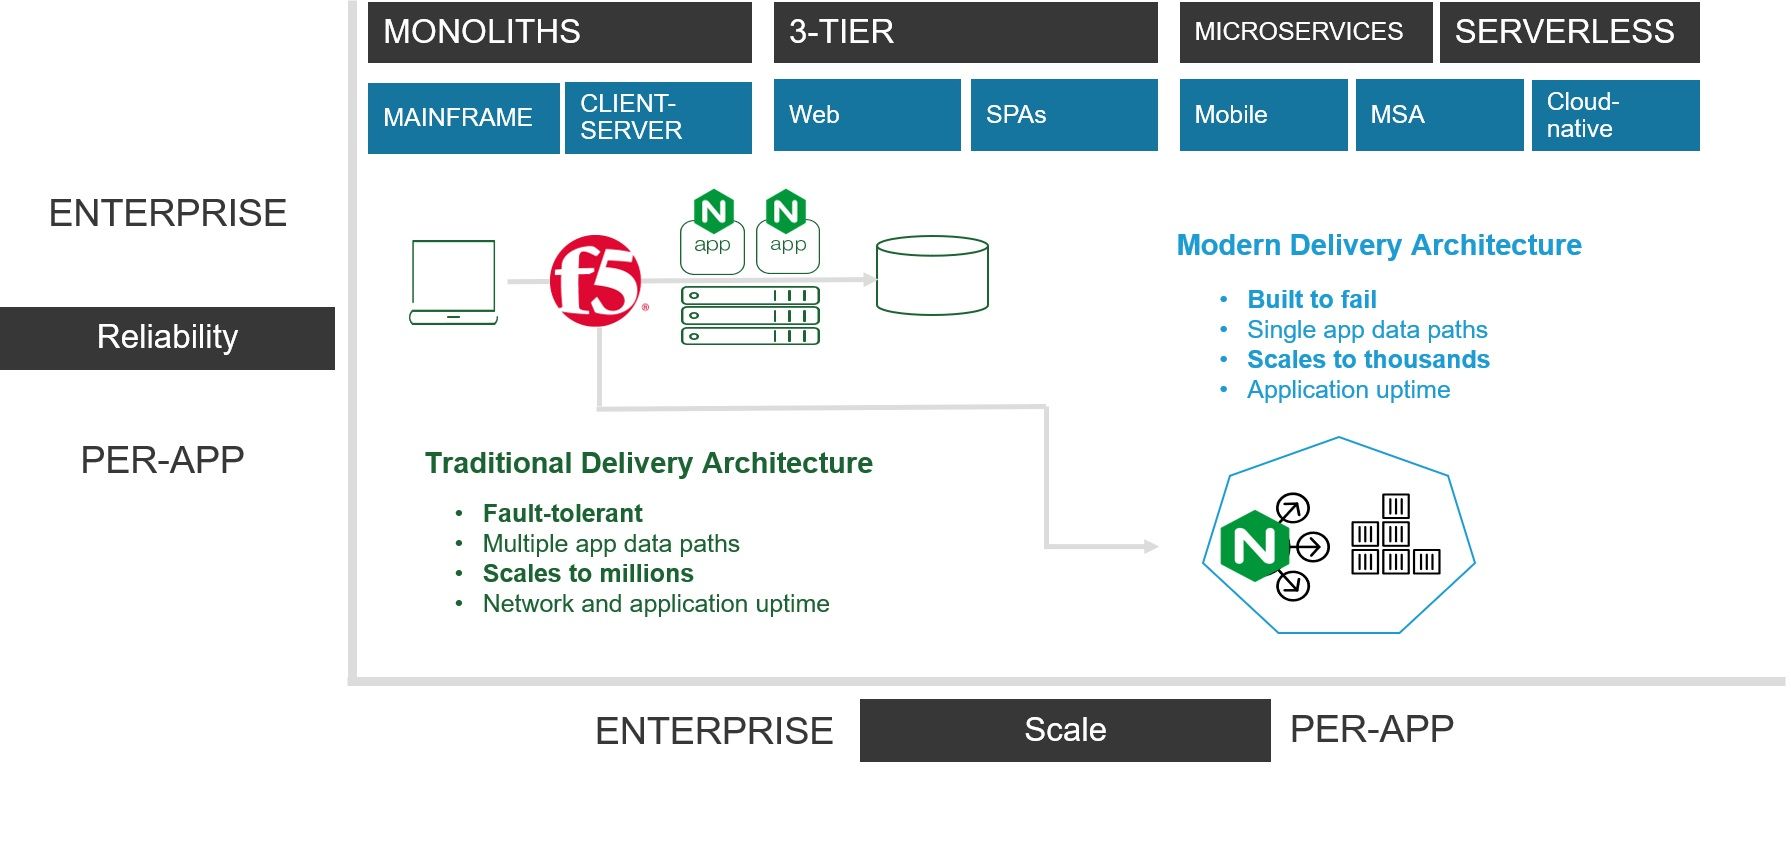
Al combinar ambas soluciones, podremos satisfacer los requisitos de «fiabilidad», independientemente de cómo se defina. Tanto si se trata de la fiabilidad de pequeñas implementaciones gestionadas por desarrolladores para escalar aplicaciones modernas como de grandes implementaciones para escalar servicios de aplicaciones y aplicaciones tradicionales, una cartera combinada permitirá a los clientes utilizar la herramienta adecuada para cada aplicación.
Para obtener más información sobre las ventajas de unir F5 y NGINX, consulta la publicación del CEO de F5 que presenta la serie de artículos del blog «Bridging the Divide».
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.