La seguridad de las aplicaciones es un componente fundamental de la plataforma ADC de F5, y BIG-IP ofrece una protección de firewall de aplicaciones web líder en el sector, así como un acceso seguro y unificado a las aplicaciones ubicadas en cualquier lugar dentro de una arquitectura multinube. Y aunque podemos afirmar que ofrecemos la solución de seguridad más completa disponible, no pretendemos ser el único proveedor del mercado, lo que complica la decisión del comprador debido a la gran cantidad de alternativas que debe considerar. Sin embargo, para quienes buscan mitigar los ataques contra aplicaciones desplegadas en la nube pública, AWS ha dado un paso para simplificar la fase de consideración del proceso de compra con el lanzamiento de su programa AWS Security Competency, en el que F5 anunció recientemente la inclusión de su firewall de aplicaciones web, BIG-IP Application Security Manager (ASM). En esta publicación, analizaremos en mayor profundidad cómo la solución WAF de F5 —que ofrece protección avanzada de aplicaciones de capa 7 y contra ataques DDoS— pasó a formar parte de este exclusivo club…
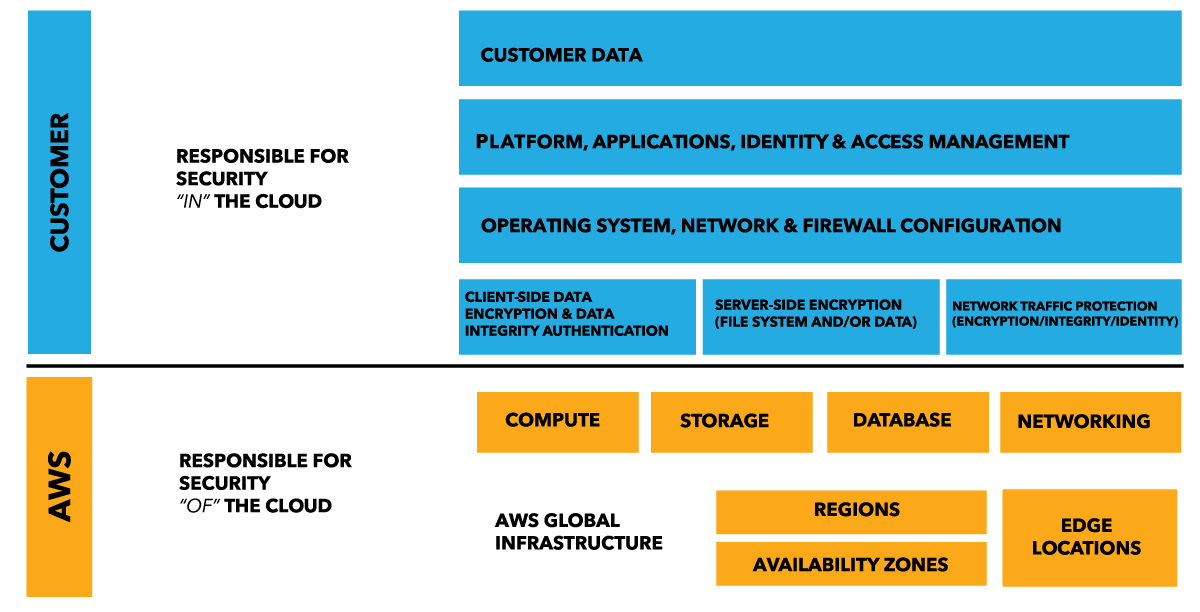
AWS sigue haciendo hincapié en la importancia de su modelo de responsabilidad compartida (figura 1, arriba), según el cual los propietarios de las aplicaciones son responsables de la seguridad en la nube (máquinas virtuales, sistemas operativos, aplicaciones y datos), mientras que AWS es responsable de la seguridad de la nube (hardware, software, redes e instalaciones). Aquí es donde entra en juego el programa Security Competency, que ofrece a los usuarios de AWS una lista concisa de proveedores externos que han demostrado su eficacia y competencia técnica a la hora de proporcionar soluciones de seguridad para aplicaciones alojadas en AWS en la nube, lo que, en esencia, permite descartar a varios proveedores inadecuados de la lista de posibles opciones.
Las 3 categorías de requisitos para obtener la competencia de seguridad de AWS
Obtener la competencia de seguridad de AWS no fue tarea fácil, ya que los socios debían cumplir multitud de requisitos en tres áreas diferenciadas:
La primera de estas áreas se centra en las referencias de clientes y, en esencia, en demostrar el valor de la solución. Para cumplir este requisito, F5 proporcionó a AWS varios informes de proyectos de seguridad finalizados, en los que se describían detalladamente los problemas planteados por los clientes y cómo el WAF de F5 ofreció la solución. De estos casos de clientes, dos recibieron respaldo público para ilustrar mejor una selección de casos de uso y ventajas en entornos de producción.
La segunda categoría se centró en la funcionalidad del producto y del despliegue, así como en cualquier funcionalidad general específica de la infraestructura de AWS. Para superar esta categoría, F5 tuvo que presentar documentación exhaustiva sobre la configuración, el uso y las capacidades de BIG-IP ASM Virtual Edition, además de directrices específicas para desplegar el WAF en una topología de alta disponibilidad (HA). Como parte de la documentación, AWS exige explícitamente a F5 que proporcione una lista de todas las normativas de cumplimiento que la solución ayuda a satisfacer, lo que facilita que los clientes descarten a otros proveedores que podrían no estar a la altura de sus expectativas. Por último, se verificó la capacidad de la solución WAF para cifrar datos antes de demostrar su profunda integración con el servicio de gestión de AWS basado en roles de IAM, lo que garantiza que los usuarios puedan regular de forma segura el acceso al dispositivo.
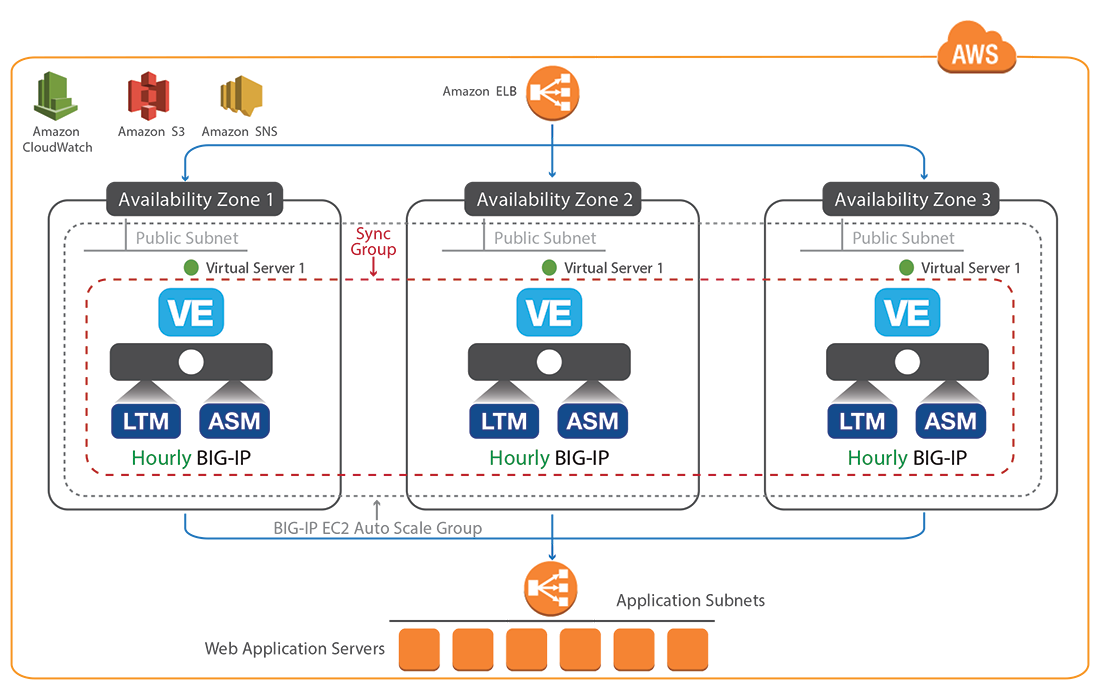
El tercer y último conjunto de requisitos se centra en la integración con los servicios de AWS para mejorar la seguridad y la disponibilidad de la solución. Dado que la solución WAF de F5 admite el escalado automático mediante una plantilla de CloudFormation —como se describe en esta publicación anterior y se muestra en la Figura 2—, cumplió los requisitos de «seguridad de la infraestructura» al integrarse con AWS Auto Scaling y AWS ELB, además de demostrar su capacidad para operar en varias zonas de disponibilidad. A continuación, «registro y supervisión» : otro requisito fácil de cumplir, ya que la solución de escalado automático depende en gran medida de AWS CloudWatch para supervisar las instancias en tiempo real, generar alarmas y activar eventos de escalado. Como último obstáculo, el equipo de seguridad de AWS realizó una evaluación de vulnerabilidades del WAF antes de comprobar que cumplía todos los requisitos de protección de datos y las obligaciones necesarias en materia de identidad y acceso.
Tras cumplir con creces todos los requisitos, AWS ha publicado posteriormente la solución WAF de F5 en su página de Soluciones de socios de seguridad para que todo el mundo pueda verla, además de conceder a F5 este flamante reconocimiento por dicho logro:
Para conocer todos los detalles sobre la solución WAF de F5, puede consultar la ficha técnica de BIG-IP ASM o, si lo prefiere, verla en AWS Marketplace aquí.
Sobre el autor
Artículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.