La transformación digital actúa como catalizador, fomentando la automatización y la orquestación en todo el ámbito de TI e impulsando a las organizaciones a optar por ofrecer aplicaciones desde la nube pública.
De hecho, la transformación digital impregna tan profundamente las TI que prácticamente todos los aspectos de los datos de nuestro informe «Estado de la entrega de aplicaciones 2018» mostraron indicios de verse afectados. Incluida la seguridad.
Ese impacto queda patente cuando empezamos a analizar la relación entre la confianza y la nube, así como el impulso por implementar los servicios de aplicaciones que mantienen seguras las aplicaciones, independientemente de dónde se encuentren.
Ahora bien, para ser justos, en general, la confianza ha mostrado una tendencia a la baja durante los cuatro años que llevamos realizando esta encuesta.
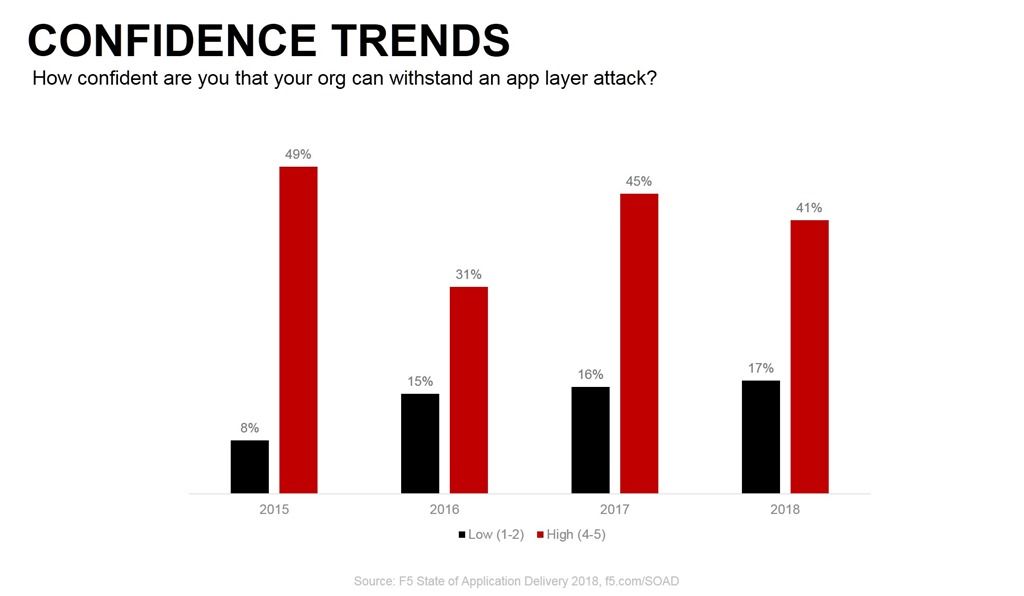
En 2015, casi la mitad de las organizaciones (49 %) confiaba plenamente en la capacidad de su organización para resistir un ataque a la capa de aplicación.
Este año hemos visto cómo esa cifra descendía hasta el 41 %. Por el contrario, el porcentaje relativamente bajo de encuestados que mostraban poca confianza en 2015 —apenas un 8 %— se ha más que duplicado, hasta alcanzar el 17 % en 2018.
El grupo de quienes «no tienen confianza ni desconfianza» se ha mantenido prácticamente estable.
Lo que hace que esta estadística resulte aún más preocupante es el desglose de la confianza cuando se introduce la nube pública en la ecuación.
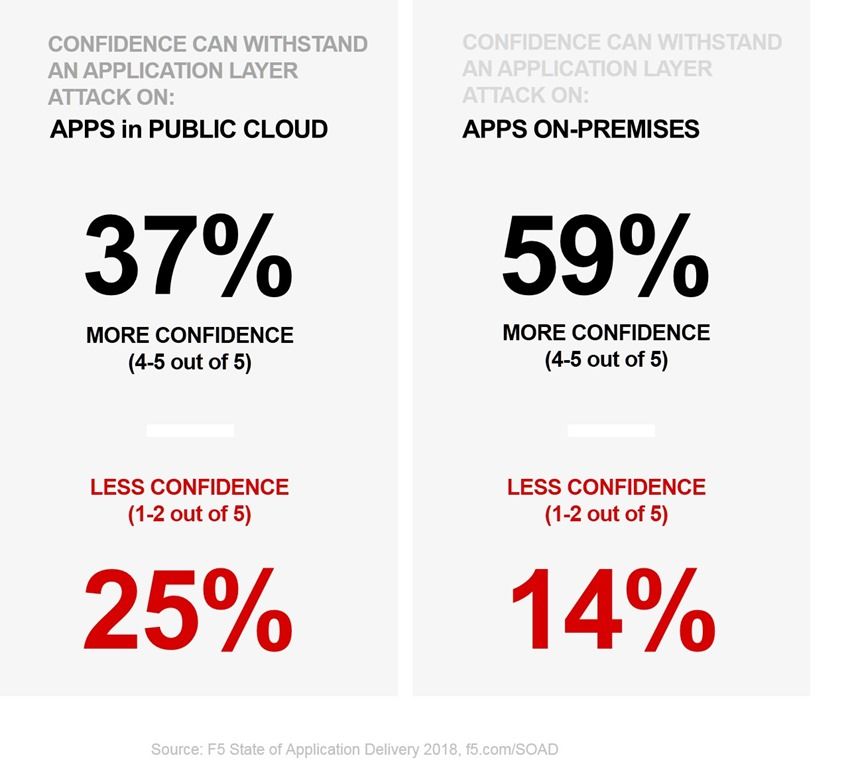
Existe una diferencia significativa entre los encuestados que tienen una gran confianza en sus funciones de seguridad a la hora de proteger aplicaciones en entornos locales (59 %) y en la nube pública (37 %). La falta de confianza refleja la misma relación: menos encuestados tienen poca confianza en la protección en entornos locales (14 %) que en la nube pública (25 %).
Ahora bien, sería fácil atribuir esta diferencia a la nube, pero, en esencia, la mayoría de los entornos de nube pública tienen poco o ningún impacto en la seguridad de las aplicaciones . Sin duda, la seguridad de la infraestructura y de la red es un factor que puede propiciar que una aplicación se vea comprometida, pero, en general, la protección de las aplicaciones —independientemente de su ubicación— recae directamente sobre sus propietarios. Por ello, analizamos otros factores, como las tecnologías y los servicios de aplicaciones que las organizaciones implementan en ambos entornos para proteger y defender las aplicaciones. Quizá la diferencia no radicara en la ubicación, sino en el enfoque adoptado para protegerlas.
Descubrimos que la mayoría utiliza tres servicios de aplicaciones diferentes para proteger y defender las aplicaciones: firewall de red (83 %), control de acceso a las aplicaciones (75 %) y firewall de aplicaciones web (57 %). Algo más de uno de cada cuatro (26 %) también utiliza el análisis del comportamiento de los usuarios.
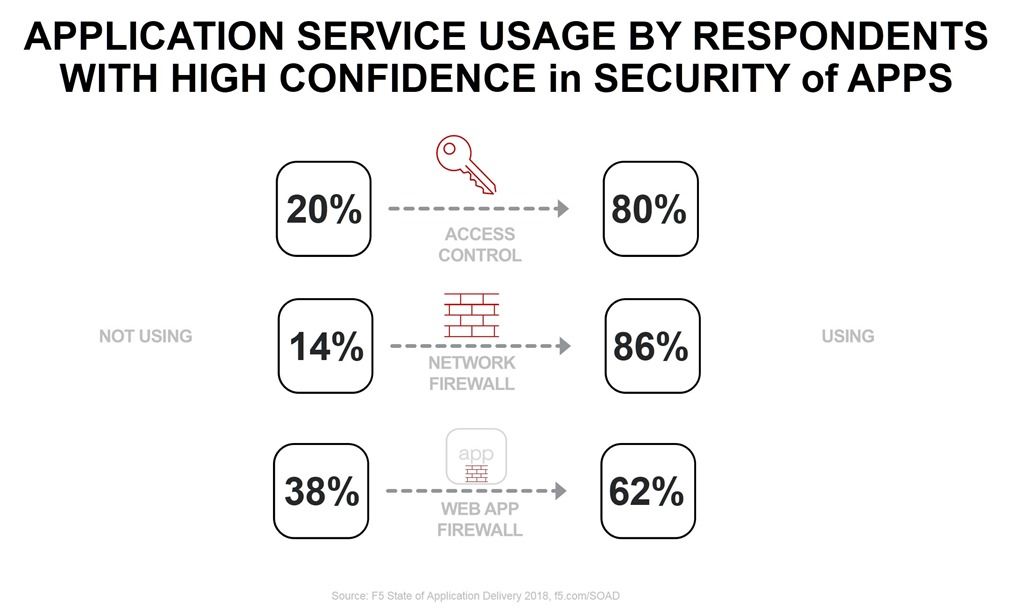
Es una buena combinación de servicios de aplicaciones: supervisión de la red, control de acceso y filtrado o depuración de contenido malicioso. Así pues, quizá el uso (o la falta de uso) de estos servicios estuviera contribuyendo a la disminución de los niveles de confianza.
Lo que descubrimos es que, efectivamente, los servicios de aplicaciones en los que confía para protegerlas frente a ataques sí tienen un efecto positivo en la confianza para resistir un ataque.
En el caso de los tres primeros, quienes utilizaron el servicio experimentaron un aumento espectacular de la confianza. A continuación, analizamos el impacto de esas mismas implementaciones de servicios en entornos de nube pública frente a entornos locales.
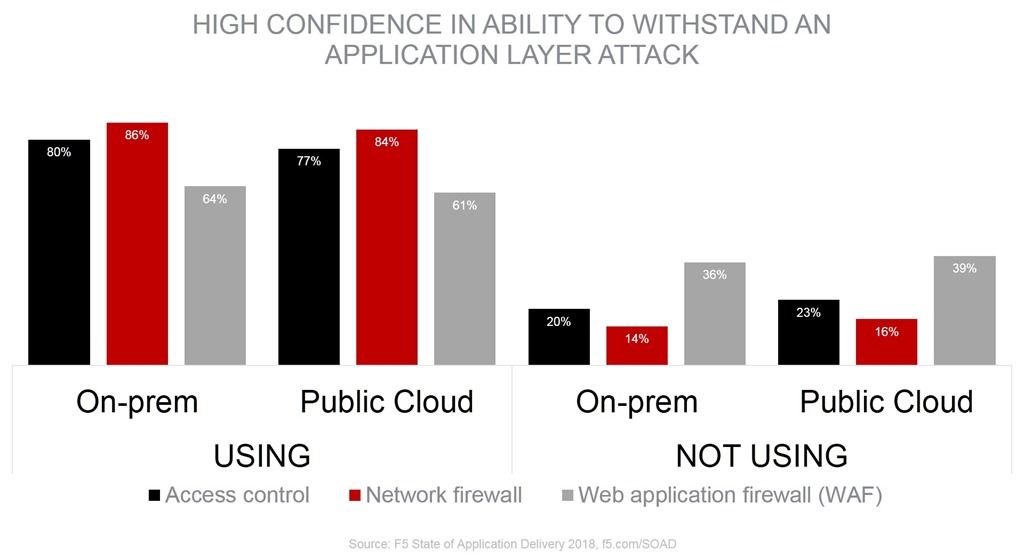
En esta comparación destacan dos aspectos: está claro que quienes utilizan servicios de aplicaciones tienen mucha más confianza que quienes renuncian a la valiosa protección que estos ofrecen.
El segundo aspecto son las ligeras diferencias —de alrededor de un 3 % de forma constante— en el nivel de confianza entre los entornos locales y la nube pública, aunque no bastan para explicar la considerable brecha entre los niveles generales de confianza a la hora de proteger las aplicaciones en los distintos entornos. Por tanto, cabe concluir que el entorno (la nube) es un factor que contribuye a reducir la confianza en la capacidad de resistir ataques contra la capa de aplicación.
La razón puede encontrarse en el resurgimiento de la complejidad de las soluciones de seguridad como uno de los principales retos de seguridad para 2018. Este reto había ido perdiendo importancia —en 2017 salió de los tres primeros puestos, con solo un 30 % de los encuestados considerándolo uno de los principales retos—, pero este año ha vuelto a cobrar fuerza, con un 34 %, y ha recuperado su posición. La nube introduce inevitablemente parte de esa complejidad, con una vertiginosa variedad de servicios y API ajenos. La nube no es un entorno tradicional, y la adaptación a nuevas arquitecturas y nuevos servicios aumenta la complejidad. A esto se suma el hecho de que los servicios de aplicaciones en la nube pueden ofrecer o no el mismo nivel de protección que los servicios locales.
Por ejemplo, es posible que un servicio básico de firewall de aplicaciones web de un proveedor de servicios en la nube no ofrezca una protección tan sólida como un servicio de firewall de aplicaciones web local. La diferencia de capacidades podría ser un factor que influya en la confianza. Dado que no analizamos en profundidad si los servicios de aplicaciones locales eran los mismos que los de la nube pública, no podemos afirmar de forma concluyente que las diferencias de capacidades sean la causa de la disminución de la confianza, pero parece ser uno de los posibles motivos.
La seguridad se está trasladando sin duda a la nube junto con las aplicaciones que pretende proteger, pero la confianza para hacerlo no avanza al mismo ritmo.
Y con esto concluimos nuestra serie inicial sobre el Estado de la entrega de aplicaciones de 2018. Para obtener más información sobre la transformación digital, la multinube, los servicios de aplicaciones, la seguridad, la automatización y la continua transformación de NetOps, puedes descargar tu propia copia de nuestro informe Estado de la entrega de aplicaciones de 2018 y seguirnos en Twitter a través de @f5networks o de la etiqueta #soad18.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.