Los nombres tienen poder, o eso nos han enseñado los mitos, las leyendas y los dibujos animados de los sábados por la mañana. Puede que Shakespeare no estuviera de acuerdo, pero todo relato heroico otorga nombres emblemáticos a sus héroes y heroínas.
Así pues, cuando damos nombre a algo, como DevOps, le atribuimos determinadas características. Estas características son propias de quienes lo practican. Aunque este creciente grupo de profesionales sin duda hereda algunos atributos de su origen como operaciones centradas en el desarrollo, la combinación de sus preferencias en cuanto a herramientas y metodologías, junto con sus flujos de trabajo cotidianos, lo convierte en un colectivo único. No son ni desarrolladores ni operadores.
La base de encuestados de nuestro informe «Estado de los servicios de aplicaciones» siempre es diversa, aunque predominan los perfiles operativos tradicionales de TI: operaciones de redes, seguridad y sistemas. Sin embargo, observamos un aumento constante del número de desarrolladores y de quienes se identifican como profesionales de DevOps o ingenieros de fiabilidad de sitios (SRE). Dado su papel singular y cada vez más importante en las iniciativas de transformación digital, analizamos los datos centrándonos en las actitudes, percepciones y preferencias de quienes trabajan en DevOps.
Pero antes de entrar en materia, queríamos reiterar que DevOps es único. Si cree que quienes trabajan en DevOps son simplemente desarrolladores que escriben scripts y gestionan canalizaciones de CI/CD, se equivoca. Si cree que son simplemente profesionales de operaciones centrados en el proceso de desarrollo, también se equivoca.
Lo que hemos encontrado en los datos son puntos de vista y perspectivas únicos sobre la tecnología: desde los servicios de aplicaciones hasta las herramientas y la falta de competencias en seguridad, estos tres grupos de profesionales tienen opiniones diferentes.
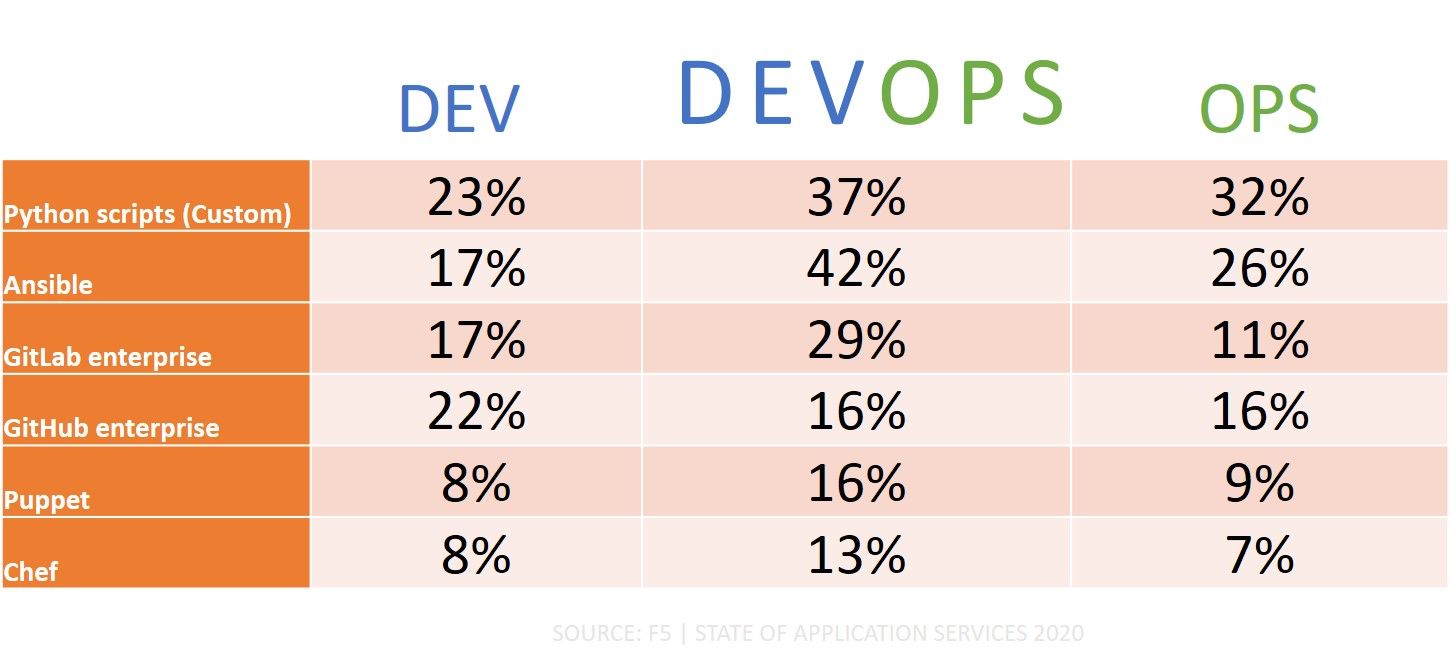
Hoy en día, las herramientas son una parte integral de los tres grupos, debido a la importancia que se concede a la automatización y la orquestación en todos los ámbitos. Aunque los tres grupos utilizan un número considerable de herramientas, se observan distintas preferencias al analizar su uso en función del rol con el que se identifica cada profesional.
Por ejemplo, los profesionales de DevOps utilizan Ansible con mucha más frecuencia que los de operaciones o los desarrolladores. También son ligeramente más propensos a emplear scripts personalizados (normalmente en Python) y prefieren GitLab, mientras que los desarrolladores se decantan por GitHub.
También observamos claras diferencias en las preferencias de cada grupo respecto a los servicios de aplicaciones. Es cierto que los equipos de operaciones siguen siendo los principales responsables de desplegar y gestionar estos servicios, tanto en la nube pública como en las instalaciones locales. Los desarrolladores apenas asumen responsabilidades operativas, pero DevOps está ganando terreno a medida que crecen los servicios de aplicaciones nativos de contenedores y las aplicaciones a las que dan soporte. Esto es importante al analizar las características que prefieren a la hora de desplegar servicios de aplicaciones, independientemente de dónde se alojen.
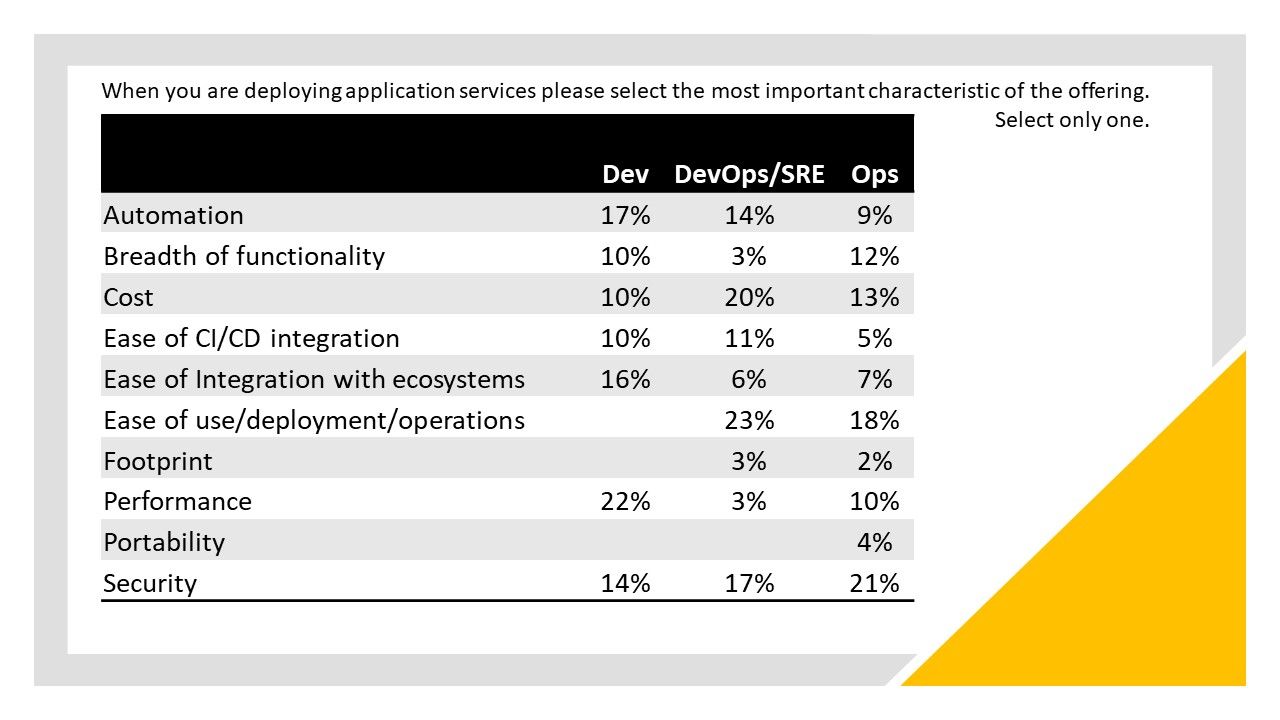
Los desarrolladores, como viene ocurriendo desde hace años, se centran principalmente en el rendimiento. Curiosamente, coinciden con el equipo de operaciones en la importancia de disponer de una amplia variedad de funcionalidades, como un conjunto sólido de opciones de equilibrio de carga. Sin embargo, a DevOps eso le importa poco y, en su lugar, prioriza la facilidad de uso, despliegue y operación, así como el coste. A los desarrolladores, cuya principal interacción con los servicios de aplicaciones probablemente se produzca mediante opciones nativas de contenedores, les preocupa mucho más la facilidad de integración en los ecosistemas en los que se despliegan y funcionan dichas aplicaciones y servicios de aplicaciones.
La singularidad de DevOps también se refleja en las carencias que los propios encuestados identifican en materia de competencias de seguridad. La mitad (50 %) de los profesionales de DevOps señaló la seguridad de red como su principal carencia en este ámbito, seguida de la seguridad de los endpoints (41 %) y la seguridad de las aplicaciones (41 %). Los desarrolladores citaron la seguridad de las aplicaciones (49 %) como su principal carencia, seguida de la seguridad de red (46 %) y, significativamente, DevOps (43 %). Más de la mitad de los encuestados del área de operaciones señaló la seguridad de las aplicaciones como su mayor debilidad (56 %), seguida de la seguridad de red (41 %) y, quizá debido a su responsabilidad en el despliegue y la operación de servicios de aplicaciones, la seguridad de la nube pública (39 %).
La conclusión es que no se debe agrupar a estos tres grupos distintos de profesionales. Cada uno tiene sus propias preferencias en cuanto a herramientas, así como sus propios retos y requisitos para los servicios de aplicaciones que implementan y gestionan.
Teniendo esto en cuenta, te animo a profundizar en la edición State of App Services 2020 DevOps para obtener más información y análisis sobre quienes practican DevOps en todo el mundo.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.