Este es el último artículo de una serie sobre los retos derivados de la transformación digital.
- La sorprendente verdad sobre la transformación digital
- La sorprendente verdad sobre la transformación digital: el caos de la nube
- La sorprendente verdad sobre la transformación digital: descuidar la seguridad
- La sorprendente verdad sobre la transformación digital: deseconomías de escala
Confusión con los contenedores.
Uno de los principales objetivos de los contenedores y de la orquestación que los gestiona (sin esfuerzo, según nos dicen) es lograr un escalado eficiente. Hay otras ventajas, principalmente orientadas al desarrollo, que impulsan la adopción de contenedores, pero desde la perspectiva de NetOps, la cuestión gira en torno al escalado y a la (falta de) seguridad.
Las arquitecturas de entrega tradicionales no funcionan en entornos de contenedores. La comunicación es irregular, dinámica e impredecible. Las comunicaciones se multiplican y el entorno es sumamente volátil. Su aspecto actual no será el mismo dentro de dos minutos, y mucho menos dentro de diez.
Pero aun así necesitas proporcionar servicios básicos de red y seguridad a las «aplicaciones» dentro del entorno de contenedores. No podrás incorporar controles de identidad y acceso en su interior ni gestionar certificados en instancias variables. Finalizar SSL en la aplicación se convierte en una pesadilla tanto para ti como para las propias aplicaciones. Incluso medidas de seguridad para aplicaciones, como la defensa contra bots y las protecciones frente a los diez principales riesgos de OWASP, resultan problemáticas, porque ¿dónde las integras en un entorno tan volátil? Además, tampoco vas a asignar una IP pública a cada servicio de un entorno de contenedores. Necesitas una ruta de entrada segura para proporcionar servicios de aplicaciones sin interferir en el funcionamiento interno del entorno.
Por suerte, las aplicaciones desplegadas como múltiples microservicios dentro de un entorno de contenedores siguen siendo aplicaciones (incluso las API) y cuentan con un punto de conexión «específico de la aplicación» que permite establecer una ruta de entrada segura sin interferir en el entorno de contenedores. Esto posibilita una arquitectura de red bifurcada basada en los principios tradicionales de estabilidad y escalabilidad, a la vez que adopta enfoques modernos de escalabilidad basada en software para los contenedores. Esta arquitectura de dos niveles proporciona un punto de conexión fiable y seguro a través del cual pasar de la red troncal norte-sur (N-S) a las rutas este-oeste (E-W) dentro de un entorno de contenedores.
Arquitectura de dos niveles
Una arquitectura de dos niveles proporciona la fiabilidad y la seguridad necesarias, al tiempo que ofrece la velocidad y la escalabilidad que exigen las aplicaciones en contenedores. Al poner límites al caos de los contenedores, se mantiene el control y se aísla la infraestructura compartida de la entropía inherente a las aplicaciones en contenedores. Esto aporta, de forma imprevista, la ventaja de permitir una canalización de producción con cambios variables. Aunque las aplicaciones pueden cambiar con mayor frecuencia en el entorno de contenedores, es probable que los cambios en la gestión de identidades y accesos, así como en otros servicios relacionados con la seguridad, sean menos frecuentes. Las actualizaciones pueden realizarse de forma independiente, lo que permite a DevOps avanzar más rápido sin sobrecargar a NetOps en el eje norte-sur de la «casa».
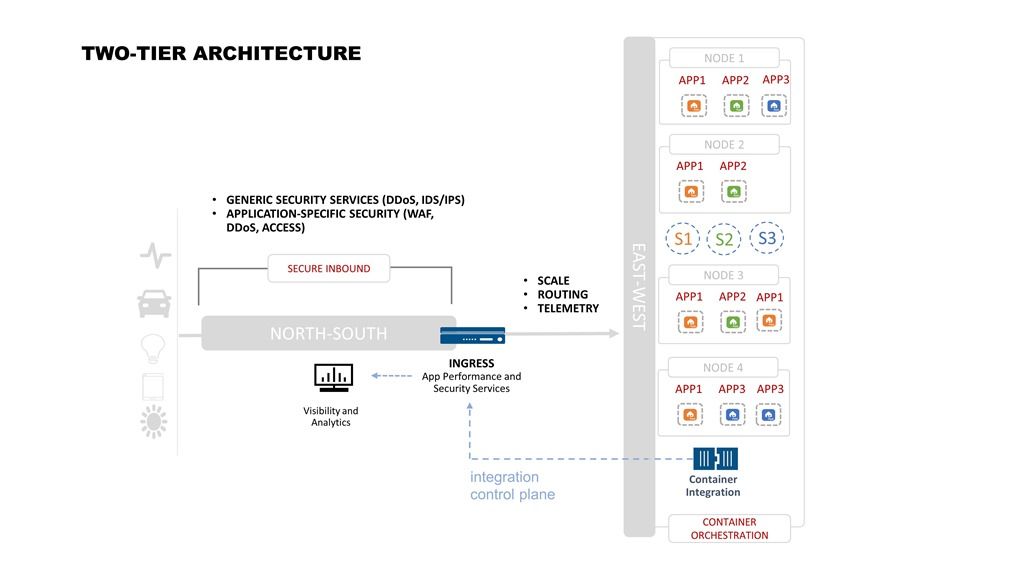
El punto de entrada puede gestionar las políticas específicas de la aplicación (rendimiento y algunos aspectos de seguridad), mientras que el resto de la red de entrada segura se ocupa de lo demás. De este modo, la incorporación de contenedores a entornos de producción que alojan aplicaciones heredadas resulta más fluida y menos problemática, ya que es la opción menos disruptiva.
Es importante recordar que, para que una arquitectura de dos niveles funcione, el punto de entrada se convierte, a efectos prácticos, en la aplicación. O, al menos, en su equivalente virtual.
Aunque haya cien microservicios al otro lado del «muro» de contenedores, el punto de entrada es el punto de control estratégico que permite escalar, garantiza la accesibilidad y protege las aplicaciones frente a amenazas externas. Utilice el punto de entrada para aplicar aquellos servicios que conviene gestionar antes de que el tráfico se adentre en el entorno volátil e incierto del mundo de los contenedores.
...Y así concluye nuestro análisis de la sorprendente verdad sobre la transformación digital. Hay muchas otras dificultades y obstáculos que deben abordarse, pero los cuatro tratados en esta serie —el caos de la nube, la omisión de la seguridad, las deseconomías de escala y la confusión en torno a los contenedores— probablemente sean los más críticos.
Si eres consciente del impacto del cambio, podrás aprovechar el poder de la automatización, la seguridad basada en software, la escalabilidad y las nuevas arquitecturas para avanzar con éxito hacia el nuevo centro de datos.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.