Las aplicaciones son la estrategia en la que las empresas han depositado su supervivencia digital, y las investigaciones de F5 Labs demuestran que seguirán bajo asedio en 2018. Este año, comprometámonos a protegerlas con atención, tanto si se encuentran en el centro de datos como en la nube pública.
Ya ha llegado el Año Nuevo y, como es costumbre, muchos de nosotros nos hemos marcado propósitos para 2018. La mayoría suelen centrarse en mejorar algún aspecto de nuestra vida. Desde mantenernos en forma o perder peso hasta gastar menos y ahorrar más, cada año nos proponemos mejorar.
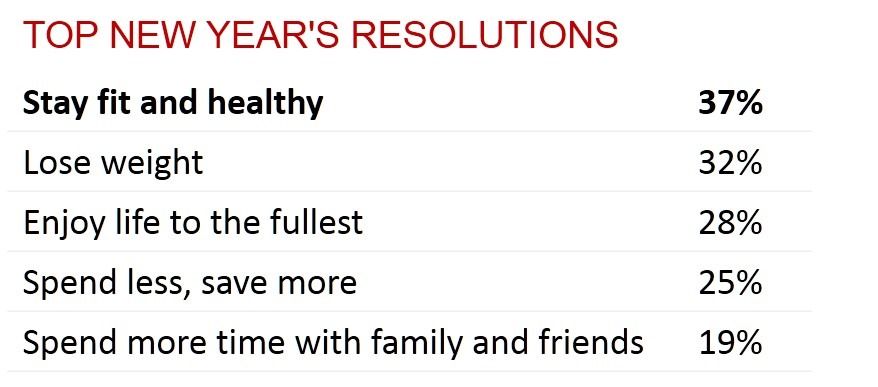
Creo que quizá también ha llegado el momento de hacer una lista de propósitos de TI para el Año Nuevo. Espero que el primero de la lista sea prestar más atención a la protección de las aplicaciones.
Lo digo porque las aplicaciones están bajo asedio. Ya se trate de bots que lanzan ataques DDoS o de malware que intenta sortear las barreras de seguridad levantadas en torno a las aplicaciones, lo cierto es que alguien está intentando llevar a cabo un ataque cada 39 segundos. Eso significa que, para cuando haya leído esa estadística, algún sistema ya habrá sido atacado.
Quizá uno de los tuyos.
Cuando atacan, buscan cada vez más el vector con mayores probabilidades de éxito: las aplicaciones y las identidades. Sabemos que es así porque nuestro equipo de investigación de amenazas, F5 Labs, llevó a cabo un análisis exhaustivo de 443 brechas de seguridad ocurridas durante la última década. Su investigación reveló que, en el 86 % de esos casos, los atacantes se dirigieron contra aplicaciones o utilizaron credenciales robadas, o ambas cosas.
Quizá resulte aún más alarmante tanto el aumento de casos en los últimos años como el cuantioso botín sustraído a las víctimas.
En la última década, los atacantes han conseguido robar doce MIL MILLONES de registros. Sí, has leído bien. Son MIL MILLONES. Curiosamente, en inglés «billion» suena parecido a «bullion» (lingotes), ya que los registros de datos son el equivalente digital del valioso tesoro que buscaban los piratas de antaño.
Y, al igual que aquellos piratas de antaño, los atacantes actuales utilizan diversos mecanismos para infiltrarse. El enorme volumen de credenciales robadas ha provocado una oleada de ataques de relleno de credenciales. El conocido intervalo de subsanación entre la divulgación de una vulnerabilidad de una plataforma o de un framework y la aplicación de parches da lugar a una explotación masiva y exitosa.
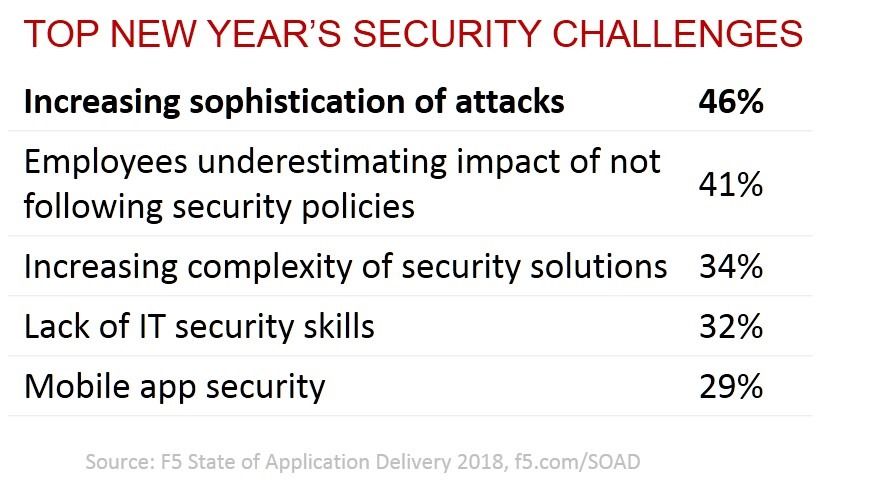
Los ataques son cada vez más sofisticados y automatizados. Es poco probable que en 2018 veamos menos brechas de seguridad; la tendencia indica que veremos más. Como tiburones que rodean un barco averiado, los atacantes permanecen constantemente al acecho, esperando una oportunidad.
Nuestra expansión hacia las aguas relativamente nuevas e inexploradas de la multinube no hace sino aumentar la importancia de la seguridad. La nube pública conlleva los mismos riesgos para las aplicaciones y los datos que los entornos locales, y debemos esforzarnos por protegerlos con el mismo empeño y energía que en dichos entornos. Esto implica utilizar servicios de aplicaciones como firewalls de aplicaciones web, federación de identidades y control de acceso a las aplicaciones. También implica emplear la autenticación multifactor (MFA) siempre que sea posible e implementar controles de seguridad independientemente de dónde se implementen las aplicaciones.
Este Año Nuevo, propongámonos centrarnos en proteger las aplicaciones. Ya sea auditando y reforzando los programas de seguridad existentes o poniendo en marcha otros nuevos, seamos todos más vigilantes y comprometidos con la seguridad de las aplicaciones en 2018.
Puede obtener una copia completa del informe de F5 Labs «Lecciones aprendidas tras una década de brechas de seguridad» aquí mismo.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.