La visibilidad es un reto citado con frecuencia que suele referirse a la capacidad de inspeccionar el tráfico, las transacciones y los errores que se producen durante la ejecución de una aplicación. Sin embargo, en el ámbito empresarial, la visibilidad tiene otro significado quizá más importante: disponer de un inventario completo de la cartera de aplicaciones corporativas.
Durante los primeros años de nuestro estudio State of Application Services (que entonces se llamaba State of Application Delivery), solíamos preguntar cuántas aplicaciones podía cerrar un encuestado sin que nadie se diera cuenta.
Nuestra intención era averiguar cuántas aplicaciones eran realmente «críticas» para la empresa, ya fuera por su impacto en los beneficios o en la productividad.
Ya no lo preguntamos, porque resulta que la mayoría no tiene ni idea de cuántas aplicaciones hay en su cartera, y mucho menos de qué porcentaje de ellas es crítico.
Veamos las respuestas a la pregunta de 2017, a la que 2104 encuestados dedicaron tiempo para responder.
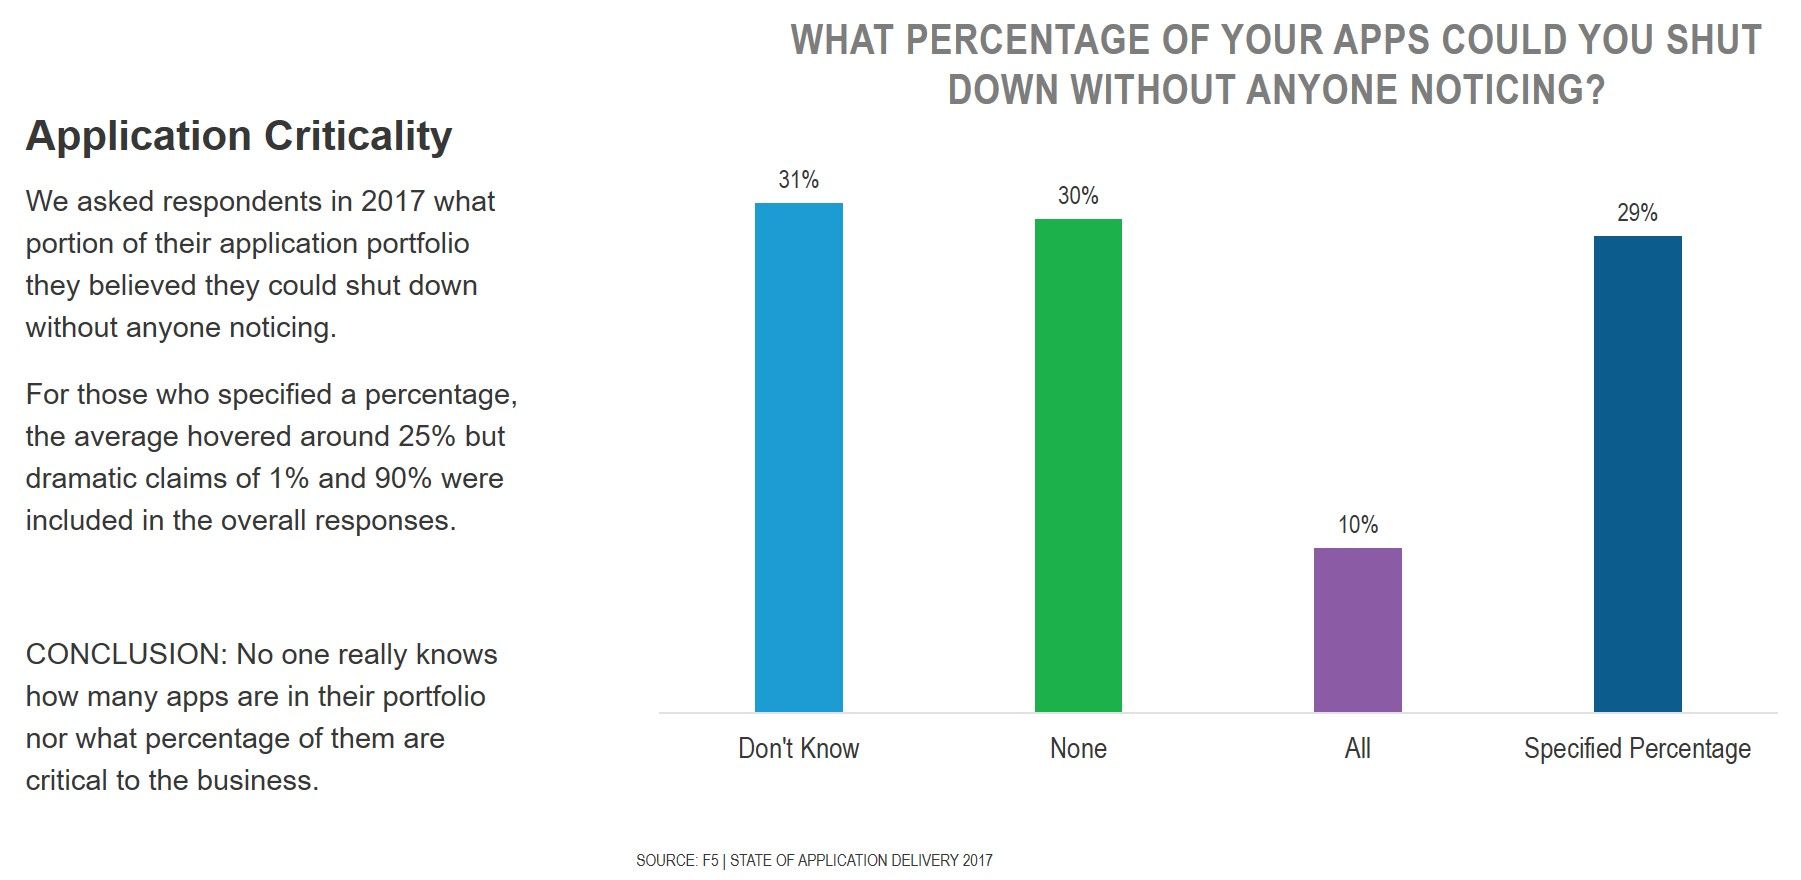
Este ejercicio parece confirmar la observación de nuestra propia Kara Sprague, quien ha señalado que «El 0 % de los clientes puede indicar con certeza el número de aplicaciones de su cartera».
Para ser justos con los clientes —y con el mercado en general—, una parte importante de las empresas actuales abarca varias generaciones. El puesto de director de sistemas de información (CIO), que probablemente debería tener una idea bastante clara, seguramente no existió hasta finales de la década de 1990. Además, es probable que quienes ocupan hoy ese cargo no sean las mismas personas que lo ocupaban hace tan solo una década. La catalogación y el inventariado de las carteras de aplicaciones ni siquiera empezaron a plantearse hasta bastante después del cambio de siglo.
Y no subestimemos el impacto de las adquisiciones y fusiones en las carteras de aplicaciones. Aunque supieras el número exacto de aplicaciones de tu cartera, ¿qué ocurre con las empresas que has adquirido o con la que te adquirió a ti?
La realidad es que solo en los últimos años el mercado ha empezado a reconocer hasta qué punto las aplicaciones son importantes —incluso esenciales— para sus respectivos negocios. Son el capital en el que invertimos hoy con la esperanza y la expectativa de que dé sus frutos en el futuro.
Lo que significa que deberíamos protegerlas mejor, porque están siendo atacadas. Constantemente.
Para empezar, la posibilidad de encontrarlos dificulta aún más esa tarea.
Pero debemos encontrarlas. Porque, aunque quizá estemos protegiendo nuestras aplicaciones más «críticas», no las estamos protegiendo todas. Pero deberíamos hacerlo.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.