Depuis des millénaires, les technologues repoussent les limites du possible. Au cours des vingt derniers millénaires, nous sommes passés de l’utilisation de la pierre à l’exploitation des ressources offertes par les plantes, l’eau, le vent et les minerais. Ces transformations ont accru nos aptitudes, nos capacités et notre qualité de vie. Elles nous ont également obligés à modifier nos façons de travailler et de vivre. Prenons les immeubles de grande hauteur modernes. Ce sont des prouesses d’ingénierie technique et sociale. Ils incarnent physiquement des millénaires de progrès humain. Il y a plusieurs siècles, les possibilités techniques offertes par la pierre et le mortier limitaient la hauteur et l’isolation des bâtiments, qui n’étaient accessibles qu’aux membres de l’élite sociale. Au cours du siècle dernier, la convergence croissante des technologies, des connaissances et des procédés a permis de construire des structures plus hautes, plus efficaces et plus résilientes. L’introduction du verre et de l’acier dans la construction a considérablement élargi les possibilités de conception des bâtiments, entraînant la transformation verticale des villes.
À mesure que les bâtiments se sont élevés, leur conception, leur utilisation et leur fonctionnement ont évolué. Lorsque nous nous sommes installés dans ces grandes tours de verre, notre façon de vivre et de travailler ensemble a considérablement changé. Nos lieux de travail sont devenus des écosystèmes autonomes, dotés de services de restauration, d’ascenseurs à grande vitesse et de systèmes sophistiqués de régulation climatique. Les impératifs de sécurité et de santé ont nécessité de repenser les systèmes de protection contre les incendies, d’évacuation et de gestion de la qualité de l’air. Grâce à ces innovations, nos lieux de travail — du moins jusqu’à l’essor récent du « télétravail » lié à la pandémie — sont passés de quelques collaborateurs à des milliers de collègues. Nous sommes passés de lieux de travail où nous cohabitions avec notre bétail à des espaces équipés de salles de sport. Enfin, alors que nos lieux de travail se confondaient autrefois avec nos habitations, ils imposent désormais la migration quotidienne de centaines de milliers de personnes.
De même, les plateformes modernes de déploiement d’applications et les technologies d’exploitation transforment notre façon de collaborer pour fournir des services applicatifs. En quelques années seulement, le délai nécessaire au déploiement de nouvelles fonctionnalités est passé de plusieurs mois ou années à quelques jours ou minutes. La convergence des technologies, des connaissances et des processus a considérablement accéléré la création de valeur numérique. Alors que nous cherchons à tirer le meilleur parti de ces nouvelles plateformes, nous découvrons de nouvelles exigences en matière de sécurité et de fiabilité auxquelles nous devons répondre. Nous devons permettre aux développeurs et aux opérateurs d’applications d’améliorer et de mettre à jour les services applicatifs de manière simple et efficace. Dans le même temps, nous devons protéger les entreprises et leurs clients contre les charges de travail malveillantes, les risques liés à la chaîne d’approvisionnement et le trafic abusif.
Une approche adaptative de la fourniture de services permet de concilier ces exigences qui, dans la pratique, sont contradictoires. La méthode adaptative comprend une architecture à plusieurs niveaux, des indicateurs de performance axés sur les processus et des recommandations relatives aux pratiques d’ingénierie modernes.
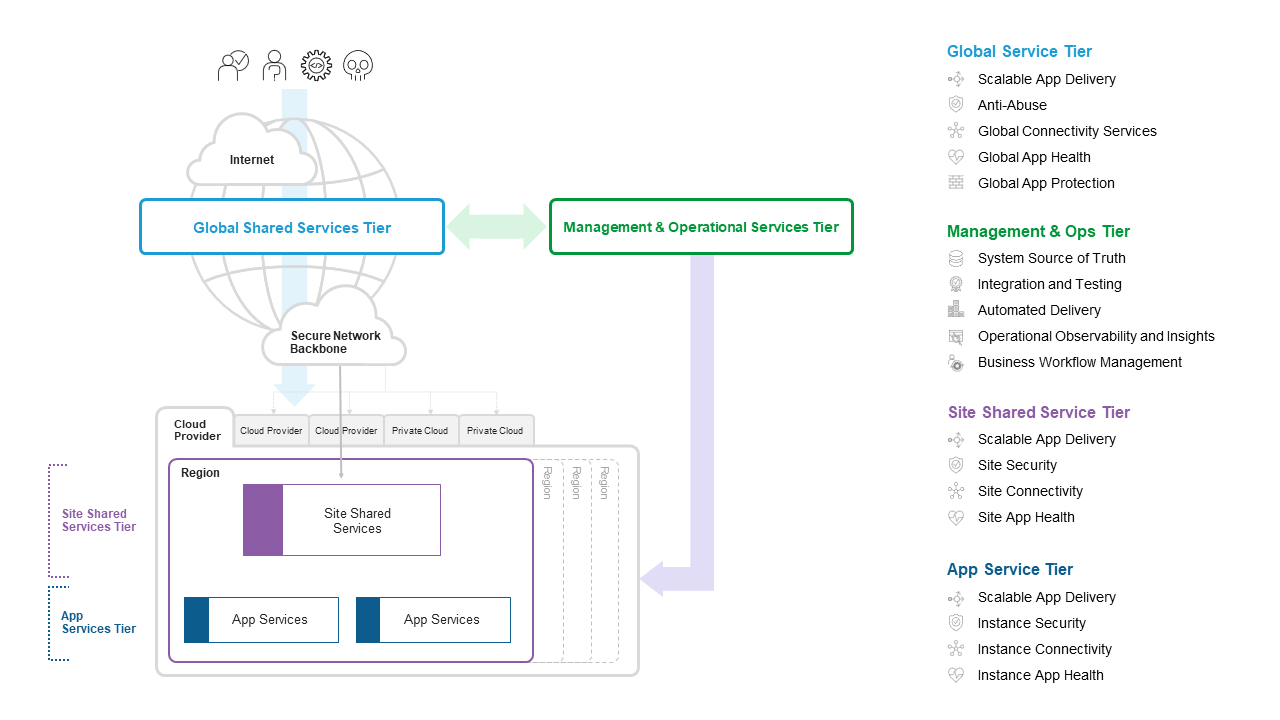
La réutilisation des solutions et la rapidité des changements sont améliorées grâce à une architecture adaptative à plusieurs niveaux, qui permet de segmenter votre environnement de prestation de services en quatre domaines clés :
- Couche de gestion et d’exploitation
- Niveau mondial
- Niveau du site
- Niveau applicatif
Parallèlement, les pratiques d’amélioration continue (telles que le kaizen) transforment les processus de développement et d’exploitation afin d’améliorer des indicateurs tels que :
- Fréquence des livraisons
- Temps moyen de rétablissement
- Temps moyen entre les pannes
- Délai de création de valeur
Enfin, les pratiques d’ingénierie logicielle permettent de gérer de la même manière le code des applications et celui de l’infrastructure grâce à :
- Gestion des versions du code et de la configuration
- Automatisation du déploiement
- Automatisation des tests
- Intégration de la sécurité plus en amont (« shift left ») dans le cycle de vie de la prestation de services
- Couplage faible
- Notification proactive
Dans l’ensemble, l’adoption d’une approche adaptative pour concevoir, déployer et exploiter votre environnement de prestation de services vous permettra de mieux :
- Tirez parti du potentiel offert par vos technologies actuelles et nouvelles
- Répondre avec agilité aux besoins de l’entreprise
- S’adapter rapidement aux menaces
- S’adapter avec agilité aux opportunités offertes par les nouvelles technologies
En définitive, des contraintes adaptatives appropriées permettent aux organisations d’avancer plus rapidement et avec davantage de sécurité, en trouvant un équilibre entre le champ des possibles, en constante expansion, et celui de la responsabilité. Votre environnement de mise à disposition des applications se situe au confluent de l’innovation technologique, des menaces de sécurité et de l’innovation métier. Chacun de ces facteurs exerce une influence qui s’accélère rapidement sur la manière dont votre entreprise fonctionne et sur les raisons qui guident son activité. Les fournisseurs de technologies proposent chaque semaine des fonctionnalités nouvelles et améliorées. Des acteurs malveillants menacent sans relâche vos services applicatifs au moyen d’innombrables attaques manuelles ou automatisées par des bots. Parallèlement, vos collègues s’efforcent continuellement de créer des expériences client inédites et exceptionnelles. Par conséquent, adapter en permanence votre environnement de mise à disposition des applications à ces défis renforcera les atouts de votre organisation et atténuera ses faiblesses, jetant ainsi les bases d’un avenir sûr et prospère.
À propos de l’auteur
Mark Menger est architecte de solutions chez F5, où il est spécialisé dans les partenariats technologiques liés à l’IA et à la sécurité. Il dirige le développement de l’architecture de référence de F5 pour l’IA, contribuant ainsi à faire progresser des solutions d’IA sécurisées et évolutives. Fort de son expérience en tant qu’architecte de solutions globales et ingénieur solutions, Mark a participé à l’élaboration de l’architecture cloud sécurisée de F5 et au codéveloppement de son architecture distribuée à quatre niveaux. Coauteur de Solving IT Complexity, il met son expertise au service de la résolution des défis informatiques. Auparavant, il a occupé des postes de développeur d’applications et d’architecte d’entreprise, en se concentrant sur les applications modernes, l’automatisation et l’accélération de la création de valeur issue des investissements dans l’IA.
Autres articles de Mark MengerArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.