La visibilité est un défi souvent évoqué, qui désigne généralement la capacité à examiner le trafic, les transactions et les erreurs survenant lors de l’exécution d’une application. Mais au niveau métier, la visibilité revêt une autre signification, peut-être plus cruciale encore : disposer d’un inventaire complet du portefeuille d’applications de l’entreprise.
Au cours des premières années de notre étude « État des services applicatifs » (alors appelée « État de la fourniture d’applications »), nous demandions aux répondants combien d’applications ils pouvaient arrêter sans que personne ne s’en aperçoive.
Notre objectif était de déterminer combien d’applications étaient réellement « critiques » pour l’entreprise, que ce soit en matière de rentabilité ou de productivité.
Nous ne posons plus la question, car il s’avère que la plupart des gens n’ont absolument aucune idée du nombre d’applications que compte leur portefeuille, et encore moins du pourcentage d’entre elles qui sont critiques.
Examinons les réponses à cette question en 2017, année où 2 104 personnes ont pris le temps de nous répondre.
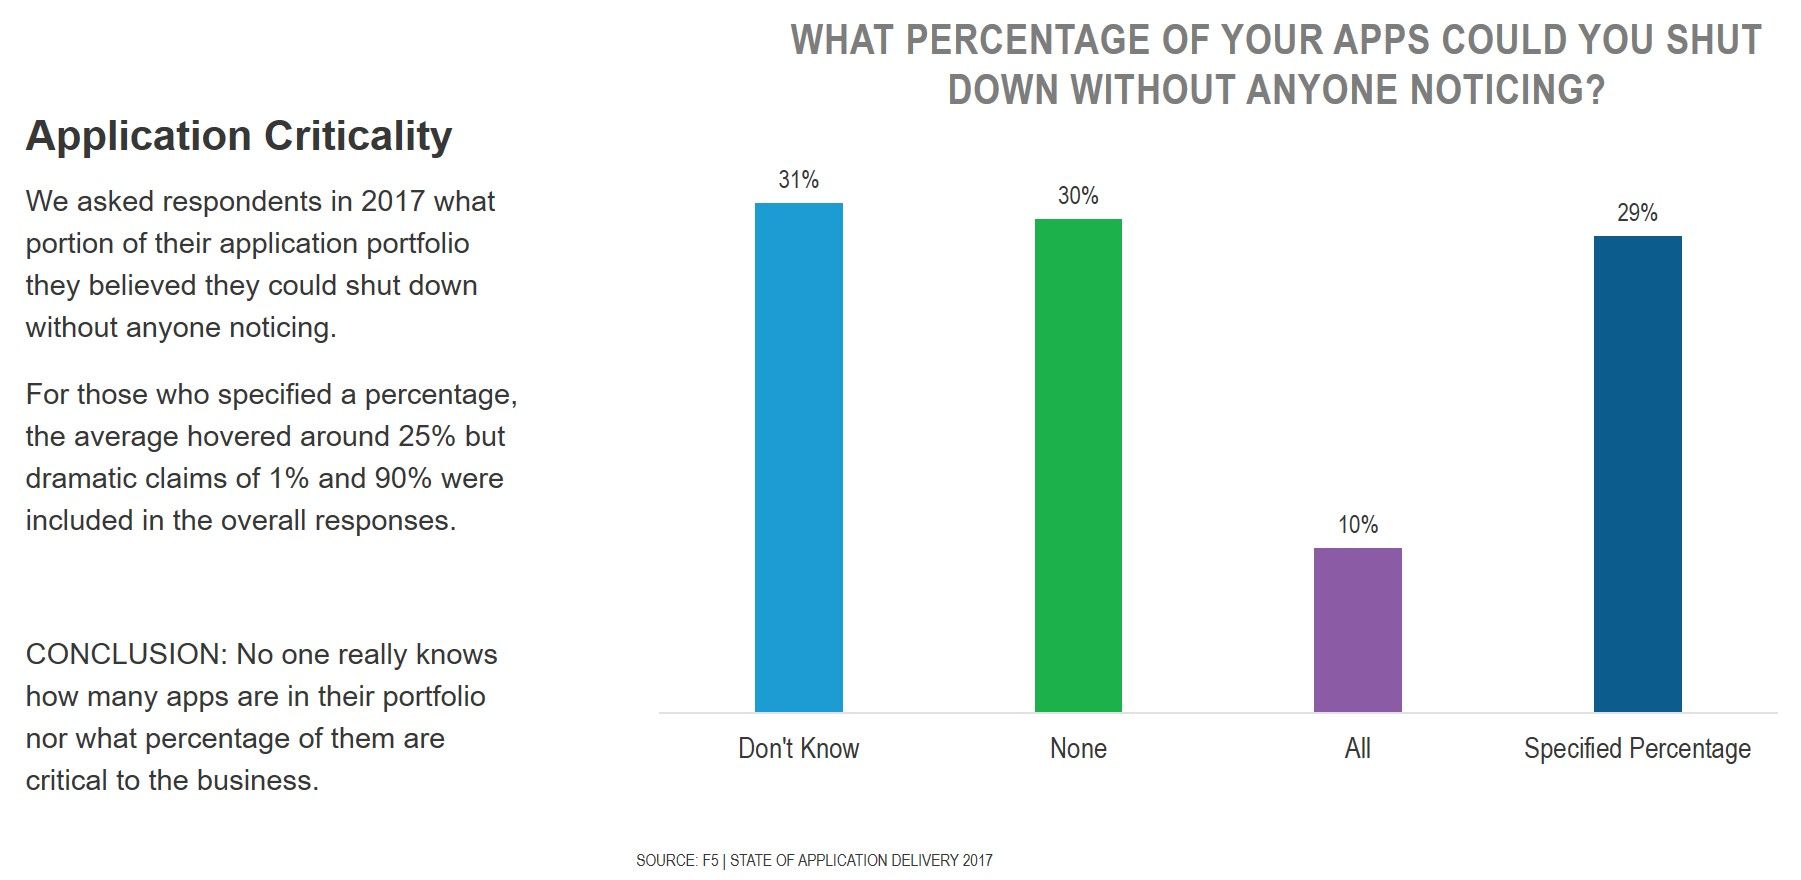
Cet exercice semble confirmer le constat de notre collègue Kara Sprague, qui a fait remarquer que « 0 % des clients sont en mesure d’indiquer avec certitude le nombre d’applications que compte leur portefeuille. »
Pour être juste envers les clients — et le marché dans son ensemble —, une part importante des entreprises actuelles s’étend sur plusieurs générations. Le poste de DSI, qui devrait probablement avoir une bonne vision de la situation, n’existait vraisemblablement pas avant la fin des années 1990. Et les personnes qui occupent aujourd’hui cette fonction ne sont probablement pas les mêmes qu’il y a seulement dix ans. Le catalogage et l’inventaire des portefeuilles d’applications n’étaient même pas des sujets dont nous parlions avant que le nouveau siècle soit déjà bien entamé.
Et ne sous-estimons pas l’impact des acquisitions et des fusions sur les portefeuilles d’applications. Même si vous connaissiez le nombre exact d’applications dans votre portefeuille, qu’en est-il des entreprises que vous avez acquises, ou de celle qui vous a racheté ?
En réalité, ce n’est que depuis quelques années que le marché a pris conscience de l’importance — voire du caractère critique — des applications pour les entreprises qui les utilisent. Elles constituent le capital dans lequel nous investissons aujourd’hui dans l’espoir qu’il portera ses fruits à l’avenir.
Ce qui signifie que nous devrions vraiment mieux les protéger, car elles sont constamment attaquées.
Cette tâche est d’autant plus difficile qu’il faut déjà parvenir à les trouver.
Mais nous devons absolument les trouver. Car si nous protégeons peut-être nos applications les plus « critiques », nous ne les protégeons pas toutes. Pourtant, nous le devrions.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.