【イベントレポート】ポスト・ミュトス時代のAI脅威とWebセキュリティ最前線— AI搭載WAFとバーチャルパッチで挑む次世代防衛策
皆さま、こんにちは!
昨今、フロンティアAIの進化に伴い、サイバー攻撃の手口やスピードはこれまでにない激変を迎えています。「従来のセキュリティ対策やWAF運用だけで本当に防ぎきれるのか?」と不安を抱えているセキュリティ・情報システム担当者の方も多いのではないでしょうか。
本記事では、先日開催されたF5のウェビナー「ポストミトス時代のAI脅威の最新動向を学ぶ、次世代Webセキュリティと防衛策」の模様をレポート形式でお届けします。スピーカーを務めた弊社SEの中島による解説と、当日寄せられたQ&Aのポイントをぎゅっと凝縮してまとめました!
1. イントロダクション:AIが迫る「判断時間軸の圧縮」とCXOのジレンマ
ウェビナー冒頭で触れられたのが、昨今のセキュリティ現場を大きく変えている「判断時間軸の圧縮」という課題です。
国内有数のトップ企業の経営幹部からも、「ミトス(Mythos)前・後で意思決定に求められるスピード感が一変した」という声が上がっています。
- かつて(プレミトス時代): 脆弱性が発覚してから、検証やバグの有無を確認し、約1ヶ月かけて慎重にパッチ適用を判断。
- 現在(ポストミトス時代): 意思決定の猶予は「3日以下」という新基準へ。
のんびり構えているとあっという間にシステムが侵害されてしまうため、迅速な判断が不可欠になっています。
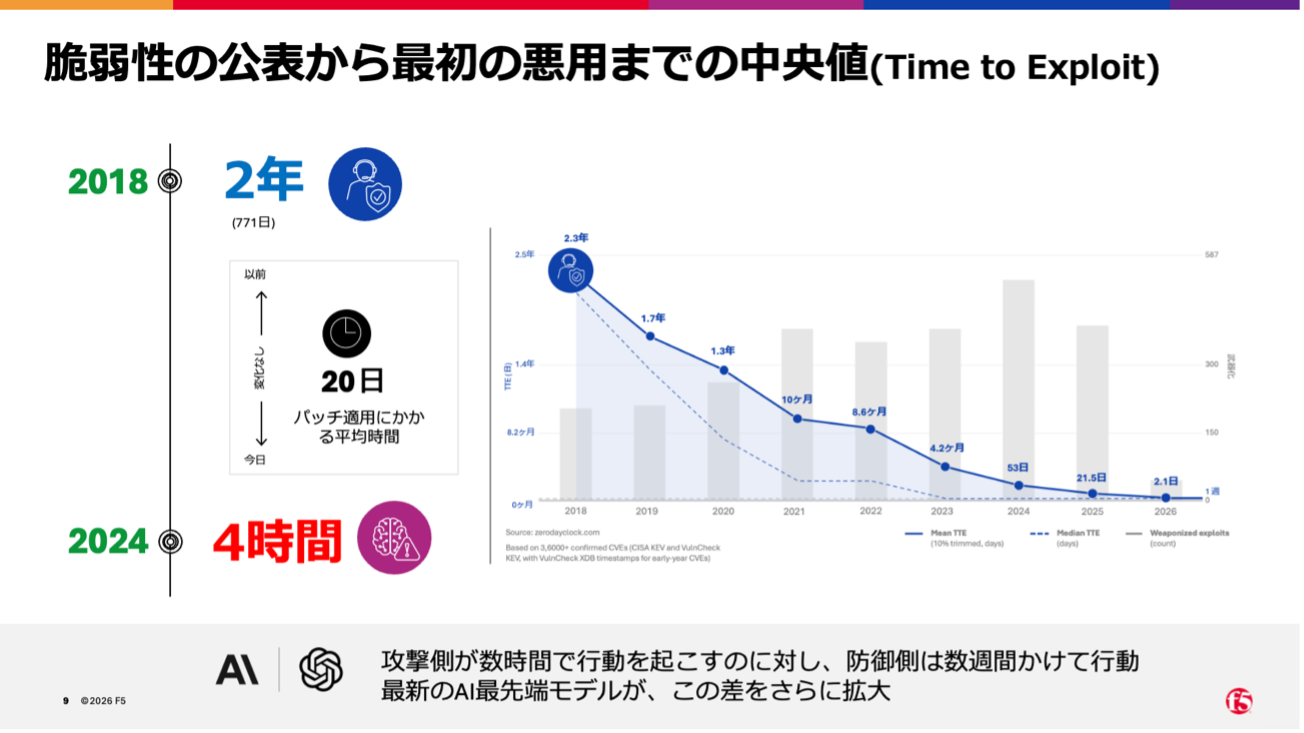
CXOが直面する運用のジレンマ
現在、多くの企業が運用方針の選択に迫られています。
- アグレッシブな定期パッチ対応(毎週適用など): 根本治療にはなるものの、運用負荷や停止リスクが極めて高い。
- ワークアラウンド+定期アップグレード(従来型): 停止を伴う更新は年数回に抑え、対症療法で凌ぐ。
現状は様子見の企業も多い中、F5ではこの双方の課題に応えるアプローチを展開しています。
2. AIによる攻撃の超高速化と新たな手口
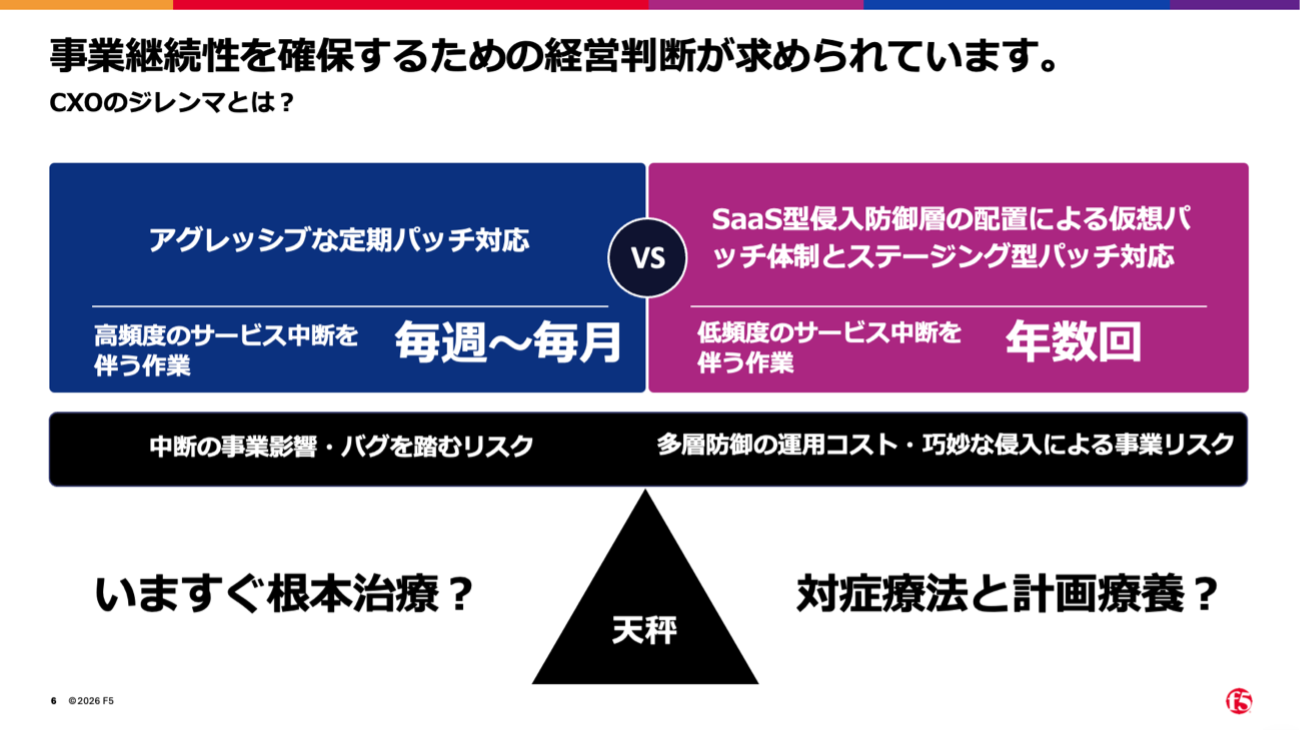
① 脆弱性公開から悪用までの時間が劇的に短縮
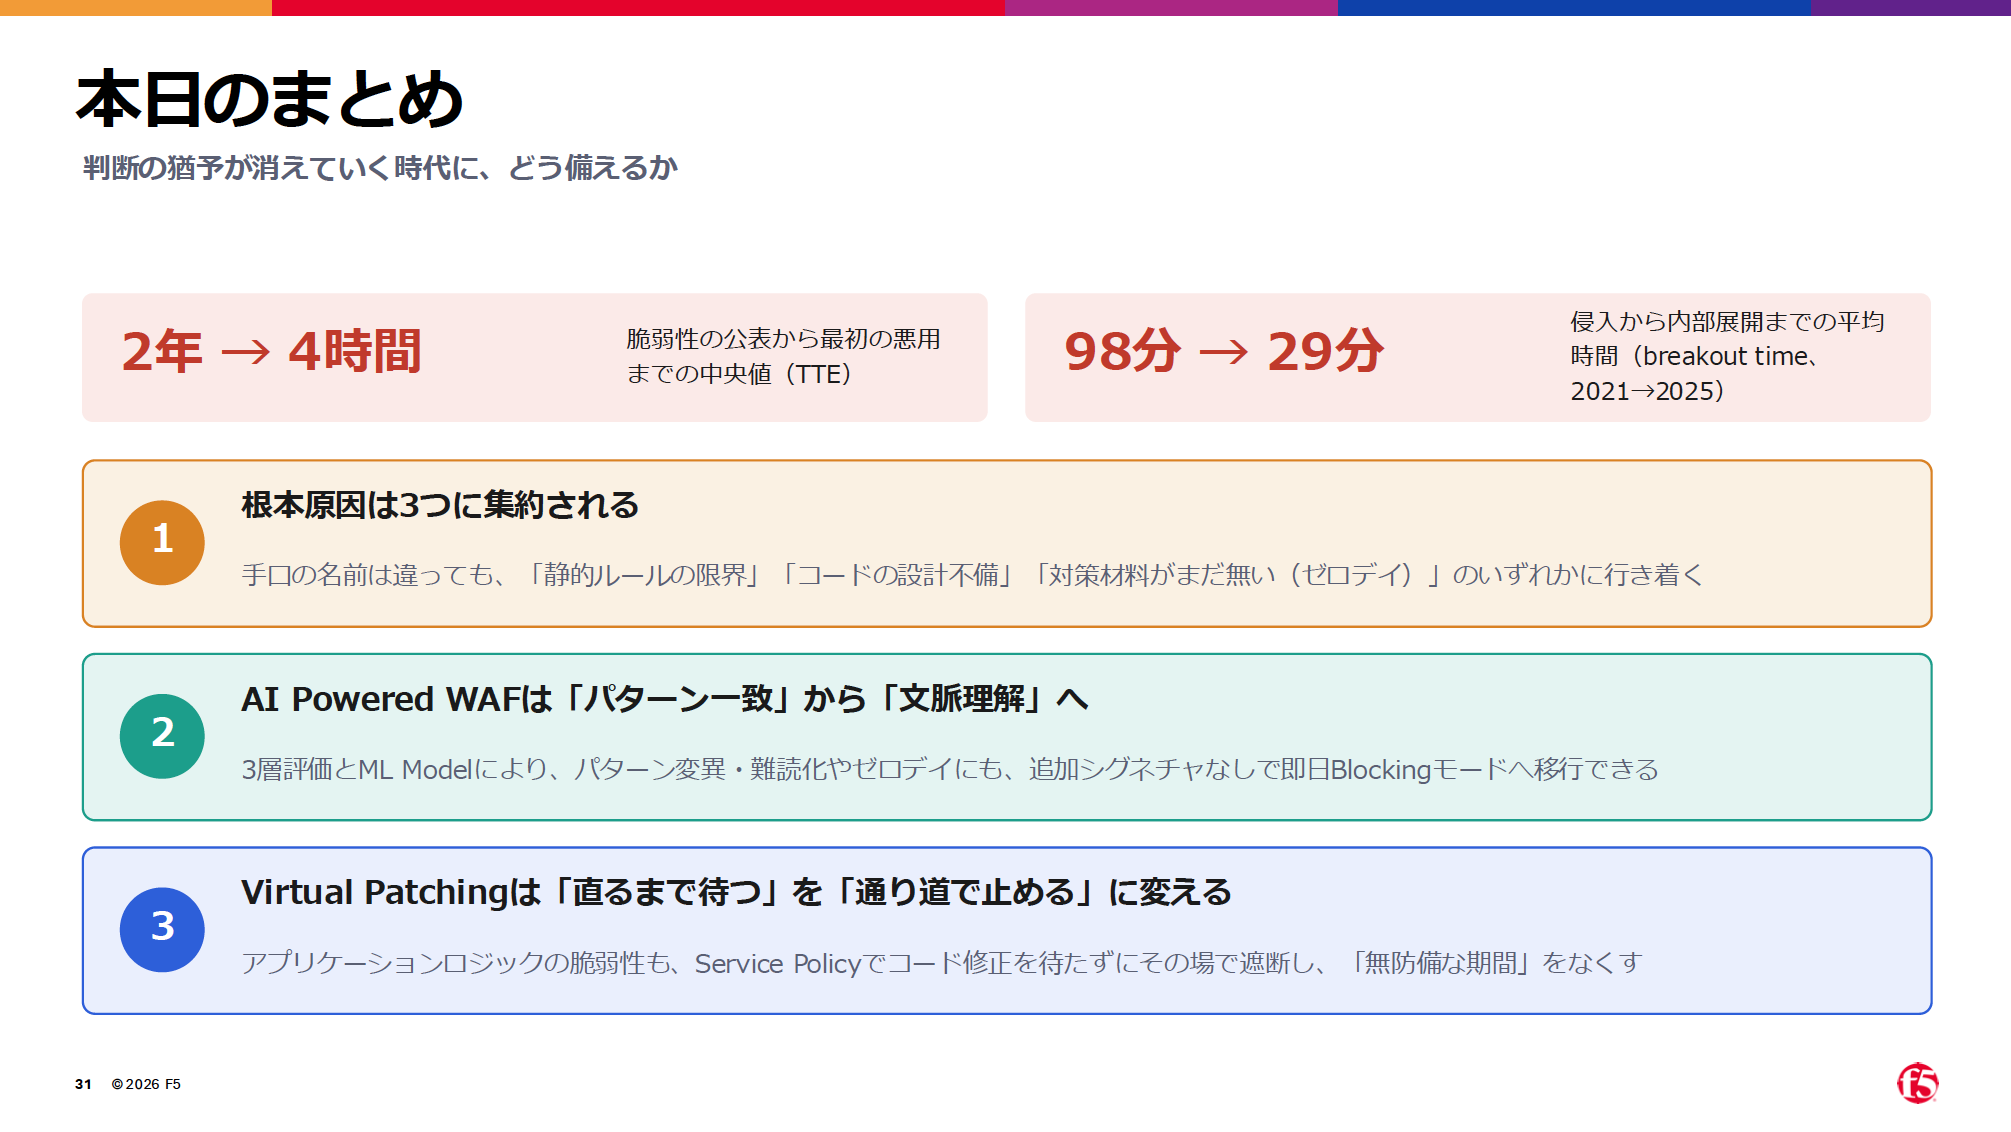
- 2018年当時: 脆弱性公開から悪用まで約2年
- 直近(2024年〜2025年): わずか4時間(最速記録では社内横展開開始まで29分、一部では27秒を観測)
- AIを活用した攻撃活動量: 前年比89%増
防御側のパッチ適用にかかる平均時間(約20日)が変わらない一方で、攻撃のスピードだけが加速度的に増しています。
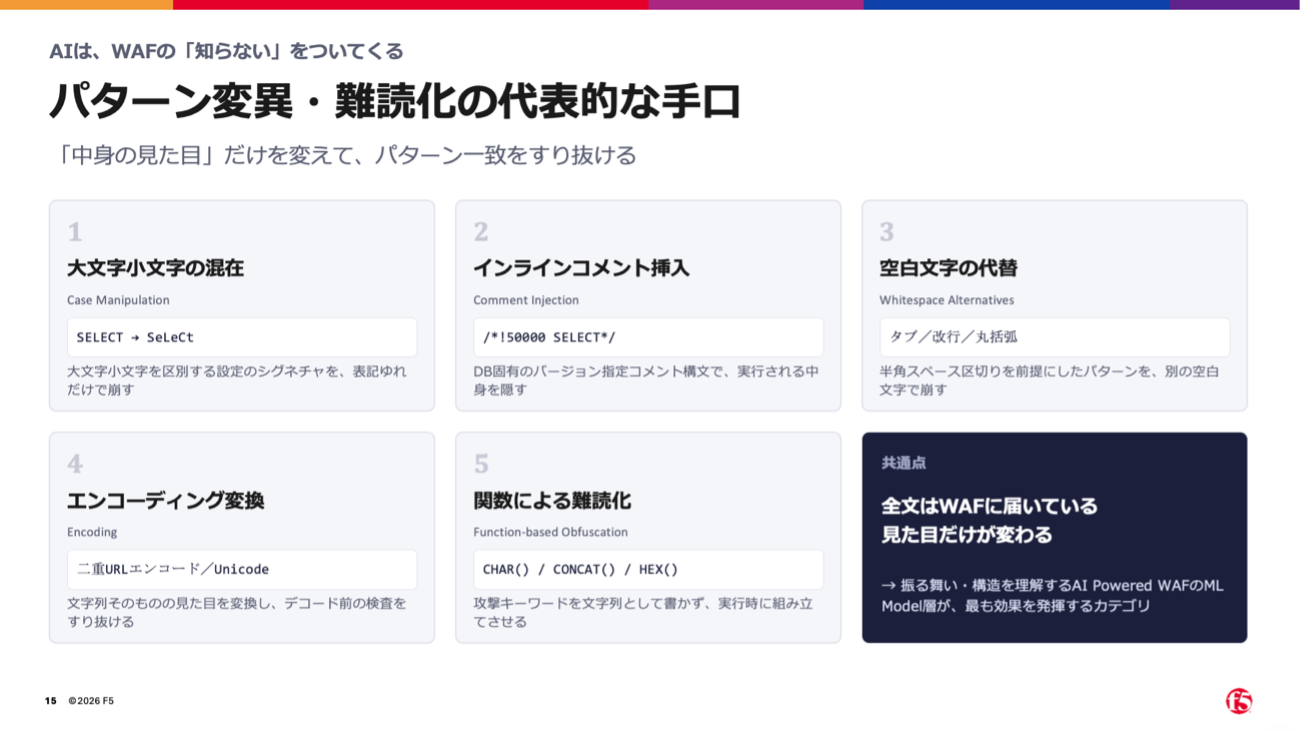
② 従来型WAFをすり抜ける「難読化・パターン変異」
従来のWAFは、決まった通信パターンをシグネチャ(静的ルール)として登録し、合致するものをブロックする仕組みでした。
しかし、攻撃者がAIを使うことで以下のような変異パターンを無限かつ大量に生成して送り込んできます:
- 大文字・小文字のランダムな混在
- データベース構文を実行させるインラインコメントの挿入
- スペースをタブや改行などの代替文字へ置換
- 関数を用いた難読化やエンコーディング変更
静的ルールによるパターン照合には限界があり、AIが生成する無数の変異パターンによってやがてすり抜けが発生してしまいます。
③ アプリケーション・ビジネスロジックを突く攻撃
例えば、ネットバンキングの送金機能において、送金金額欄に「マイナス数値(-10,000円など)」を入力して逆送金(相手から自分へ引き落とす)を狙うような手口です。
これは通信自体に不正なスクリプトが含まれているわけではないため、従来型WAFには「正常なHTTP通信」にしか見えず、シグネチャでは防げません。 開発者の想定外の入力(死角)をAIが高速試行で見つけ出してしまうのが特徴です。
3. F5が提案する2つの対抗アプローチ
F5では、こうしたAI攻撃に対して「AIにはAIで対抗する」ランタイムセキュリティソリューションを提案しています。
【F5の3本柱アプローチ】
1. AIモデルを活用したコードスキャンによる品質担保
2. パッチリリースサイクルの迅速化(月1回リリース/情報公開は1ヶ月後で攻撃者を牽制)
3. AI Powered WAF & バーチャルパッチによるランタイム防御
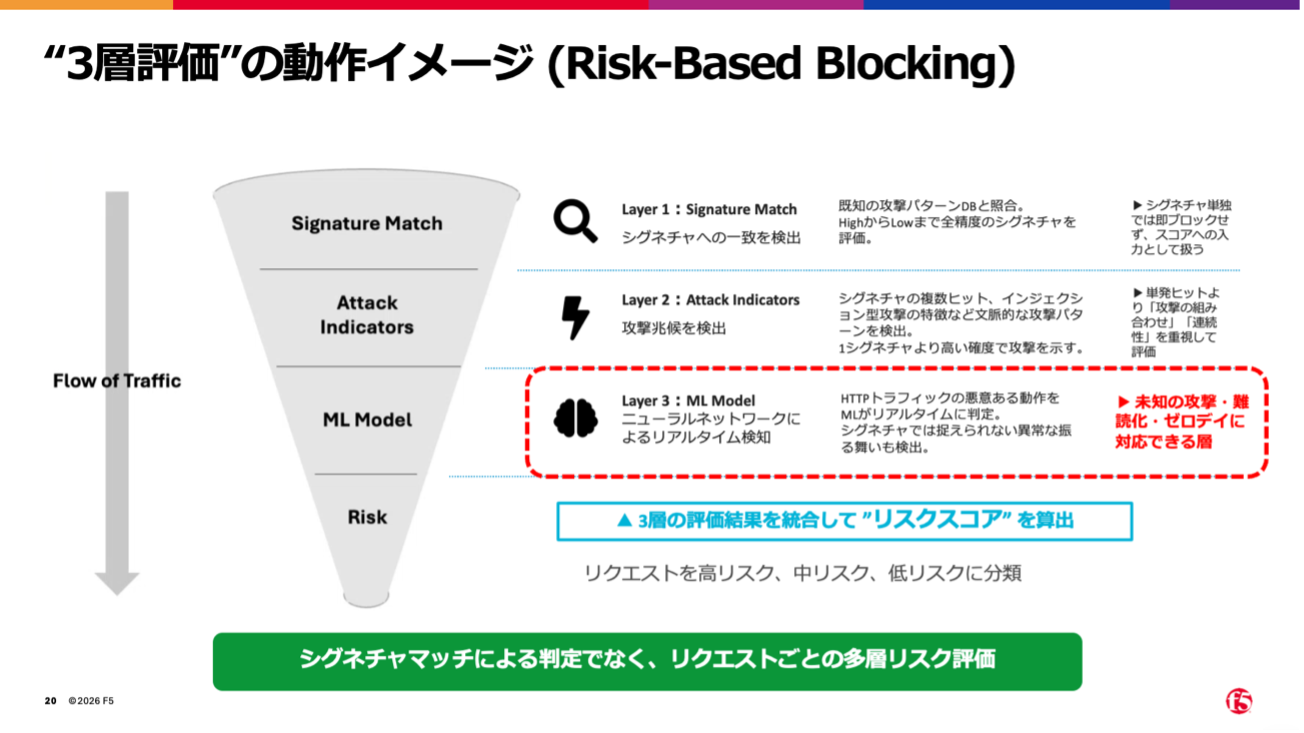
ソリューション①:AI Powered WAF(3層構造の多層リスクスコアリング)
トラフィックを即座に遮断するのではなく、3つのレイヤーで総合的にリスクスコアを算出します。
- Layer 1(シグネチャ照合): 既知のパターンにマッチするかをスコアの基礎材料として評価。
- Layer 2(アタックインジケーター): 優先度の低いシグネチャの複数ヒットや、攻撃の兆候・連続性をチェック。
- Layer 3(MLモデル/ニューラルネットワーク): リアルタイムで通信の振る舞いを分析し、大量の変異パターンや未知のゼロデイ攻撃を検知。
導入・運用のメリット
- ゼロチューニングで即ブロッキング運用へ: ドロップダウン1つの設定で完了。従来80時間程度かかっていたポリシーチューニング工数を大幅削減。
- 高精度&低誤検知: 多層スコアリングにより、判断材料が乏しい通信を安易に遮断しない構造。誤検知率を28%から1%へ低減しつつ、検知精度は98%を達成。
- 運用工数を約9割削減: セキュリティログからワンクリックで除外ルールを追加可能。
ソリューション②:バーチャルパッチング(仮想パッチ)
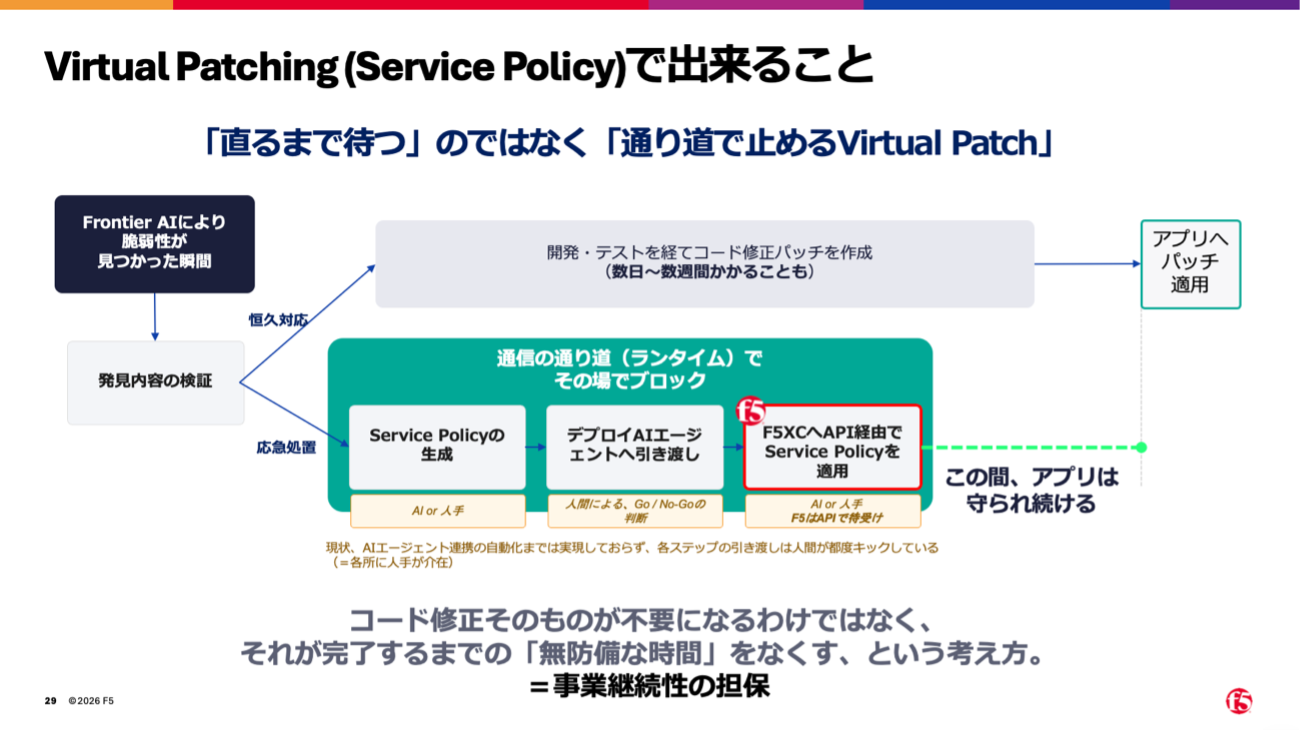
アプリケーションのコード修正(恒久対応)には、検証やテストを含めて数週間を要します。その間の「無防備な期間」をゼロにするのがバーチャルパッチです。
- 仕組み: F5 Distributed Cloud(XC)の「サービスポリシー(L7アクセス制御)」を活用。
- 動作: 例えば「リクエストボディ内のマイナス数値を正規表現で検知して即座に遮断」といったルールを適用。
- 効果: 業務システムを停止させることなく、安全にコード修正までの時間を稼ぐ(保険としての役割)。
4. Q&Aセッション(当日の質疑応答ハイライト)
ウェビナー後半の質疑応答から、特に注目を集めたポイントをピックアップしてご紹介します。
Q1. 従来型WAFはもう役に立たないのでしょうか?AI Powered WAFとの住み分けは?
A(中島):
決して役に立たなくなるわけではありません。既知の攻撃パターンは従来型WAFでもしっかり防御できます。
ただし、AIによる執拗な変異攻撃への対応には限界があるため、まずは「侵害されたら重大な被害が出る重要システム」から優先的にAI Powered WAFを導入し、段階的に移行していくアプローチが考えられます。
Q2. AI Powered WAFはどのプラットフォームで利用できますか?BIG-IPでの動作は?
A(中島):
現時点では、F5 Distributed Cloud Services(XC)にてサポートしています。BIG-IPやNGINX等のポートフォリオへの展開はロードマップに含まれており、2027年前半のサポートを予定しています。
Q3. なぜログ分析や除外ルールの運用工数を9割も削減できるのですか?
A(中島):
AIがセキュリティイベントを自動トリアージし、本当に対応が必要なアラートに絞り込んで通知するためです。全シグネチャのヒットを手動で確認する必要がなくなり、必要な場合もログ画面からワンクリックで除外ルールへ追加できます。
5. まとめ
- AI攻撃のスピードは分・秒単位へ加速: 人手によるパッチ判断・適用(平均20日)とのギャップが拡大。
- 未知の攻撃・変異には「AI Powered WAF」: 3層リスクスコアリングにより、誤検知を抑えつつゼロチューニングで高精度防御。
- ロジック脆弱性や修正期間には「バーチャルパッチ」: システムを止めずに事業継続性を確保。
F5は、かつてのロードバランサー(ADC)企業から、売上31億ドルのうちセキュリティ事業が12億ドル(グローバルトップ20水準)を占める「アプリケーションデリバリー&セキュリティプラットフォーム(ADSP)」カンパニーへと進化しています。(注釈:ウェビナー開催日である2026年8月20日時点の情報)
今回ご紹介した機能は、すでにお試しいただける環境が整っております。 PoC(概念実証)やデモのご希望、導入に関するご相談がございましたら、ぜひお気軽にF5またはパートナー各社までお問い合わせください!
お問い合わせ、及びウェビナー資料フルバージョンご希望の方はこちら:f5j-event_info@F5.com
ウェビナーのオンデマンド見逃し配信はこちら!:https://www.f5.com/ja_jp/go/webinars/post-mythos-patching