Red Hat OpenShift AIのモデル推論を保護
F5 AI Guardrailsにより、AI搭載アプリケーションをプロンプトインジェクション、機密データの漏えい、有害コンテンツ、不正利用から保護します。認定Operatorを活用して、F5の導入を加速できます。
AIセキュリティにはWAFだけでは不十分
Webアプリケーションファイアウォール(WAF)は、悪意のあるHTTP/Sトラフィックをフィルタリング、監視、ブロックし、AIアプリ、API、モデルへの到達を防ぐために不可欠です。しかし、プロンプトインジェクション、データ漏えい、有害コンテンツなどのAI脅威はコンテンツレイヤーから侵入するため、WAFでは検知できません。また、スキル不足、運用の複雑さ、未解決のセキュリティ課題も、AIの計画や概念実証から本番環境への移行を遅らせています。
企業には、セキュリティチーム、開発者、AIアプリの所有者、エンドユーザーに負担をかけることなく、AIライフサイクル全体にわたってモデル、アプリ、データを保護するコンテンツレイヤーのセキュリティソリューションが必要です。
必要な場所とタイミングで実現するAIセキュリティ
F5 AI Red Teamは、適応型のエージェントベーステストによって敵対的攻撃をシミュレーションし、開発およびテスト段階で脆弱性をプロアクティブに発見するとともに、本番環境への移行後は攻撃に対するレジリエンスとパフォーマンスを検証します。
F5 AI GuardrailsはLLMエンドポイントの前段に配置され、入力と応答をインターセプトして評価します。AIアプリ、API、モデル、エージェントを対象とする包括的なランタイムセキュリティにより、データ漏えい、有害な出力、敵対的脅威などのリスクを軽減します。
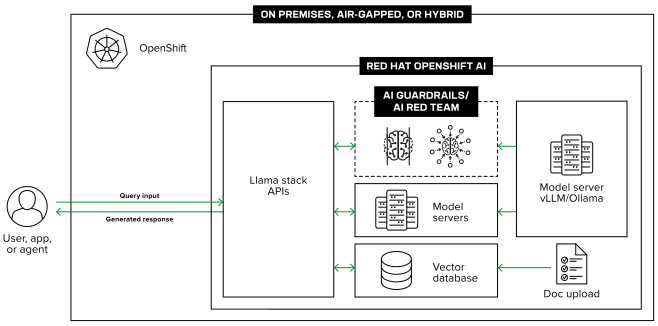
どちらのソリューションも、Red Hat OpenShift向けの認定Operatorとして提供されており、AIセキュリティをRed Hat OpenShift AIに直接統合します。Red Hat OpenShift AIはOpenShift上に構築された、AIモデルのトレーニング、提供、管理を目的とするAI/ML専用のPaaSです。F5が提供するこの統合機能により、チームはAIアプリケーションが本番環境へ移行する過程で一貫したセキュリティ制御を維持しながら、開発ライフサイクルのより早い段階でAIリスクに対処できます。
エンタープライズAIセキュリティの導入を加速
AI GuardrailsおよびAI Red Team向け認定OpenShift Operator
認定Red Hat OpenShift Operatorは、環境内で稼働するアプリケーションインスタンスの作成、構成、管理を自動化します。F5ソリューションでは、企業によるAIセキュリティの導入と運用の迅速化を支援します。F5 AI GuardrailsおよびF5 AI Red Team向け認定Red Hat OpenShift Operatorは、使い慣れたKubernetesネイティブのワークフローを使用してAIセキュリティを環境に直接統合するために必要な、基盤となるプラットフォーム統合を提供します。認定ソリューションとして、これらのOperatorはRed Hatによる厳格なテストを受け、高水準のセキュリティ、相互運用性、ライフサイクル管理が検証されており、お客さまによる導入規模の拡大を支援します。
Red HatとF5は連携して、運用の複雑さを軽減し、導入期間を短縮するとともに、企業が業界をリードするAIセキュリティ制御をより円滑に適用できるよう支援します。
AI Guardrails向けの実証済みAIクイックスタート
Operatorの基盤を活用し、F5はRed Hatの実績あるクイックスタートフレームワークを利用したAIクイックスタートも提供しています。これにより、概念実証から本番環境への移行を迅速化できます。
Red Hat AI quickstartsは、すぐに実行できる業界別ユースケースを検証済みのカタログとして提供し、主要なシナリオに対応するソリューションをユーザーが直接利用できるようにします。導入と構成のブループリントが含まれており、AI開発者やセキュリティ担当者が実践的な環境を迅速かつ安全に利用できます。
F5は、Red Hat OpenShift環境を利用する両社共通のお客さまを支援するため、AI quickstartsに積極的に投資しています。F5の「AI Guardrails向けAI quickstart」では、架空の金融サービス組織向けにOpenShift AI上で構築した完全なRAGチャットボットを紹介しています。同じアーキテクチャは、機密データを扱うあらゆる業界に適用できます。
AI Guardrails向けAIクイックスタートには、製品スキャナーで対応する4つの脅威シナリオが含まれています。
| ユースケース | 脅威 | F5の保護機能 |
|---|---|---|
プロンプトインジェクション、ジェイルブレイク、システムプロンプト、難読化 | 攻撃者がシステム指示を上書き | 入力に含まれるプロンプト攻撃を検出してブロック |
PIIのマスキングとブロック | モデルが機微な個人データを入力として受け取る、または出力する | 入力およびAI出力に含まれる機密データを検出し、ブロックまたはマスキング |
制限対象のトピック | 承認済みドメイン外のモデル回答 | AIへの入力から制限対象のトピックをブロック |
EU AI Act | サブリミナル操作、生体認証による監視、感情認識など | コンプライアンスに準拠していない入力と応答をブロック |
利用を開始
Red Hat OpenShift上にAIワークロードをデプロイするお客さま向けに、F5 AI GuardrailsおよびF5 AI Red TeamのRed Hat OpenShift OperatorをRed Hat Ecosystem Catalogで提供しています。AI Guardrailsクイックスタートは、Red Hat AIクイックスタートカタログから今すぐご利用いただけます。
F5とRed Hatのパートナーシップについて詳しくは、f5.com/redhatをご覧ください。
主なメリット
モデルとデータを保護
脅威となる入力からLLMを保護し、不適切な出力をブロックします
導入前にAIのセキュリティを強化
既知の攻撃をシミュレーションし、開発中のAIを積極的にテスト
F5の導入を加速
F5の導入とライフサイクル管理を簡素化・自動化
AIセキュリティのユースケースを見る
AIセキュリティのユースケースを実際に試し、設計と構成を迅速化