Um ataque relativamente novo está circulando esta semana. Digo “relativamente novo” porque o ataque em si não é tão original assim. Ataques de ICMP existem desde a década de 1990. Também uso essa expressão porque esse ataque contrasta fortemente com os ataques volumétricos de grande repercussão que viram notícia quando interrompem o acesso a metade da Internet. Trata-se de um ataque DoS (observe que há apenas um “D”, não dois) contra firewalls conhecidos e amplamente utilizados que, com pouco esforço, pode deixar uma empresa de joelhos.
Não vou sobrecarregar você com detalhes sobre como funciona esse ataque ICMP (ping!) chamado BlackNurse (por nenhuma razão óbvia que eu tenha visto até agora). Já há inúmeros recursos e comentários disponíveis sobre o assunto: Threat Post, El Reg, TDC SOC ou Netresec, para começar. O que eu realmente queria destacar é o impacto devastador que esse ataque pode causar às empresas, especialmente àquelas que dependem muito de aplicativos baseados na nuvem.
Porque este ataque não se limita a interromper o acesso aos aplicativos de fora para dentro; ele também interrompe o acesso aos aplicativos de dentro para fora. O TDC SOC, em seu relatório, destaca especificamente: “Quando um ataque está em andamento, os usuários da rede LAN deixam de conseguir enviar e receber tráfego de e para a Internet.”
Lado da LAN. Esse é o lado corporativo do firewall.
Costumamos ver os firewalls como uma resposta tática para manter invasores fora de nossas redes corporativas. Eles são as muralhas ao redor do castelo, os sacos de areia ao longo do rio, o aceiro na mata tentando conter um incêndio descontrolado. Mas há muito tempo os firewalls desempenham uma dupla função nas empresas: eles também controlam o acesso de dentro para fora. No início, isso era usado para restringir o acesso à Internet, que ainda estava em seus primeiros anos, e continua sendo um mecanismo para viabilizar medidas preventivas contra tentativas de malware e vírus que conseguiram infectar ativos internos de se comunicar com servidores externos.
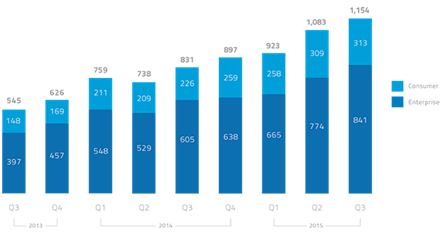
Hoje, a predominância de aplicativos de produtividade baseados na nuvem exige acesso de dentro para fora. E, se usamos aplicativos baseados na nuvem, meio que precisamos de acesso à Internet. Salesforce.com. Concur. Google Docs. Redes sociais. A lista de aplicativos que ficam fora da empresa e aos quais ela precisa ter acesso não para de crescer. Como mostra este interessante gráfico da Skyhigh Networks, o uso de aplicativos baseados na nuvem nas empresas vem aumentando de forma constante. Na verdade, seu relatório do quarto trimestre de 2015 observou: “Atualmente, uma organização usa, em média, 1.154 serviços de nuvem.”
É indiscutível que as empresas dependem da nuvem.
Isso significa que a interrupção do acesso a esses serviços é extremamente prejudicial à produtividade, um dos principais indicadores de desempenho de qualquer empresa.
Assim, um ataque como o BlackNurse, que é relativamente fácil de realizar e requer pouco mais do que um único laptop, é extremamente prejudicial apesar de sua relativa simplicidade. O objetivo desses ataques é simples: consumir recursos. Ataques lentos e de baixa intensidade, sejam eles direcionados a firewalls ou servidores web, são projetados para ocupar os recursos de modo que o dispositivo não consiga responder a solicitações legítimas. O problema é que esses ataques costumam ser mais difíceis de detectar do que seus equivalentes volumétricos. Grandes volumes de tráfego são perceptíveis. Eles disparam alarmes e alertas, e as pessoas entendem imediatamente o que está acontecendo. Nos últimos dez anos, dedicamos muita energia para entender como combater esses ataques e, felizmente, estamos cada vez melhores nisso.
Mas detectar um ataque lento e de baixo volume é mais difícil. De repente, a CPU chega a 100% e para de responder. Pode ser um problema de software. Pode ser um problema de hardware. Pode ser uma série de coisas. Vasculhar os logs para encontrar o baixo volume de pacotes característico desse tipo de ataque é como procurar uma agulha no palheiro. Segundo os pesquisadores, os ataques BlackNurse geram apenas de 15 a 18 Mbps. Sim, você leu certo. Não há nenhum “G” nessa unidade de medida. Isso equivale a cerca de 40 a 50 mil pacotes por segundo, o que não é nada para os firewalls modernos. Em contrapartida, o ataque DDoS registrado contra a Dyn ficou na faixa de 1 Tbps. É um “T”, que é maior que “G” e muito maior que “M”.
A resposta para esses ataques geralmente é migrar os aplicativos para a nuvem, onde os serviços de firewall não ficam limitados por conceitos antiquados como “recursos limitados” e podem ser dimensionados de forma simples e automática. Só que não é bem assim, pois a empresa ainda tem funcionários atrás do firewall corporativo que precisam acessar esses aplicativos (e outros). E é o acesso deles que é interrompido quando o alvo é o firewall corporativo que fica entre eles e “a nuvem”.
É a produtividade que sofre.
As empresas precisam reconhecer a situação potencialmente perigosa causada por ataques que interrompem tanto o tráfego de saída quanto o de entrada. Embora já exista uma forma relativamente simples de mitigar o BlackNurse, é provável que haja outros ataques cuja mitigação não seja tão simples. E, em um mundo no qual dependemos tanto dos aplicativos dentro do firewall quanto daqueles fora dele, precisamos analisar atentamente as possibilidades de ataques desse tipo.
Se você ainda não fez isso, já passou da hora de avaliar o quanto sua empresa depende (ou dependerá) de aplicativos “na nuvem” e qual é a melhor forma de proteger o acesso a eles diante de ameaças criadas especificamente para impedir que a empresa conduza suas atividades cotidianas.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...