É apenas parcialmente verdade que as pessoas são o elo mais fraco da cadeia de segurança da informação. O elo realmente mais fraco é o navegador.
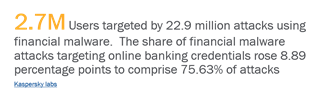
Isso acontece porque o navegador é um daqueles aplicativos aos quais ninguém realmente dá muita atenção, provavelmente porque, na maioria dos casos, os profissionais de segurança da informação não têm absolutamente nenhum controle sobre ele. Os clientes podem ser (e muitas vezes são) persuadidos ou até ameaçados com a suspensão do suporte a aplicativos on-line caso não mantenham o navegador atualizado, mas, além disso? Simplesmente não há como gerenciar os diversos componentes de um navegador que podem — e de fato conseguem — causar comprometimentos.
Mas é possível monitorá-lo, pelo menos enquanto o usuário estiver interagindo com o seu site. Foi justamente esse tipo de monitoramento que recentemente ajudou o SOC da F5 a detectar — e neutralizar — um pequeno script malicioso.
O SOC da F5, que oferece suporte ativo à nossa solução WebSafe, dedica grande parte do tempo à pesquisa de diversos malwares e scripts que ameaçam instituições financeiras e seus clientes. Uma das formas pelas quais o WebSafe protege tanto os clientes quanto as organizações é monitorando ativamente (em tempo real) todos os aspectos da comunicação entre um cliente e um aplicativo. Graças a esse monitoramento ativo das comunicações em tempo real, ele consegue detectar atividades suspeitas e alertar nossos analistas de segurança. Foi exatamente o que aconteceu recentemente (em 10 de novembro de 2015, às 18h54 UTC, para ser mais preciso), quando ele identificou a injeção de um script considerado malicioso em um navegador que interagia com um aplicativo financeiro.
A injeção de scripts em navegadores (frequentemente chamada de MItB ou ataques “Man in the Browser”) geralmente é realizada por um malware já presente, como um trojan baixado e instalado após uma tentativa de phishing bem-sucedida (surpreendentemente, 45% ainda têm sucesso) ou por meio de uma extensão de navegador infectada.
Esses scripts maliciosos são bem elaborados e conseguem facilmente induzir os usuários a fornecer mais informações do que o necessário, além de espionar comunicações e roubar credenciais, informações de contas financeiras e qualquer outro dado que possa lhes dar os meios para cometer fraudes posteriormente. Além disso, são difíceis de detectar, a menos que o navegador seja monitorado ativamente de uma forma que não possa ser facilmente contornada pelo malware, o capanga do invasor.
Esse é um dos benefícios de uma solução como o WebSafe, pois ela consegue monitorar as atividades em tempo real sem exigir agentes ou extensões de navegador que possam acabar sendo identificados. E foi isso que permitiu detectar e, em seguida, interromper em poucas horas esse mais recente ataque por injeção de script.
Você pode saber mais sobre o WebSafe aqui e conferir os detalhes técnicos desse script malicioso neste relatório do SOC da F5.
Mantenha-se seguro por aí!
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...