Uma limitação muito comum para as aplicações atuais é o orçamento. Os orçamentos de segurança podem até estar aumentando, mas não em um ritmo compatível com a abordagem estratégica de tornar o custo de invadir seus sistemas alto demais.
Essa abordagem é semelhante ao Princípio do Halfling e do Dragão, que afirma:
Se você estiver na companhia de um halfling e de um dragão mal-humorado, lembre-se de que não precisa correr mais rápido que o dragão; basta correr mais rápido que o halfling.
A ideia é tornar o ataque ao seu próprio ambiente custoso demais, forçando o dragão a voltar seus olhos famintos para o seu concorrente, o pequenino.
Agora, sem entrar na discussão ética que deveria se acirrar, a ideia de tornar seu ambiente caro demais para ser invadido não é ruim.
O problema é que isso muitas vezes também acaba ficando caro demais para você. Isso porque, em geral, as recomendações para implementar uma estratégia desse tipo envolvem adquirir uma série de soluções e posicioná-las como uma espécie de desafio medieval, criando novas barreiras e obrigando os invasores a superá-las para chegar ao que realmente querem: seus dados. Isso aumenta o custo para o invasor, forçando-o a despender tempo, energia e, em última análise, dinheiro ao tentar distribuir seus ataques para evitar a detecção. E isso não sai caro apenas para o invasor, mas também para a empresa — não só em termos das soluções (capex), mas também dos custos operacionais (opex), já que cada solução precisa ser gerenciada, atualizada, monitorada e, por fim, dimensionada.
Isso também é feito de fora para dentro. O que os invasores querem são os seus dados, mas costumamos criar nossas defesas e proteções começando pelo ponto mais distante deles: o perímetro da rede.
Então, como tornar caro demais para eles conseguirem o que querem sem que a implementação fique cara demais para você?
Não existe uma solução (banhada) de prata para esse problema, mas há algumas maneiras de manter seus custos baixos e, ao mesmo tempo, aumentar os custos de um ataque.
1. Aproveite as plataformas
As plataformas se baseiam na ideia de compartilhar um ambiente comum. Elas reduzem os custos da mesma forma que a virtualização e a conteinerização aumentam a eficiência dos recursos computacionais. Um ADC, por exemplo, pode ser ampliado com módulos para oferecer uma grande variedade de funções de entrega, incluindo segurança. Muitas organizações já usam um ADC para garantir a disponibilidade por meio do balanceamento de carga, que também pode permitir a implantação de um WAF e de outras funções relacionadas à segurança. Como solução holística, o ADC certo pode ter um custo total muito menor do que a soma de suas funções individuais oferecidas como soluções pontuais.
Também vale a pena explorar os recursos do próprio balanceador de carga. Ao contrário do balanceamento de carga rudimentar, um ADC geralmente oferece diversos controles relacionados à segurança que podem ser usados para dificultar ataques. Detecção de ataques de inundação SYN, criptografia de cookies, ofuscação de URLs e filtragem de IP/porta costumam estar disponíveis como parte de um serviço de balanceamento de carga. Reforçar a proteção mais perto do aplicativo dificulta o acesso do invasor.
2. Operacionalize
Ainda não existe, para desgosto de alguns e satisfação de outros, nenhuma “solução milagrosa” conhecida capaz de fornecer, sozinha, tudo o que você precisa para proteger e escalar aplicações. Você precisará de várias soluções (o segredo é reduzir essa quantidade usando plataformas; veja acima), o que significa vários consoles, paradigmas de gerenciamento e, provavelmente, mais pessoas. Tudo isso fará seu orçamento estourar.
A operacionalização, ao viabilizar a automação e a orquestração, pode manter sob controle os custos das soluções que você precisa implementar. Até mesmo recursos como o dimensionamento automático, que permite aproveitar os recursos que você (provavelmente) já possui para ampliar a capacidade e forçar um invasor a responder na mesma proporção, podem aumentar os custos de um ataque e, ao mesmo tempo, manter sob controle os custos de defesa.
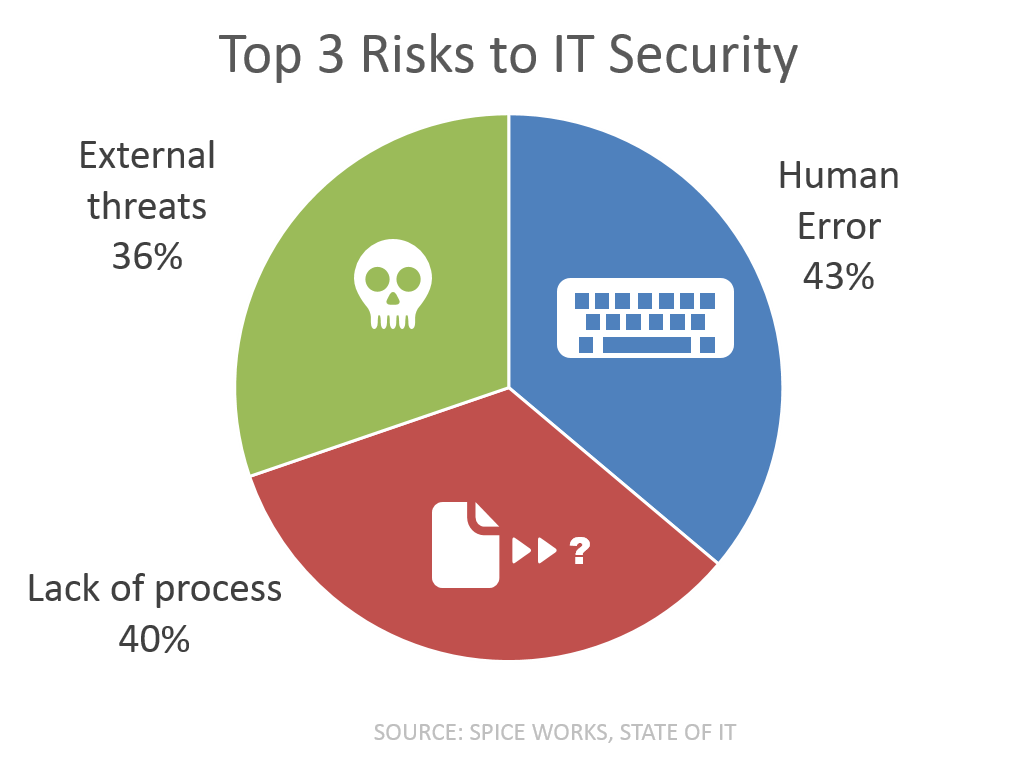
A operacionalização (DevOps, SDN, SDDC, SDx, nuvem privada, entre outros) também aborda fontes de alto risco: o erro humano e a falta de processos. Quanto à falta de processos, não é possível automatizar um processo (isso é orquestração, a propósito) que não existe. E, se você não tiver um, deveria ter. Ele garante que sejam tomadas as medidas necessárias para proteger e dimensionar os aplicativos quando entrarem em produção. Já o erro humano representa um enorme risco, pois pode abrir inadvertidamente brechas na segurança que permitam a entrada de invasores, seja diretamente ou de forma sorrateira durante a distração causada por um ataque DDoS volumétrico.
3. Nuvem como escala
E quando você não puder mais escalar automaticamente ou sua largura de banda estiver sobrecarregada, sempre haverá a nuvem. Usar a nuvem para obter escala (cloud bursting, se preferir) é uma excelente opção para permitir uma defesa eficiente e, ao mesmo tempo, aumentar os custos do ataque. Transferir a filtragem e a proteção contra DDoS para a nuvem durante um ataque (ou assim que ele começar) pode reduzir imediatamente o impacto local sobre a empresa (em termos de produtividade e lucro), o que, de fato, torna a defesa menos dispendiosa. Permitir que a nuvem, com sua escala (quase) infinita e enorme largura de banda, absorva um ataque custará muito menos para você no longo prazo — mas não para o invasor.
4. Proteja de dentro para fora
Como observado anteriormente, os invasores geralmente querem seus dados. Isso porque seus dados == $$ no obscuro mercado aberto. Portanto, concentre-se tanto (ou até mais) em proteger seus dados quanto em proteger seu perímetro. Isso significa empregar todos os truques e técnicas possíveis para tornar muito caro para um invasor obter valor de seus ataques (roubando dados). Para isso, é preciso manter uma vigilância constante, protegendo não apenas o que entra no aplicativo, mas também o que sai dele. Isso é proteção de requisições e respostas.
A maioria (67%) dos participantes da nossa pesquisa State of Application Delivery 2016 que já utilizavam um WAF demonstrou confiança na capacidade de suas organizações de resistir a um ataque à camada de aplicação (requisição-resposta). Isso inclui ameaças como SQLi e XSS, além de segurança de WebSocket, prevenção contra sequestro de sessão e uma série de outros recursos que tornam muito custoso para um invasor conseguir acessar seus dados.
Na verdade, uma proteção mais consistente nas três superfícies de ataque (cliente, solicitação e resposta) apresentou correlação com uma maior confiança na capacidade de resistir a um ataque à camada de aplicação. Essa não é uma função de “borda”, mas sim uma função centrada na aplicação. Uma função que fica mais próxima da aplicação do que da borda da rede e cujo objetivo não é impedir ataques à rede, mas sim os ataques que efetivamente extraem dados. Esse é o valor que os invasores procuram, e é esse valor que você precisa tornar tão caro de obter que eles desistam e procurem outro alvo.
Não há como tornar a segurança barata. Simplesmente não há. Mas existem maneiras de manter os custos baixos e fazer com que o ataque saia mais caro para o invasor do que para você, sem deixar você sem recursos para proteger seus aplicativos. E, se você fizer isso bem e suas defesas obrigarem os invasores a consumir recursos (e dinheiro) demais, o dragão talvez fique cansado (e sem dinheiro) demais para ir atrás daquele halfling. Isso dará ao halfling a chance de sair na frente na preparação de suas próprias defesas.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...