Desde que a NGINX passou a fazer parte da F5, há dois anos, um dos benefícios mais significativos para nossos clientes tem sido a integração da experiência líder do setor da F5 em segurança aos produtos NGINX. F5 NGINX App Protect WAF e F5 NGINX Controller App Security utilizam a mesma tecnologia de firewall de aplicações web (WAF) que o F5 Advanced WAF, o F5 Silverline WAF e outras soluções de segurança da F5. Embora cada produto tenha um formato diferente para atender a ambientes específicos, cenários de implantação e casos de uso de gerenciamento, os clientes podem ter a certeza de que o mesmo mecanismo de aplicação de políticas de segurança, conhecido e confiável, os protege contra os ataques mais avançados à web.
A tecnologia WAF compartilhada também permite que os clientes da F5 mantenham políticas padronizadas já aprovadas por suas equipes de segurança durante a migração de um ambiente tradicional, que utiliza um produto como o F5 Advanced WAF, para ambientes em contêineres e na nuvem, nos quais o NGINX App Protect WAF é mais adequado. A portabilidade das políticas de WAF entre os produtos permite que os clientes da F5 e da NGINX garantam, de forma rápida e fácil, uma postura de segurança robusta, consistente e em conformidade.
Quando lançamos o NGINX Controller App Security para o Application Delivery Module, ele veio com uma política padrão voltada à proteção contra o OWASP Top 10 e outras ameaças, com o mínimo de falsos positivos. Com o Controller App Security para a versão 3.20 do Application Delivery Module, agora você pode importar suas políticas personalizadas do NGINX App Protect WAF e distribuí-las em todas as suas implantações gerenciadas. Chamamos isso de Traga sua própria política do NGINX App Protect WAF (BYO App Protect Policy).
Para saber mais, continue lendo e confira esta visão geral em vídeo:
 
Mantendo políticas de WAF consistentes ao longo da jornada de modernização de aplicações
Muitos de nossos clientes com ambientes tradicionais de entrega de aplicações começam usando o F5 Advanced WAF ou o BIG‑IP ASM. À medida que avançam em sua jornada de modernização de aplicações, eles podem aproveitar o NGINX App Protect e o NGINX Controller App Security para novas aplicações que precisam de uma abordagem alinhada ao DevOps para a implantação de serviços de WAF.
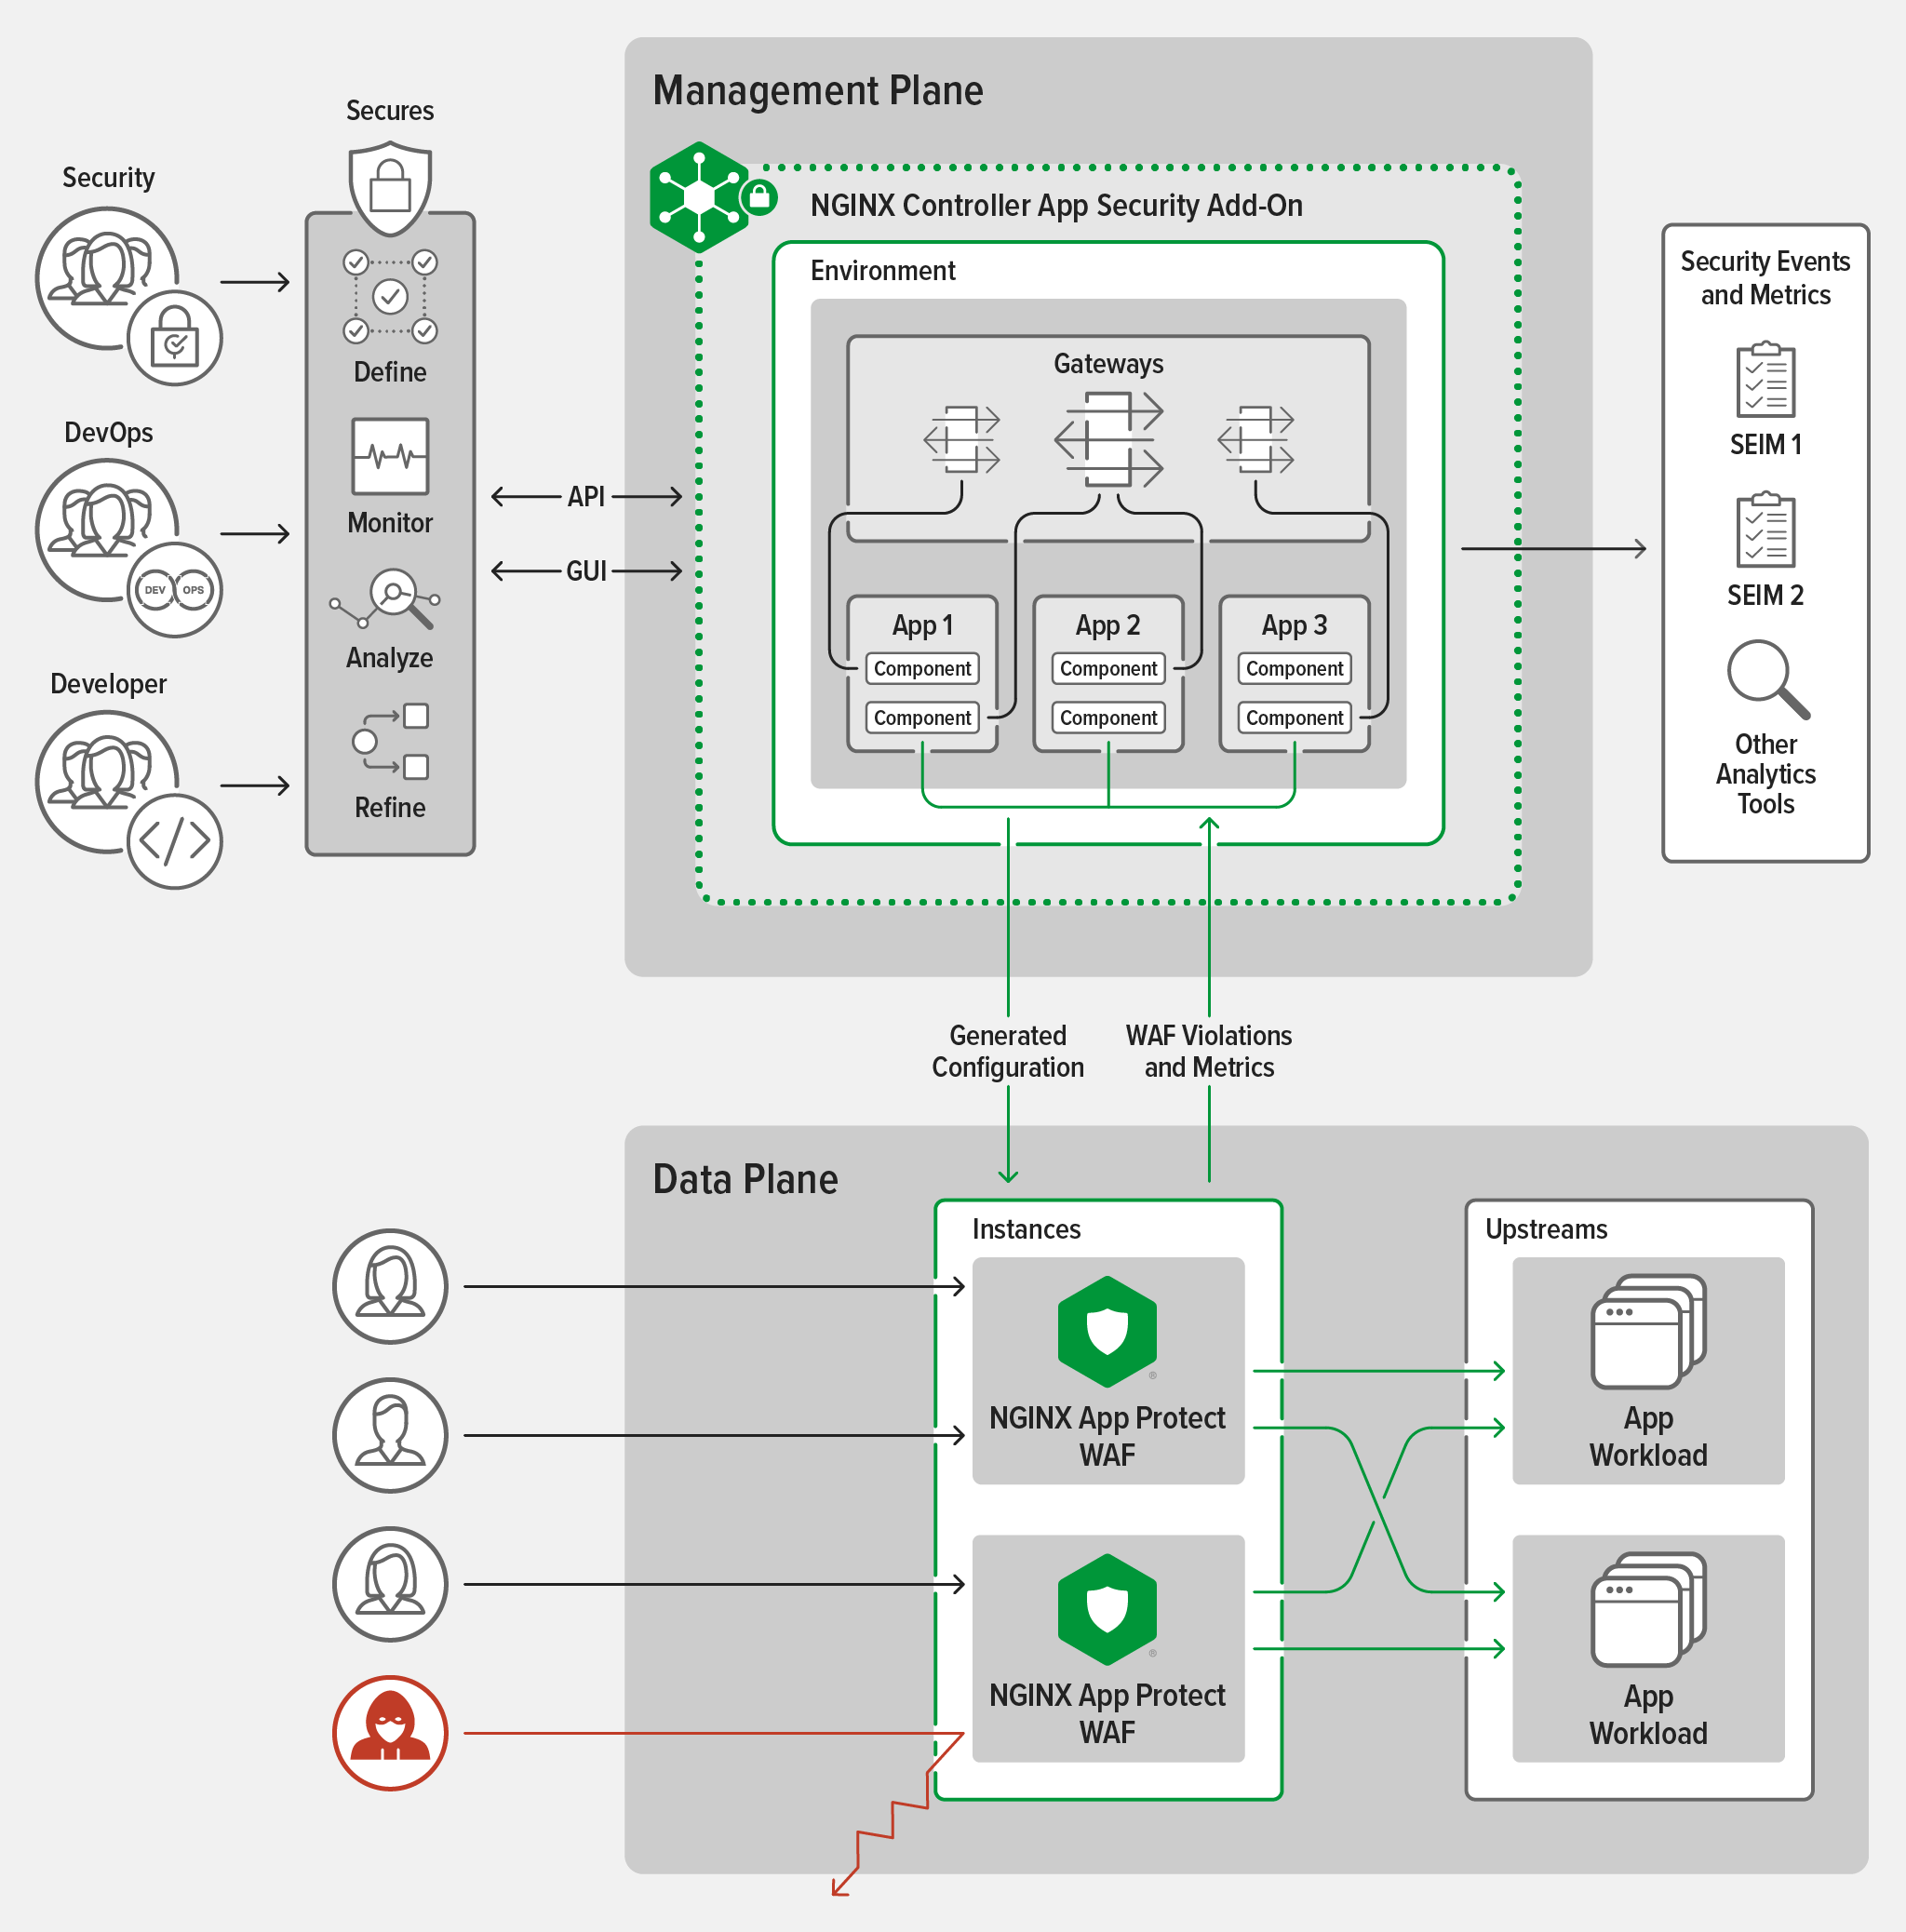
Por si só, o NGINX App Protect WAF protege aplicações modernas com recursos que vão desde a defesa contra o OWASP Top Ten e outras ameaças avançadas até a definição simplificada e declarativa de políticas. A adoção do Controller App Security para gerenciar instâncias do NGINX App Protect WAF oferece benefícios adicionais:
- As equipes de segurança obtêm maior visibilidade pronta para uso e podem fornecer às equipes de desenvolvimento e DevOps políticas de WAF aprovadas, além de provisionamento e gerenciamento por autoatendimento de instâncias do NGINX App Protect WAF. Melhor ainda, uma única instância do Controller pode oferecer suporte a várias equipes.
- As equipes de desenvolvimento e DevOps podem usar a API e a interface gráfica do Controller, com as quais já estão familiarizadas, para aplicar as políticas de WAF aprovadas aos seus aplicativos, sem precisar conhecer a fundo as políticas nem a configuração das instâncias do NGINX App Protect WAF que aplicam essas políticas no plano de dados.
Preparando políticas do F5 WAF para o Controller App Security
Para ajudar você a manter políticas consistentes em todas as implementações de WAF da F5 e do NGINX à medida que avança em sua jornada de modernização de aplicativos, fornecemos o NGINX App Protect Policy Converter. Ele converte políticas do F5 Advanced WAF (formatadas em XML) em políticas do NGINX App Protect WAF (formatadas em JSON). Em seguida, você pode enviar as políticas convertidas ao Controller App Security, conforme descrito na próxima seção.
Veja a seguir as etapas para converter uma política do F5 Advanced WAF em uma política do NGINX App Protect WAF, com links para as instruções.
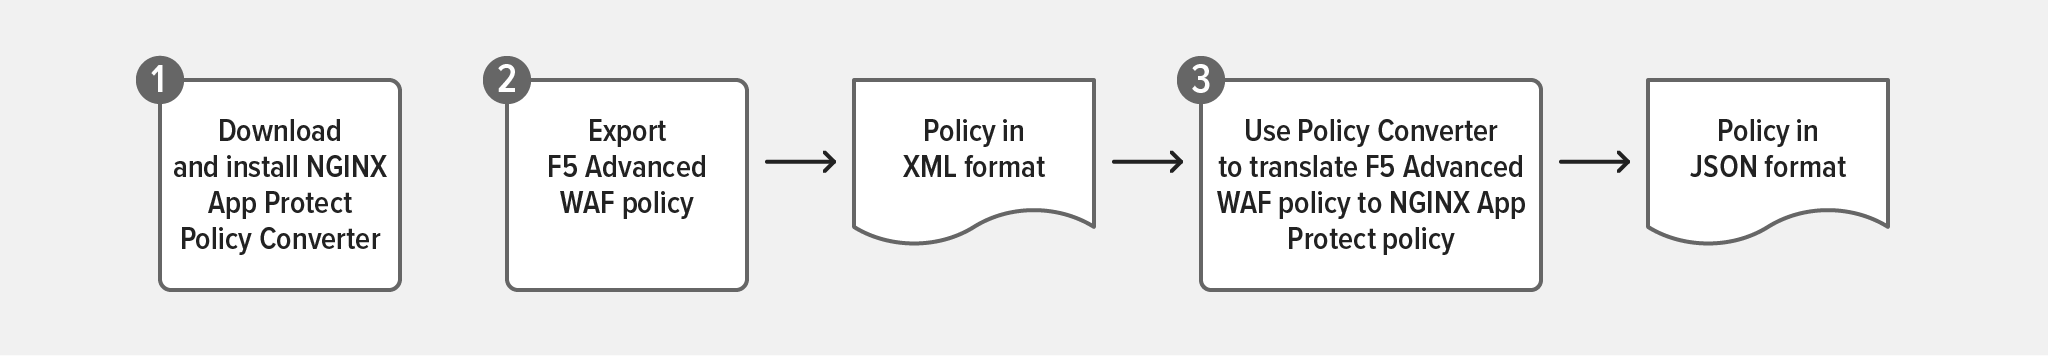
- Baixe e instale a imagem do Docker para o NGINX App Protect Policy Converter.
- Exporte a política do F5 Advanced WAF (as instruções mencionam as “políticas de segurança do BIG‑IP ASM”, mas também se aplicam às políticas do F5 Advanced WAF).
- Converta a política em uma política do NGINX App Protect WAF no formato JSON.
Como importar suas políticas do NGINX App Protect WAF para o App Security do Controller
Com o Controller App Security para a versão 3.20 do Application Delivery Module, você pode usar o processo de BYO App Protect Policy para importar políticas do WAF do NGINX App Protect e distribuí-las entre todas as suas instâncias gerenciadas do NGINX App Protect. A política do WAF do NGINX App Protect pode ser nativa ou convertida do F5 Advanced WAF, conforme descrito na seção anterior.
O processo BYO App Protect Policy utiliza um objeto do Controller chamado Security Strategy, um contêiner lógico para políticas relacionadas à segurança, incluindo políticas personalizadas do NGINX App Protect WAF. Em seguida, você referencia a Security Strategy em um aplicativo para aplicar a ele a política de WAF associada.
Para obter mais informações sobre o processo de política BYO App Protect, consulte a documentação do produto.
Consulte as instruções nas seções a seguir para a interface de sua preferência:
Após concluir as etapas, as atualizações de uma política de WAF importada para o Controller App Security por meio do processo BYO App Protect Policy são propagadas automaticamente para todos os Componentes do Aplicativo que fazem referência à Estratégia de Segurança associada.
Com o Controller App Security para a versão 3.20 do Application Delivery Module, há suporte apenas para políticas de WAF definidas em um único arquivo. O suporte a políticas de WAF que usam referências externas (políticas de WAF representadas por vários arquivos) está planejado para uma versão futura.
Como usar a API
Siga as etapas abaixo para importar uma política de WAF para o Controller App Security usando a API do Controller:
- Envie a política de WAF do NGINX App Protect por meio de uma solicitação
PUTao endpoint da Política de Segurança:
https://{{CONTROLLER_FQDN}}/api/v1/security/policies/{{policy}}- com um objeto JSON semelhante ao seguinte:
{
    "metadata": {
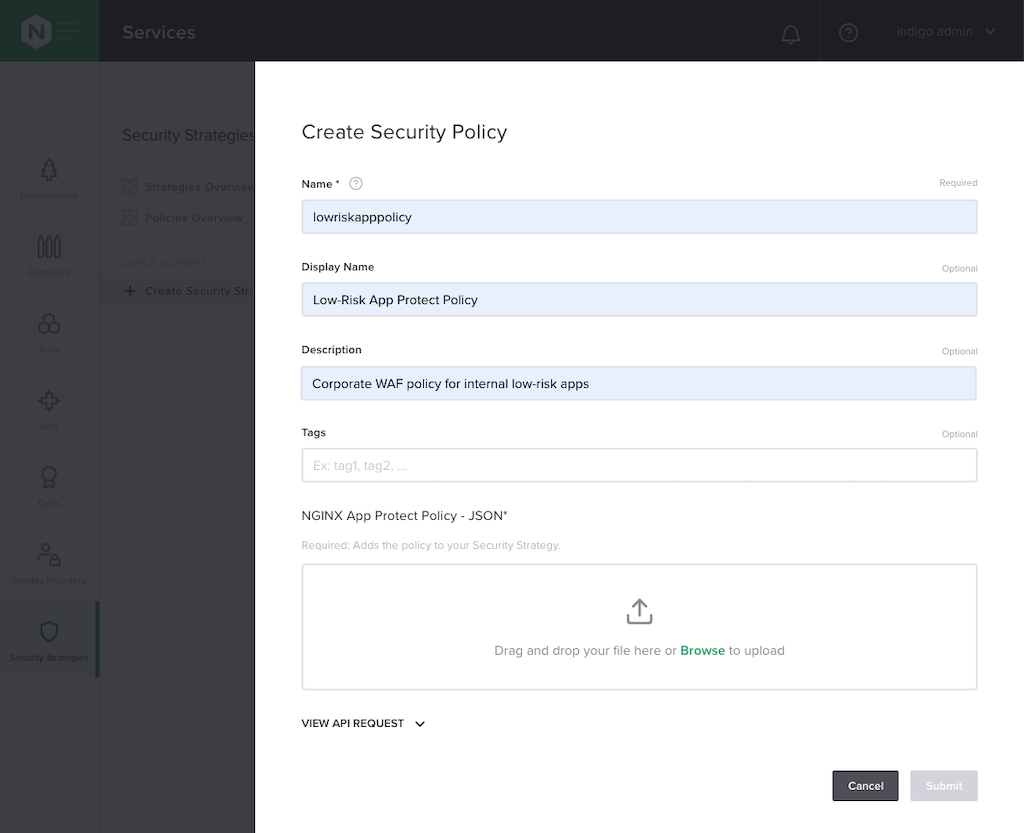
        "name": "lowriskapppolicy",
        "displayName": "Low-Risk App Protect Policy",
        "description": "Corporate WAF policy for internal low-risk apps",
    },
    "desiredState": {
        "content": {
            "policy": {
                "name": "lowriskapppolicy",
                "template": {
                    "name": "POLICY_TEMPLATE_NGINX_BASE"
                },
                "applicationLanguage": "utf-8",
                "enforcementMode": "blocking",
                "signatures": [
                    {
                        "signatureId": 123458888,
                        "enabled": false
                    },
                    {
                        "signatureId": 304500123,
                        "enabled": false
                    }
                ],
            }
        }
    }
}- Crie uma Estratégia de Segurança que faça referência à política de WAF com uma solicitação
PUTao endpoint de Estratégias de Segurança:
https://{{CONTROLLER_FQDN}}/api/v1/security/strategies/{{strategy}}- com um objeto JSON semelhante ao seguinte:
{
    "metadata": {
        "name": "lowriskstrategy",
        "displayName": "Low-Risk App Strategy",
        "description": "Corporate strategy for internal low-risk apps",
    },
    "desiredState": {
        "content": {
            "securityPolicyRef": "/security/policies/lowriskapppolicy"
        }
    }
}- Aplique a política de WAF a um Componente do Aplicativo (como o URI de um Aplicativo) para fazer referência à Estratégia de Segurança com uma solicitação
PUTouPOSTao endpoint do Componente do Aplicativo:
https://{{Controller_FQDN}}/api/v1/services/environments/{{env}}/apps/{{app}}/components/{{component}}- com um objeto JSON semelhante ao seguinte:
{
    "metadata": {
        "name": "main"
    },
    "desiredState": {
        "ingress": {
            "uris": {
                "/": {
                }
            },
. . .

        "security": {
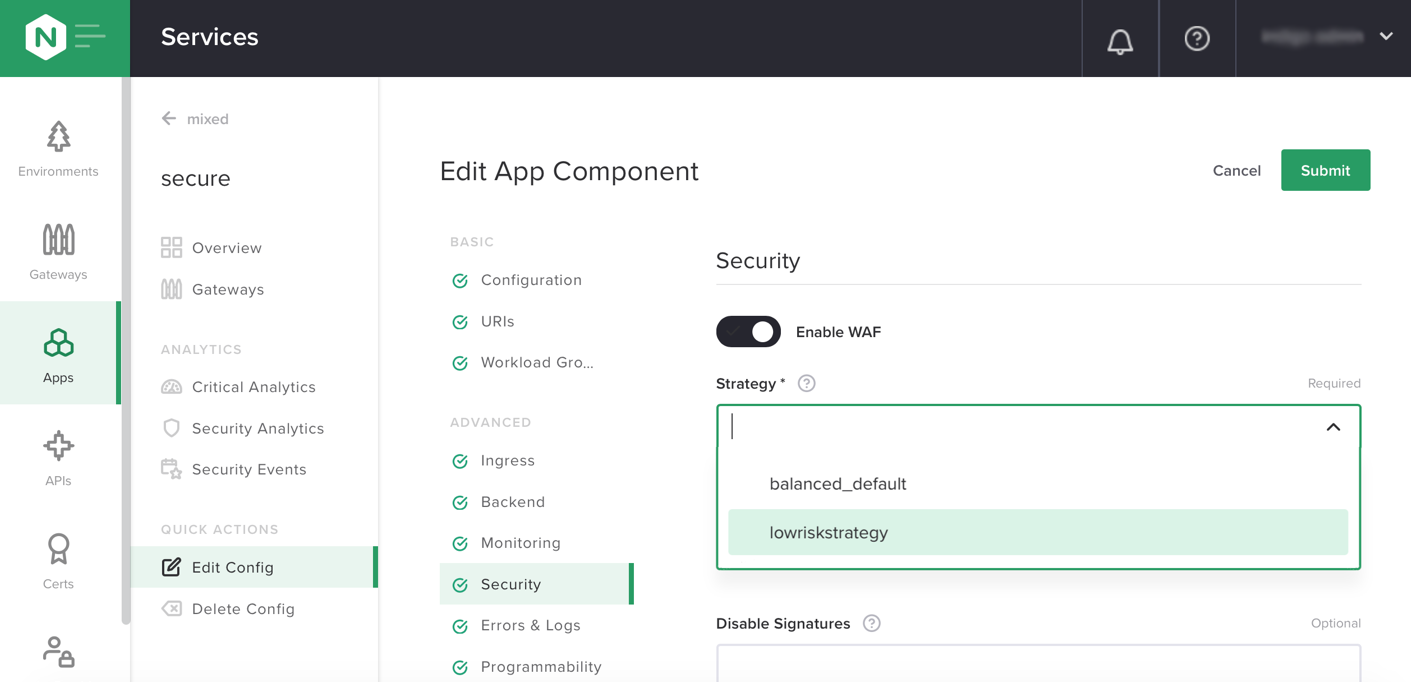
            "strategyRef": {
                "ref": "/security/strategies/lowriskstrategy"
            },
            "waf": {
                "isEnabled": true
            }
        },
. . .
}
Usando a interface gráfica
Siga as etapas abaixo para importar e aplicar uma política de WAF ao Controller App Security usando a interface gráfica do Controller:
- Crie uma Estratégia de Segurança na página Criar Estratégia de Segurança.
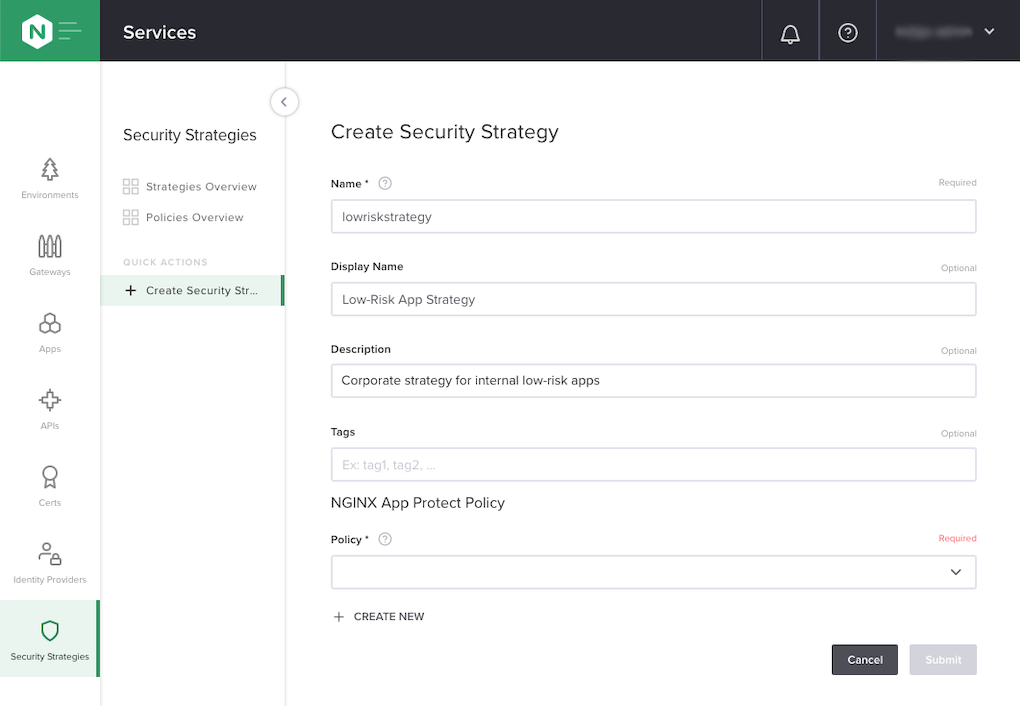
- Se a política do NGINX App Protect WAF já estiver disponível no Controller, selecione-a no menu suspenso do campo Política. Se ela ainda não estiver listada, clique em + CRIAR NOVA. Na janela pop-up Criar política de segurança exibida, carregue um arquivo que contenha a política do NGINX App Protect WAF em formato JSON.
- Na página Editar componente do aplicativo do aplicativo ao qual você está aplicando a política de WAF, selecione a Estratégia de Segurança associada.
Compartilhamento de políticas no NGINX Controller
Depois que você importa uma política para o Controller App Security usando o processo BYO App Protect Policy, ela pode ser compartilhada entre todos os aplicativos definidos no Controller, mesmo que sejam gerenciados por equipes diferentes. Fazer com que vários componentes de aplicativos do Controller (ou subcomponentes de um aplicativo, como URIs) façam referência às mesmas políticas ajuda a padronizar sua postura de segurança em diversos aplicativos e APIs.
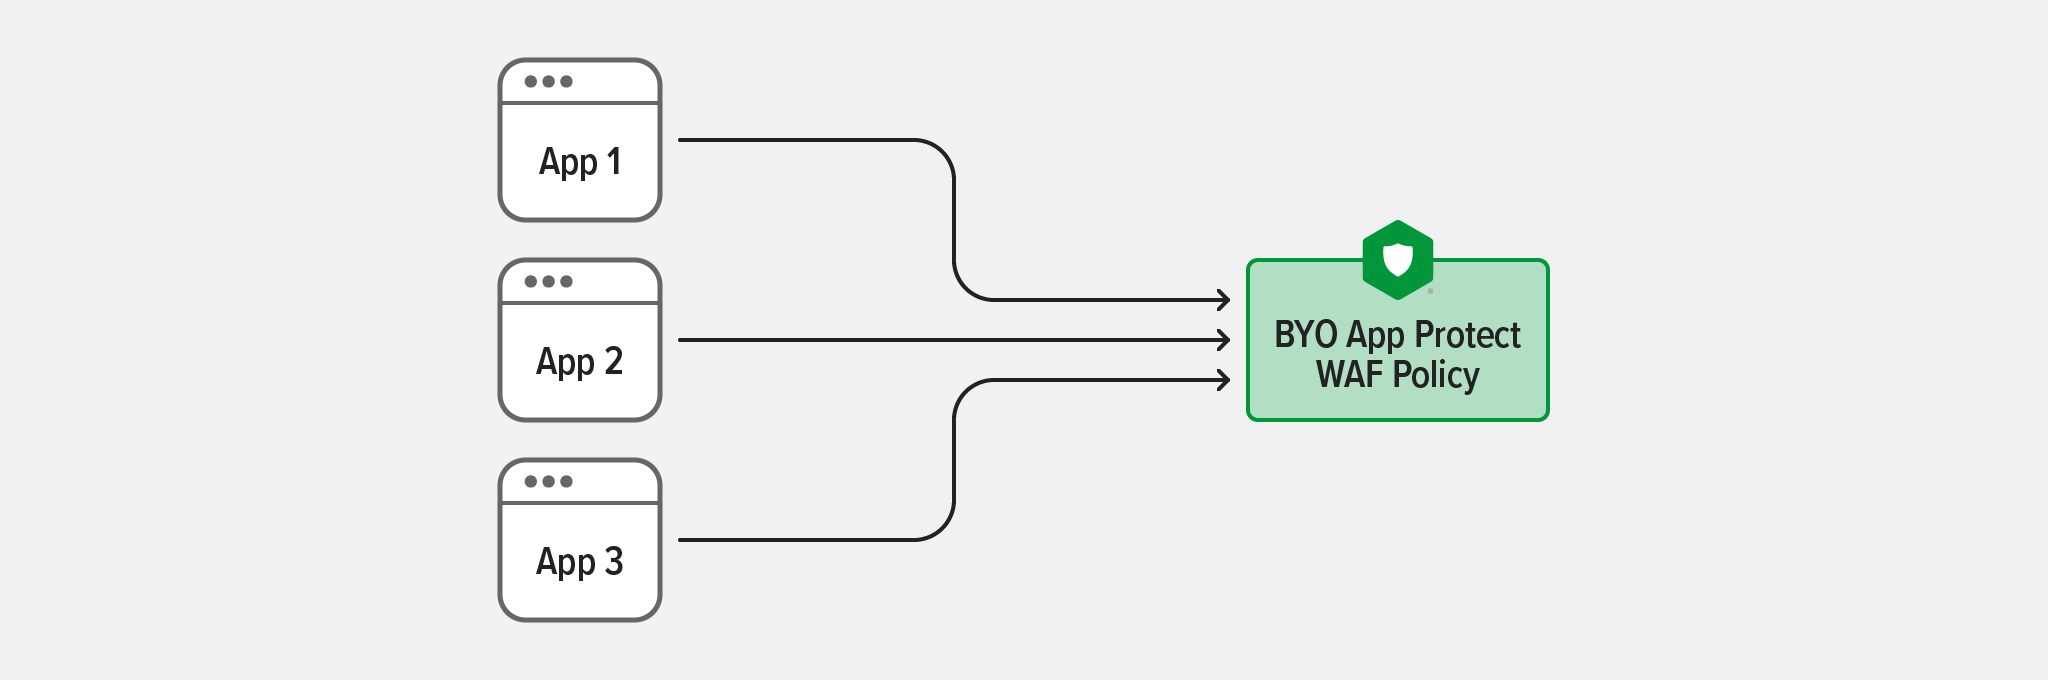
O Controller centraliza o gerenciamento e o versionamento das políticas de WAF. Quando você publica uma nova versão de uma política, ela é atualizada em todos os componentes do Controller App que fazem referência a ela, simplificando drasticamente as operações.
Resumo
A plataforma de tecnologia WAF da F5 permite a portabilidade e a reutilização das mesmas políticas de proteção de WAF, garantindo uma postura de segurança padronizada em todos os aplicativos. Essa filosofia de design também ajuda a atender a todos os seus casos de uso protegidos pelas soluções WAF da F5 e da NGINX, tornando o gerenciamento e a implantação da segurança de aplicativos mais rápidos, fáceis e consistentes.
Com o recurso BYO App Protect Policy do Controller App Security (disponível no Controller ADM 3.20), agora você pode usar suas políticas personalizadas do NGINX App Protect WAF, facilitando a proteção de novos aplicativos com políticas robustas, consistentes e comprovadas, criadas com o NGINX App Protect WAF ou o F5 Advanced WAF. E o melhor de tudo: com o BYO App Protect Policy e o Controller App Security, uma única política validada pode ser aplicada a vários aplicativos, simplificando e otimizando significativamente os processos de alteração de políticas.
O NGINX Controller continua permitindo que as equipes de Segurança forneçam segurança às equipes de aplicativos por meio de um modelo de autoatendimento, proporcionando às organizações produtividade e segurança.
Quer experimentar o NGINX Controller App Security? Comece hoje mesmo sua avaliação gratuita de 30 dias do NGINX Controller ou entre em contato conosco para conversar sobre seus casos de uso.
Sobre o autor
Publicações relacionadas no blog

Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.

Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.

Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.

Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.