Hoje (24 de julho) marca a conclusão dos nossos últimos três meses de desenvolvimento e o lançamento do NGINX Plus Release 4 (R4).
O NGINX Plus R4 reúne os recursos lançados recentemente em nossa ramificação de código aberto com diversos recursos exclusivos da versão comercial em uma versão totalmente testada e com suporte.
Segurança de ponta a ponta
A validação de certificados e o suporte a SNI para upstreams aumentam a segurança das chamadas de API e do tráfego com balanceamento de carga em ambientes não confiáveis. Um armazenamento externo de frases secretas aumenta a segurança das suas valiosas chaves privadas SSL.
A segurança de ponta a ponta é uma preocupação fundamental, especialmente se você estiver desenvolvendo uma aplicação que abrange mais de um local. Se o tráfego interno passar pela Internet aberta (ou até mesmo por uma nuvem pública), o SSL básico, por si só, não será suficiente para oferecer proteção contra simples ataques man-in-the-middle (MITM). Esta versão (com agradecimentos à CloudFlare) adiciona a verificação de certificados para servidores upstream, para que você possa ter certeza de que o NGINX Plus está se comunicando com o servidor correto. Ela também adiciona suporte a SNI para upstreams para ajudar a expandir serviços upstream complexos com segurança.
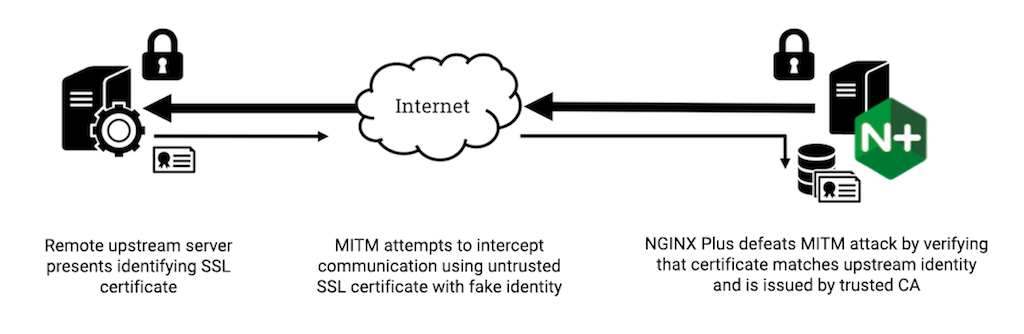
A segurança interna é igualmente importante. Muitos sites armazenam a configuração do NGINX Plus de forma centralizada, mas isso gera preocupações quanto à proteção da chave privada SSL. Frases secretas para descriptografar a chave privada são a solução adequada, mas, até agora, seu uso tem sido muito inconveniente.
O NGINX Plus permite usar um repositório externo de frases secretas, local para cada servidor e separado da configuração. Isso garante que as chaves fiquem protegidas quando a configuração estiver armazenada ou em trânsito e que somente servidores autorizados possam descriptografá-las.
Balanceamento de carga e cache aprimorados
As otimizações e os novos métodos de balanceamento de carga e armazenamento em cache do NGINX Plus proporcionam um frontend altamente eficiente para disponibilizar suas aplicações web.
A versão 4 adiciona um novo algoritmo de balanceamento de carga – Hash – aos algoritmos existentes (Round Robin, IP Hash e Least Connections). O balanceamento de carga baseado em hash permite distribuir o tráfego uniformemente entre um grupo de servidores upstream com base em uma função hash de qualquer combinação de parâmetros da solicitação: endereço IP e porta de origem, URL e assim por diante.
O método Hash se torna muito útil quando você habilita o parâmetro opcional consistent na diretiva hash. Isso habilita o balanceamento de carga com hash consistente (usando o método de balanceamento de carga ketama para interoperabilidade com o memcached), o que é uma grande vantagem ao balancear a carga de servidores de cache e outros aplicativos que acumulam estado.
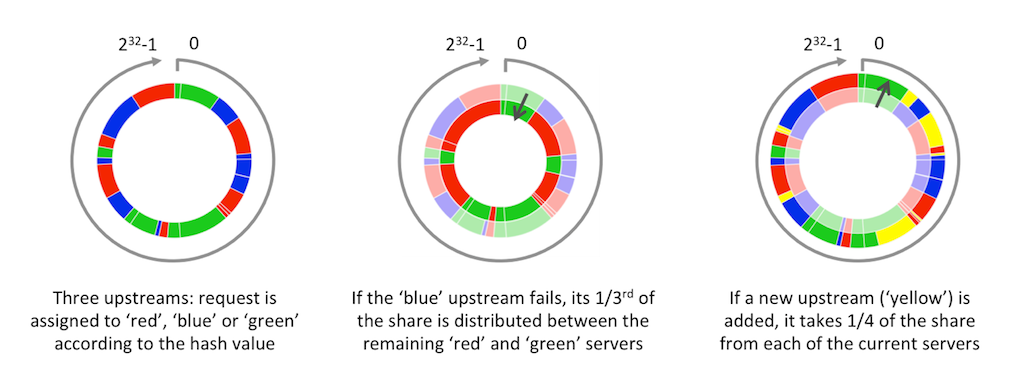
Com o hashing consistente, as solicitações são distribuídas uniformemente entre os servidores de destino com base no valor de hash da chave especificada pelo usuário. Se um servidor for adicionado ou removido (por exemplo, devido a uma falha), o menor espaço de hash possível será redistribuído para minimizar eventuais falhas de cache. Para garantir uma distribuição uniforme, a implementação do NGINX Plus baseada em ketama usa 160 pontos por servidor no espaço de hash (a ilustração acima mostra apenas 8 pontos).
A versão 4 também adiciona um novo mecanismo de afinidade de sessão – sticky learn – aos mecanismos existentes (sticky route e sticky cookie). O mecanismo learn é extremamente flexível: o NGINX Plus aprende dinamicamente quais sessões são iniciadas por cada servidor e sabe como identificar a assinatura da sessão nas solicitações dos clientes. Esse recurso oferece muitas possibilidades caso você precise de um controle granular sobre como as solicitações são encaminhadas dentro dos grupos de upstream.
Por fim, o cache agora é ainda mais eficaz para minimizar a carga nos servidores upstream. A revalidação do cache pode usar ETags, bem como o carimbo de data/hora Last-Modified, para verificar se o conteúdo não foi alterado.
Monitoramento mais fácil – aprofunde-se nos dados de que você precisa
Concentre-se nas informações de que você precisa usando técnicas para filtrar e analisar detalhadamente os dados de logs e monitoramento.
O NGINX Plus gera uma grande quantidade de dados por meio do access_log e de seu recurso exclusivo de monitoramento de atividades em tempo real. Às vezes, o enorme volume de dados pode ser difícil de gerenciar – o custo de coletá-los, armazená-los e analisá-los pode ser alto demais, especialmente para sites movimentados com um grande número de serviços e usuários.
O registro condicional no log de acesso permite definir quais solicitações relevantes serão registradas e ignorar as menos relevantes. Ele é muito útil para decisões em tempo de execução. Talvez você queira registrar apenas as solicitações que geram erros de servidor 5xx ou ignorar solicitações da rede local. Talvez queira eliminar dados desnecessários gerados por um monitor de integridade externo. Quaisquer que sejam seus requisitos, se você quiser filtrar e limitar as entradas de log em tempo de execução, o registro condicional é a solução.
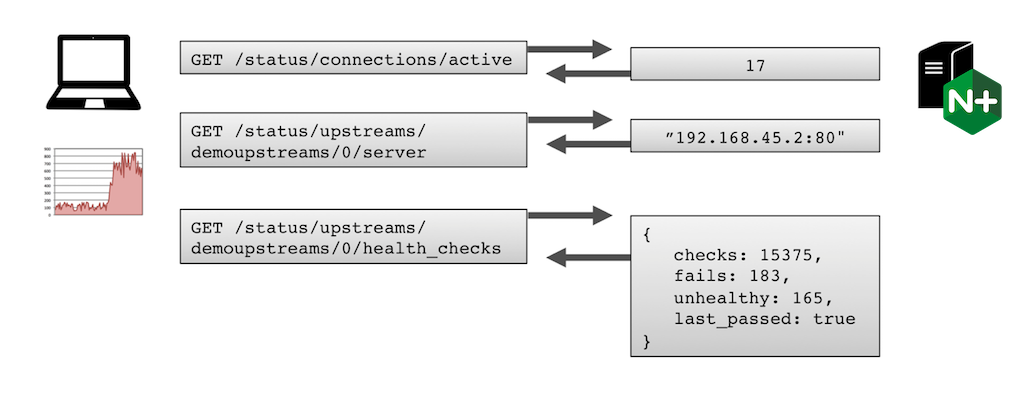
Nas versões anteriores do NGINX Plus, as solicitações de dados de monitoramento de atividades em tempo real gerados pelo módulo de status estendido retornavam uma enorme quantidade de dados internos que descreviam a atividade e o estado atuais. No entanto, se você quiser apenas monitorar um contador (por exemplo, a contagem de solicitações) ou obter o status de integridade dos nós nos seus upstreams, será ineficiente recuperar todo o conjunto de dados de status. Com a versão 4, você pode usar uma API RESTful para detalhar e recuperar subconjuntos dos dados ou apenas um único valor, tornando o monitoramento mais eficiente e leve.
Outros novos recursos do NGINX Plus R4
O NGINX Plus R4 incorpora outras atualizações, correções e novos recursos recentes da versão NGINX 1.7.3, e os módulos de terceiros incluídos nos pacotes nginx-plus-lua e nginx-plus-extras foram atualizados para usar o Lua versão 0.9.10 e o Passenger Open Source versão 4.0.45.
Em conformidade com nossa política de oferecer suporte às versões de distribuições de sistemas operacionais que são mantidas por seus fornecedores, adicionamos suporte ao CentOS/RHEL 7 e encerramos o suporte ao Ubuntu 12.10, 13.04 e 13.10.
Para obter uma lista completa dos novos recursos e das alterações da Versão 4, consulte a página Versões do NGINX Plus.
Se você estiver usando o NGINX Plus, recomendamos enfaticamente que atualize para a Versão 4 o mais rápido possível. Você terá acesso a diversas correções e melhorias, e isso nos ajudará a prestar um suporte melhor caso precise abrir um chamado. As instruções de instalação e atualização estão disponíveis no portal do cliente do NGINX Plus.
Se você ainda não experimentou o NGINX Plus, comece hoje mesmo sua avaliação gratuita de 30 dias e descubra como o NGINX Plus pode ajudar você a expandir e disponibilizar seus aplicativos.
Sobre o autor
Publicações relacionadas no blog

Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.

Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.

Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.

Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.