
Lançamos o NGINX Instance Manager no início deste ano para ajudar as empresas a descobrir, monitorar, proteger e configurar instâncias do NGINX Open Source e do NGINX Plus. Temos o prazer de anunciar a versão 1.0 do NGINX Instance Manager, que apresenta os seguintes recursos:
- Marcação de instâncias do NGINX e funções de usuário – Agrupe ativos para simplificar o gerenciamento em escala. Com apenas alguns cliques, você pode aplicar configurações e definições de controle de acesso baseado em funções (RBAC) a todas as instâncias do NGINX de um grupo de uma só vez.
- Gerenciamento de certificados – Detecte certificados prestes a expirar e substitua-os para garantir serviços seguros e ininterruptos.
Marcação para simplificar o gerenciamento em escala
Quanto mais instâncias do NGINX você tiver, mais difícil poderá ser gerenciá-las. Agora, você pode aplicar tags a instâncias do NGINX e a funções de RBAC, o que permite realizar ações em todos os membros de um grupo de uma só vez. É possível agrupar instâncias ou funções do NGINX com base em qualquer característica, por exemplo, categorizando as instâncias por equipe de gerenciamento (DevOps, NetOps), finalidade (teste, sandbox, produção), sistema operacional (CentOS, Ubuntu), modelo do NGINX (NGINX Open Source, NGINX Plus) e ambiente (AWS, local, nuvem privada).
Com o uso de tags, você pode realizar tarefas como as seguintes com mais rapidez e facilidade:
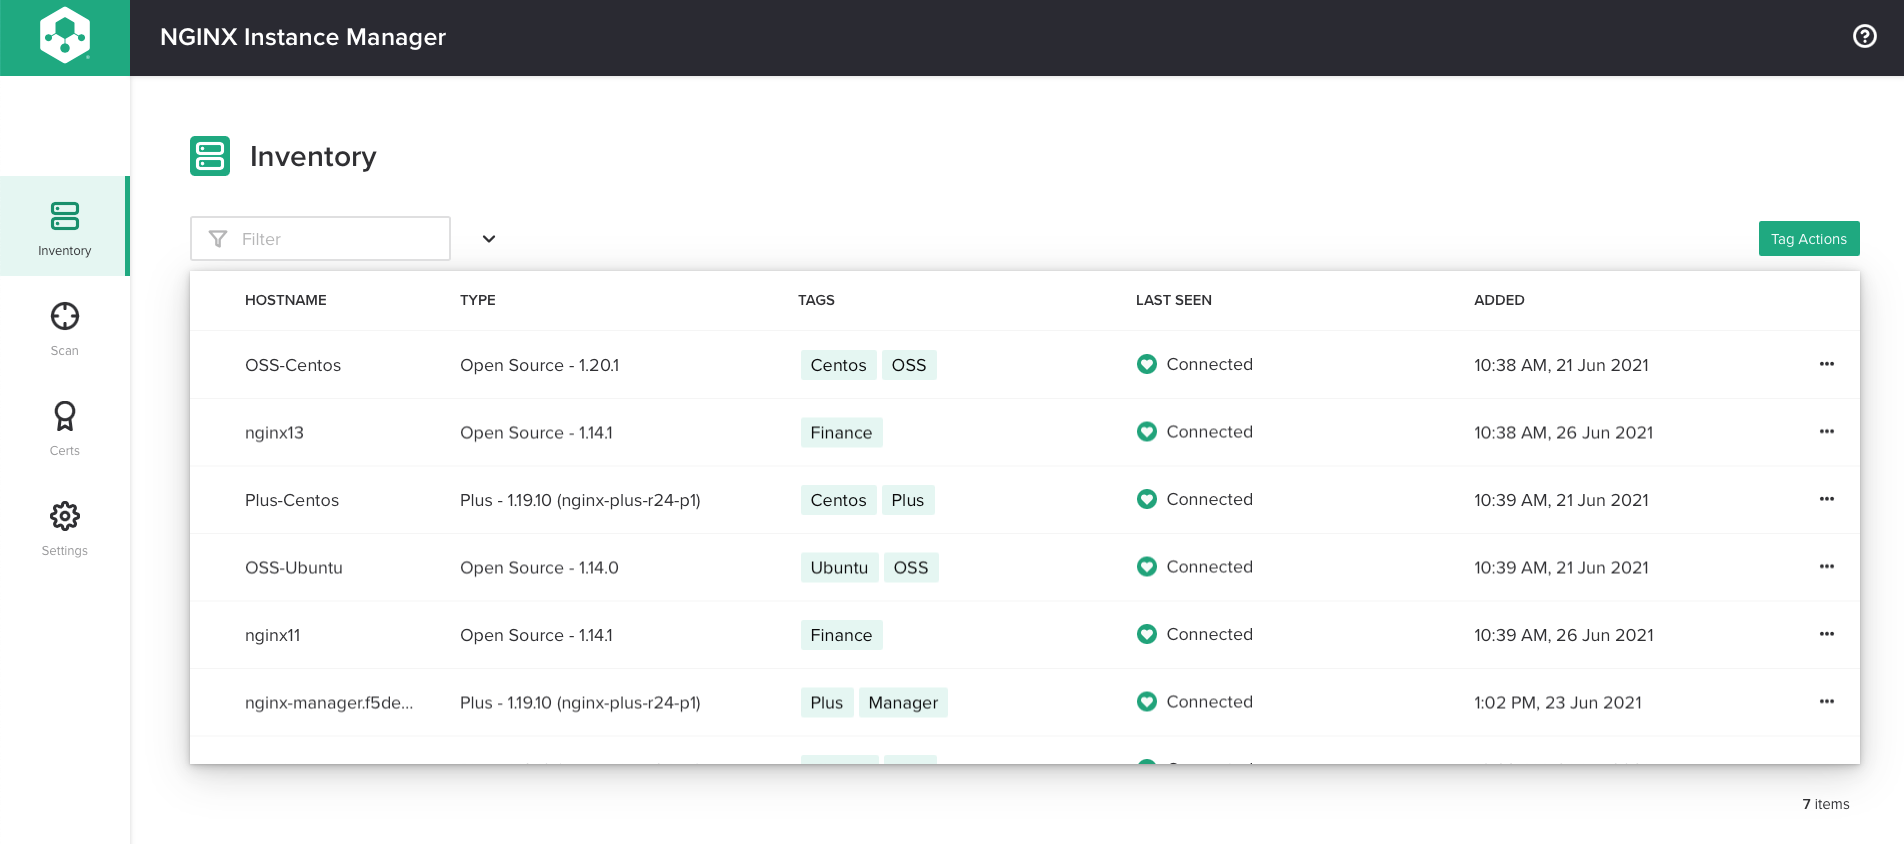
- Gerenciamento de configurações em escala – Você pode aplicar uma configuração de uma só vez a todas as instâncias do NGINX com tags em um grupo, garantindo a consistência. Na captura de tela a seguir, as instâncias são identificadas por tags de acordo com o sistema operacional e o modelo do NGINX.
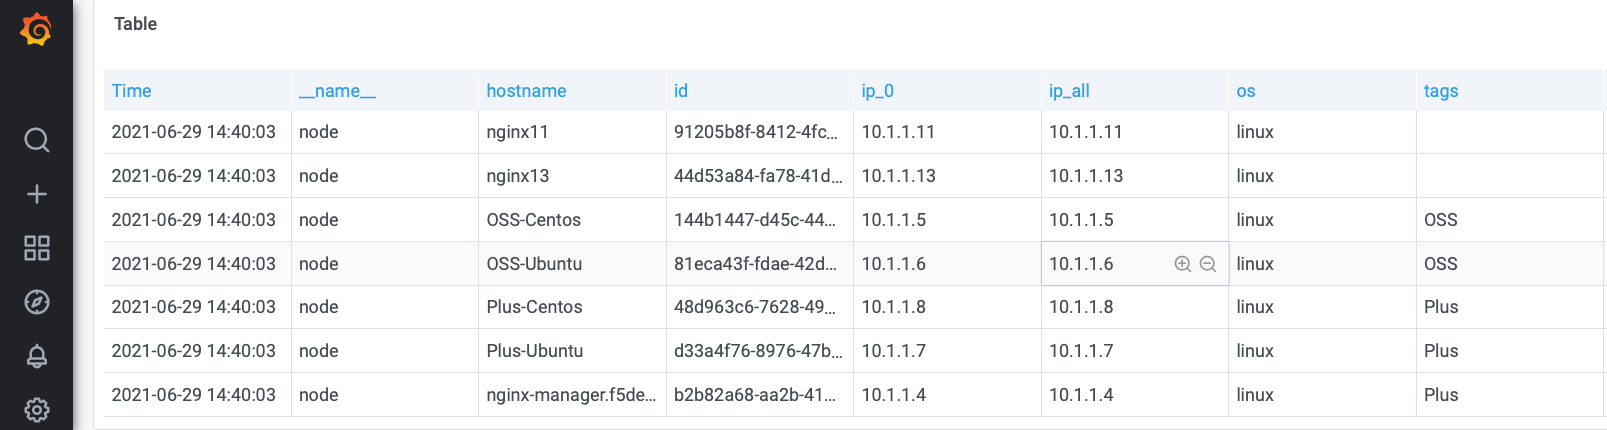
- Monitoramento em contexto – Os painéis do Grafana incluem um campo tags com valores separados por vírgulas. Você pode criar consultas PromQL para exibir métricas agrupadas por tag.
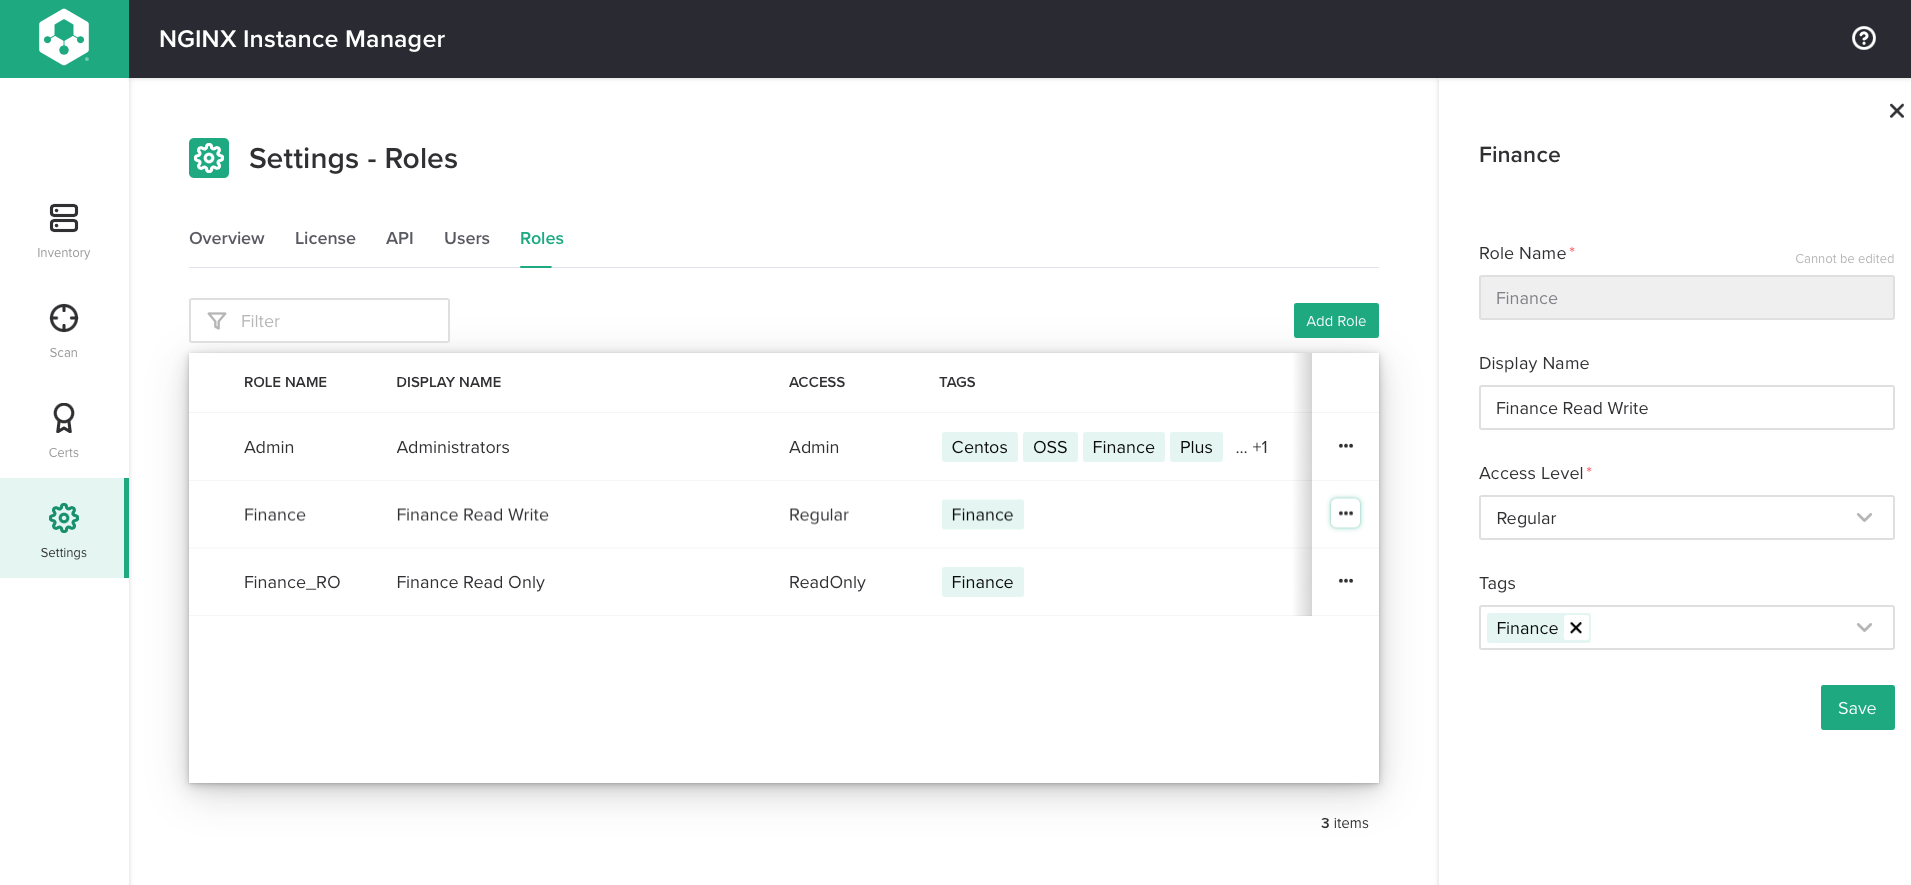
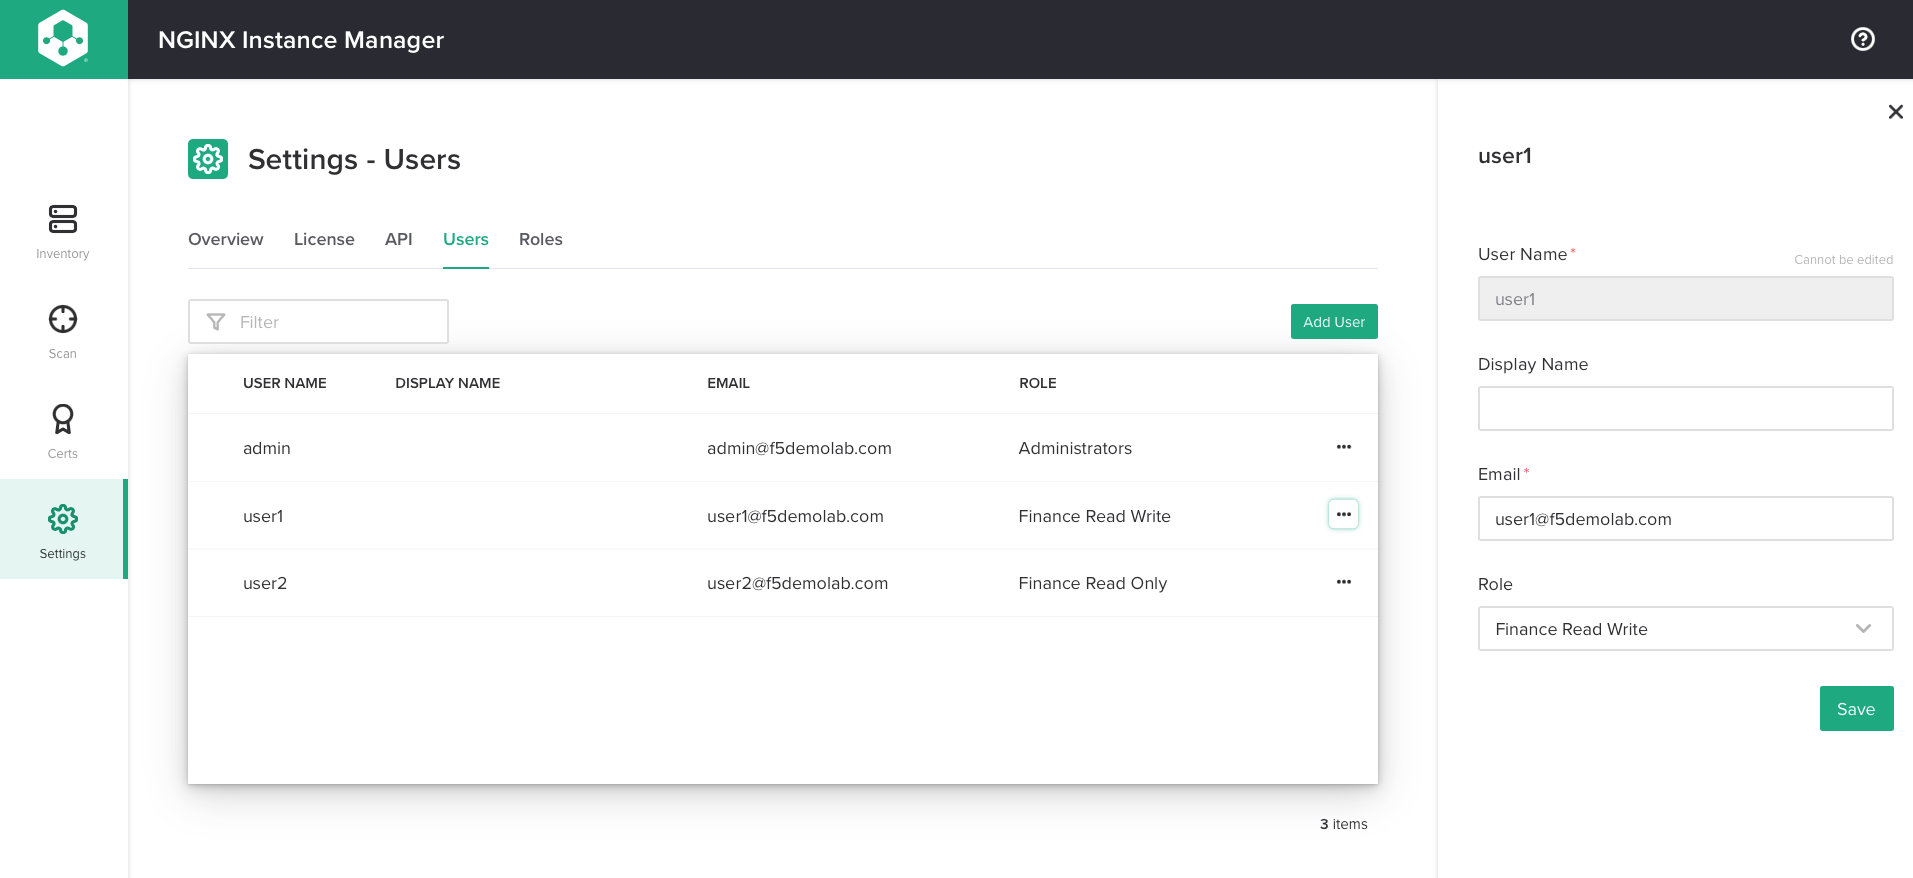
- Controle de acesso – Com a implementação de autorização do NGINX Plus usando OpenID Connect e JWTs, você pode restringir o acesso dos usuários com base em funções associadas a tags. Por exemplo, você pode permitir que os membros da equipe de QA gerenciem apenas instâncias do NGINX com a tag test.Observação: Este recurso é disponibilizado como uma prévia tecnológica. Não recomendamos usá-lo em ambientes de produção e só podemos oferecer suporte conforme nossa disponibilidade. Na captura de tela, os usuários com a função Finance recebem acesso de leitura e gravação às instâncias do NGINX com a tag Finance, e a nenhuma outra instância. Da mesma forma, os usuários com a função Finance_RO têm acesso somente leitura apenas às instâncias com a tag Finance.Nesta captura de tela, user1 recebe a função Finance (identificada pelo nome de exibição Finance Read Write).
Gerenciamento de certificados para um serviço ininterrupto
O NGINX agora é o servidor web nº 1 da Internet. Como tantos sites dependem dele, existe o risco de interrupções causadas por certificados SSL/TLS expirados nas instâncias do NGINX. A interface de gerenciamento de certificados do NGINX Instance Manager permite detectar certificados prestes a expirar e substituí-los para garantir serviços seguros e ininterruptos.
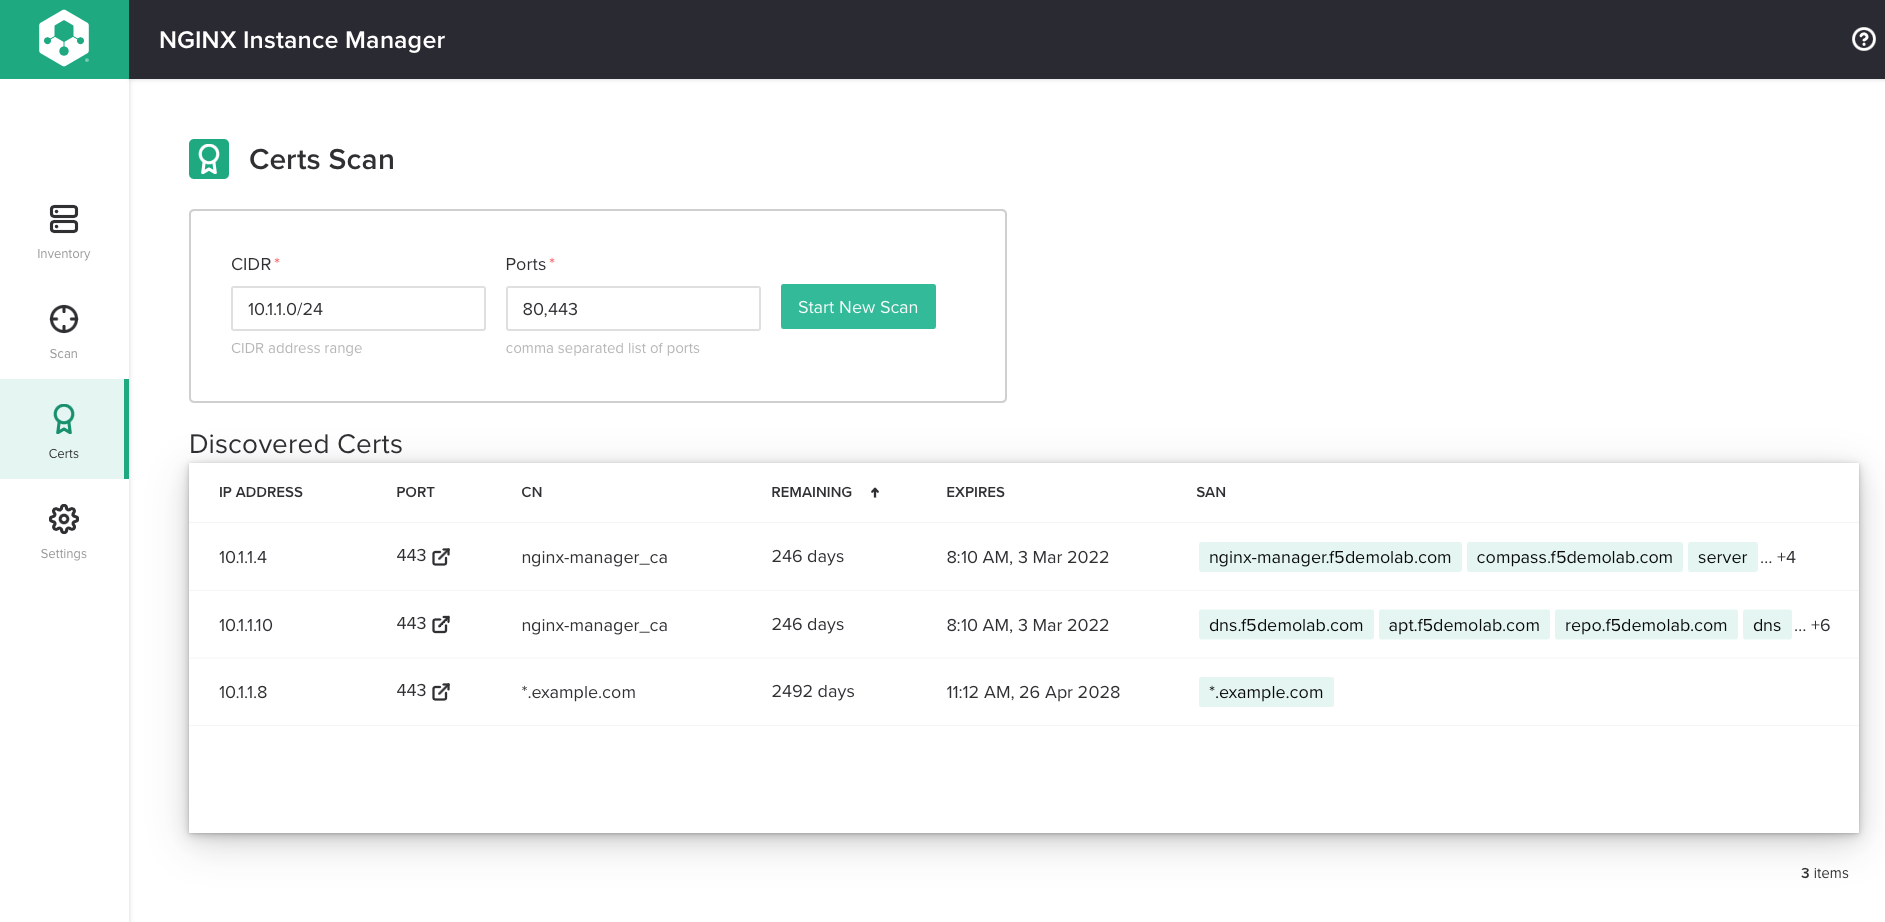
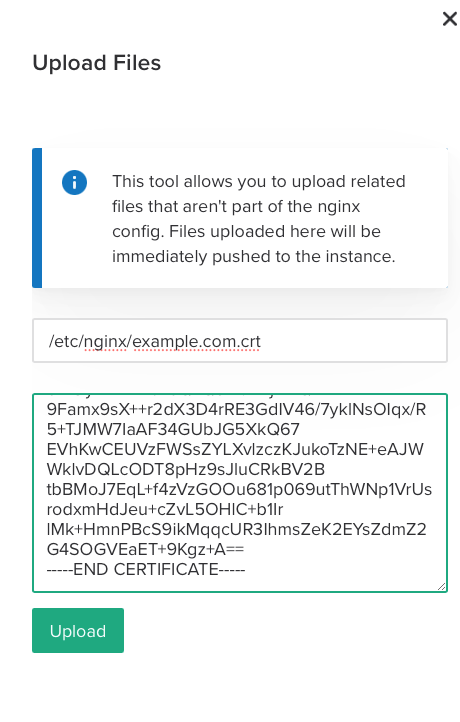
O relatório de uma verificação de certificados informa o número de dias restantes até a expiração. Você pode usar a API para consultar e monitorar os servidores web que precisam renovar o certificado, sem a necessidade de um agente separado. Depois de identificar que um certificado expirou, você pode substituí-lo. Na verdade, você pode usar o Instance Manager para atualizar e substituir qualquer arquivo referenciado na configuração do NGINX, incluindo arquivos de chave, arquivos JavaScript e certificados.
A captura de tela mostra os resultados de uma verificação de certificados de instâncias do NGINX com endereços IP no intervalo 10.1.1.0/24 que estão escutando na porta 443.
Nesta captura de tela, o editor de configuração é usado para carregar um certificado em uma instância gerenciada do NGINX.
Quer experimentar o NGINX Instance Manager?
Baixe uma versão de avaliação gratuita por 30 dias ou entre em contato conosco para conversar sobre seus casos de uso.
Sobre o autor
Publicações relacionadas no blog

Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.

Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.

Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.

Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.