Porque uma maçã podre não precisa estragar todo o cesto.
Imagem: One Bad Apple, BobbyBoggs182
A transformação digital está impulsionando mudanças no data center. A nuvem, os contêineres e as violações catastróficas estão fazendo com que o foco nas mudanças se torne urgente. Grande parte da atenção está voltada para o impacto da entrega contínua e das implantações por aplicativo, que podem causar estragos nos cronogramas tradicionais de implantação. Tentar coordenar cronogramas tradicionais e modernos certamente fará com que até mesmo matemáticos habituados a resolver problemas de contagem semelhantes ao de Josephus levantem as mãos em sinal de rendição e desistam da tentativa.
Se o benefício de implementar uma abordagem arquitetural por aplicativo para os serviços e a infraestrutura de aplicações no contexto da implantação contínua não for suficiente para convencê-lo a seguir nessa direção, considere que essa abordagem também oferece vantagens significativas de segurança.
Se você imaginar o data center e seu perímetro de segurança como um barril e depois enchê-lo de maçãs (cada uma representando um das centenas de aplicações que você implantou), perceberá que uma maçã encosta em várias outras. Não em todas, mas em algumas. E, se uma dessas maçãs estragar, o problema se espalhará para as que estão em contato com ela. Estas, por sua vez, estão em contato com outras, que estão em contato com outras, e assim por diante, até que todo o barril esteja podre.
Quem dera o processo fosse tão lento em um data center quando uma maçã (aplicativo) estraga. Mas, graças à velocidade do mundo digital, o problema se espalha pela rede para outros aplicativos muito mais rapidamente do que entre as maçãs do ditado que nos alerta sobre esse risco.
Esse é um dos melhores motivos, do ponto de vista da segurança, para adotar uma arquitetura por aplicativo — mesmo que você não esteja adotando (ou não pretenda adotar) cronogramas de implantação específicos para cada aplicativo.
Uma arquitetura por aplicativo reduz o risco
Adotar uma arquitetura por aplicativo é como embrulhar cada maçã individualmente antes de colocá-la no barril. Mesmo que uma delas estrague, ela fica isolada das outras com as quais está em contato, evitando que também sejam contaminadas. Embora certamente gostaríamos de viver em um mundo sem nenhum risco, a maioria de nós não vive em uma terra de arco-íris e unicórnios e reconhece que sempre há riscos em um mundo conectado — e que nosso objetivo é minimizá-los tanto quanto possível.
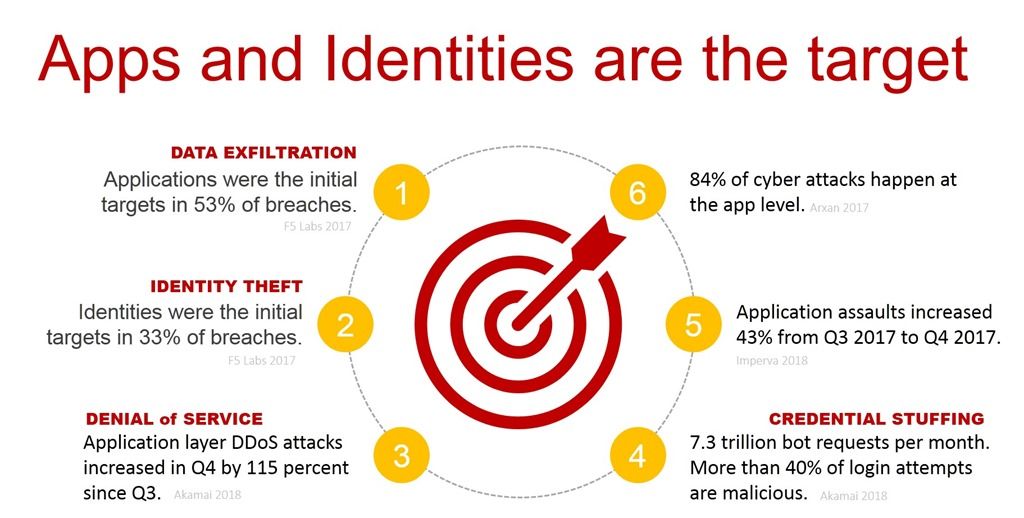
Ao adotar uma arquitetura por aplicativo, podemos alcançar esse objetivo limitando, tanto quanto possível, o impacto de cada ameaça ao próprio aplicativo.
Uma abordagem por aplicativo no data center permite implantar diversos serviços de segurança específicos para cada aplicação, projetados para mitigar os riscos de bots, roubo de credenciais, preenchimento de credenciais, ataques DDoS na camada de aplicação (como inundações de solicitações GET, PUSH e POST) e as conhecidas dez principais vulnerabilidades da OWASP.
Alert Logic chama isso de “segmentação no nível da aplicação” e observa que essa abordagem está rapidamente se tornando uma prática recomendada na nuvem:
“O padrão significativo que vemos surgir repetidamente em instalações de nuvem pública é a segmentação da infraestrutura no nível da aplicação. Os melhores administradores de nuvem que conhecemos costumam segmentar cada aplicação em sua própria VPC (nuvem privada virtual), o que reduz drasticamente o raio de impacto de qualquer violação isolada. Até mesmo as menores aplicações WordPress ou Drupal têm sua própria VPC, reduzindo as oportunidades para que invasores se movimentem lateralmente ou lancem ataques capazes de se transformar rapidamente em catástrofes que afetem toda a empresa.”
Essa abordagem funciona igualmente bem no data center e é igualmente essencial — talvez até mais — para proteger os aplicativos contra movimentações laterais em caso de uma violação bem-sucedida.
Pode parecer irônico que uma arquitetura por aplicativo não tenha tanto a ver com proteger todos os outros aplicativos implantados quanto com proteger um aplicativo específico. No entanto, adotar essa abordagem exige que o foco seja a segurança de cada aplicativo, tendo em mente que ele é um possível ponto de entrada e que qualquer outro aplicativo (interno) pode ser um invasor.
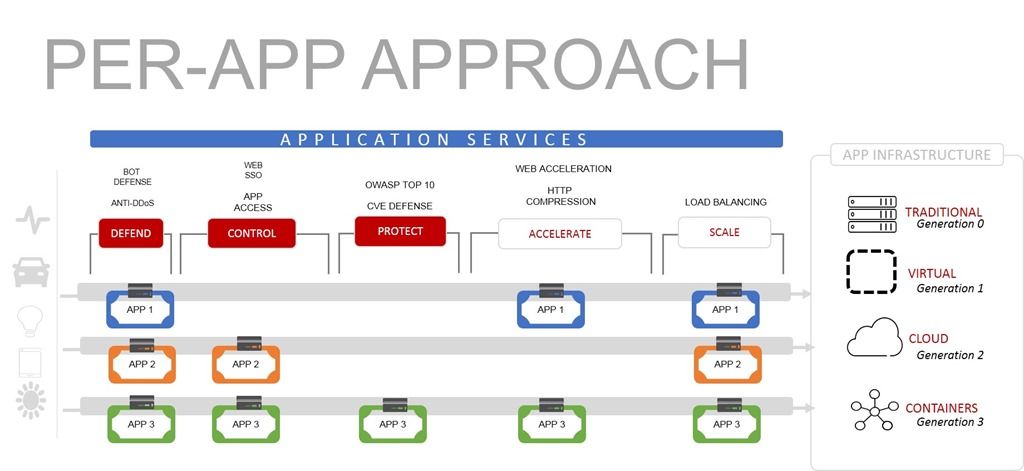
Uma abordagem por aplicativo funciona ainda melhor com serviços de aplicativos prontos para a nuvem, que podem ser implantados tanto na nuvem (ou em várias nuvens) quanto localmente no data center. A padronização de uma solução de serviços de aplicativos proporciona paridade de políticas, garantindo a segurança consistente desejada à medida que as organizações adotam nuvens públicas como parte de seus esforços de transformação digital.
Esteja você na nuvem (ou em várias nuvens) ou mantendo as operações localmente no data center, uma arquitetura por aplicativo é uma abordagem de segurança vantajosa em todos os aspectos, capaz de reduzir os riscos para cada aplicativo e, ao mesmo tempo, proteger todo o conjunto e manter a empresa competitiva na economia digital.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...