Há cinco anos, fazemos uma pergunta simples a milhares de profissionais de todas as funções de TI ao redor do mundo: qual é o único recurso sem o qual você jamais implantaria uma aplicação? Em outras palavras, qual é o recurso mais importante que você pode oferecer às suas aplicações?
Se você não estava entre os quase 2.000 participantes da nossa pesquisa State of Application Services 2019 de 2019, vou lhe dar um momento para responder à pergunta e comparar sua resposta.
“A pior coisa que eu poderia fazer seria implantar uma aplicação sem _____________________!”
Selecione uma resposta.
- Disponibilidade (como balanceamento de carga e balanceamento de carga global de servidores)
- Segurança (como firewall de rede e firewall de aplicações web)
- Identidade/Acesso (como VPN SSL e identidade)
- Desempenho (como cache e compactação)
- Mobilidade (como VDI e gateway de IoT)
Agora, fixe bem a sua resposta na mente. Conseguiu? Ótimo.
Se você respondeu "Segurança", está de acordo com os 60% dos entrevistados que deram a mesma resposta. A segurança se tornou a categoria de serviços de aplicações mais crítica da TI.
Nem sempre foi assim.
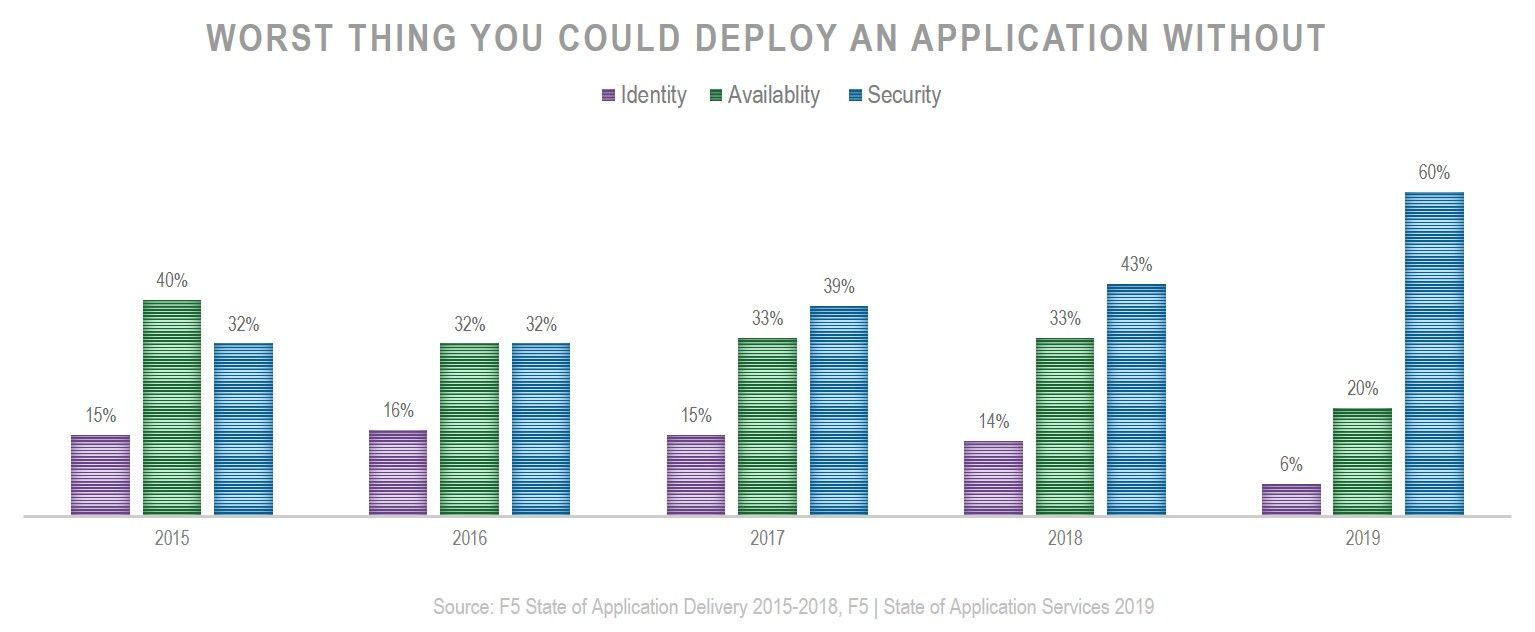
A disponibilidade ficou em primeiro lugar em 2015 e empatou com a segurança em 2016, mas, desde então, a segurança vem dominando completamente. Desempenho e mobilidade nunca chegaram a ameaçar os serviços de identidade e acesso, muito menos a segurança ou a disponibilidade. E agora, tanto a identidade e o acesso quanto a disponibilidade também estão perdendo espaço para a segurança.
Isso não é de todo surpreendente, considerando o impacto bastante dramático da segurança — ou da falta dela — que tem dominado as manchetes e os feeds do Twitter nos últimos anos. Embora as indisponibilidades certamente possam causar apreensão entre os consumidores, nada se compara à reação furiosa e desenfreada que ocorre após a divulgação de uma violação de segurança.
Uma violação de segurança é um incidente que leva à atualização do currículo. As indisponibilidades raramente chegam a esse nível de consequências capazes de mudar uma vida. Elas são registradas e usadas por outros como exemplos para promover a disponibilidade. As indisponibilidades são tratadas com a mesma paciência e empatia associadas à cultura de "não culpabilização" inerente ao DevOps. Buscamos a causa e tentamos solucioná-la em análises pós-incidente sem atribuição de culpa. Em seguida, agimos com transparência perante os consumidores afetados, publicando em blogs detalhes sobre "o que deu errado" e "o que estamos fazendo para corrigir o problema".
E, no fim das contas, somos perdoados.
Mas e um incidente de segurança que expõe nossas informações pessoais e privadas? Alguém terá de assumir a responsabilidade, muitas vezes já a caminho da demissão. Os forcados são erguidos, as tochas são acesas e os tweets são publicados.
Dada a intensidade da reação pública a violações de dados, não é de surpreender que os entrevistados tenham classificado a segurança como absolutamente necessária ao implantar aplicações.
Também não surpreende que a confiança na proteção de aplicativos contra ataques à camada de aplicação continue diminuindo com a expansão para a nuvem. Em 2018, 17% dos entrevistados tinham baixa confiança na proteção contra ataques à camada de aplicação (medida em uma escala de 1 a 5, em que 1 representa baixa confiança e 5, alta confiança). Em 2019, esse número subiu para um em cada cinco (20%). Já o percentual dos que tinham alta confiança caiu de 41% em 2018 para 37% em 2019.
A diferença entre o nível de confiança na proteção de aplicativos na nuvem pública e no ambiente local é impressionante. Mais da metade (53%) demonstrou maior confiança na capacidade de proteger aplicativos no ambiente local do que na nuvem pública (38%).
Curiosamente, a importância atribuída aos serviços de segurança não é apenas uma preocupação motivada pelo medo de uma violação. A implantação de serviços de segurança para proteger aplicações tem um impacto significativo nos níveis de confiança. Pouco menos de um terço (32%) dos entrevistados que não utilizavam um WAF confiava que conseguiria proteger aplicações na nuvem pública. Esse percentual subiu para 41% entre aqueles que de fato utilizavam os serviços de um WAF. Em ambientes locais, os resultados foram ainda mais expressivos. Enquanto 43% daqueles que não tinham um WAF no ambiente local apresentavam um alto grau de confiança, esse percentual disparou para 58% entre os que utilizavam um WAF.
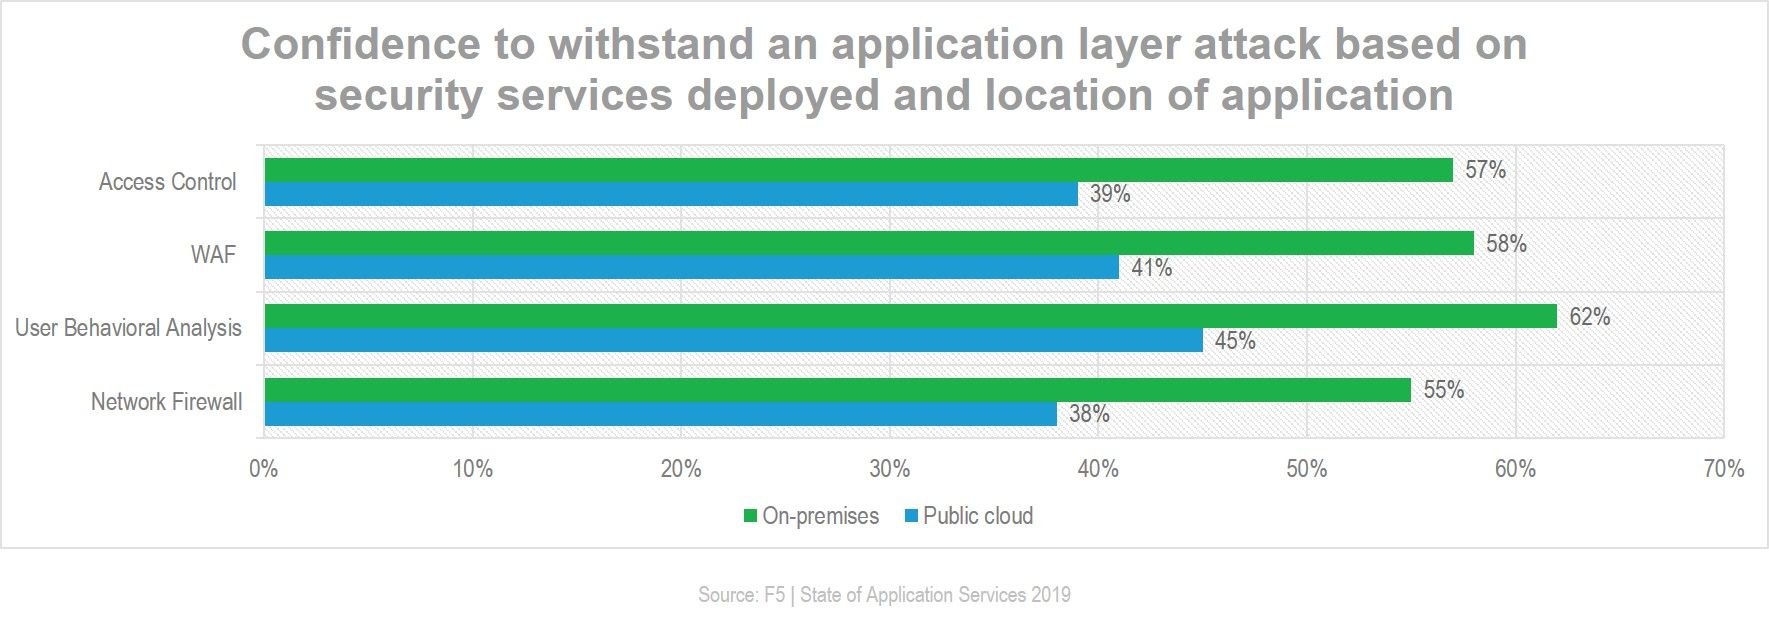
No entanto, o serviço de segurança com maior impacto sobre a confiança geral foi a análise do comportamento dos usuários. Quarenta e cinco por cento (45%) dos entrevistados que implementaram a análise do comportamento dos usuários na nuvem pública estavam mais confiantes de que poderiam proteger os aplicativos contra ataques à camada de aplicação. Embora outros serviços de segurança tenham apresentado ganhos semelhantes de confiança quando implementados na nuvem pública, a análise do comportamento dos usuários proporcionou o maior aumento na confiança geral.
Os serviços de segurança continuam sendo um componente essencial tanto para a confiança quanto para a estratégia de uma organização de prevenir violações e se defender contra ataques. O relatório State of Application Services continua mostrando que os serviços relacionados à segurança seguem crescendo em todos os ambientes — locais e na nuvem pública — como forma de combater os danos decorrentes da atuação em uma economia digital.
Para obter mais insights sobre segurança, nuvem, transformação digital e o empolgante mundo da automação e da orquestração, não deixe de conferir o relatório State of Application Services 2019.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...