Caso você não esteja familiarizado com o conceito:
O Kobayashi Maru é um teste no universo fictício de Star Trek.
É um exercício de treinamento da Frota Estelar destinado a testar o caráter dos cadetes do curso de comando da Academia da Frota Estelar. O nome do teste é ocasionalmente usado entre fãs de Star Trek ou pessoas familiarizadas com a série para descrever uma situação sem saída ou uma solução que envolve redefinir o problema e colocar o próprio caráter à prova.
Ah, não me olhe assim. Você sabia que eu gostava de Star Trek, Star Wars e coisas do tipo. Vamos em frente, senão nunca chegaremos ao ponto, certo?
Em TI, o “cenário sem saída” parece ser “escolher entre a nuvem e a infraestrutura local”. Mas, é claro, não importa o que você escolha, sempre haverá alguma perda. No caso da nuvem externa (pública), você abre mão do controle e da capacidade de replicar as arquiteturas de segurança existentes em troca de agilidade e escalabilidade. Se optar por um data center tradicional local, você abre mão da agilidade e da redução de custos em troca de controle.
O que você realmente quer é controle, agilidade e economia de custos, tudo em um único pacote. Mas as opções apresentadas não oferecem isso. Você consegue um pouco de uma coisa, mas não da outra. Não há como ganhar.
Mas você pode, sim. Há um bom motivo para a maioria das pesquisas disponíveis (inclusive a nossa) apontar crescimento e investimentos contínuos em tecnologias que dão suporte à nuvem privada. Embora você não encontre muitos artigos divulgando essa realidade, a verdade é que as organizações foram constrangidas a se calar por adotarem a nuvem privada. Ao que parece, a primeira regra da implementação de nuvem privada é: você não fala sobre a sua implementação de nuvem privada.
E isso é lamentável, porque há muitos insights e lições aprendidas nessas implementações que poderiam orientar quem está apenas começando ou enfrentando dificuldades no caminho para viabilizar uma nuvem privada. Isso exige arquitetura, automação e orquestração, experiência com frameworks e a aplicação de uma filosofia central de DevOps, baseada na colaboração entre os silos de TI e as equipes de desenvolvimento de aplicações.
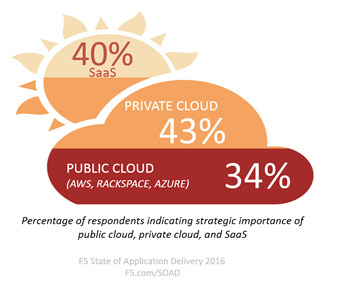
Essa não é uma tarefa trivial e, ainda assim, vemos consistentemente a nuvem privada à frente de sua equivalente pública (apesar da adoção de SaaS, que, por sua vez, representa um paradigma completamente diferente). No ano passado, vimos que o número de organizações que investiam em nuvem privada (38%) superava o das que investiam em nuvem pública (25%), com o SaaS exatamente no meio (32%). Isso em âmbito global. Em todas as regiões, investia-se mais em nuvem privada do que em nuvem pública. Estrategicamente, os resultados foram os mesmos. A importância global da nuvem privada (43%) foi apontada por mais organizações do que a de sua equivalente pública (34%).
Não tenho motivos para acreditar que essa tendência vá se reverter neste ano ou mesmo no próximo. Quando analisada sob a ótica da segurança, isso não é nenhuma surpresa. A segurança continua sendo um importante fator impulsionador de todas as tecnologias, seja computação em nuvem, IoT ou APIs. E ainda existem preocupações com a segurança da nuvem pública. Não em relação à segurança da infraestrutura de nuvem em si, mas à capacidade das organizações de padronizar políticas em ambientes distintos, aplicar as mesmas políticas de segurança tanto no data center quanto na nuvem e gerenciar a autenticação e a autorização de maneira consistente.
Esses são os desafios de segurança que as organizações ainda enfrentam ao considerar a nuvem pública. E são desafios significativos, dado o aumento no número e na dimensão das violações e dos ataques nos últimos dois anos. O risco ronda a TI como uma praga que avança lentamente e precisa ser combatida, seja a ameaça iminente ou não. Porque é uma ameaça existencial. Mesmo que não estejamos lendo a respeito, isso está acontecendo. Considere que, no início deste ano (16 de maio), a Ponemon observou que 89% das organizações de saúde admitiram ter sofrido violações nos últimos dois anos. Há muitas estatísticas semelhantes, abrangendo diversos setores e segmentos de negócios. Um número significativo de organizações (mais do que provavelmente gostaríamos de admitir) sofreu uma violação. O fato de essa violação ter resultado ou não em uma ampla exposição de dados provavelmente determina se lemos a respeito ou não.
Entre os desafios de segurança que surgem ao tentar migrar aplicações para a nuvem sem modificá-las e a realidade de que o mainframe não vai desaparecer. Acha que isso é apenas nostalgia? Pense novamente. De acordo com um relatório da Forrester de 2016 patrocinado pela BMC:
Noventa e um por cento das empresas relataram que seus mainframes armazenam informações essenciais para os negócios. E o futuro da tecnologia de mainframe é promissor: mais da metade (57%) das empresas prevê um aumento nas cargas de trabalho nos próximos dois anos, enquanto metade está desenvolvendo novas aplicações para mainframe.
Sim, você leu certo. Pode ler de novo para ter certeza. Eu espero.
Atualmente, os aplicativos executados em mainframes são rotineiramente incluídos nas arquiteturas de outros aplicativos, mas não daqueles que residem fora do data center, como em uma nuvem pública. Porém, aqueles que podem ser executados localmente, em uma nuvem privada, podem acessar, por meio de APIs, os dados dos aplicativos executados em mainframes e continuar aproveitando suas “informações essenciais para os negócios”.
É por isso que a resposta ao Kobayashi Maru da TI não deveria ser tão difícil assim: é a nuvem privada. Você reúne a agilidade e a velocidade da nuvem com o controle e a acessibilidade do data center, tudo no ambiente local, e constrói uma nova realidade.
É mais comum do que você imagina. E, como Spock certamente concordaria, é a única solução lógica.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...