Gerenciamento de desempenho de aplicações com segurança multicloud
RESUMO EXECUTIVO
Como lidar com a segurança multicloud e o gerenciamento do desempenho de aplicações nas empresas
Muitos desenvolvedores concluíram que uma estratégia multicloud é fundamental para criar e implantar aplicativos melhores com mais rapidez. No entanto, essa abordagem só funciona se houver uma maneira de gerenciar políticas de forma centralizada em diferentes ambientes de nuvem. A solução? Uma plataforma integrada de gerenciamento multicloud.
O desafio? A complexidade da multinuvem
Você escolheu uma arquitetura multicloud para suas aplicações porque é a opção mais adequada. E você não está sozinho — nove em cada dez organizações adotaram uma arquitetura multicloud, priorizando a liberdade e a flexibilidade das aplicações em vez de ambientes, processos e ferramentas padronizados. No entanto, essa liberdade tem um custo.
À medida que seu portfólio de aplicativos cresce, aumentam também as ameaças à segurança e os riscos de desempenho. Quanto mais seus aplicativos se distribuem pelo ambiente de TI corporativo, mais complexo e dispendioso em termos de recursos se torna o gerenciamento de políticas consistentes entre as nuvens, deixando sua organização exposta a vulnerabilidades de segurança e desempenho.
Veja o que você pode fazer
O segredo é oferecer às equipes de desenvolvimento de aplicativos um amplo catálogo de políticas de segurança, conformidade e desempenho fáceis de usar, consistentes e validadas — criadas pelas equipes de segurança e NetOps.
Para garantir a consistência entre as nuvens, você precisa de uma solução que ofereça automação, desempenho superior das aplicações, otimização da segurança e disponibilidade em ambientes multinuvem. Também é necessário padronizar as políticas que regem os principais serviços de aplicações, como gerenciamento de tráfego e segurança de aplicações. Isso pode significar optar intencionalmente por não adotar os serviços nativos de aplicações disponíveis na maioria das nuvens públicas.
Os benefícios de políticas consistentes entre nuvens incluem:
- Auditorias simplificadas
- Mitigação mais rápida de ameaças à segurança
- Desenvolvimento rápido de CI/CD em todas as camadas dos aplicativos e em diferentes nuvens, economizando tempo e esforço e reduzindo riscos
Como a F5 pode ajudar
Com o amplo conjunto de serviços avançados de aplicações da F5, as equipes podem criar um conjunto consistente de políticas de segurança, disponibilidade e desempenho, que podem ser armazenadas como código e integradas a um pipeline de CI/CD totalmente automatizado ou a uma solução de catálogo de serviços semiautomatizada.
A F5 oferece proteção contra ameaças avançadas, como bots, e reduz a complexidade ao proporcionar visibilidade consistente e prática sobre os padrões de tráfego e de ataques. Além disso, os serviços de aplicações da F5 se integram à maioria das ferramentas de pipeline de CI/CD automatizado, facilitando o trabalho das equipes de desenvolvimento e DevOps.
Política como código
As equipes de DevOps podem definir e gerenciar políticas por meio de código usando o F5 Automation Toolchain, com interfaces de API para qualquer solução da F5. As políticas são definidas e gerenciadas como arquivos JSON e acionadas com uma única chamada de API.
Catálogos de serviços e soluções da F5
As equipes de DevOps também podem definir políticas como modelos de iApp e disponibilizá-las por meio de um catálogo de serviços, gerenciado pelo F5 BIG-IQ ou por outra ferramenta de orquestração. Dessa forma, as equipes de aplicativos podem acessar opções de autoatendimento pré-configuradas que automatizam a implantação de políticas, sem a necessidade de abrir chamados de suporte para as equipes de NetOps ou SecOps.
Saiba mais sobre o BIG-IQ ›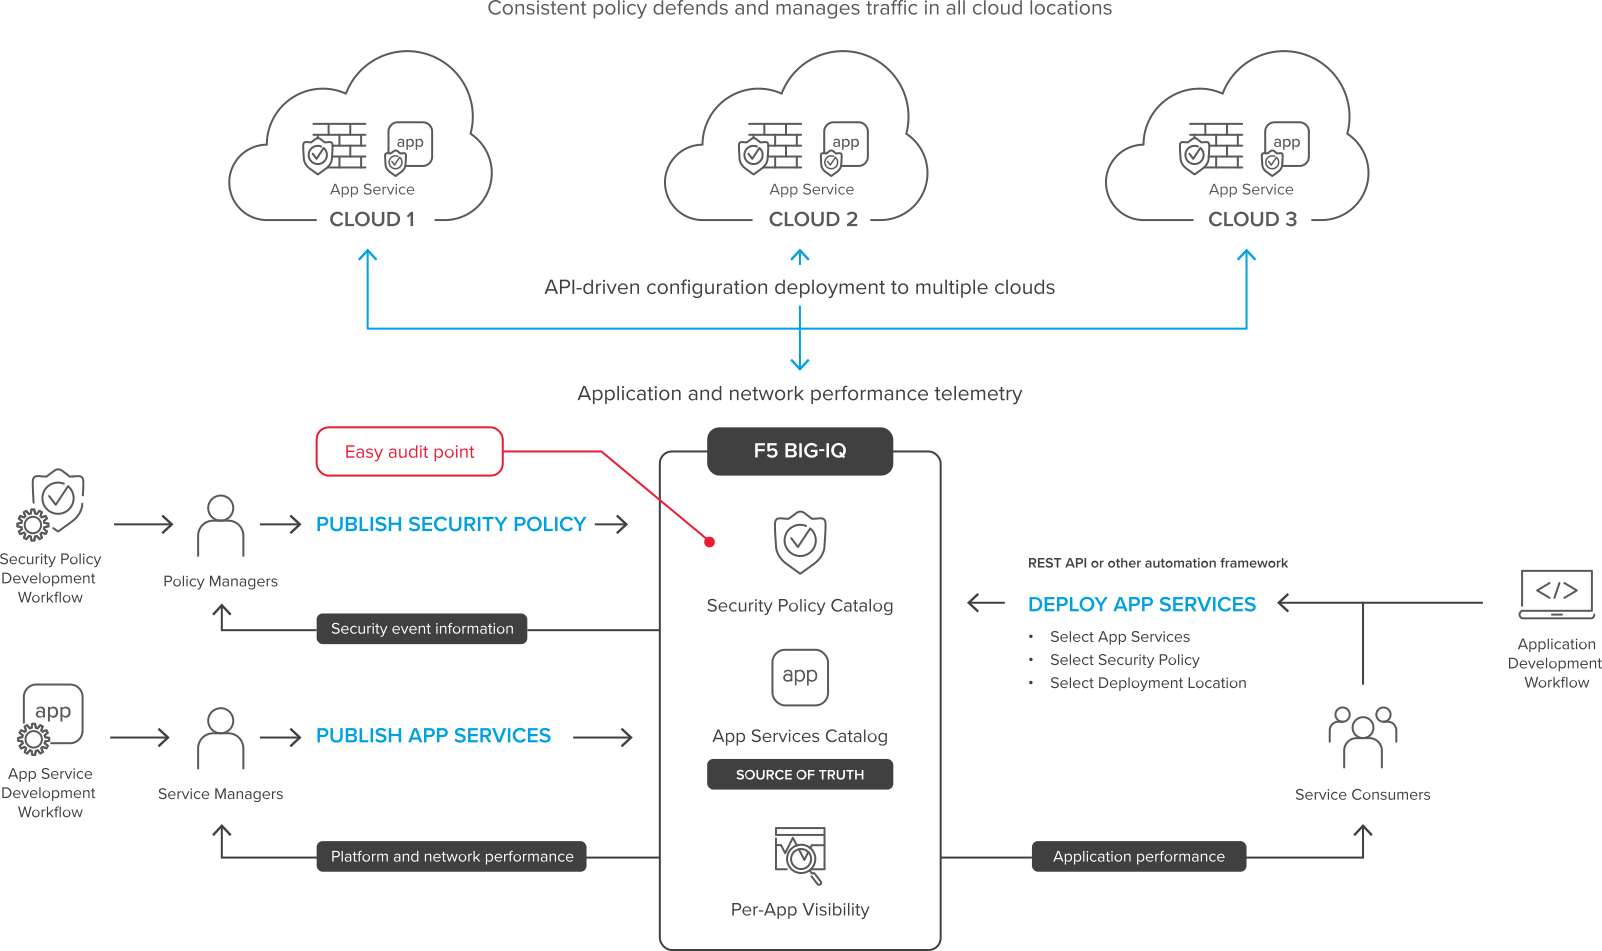
Na arquitetura acima, explicamos como você pode usar o BIG-IP e o BIG-IQ para implantar políticas consistentes de segurança e desempenho em aplicações em qualquer ambiente. Essa é uma solução ideal se a sua equipe de aplicações precisa implantar serviços de aplicação consistentes em várias nuvens, mas você ainda deseja que os especialistas em segurança e redes participem de todas as etapas do processo. Os modelos criados pelas equipes certas podem ser implantados por meio de automação para proteger e acelerar aplicações locais e na nuvem.
Guia da solução
Desafio
A maioria das organizações prioriza a flexibilidade da nuvem — permitindo que as equipes de aplicações escolham o melhor ambiente para cada aplicação — em detrimento dos benefícios organizacionais proporcionados por ambientes, processos e ferramentas comuns.
À medida que os aplicativos se multiplicam, como encontrar o equilíbrio ideal entre liberdade e flexibilidade para as equipes de desenvolvimento de aplicativos e, ao mesmo tempo, permitir que os requisitos corporativos de segurança, conformidade, desempenho e operabilidade sejam incorporados de forma fácil e consistente? Em uma palavra: padronização.
Componentes
Para padronizar os principais serviços de aplicações em diferentes ambientes de nuvem, as organizações podem utilizar alguns componentes da F5.
- Big-IP Virtual Editions
As edições virtuais do BIG-IP levam a potência, a proteção e a flexibilidade incomparável dos serviços de aplicações líderes de mercado da F5 a diversos ambientes de nuvem privada e pública.
Com controle total do tráfego, inspeção e telemetria, o BIG-IP VE oferece aos seus aplicativos virtualizados a proteção e a otimização necessárias para proporcionar um gerenciamento confiável do desempenho das aplicações, ao mesmo tempo que os defende contra um conjunto crescente de ameaças e atividades indesejadas de bots.
- BIG-IQ Centralized Management
A plataforma BIG-IQ Centralized Management pode gerenciar centenas de plataformas BIG-IP virtuais e físicas em vários ambientes de nuvem pública e privada, bem como BIG-IPs implantados em data centers locais, tudo a partir de um único painel. O BIG-IQ também oferece um catálogo de serviços de entrega de aplicações e segurança multinuvem, mantidos por especialistas, mas que podem ser facilmente utilizados sob demanda pelas equipes de aplicações. Além disso, o BIG-IQ oferece visibilidade e insights nos níveis de dispositivo, rede, segurança e aplicação, com painéis personalizados por aplicação e baseados em funções. Por fim, o BIG-IQ pode gerenciar conjuntos de licenças recuperáveis e reutilizáveis, permitindo ajustar a capacidade entre várias nuvens conforme necessário.
Equipe
A realidade de disponibilizar aplicações seguras e rápidas, mas que evoluem rapidamente na nuvem, é que as equipes de segurança, operações e desenvolvimento precisam colaborar e se comunicar com eficiência para oferecer serviços consistentes em um ambiente multinuvem.
- NETOPS
A equipe de operações de rede é responsável pela infraestrutura de rede. Em ambientes de nuvem, serviços simples, como balanceamento de carga, podem ficar sob a responsabilidade dos proprietários das aplicações; no entanto, a experiência da equipe de rede no gerenciamento do tráfego de aplicações em escala e no fornecimento de serviços de alto nível de desempenho e segurança para aplicações é tão essencial na nuvem quanto no data center. - SECOPS
As equipes de segurança são responsáveis por proteger seus aplicativos, seus clientes e seus dados contra uma variedade cada vez maior de ameaças. Embora as equipes de aplicativos tenham um papel fundamental, a equipe de segurança — em conjunto com as equipes de redes — e os serviços de segurança de aplicativos que elas fornecem são a primeira (e muitas vezes a última) linha de defesa contra uma horda de bots e agentes mal-intencionados que explorariam vulnerabilidades para prejudicar seus negócios. - DEV/DEVOPS
Esses são os consumidores dos serviços de desempenho e segurança de aplicações criados pelas equipes de NetOps e SecOps. Pode-se discutir se a nuvem ajudou a criar o modelo moderno de implantação de aplicações com CI/CD ou se as mudanças metodológicas ajudaram a criar a nuvem. Independentemente da sua opinião sobre essa questão, está claro que o CI/CD e outras metodologias de DevOps vieram para ficar — e o restante da infraestrutura precisa se adaptar a essa metodologia de desenvolvimento e implantação de aplicações.
Processos
Fornecer as mesmas políticas básicas para aplicações web em várias nuvens garante que suas aplicações estejam protegidas e tenham alto desempenho.
- Biblioteca de políticas de segurança
Proteja seus aplicativos contra as explorações mais comuns, independentemente de onde estejam implantados, criando uma biblioteca de políticas de segurança padrão que possam ser implantadas sob demanda. Por exemplo, você pode criar uma política de referência do Advanced WAF em um ambiente de desenvolvimento e teste e, em seguida, exportá-la para a plataforma de gerenciamento BIG-IQ, onde ela poderá ser referenciada por um modelo de aplicativo e implantada com o restante da configuração em várias nuvens. Melhor ainda, a política pode usar a capacidade de aprendizado de todos os dispositivos nos quais está implantada e combinar os dados para aprimorá-la. Depois, ela pode ser distribuída novamente para as imagens BIG-IP em execução nas nuvens. - Biblioteca de serviços de aplicações
A equipe de NetOps pode montar um catálogo de serviços que combine políticas de segurança, políticas de entrega de aplicações e configurações de registro e, em seguida, atribuí-los com base em diferentes critérios, como função.
Os modelos de aplicações podem ser criados manualmente ou clonados de configurações existentes. Eles podem até mesmo ser armazenados em sistemas de gerenciamento de código-fonte e implantados por meio de API. A F5 continua inovando em serviços de aplicações com nossos novos modelos Application Services 3 (AS3), que oferecem um modelo programático, automatizado e declarativo para a configuração de dispositivos BIG-IP e serviços de aplicações.
Infraestrutura
Um mundo multinuvem precisa de uma solução com presença em vários ambientes. A plataforma BIG-IP pode ser implantada como software na nuvem pública ou privada, ou como hardware em ambientes de nuvem privada, como um data center corporativo.
O melhor de tudo é que todo o seu portfólio da F5 pode ser gerenciado em um único console, independentemente de onde seus dispositivos BIG-IP e os aplicativos atendidos por eles estejam implantados — em nuvens públicas, nuvens privadas ou servidores bare metal.
- BIG-IP Cloud Edition
Se você precisa de uma arquitetura dedicada por aplicativo, o BIG-IP Cloud Edition oferece uma plataforma dimensionada adequadamente, projetada para fornecer a cada aplicativo sua própria instância individual do BIG-IP, aliada a gerenciamento centralizado, análises aprofundadas centradas em aplicativos para facilitar a solução de problemas, escalabilidade automática inteligente e modelos de consumo flexíveis.
- Modelos de soluções em nuvem
Talvez seja necessário implantar e integrar novas instâncias dinamicamente. Por isso, há modelos para todos os principais provedores de nuvem que permitem implantar a plataforma por meio de APIs, além de um sistema de integração reutilizável e declarativo para realizar a configuração inicial.
Monitoramento
O BIG-IQ fornece os insights certos às pessoas certas, ajudando-as a otimizar suas aplicações. Ao configurar fluxos avançados de telemetria das instâncias do BIG-IP e, em seguida, agregar e exibir os dados em uma interface gráfica interativa com recursos de detalhamento, o BIG-IQ fornece a cada equipe as informações necessárias para realizar melhor seu trabalho.
- NETOPS
As equipes de NetOps obtêm informações sobre o desempenho da rede e da plataforma, além de insights importantes sobre as aplicações, o que lhes permite agregar mais valor às suas organizações. - SECOPS
As equipes de segurança podem criar e manter um controle rigoroso das políticas de segurança multinuvem, monitorar a frequência e os vetores de ataques e obter outros insights importantes que as ajudam a proteger os aplicativos e a infraestrutura em que são executados contra agentes mal-intencionados e erros internos. - DEV/DEVOPS
As equipes de aplicações podem monitorar os aplicativos sob sua responsabilidade em qualquer ambiente virtualizado e obter métricas essenciais, como latência, tempos de ida e volta e tempos de carregamento de página. Esses insights ajudam as equipes a detectar problemas com antecedência, identificar as causas-raiz com precisão e rapidez e colaborar de forma mais eficaz com as equipes de SecOps e NetOps.
Conteúdo relacionado
WEBINAR
Como lidar com o gerenciamento de aplicações multicloud
Preencha o formulário para se inscrever ›
ESTUDO DE CASO
A MAXIMUS simplifica as operações com a F5 na AWS