Nos últimos quatro anos consecutivos, perguntamos a participantes do mundo todo sobre os desafios enfrentados em sua jornada rumo a um modelo operacional moderno e multinuvem.
Nos últimos três anos, ouvimos reiteradamente que o principal desafio é manter uma "segurança consistente em todas as aplicações". Certamente, parte desse desafio se deve à forma como as organizações passaram a operar em uma realidade multinuvem — por acaso. A maioria chegou a esse cenário por meio de desenvolvedores e unidades de negócios que adotaram a nuvem para "contornar as ineficiências da TI tradicional". Hoje, a multinuvem é uma decisão consciente, motivada principalmente pelo tipo de aplicação que está sendo implantada.
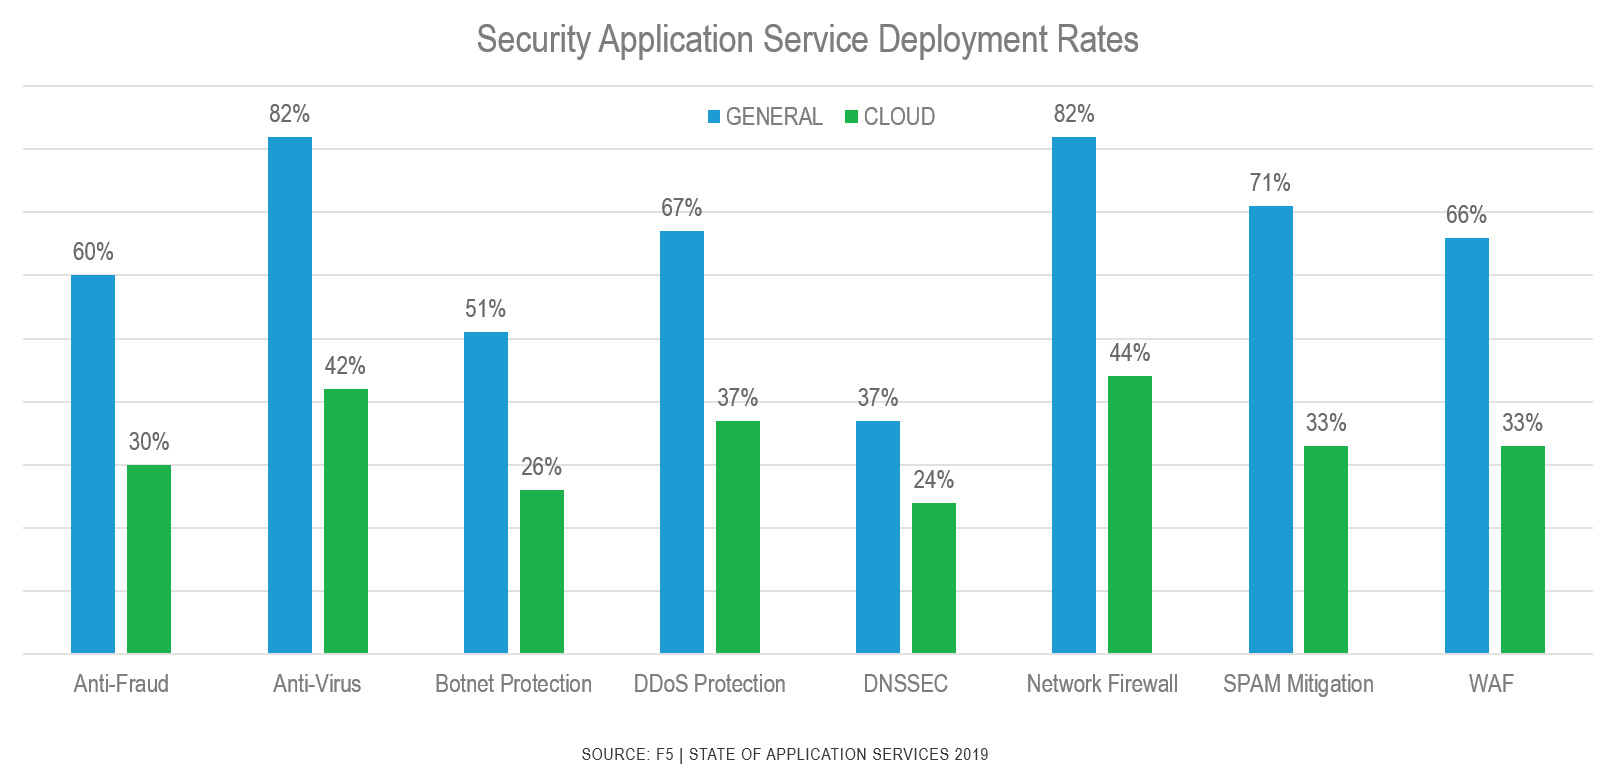
No entanto, o desafio de manter uma segurança consistente em todas essas aplicações permanece. Um dos motivos parece ser que os serviços de aplicação nem sempre acompanham as aplicações que protegem. Considere estes dados do nosso relatório State of Application Services 2019:
A disparidade entre as implantações de serviços de aplicação em ambientes locais e na nuvem pública gera preocupações com a segurança. Embora o número médio geral de serviços de aplicação em uso seja 14, esse número cai pela metade nas implantações em nuvem pública. Isso significa que as organizações estão implantando aplicações na nuvem pública, mas não estão implantando serviços de aplicação no mesmo ritmo.
Embora 66% dos participantes implantem um WAF, apenas 33% afirmam usar um WAF para aplicações de produção implantadas em uma nuvem pública. Outros serviços de aplicação relacionados à segurança apresentam a mesma queda de uso na nuvem pública, o que é preocupante, pois é praticamente impossível alcançar a equivalência das políticas de segurança sem os serviços de aplicação que as aplicam.
Quase metade das organizações (48%) com uma iniciativa de transformação digital se preocupa com a dificuldade de manter uma segurança consistente para aplicações distribuídas entre várias plataformas de nuvem, enquanto 45% afirmam que proteger suas aplicações contra ameaças existentes e emergentes é seu maior desafio.
Há três pontos a destacar aqui. Primeiro, faltam implantações de serviços de aplicação relacionados à segurança junto às aplicações que eles foram projetados para proteger na nuvem pública. Isso torna bastante simples a resposta para os 45% dos participantes que enfrentam dificuldades para proteger aplicações contra ameaças existentes e emergentes: comece implantando serviços de segurança de aplicações para protegê-las. Embora não sejam infalíveis, serviços de aplicação modernos, como firewalls avançados de aplicações web, proteção comportamental contra DDoS e defesas contra bots, podem reduzir drasticamente o risco de ser pego de surpresa por uma ameaça emergente. Considerando os índices atuais de implantação desses serviços, uma boa abordagem para enfrentar o desafio da segurança consistente parece ser manter a consistência nos serviços de aplicação implantados para proteger as aplicações em todos os ambientes.
Em segundo lugar — e talvez menos óbvio —, a consistência vai além do serviço de aplicação. Afinal, existem muitos firewalls de aplicações web, mas seus recursos não são necessariamente equivalentes. Mesmo supondo que haja consistência entre os recursos, tentar pegar as políticas do WAF A LOCAL e convertê-las em algo que possa ser usado pelo WAF B EXTERNO é uma tarefa bastante monumental. É como entregar a alguém um documento com instruções escrito em um idioma que essa pessoa não entende. Portanto, primeiro é preciso traduzi-lo, e isso exige tempo e conhecimento especializado nos dois idiomas. Assim, será mais fácil aplicar a política de segurança de maneira consistente em todas as aplicações se você padronizar um único fornecedor para esse serviço de aplicação. Um serviço, um idioma, uma política.
É um tanto irônico que o principal serviço de aplicação sem o qual os entrevistados não implantariam uma aplicação seja a segurança, mas uma análise mais detalhada da implantação mostra que talvez isso não seja totalmente verdade. Pelo menos na nuvem, parece que a segurança está sendo deixada de lado com mais frequência do que deveria.
Por fim — e de forma ainda menos óbvia —, não podemos ignorar a carga operacional de gerenciar manualmente os serviços de aplicação em várias nuvens e data centers. É muito mais difícil gerenciar qualquer coisa manualmente — mesmo que sejam as mesmas coisas — quando ela está distribuída por vários locais. Tratar as políticas como artefatos de código e abordar a implantação dos serviços e das políticas associadas com foco na automação pode reduzir equívocos, erros e omissões que poderiam ocorrer de outra forma. A automação e a orquestração garantem a consistência pela própria natureza dos scripts e do código, capazes de reproduzir o mesmo resultado repetidas vezes. Como observou o antigo filósofo grego Aristóteles: "Somos aquilo que fazemos repetidamente. A excelência, portanto, não é um ato, mas um hábito." Assim, a automação e a orquestração devem ser consideradas um hábito (uma prática) importante a ser adquirido na busca pela consistência em múltiplas nuvens.
Alcançar uma segurança consistente em todas as aplicações em um mundo multinuvem exige consistência:
- Consistência na implantação dos serviços de aplicação que protegem e defendem as aplicações
- Consistência nos recursos dos serviços de aplicações em todos os ambientes
- O uso de automação e orquestração para facilitar a implantação rápida, frequente e consistente de serviços de aplicações e políticas de segurança
Uma segurança consistente exige consistência no comportamento, nas práticas e nas ferramentas. Ao combinar esses três elementos, as organizações podem alcançar consistência nas práticas de segurança, criando o hábito de proteger tanto as aplicações quanto a empresa e os consumidores que dependem delas.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...