Sichere Modellinferenz für Red Hat OpenShift AI
Schützen Sie KI-gestützte Anwendungen mit F5 AI Guardrails vor Prompt-Injection, der Offenlegung sensibler Daten, toxischen Inhalten und Missbrauch. Beschleunigen Sie F5-Bereitstellungen mit zertifizierten Operatoren.
WAFs reichen für die KI-Sicherheit nicht aus
Web Application Firewalls (WAFs) sind unverzichtbar, um schädlichen HTTP/S-Datenverkehr zu filtern, zu überwachen und zu blockieren, bevor er KI-Anwendungen, APIs und Modelle erreicht. KI-Bedrohungen wie Prompt Injection, Datenlecks und toxische Inhalte dringen jedoch auf der Inhaltsebene ein und werden von WAFs nicht erkannt. Fehlendes Fachwissen, betriebliche Komplexität und ungeklärte Sicherheitsfragen verlangsamen zudem den Übergang von der KI-Planung und Machbarkeitsnachweisen zum Produktivbetrieb.
Unternehmen benötigen Sicherheitslösungen auf der Inhaltsebene, die ihre Modelle, Anwendungen und Daten über den gesamten KI-Lebenszyklus hinweg schützen – ohne Sicherheitsteams, Entwickler, Verantwortliche für KI-Anwendungen oder Endnutzer zusätzlich zu belasten.
KI-Sicherheit – wo und wann Sie sie brauchen
F5 AI Red Team bietet adaptive, agentenbasierte Tests zur Simulation gegnerischer Angriffe, deckt proaktiv Schwachstellen während der Entwicklung und in Tests auf und validiert nach der Produktivsetzung die Widerstandsfähigkeit und Leistung bei Angriffen.
F5 AI Guardrails wird Ihren LLM-Endpunkten vorgeschaltet und fängt Eingaben und Antworten ab, um sie zu überprüfen. Die umfassende Laufzeitsicherheit für KI-Anwendungen, APIs, Modelle und Agenten mindert Risiken wie Datenlecks, schädliche Ausgaben und Bedrohungen durch Angreifer.
Beide Lösungen sind als zertifizierte Operatoren verfügbar für Red Hat OpenShift und integrieren KI-Sicherheit direkt in Red Hat OpenShift AI, eine spezialisierte, auf OpenShift basierende Platform-as-a-Service für KI/ML, die für das Trainieren, Bereitstellen und Verwalten von KI-Modellen konzipiert ist. Mit dieser integrierten Funktion von F5 können Teams KI-Risiken bereits früher im Entwicklungszyklus angehen und gleichzeitig einheitliche Sicherheitskontrollen gewährleisten, während KI-Anwendungen in die Produktivumgebung überführt werden.
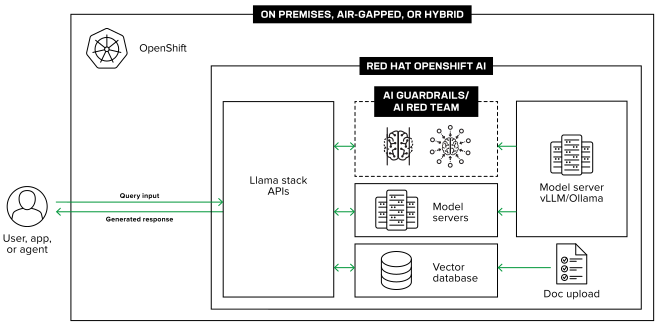
Beschleunigen Sie die Bereitstellung von KI-Sicherheitslösungen in Unternehmen
Zertifizierte OpenShift-Operatoren für AI Guardrails und AI Red Team
Zertifizierte Red Hat OpenShift Operators automatisieren die Erstellung, Konfiguration und Verwaltung von Instanzen der in der Umgebung ausgeführten Anwendungen. Bei F5-Lösungen unterstützen sie Unternehmen dabei, KI-Sicherheit schneller bereitzustellen und zu betreiben. Zertifizierte Red Hat OpenShift Operators für F5 AI Guardrails und F5 AI Red Team stellen die grundlegende Plattformintegration bereit, die erforderlich ist, um KI-Sicherheit mithilfe vertrauter, Kubernetes-nativer Workflows direkt in Umgebungen zu integrieren. Als zertifizierte Lösung wurden diese Operators von Red Hat umfassend getestet, um ihren hohen Standard in Bezug auf Sicherheit, Interoperabilität und Lebenszyklusmanagement zu bestätigen und Kunden bei der Skalierung ihrer Bereitstellungen zu unterstützen.
Gemeinsam reduzieren Red Hat und F5 die betriebliche Komplexität, beschleunigen die Bereitstellung und unterstützen Unternehmen dabei, branchenführende KI-Sicherheitskontrollen reibungsloser umzusetzen.
Bewährte KI-Quickstarts für AI Guardrails
Aufbauend auf der Operator-Grundlage stellt F5 außerdem KI-Quickstarts bereit, die das bewährte Quickstart-Framework von Red Hat nutzen und Kunden so einen schnelleren Weg vom Proof of Concept bis zum Produktivbetrieb ermöglichen.
Red Hat AI Quickstarts sind ein validierter Katalog sofort einsatzbereiter, branchenspezifischer Anwendungsfälle, mit denen Benutzer direkt mit Lösungen für zentrale Szenarien arbeiten können. Sie umfassen Vorlagen für Bereitstellungen und Konfigurationen, um KI-Entwicklern und Sicherheitsexperten schnell und sicher praxisnahe Erfahrungen zu ermöglichen.
F5 investiert aktiv in AI Quickstarts, um unsere gemeinsamen Kunden in Red Hat OpenShift-Umgebungen zu unterstützen. Der AI Quickstart für AI Guardrails von F5 demonstriert einen vollständigen RAG-Chatbot auf OpenShift AI für ein fiktives Finanzdienstleistungsunternehmen. Dieselbe Architektur eignet sich für jede Branche, die mit sensiblen Daten arbeitet.
Der AI-Quickstart für AI Guardrails umfasst vier Bedrohungsszenarien, die von Produkt-Scannern unterstützt werden:
| Anwendungsfall | Bedrohung | F5-Schutzmaßnahmen |
|---|---|---|
Prompt-Injection, Jailbreak, System-Prompt, Verschleierung | Angreifer setzt sich über Systemanweisungen hinweg | Prompt-Angriffe in Eingaben erkennen und blockieren |
Maskierung und Blockierung personenbezogener Daten | Das Modell verarbeitet sensible personenbezogene Daten als Eingabe oder Ausgabe | Sensible Daten in Eingaben und KI-Ausgaben erkennen und anschließend blockieren oder schwärzen |
Eingeschränkte Themen | Modellantworten außerhalb des zulässigen Bereichs | Eingaben zu eingeschränkten Themen für die KI blockieren |
EU-KI-Verordnung | Unterschwellige Manipulation, biometrische Überwachung, Emotionserkennung und mehr | Nicht konforme Eingaben und Antworten blockieren |
Erste Schritte
Red Hat OpenShift Operators für F5 AI Guardrails und F5 AI Red Team sind im Red Hat Ecosystem Catalog für Kunden verfügbar, die KI-Workloads auf Red Hat OpenShift bereitstellen. Der Schnellstart für F5 AI Guardrails ist jetzt verfügbar über den Red Hat AI-Schnellstartkatalog.
Erfahren Sie mehr über die Partnerschaft zwischen F5 und Red Hat unter f5.com/redhat.
WICHTIGE VORTEILE
Modelle und Daten schützen
Schützen Sie LLMs vor bedrohlichen Eingaben und blockieren Sie unangemessene Ausgaben
KI vor der Bereitstellung absichern
Testen Sie KI während der Entwicklung aktiv, indem Sie bekannte Angriffe simulieren
F5-Bereitstellungen beschleunigen
Vereinfachen und automatisieren Sie F5-Bereitstellungen und das Lebenszyklusmanagement
Anwendungsfälle für KI-Sicherheit entdecken
Sammeln Sie praktische Erfahrungen mit KI-Sicherheitsanwendungsfällen, um Design und Konfiguration zu beschleunigen