Una de las ventajas de la nube que se mencionan con frecuencia —ya sea privada o pública, local o externa— es la rapidez. Rapidez para aprovisionar, rapidez para escalar y rapidez, en última instancia, para poner una aplicación a disposición de los usuarios que desean o necesitan sus funcionalidades.
Para lograr esa velocidad, gran parte de la nube está estandarizada. La estandarización siempre ha sido, desde los primeros tiempos de la automatización de las cadenas de montaje, la clave para obtener resultados más rápidos. Esto sigue siendo así en los entornos de nube. Aunque Amazon no está estandarizado en el sentido de que sus API sean intercambiables con las de Azure, Google o incluso OpenStack, sí lo está en todos sus servicios, lo que significa que todas las aplicaciones desplegadas sobre su infraestructura comparten gran parte de sus procedimientos operativos cotidianos.
Lo mismo ocurre con OpenStack, que ofrece una implementación estándar con servicios estándar, pero permite crear entornos a medida mediante su arquitectura de complementos. Esto significa que puede combinar equilibradores de carga, cortafuegos de aplicaciones web y recursos informáticos para satisfacer sus requisitos específicos.
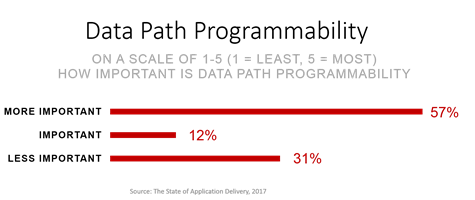
Sin embargo, OpenStack no permite llevar ese enfoque personalizado más allá de las funciones básicas sin código adicional. Por ejemplo, se puede integrar un equilibrador de carga diferente, pero las opciones quedan limitadas a los algoritmos y las funciones disponibles a través de OpenStack. Por tanto, si un equilibrador de carga ofrece capacidades avanzadas —como la programabilidad de la ruta de datos (que, según nuestras encuestas, es bastante importante, al menos para los profesionales de NetOps), la terminación SSL o la compatibilidad con perfiles TCP distintos para el lado del usuario y el del servidor—, no es posible utilizar la API de OpenStack para activarlas o desactivarlas, ya que no son funciones «estándar» en todos los equilibradores de carga que se pueden integrar.
Es comprensible. Pero lo que no es justo es obligarte a elegir entre esas funciones avanzadas, que hacen que las aplicaciones sean más rápidas y seguras, y las ventajas de una plataforma de nube estandarizada como OpenStack.
Ahí es donde el código abierto vuelve a acudir al rescate y demuestra su valor: el 90 % de los encuestados en el informe State of Open Source cita la «innovación» como uno de los aspectos que mejora el código abierto.
Para proporcionar acceso a las funciones avanzadas disponibles para quienes confían en F5 BIG-IP para el balanceo de carga y la entrega segura de aplicaciones —sin alterar OpenStack—, hemos incorporado la posibilidad de definir e incluir esas funciones sin problemas en una implementación de OpenStack.
La definición de servicio mejorada (ESD) de F5 OpenStack LBaaSv2 proporciona un mecanismo sencillo basado en JSON para especificar el aprovisionamiento de perfiles avanzados en F5 BIG-IP dentro de un entorno OpenStack. Con las ESD, puede implementar balanceadores de carga de OpenStack personalizados para aplicaciones específicas.
En pocas palabras, una ESD es un archivo en formato JSON estándar con pares clave-valor que describen los perfiles, las políticas o las iRules que desea aplicar a aplicaciones específicas.
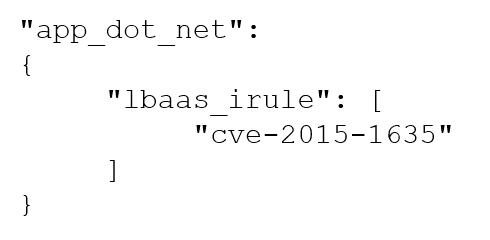
Por ejemplo, el JSON de la izquierda indica a BIG-IP que aplique una iRule denominada «cve-2015-1635» al servidor virtual (la aplicación) denominado «app_dot_net».
Eso es todo. Este pequeño y sencillo fragmento de código permite proteger una aplicación frente a una vulnerabilidad CVE real mediante un poco de magia de scripting en la ruta de datos y algo de innovación de código abierto.
Los perfiles y las políticas también se pueden aplicar del mismo modo mediante las etiquetas adecuadas, todas ellas documentadas aquí.
El controlador F5 OpenStack LBaaSv2 para BIG-IP es de código abierto y está disponible en Github. Si lo desea, también puede ampliarlo. No obstante, la posibilidad de aprovechar los ESD ofrece la misma capacidad de ampliación que tener acceso al código para hacerlo usted mismo.
Pero bueno, es de código abierto, así que puedes hacer lo que más te guste y, lo que es más importante, entregar tus aplicaciones.
Puedes obtener más información sobre los ESD y descargar el controlador F5 OpenStack LBaaSv2 para BIG-IP en GitHub aquí:
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.