Porque una manzana podrida no tiene por qué echar a perder todo el cesto.
Imagen: Una manzana podrida, BobbyBoggs182
La transformación digital está impulsando el cambio en el centro de datos. La nube, los contenedores y las brechas de seguridad catastróficas obligan a abordar ese cambio más pronto que tarde. Gran parte de la atención se centra en el impacto de la entrega continua y los despliegues por aplicación, que pueden causar estragos en los calendarios de despliegue tradicionales. Intentar coordinar los calendarios tradicionales y modernos hará que incluso los matemáticos acostumbrados a resolver problemas de conteo similares al de Josefo se lleven las manos a la cabeza y renuncien al intento.
Si las ventajas de implementar un enfoque arquitectónico por aplicación para los servicios y la infraestructura de aplicaciones en lo que respecta al despliegue continuo no son suficientes para convencerle de avanzar en esa dirección, tenga en cuenta que hacerlo también ofrece importantes ventajas de seguridad.
Imagine el centro de datos y su perímetro de seguridad como un barril que se llena de manzanas (cada una de las cuales representa una de las cientos de aplicaciones que ha implementado). Observará que una manzana está en contacto con muchas otras. No con todas, pero sí con algunas. Y si una de esas manzanas se pudre, la podredumbre se extiende a las que están en contacto con ella. Estas, a su vez, están en contacto con otras, que están en contacto con otras, y así sucesivamente hasta que todo el barril acaba podrido.
Ojalá el proceso fuera igual de lento en un centro de datos cuando una manzana (aplicación) se estropea. Sin embargo, gracias a la velocidad digital, el deterioro se propaga por la red a otras aplicaciones mucho más rápido que entre las manzanas del refrán que nos advierte del riesgo.
Esta es una de las mejores razones de seguridad para adoptar una arquitectura por aplicación, aunque no se estén adoptando (ni se vayan a adoptar) calendarios de despliegue específicos para cada aplicación.
Una arquitectura por aplicación reduce el riesgo
Adoptar una arquitectura por aplicación es como envolver cada manzana por separado antes de echarla al barril. Aunque una se estropee, queda aislada de las demás con las que está en contacto y evita que también se echen a perder. Aunque sin duda nos encantaría vivir en un mundo sin riesgos, la mayoría no vivimos en un mundo de fantasía y reconocemos que siempre existen riesgos en un mundo conectado, por lo que nuestro objetivo es minimizarlos en la medida de lo posible.
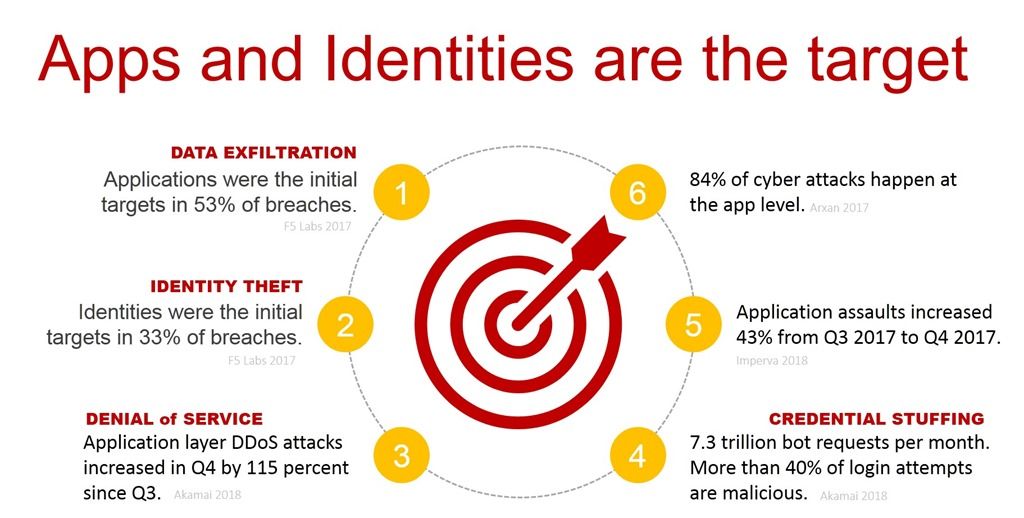
Mediante el uso de una arquitectura por aplicación, podemos alcanzar ese objetivo limitando, en la medida de lo posible, el radio de impacto de cada aplicación a ella misma frente al mayor número de amenazas.
Un enfoque por aplicación en el centro de datos permite implementar diversos servicios de seguridad específicos para cada aplicación, diseñados para mitigar el riesgo de los bots, el robo de credenciales, el relleno de credenciales, los ataques DDoS en la capa de aplicación (como las avalanchas de solicitudes GET, PUSH y POST) y las conocidas diez vulnerabilidades principales de OWASP.
Alert Logic denomina a esto «segmentación a nivel de aplicación» y señala que se está convirtiendo rápidamente en una práctica recomendada en la nube:
«El patrón más significativo que vemos surgir una y otra vez en las implementaciones de nube pública es la segmentación de la infraestructura a nivel de aplicación. Los mejores administradores de entornos en la nube que conocemos suelen segmentar cada aplicación en su propia VPC (nube privada virtual), lo que reduce drásticamente el alcance de cualquier brecha de seguridad. Incluso las aplicaciones más pequeñas de WordPress o Drupal tienen su propia VPC, por lo que los atacantes tienen menos oportunidades de desplazarse lateralmente o de lanzar ataques capaces de convertirse rápidamente en catástrofes que afecten a toda la empresa».
Este enfoque funciona igual de bien en el centro de datos y es igual de crucial —quizá incluso más— para proteger las aplicaciones frente a movimientos laterales en caso de que se produzca una brecha de seguridad.
Puede parecer irónico que una arquitectura por aplicación no consista tanto en proteger una aplicación concreta como en proteger todas las demás aplicaciones que se han desplegado. Sin embargo, adoptar este enfoque obliga a centrarse en proteger cada aplicación individual, siendo conscientes de que puede ser un punto de entrada y entendiendo que cualquier otra aplicación (interna) podría ser un atacante.
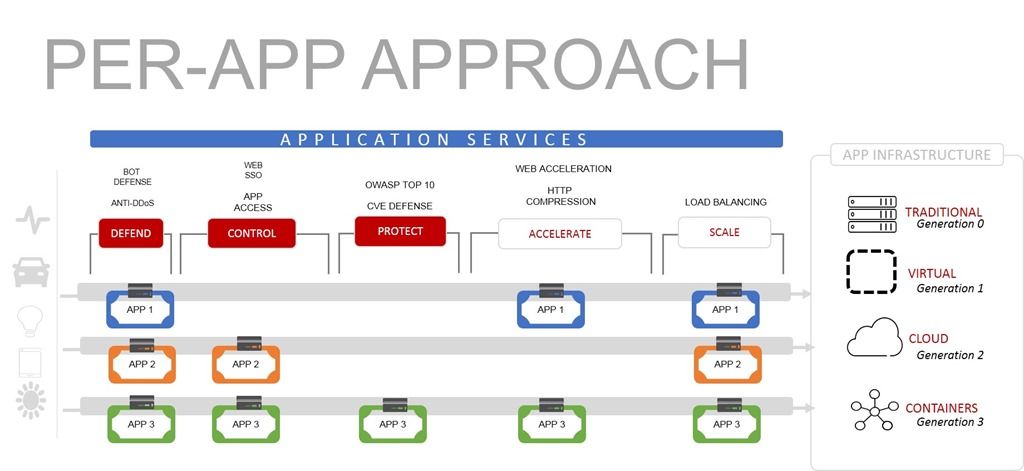
Un enfoque por aplicación funciona aún mejor con servicios de aplicaciones preparados para la nube que pueden implementarse tanto en la nube (o en varias nubes) como en el propio centro de datos. La estandarización en una solución de servicios de aplicaciones permite aplicar políticas equivalentes que garantizan la seguridad uniforme deseada a medida que las organizaciones adoptan las nubes públicas como parte de sus iniciativas de transformación digital.
Tanto si está en la nube (o en varias nubes) como si mantiene sus aplicaciones en el centro de datos, una arquitectura por aplicación ofrece ventajas de seguridad en todos los frentes: permite reducir el riesgo de cada aplicación y, al mismo tiempo, proteger el conjunto y mantener la competitividad de la empresa en la economía digital.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.