Mejore la escalabilidad de la red con BIG-IP CGNAT
Obtén una estrategia de direcciones IP segura y sin interrupciones como parte de un conjunto de funciones consolidadas.
Escalabilidad de red de nivel operador
CGNAT proporciona escalabilidad de red al conservar las direcciones IPv4 y facilitar la migración a IPv6. La interconexión de IPv4 e IPv6 ayuda a garantizar que las aplicaciones nuevas y existentes sean fácilmente direccionables, incluso ante el rápido aumento de las necesidades de conectividad de consumidores y dispositivos.
Las asignaciones de direcciones IPv4 se han agotado en todo el mundo. Dado que las direcciones IPv4 disponibles a nivel mundial han llegado a su límite, los proveedores de servicios deben dar el salto a IPv6. F5 BIG-IP Carrier-Grade NAT (CGNAT) admite direcciones IPv6 e IPv4 sin necesidad de realizar costosas actualizaciones de hardware.
Actualmente, CGNAT se implementa de forma generalizada como parte de una estrategia de seguridad. BIG-IP CGNAT suele combinarse con BIG-IP Advanced Firewall Manager (AFM), lo que proporciona un firewall de red de alto rendimiento que también puede ocultar las direcciones de los suscriptores. Esta combinación permite al proveedor de servicios monetizar los servicios de seguridad para el tráfico saliente de los suscriptores. BIG-IP AFM ofrece una plataforma de seguridad integral mediante la habilitación de CGNAT, protección contra ataques distribuidos de denegación de servicio (DDoS), listas de control de acceso (ACL) y sistemas de prevención de intrusiones (IPS).
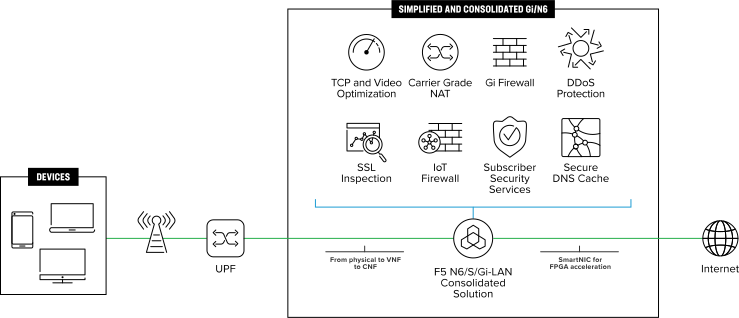
F5 consolida estos controles de seguridad junto con CGNAT en la N6/S/Gi-LAN o en el centro de datos. Esto simplifica la gestión y el funcionamiento, reduce los costes operativos y ofrece más oportunidades para monetizar funciones y servicios. Estas soluciones pueden implementarse como un dispositivo de hardware de alto rendimiento, una función de red virtual (VNF), una función de red nativa de la nube (CNF) o en modo híbrido.
Principales ventajas de BIG-IP CGNAT
1. Amplíe su red gestionando el agotamiento de direcciones IPv4 y la migración a IPv6 con opciones de implementación flexibles
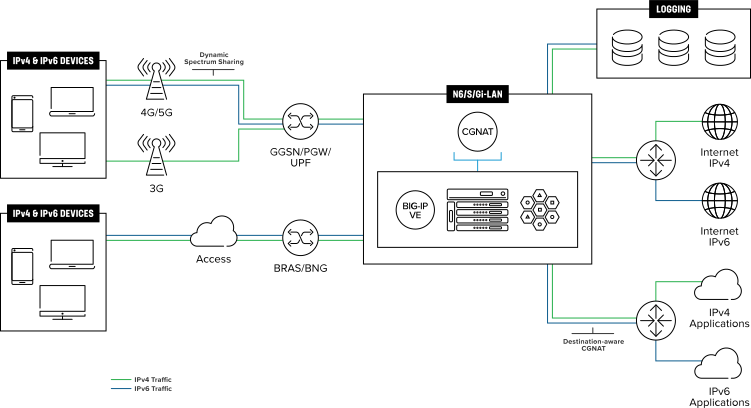
BIG-IP CGNAT ofrece escalabilidad de nivel de operador con un gran número de traducciones de direcciones IP, altas velocidades de configuración de traducciones NAT, un elevado rendimiento y registro de alta velocidad.
Los proveedores de servicios se enfrentan al reto de gestionar dispositivos y contenidos IPv4 durante la transición a nuevos dispositivos y aplicaciones IPv6. Dado que los dispositivos y contenidos IPv6 no son retrocompatibles con IPv4, las estrategias de migración a IPv6 deben permitir la coexistencia de ambos. BIG-IP CGNAT ofrece escalabilidad de nivel de operador, con un gran número de traducciones de direcciones IP, altas velocidades de configuración de traducciones NAT, un elevado rendimiento y registros de alta velocidad.
BIG-IP CGNAT le permite seguir ofreciendo conectividad IPv4 y gestionar un gran número de sesiones simultáneas mientras hace frente al agotamiento de las direcciones IPv4 y planifica una migración fluida a IPv6. Entre sus funciones se incluyen NAT a gran escala, NAT 44 (NAPT, PAT y asignación de bloques de puertos [PBA]), NAT 444, NAT64/DNS64, 464xlat, protocolo de control de puertos (PCP), persistencia de direcciones/puertos, asignación y filtrado independientes del punto final (EIM/EIF), hairpinning, PIM-DM y varias puertas de enlace de capa de aplicación, como FTP, SIP, RTSP, PPTP, FTPS, FTP sobre TLS, FTPS explícito, TFTP, IPsec IKEv2 y ESP. Una de las mayores ventajas de CGNAT en la red de un proveedor de servicios es la capacidad de «recuperar» de forma eficaz grandes bloques de espacio de direcciones IPv4 con enrutamiento público de la red «perimetral» del cliente y ponerlos a disposición de otras partes de la red, o bien ampliar el negocio más allá de las asignaciones IPv4 que posee la red. Al utilizar la asignación de bloques de puertos (PBA), es posible obtener un rendimiento de hasta 35 a 1 de un recurso de grupo NAT a gran escala (LSN) mediante el sistema BIG-IP CGNAT.
BIG-IP CGNAT cuenta con una función de NAT determinista que asigna direcciones IP privadas específicas a direcciones IP públicas y reduce los requisitos de registro. La incorporación de BIG-IP Policy Enforcement Manager (PEM) permite a los operadores comprender mejor lo que hacen los suscriptores en la red y vincular las configuraciones de CGNAT a planes de servicio mediante políticas que tienen en cuenta el destino.
2. Escalabilidad para el Internet de las cosas (IoT)
Según la GSMA, para 2025 habrá 24.600 millones de conexiones IoT, frente a los 12.000 millones de 2019. La compatibilidad con IoT requiere una escalabilidad masiva. Desde coches conectados hasta hogares y contadores inteligentes, entre otros, BIG-IP CGNAT ayuda a los proveedores de servicios a escalar de forma eficiente para admitir los millones de dispositivos IoT, cada uno de los cuales necesita una dirección de red. BIG-IP CGNAT puede escalar hasta decenas de millones de traducciones de direcciones IP, ofrecer tasas de configuración de traducciones del orden de un millón por segundo y proporcionar decenas de gigabits de rendimiento. Las funciones de registro de alta velocidad (HSL) mejoran aún más el rendimiento. Esto permite reducir costes, ya que puede gestionar sus necesidades de migración con menos servidores en la red.
3. Seguridad de nivel operador
CGNAT se implementa ampliamente como una parte importante de la estrategia de seguridad. Cuando se combina con BIG-IP AFM, BIG-IP CGNAT ofrece todas las ventajas de un cortafuegos de alto rendimiento. Entre ellas se incluyen un cortafuegos de red que tiene en cuenta la identidad y los suscriptores, con ACL, IPS y protección contra DDoS integrados. Además, las funciones con reconocimiento de sesión permiten mitigar sofisticados ataques DoS de capa 7 que pasarían inadvertidos con una solución limitada a la capa 4. Al trabajar conjuntamente, BIG-IP AFM y BIG-IP CGNAT permiten cotejar la lista de direcciones del cortafuegos y la lista de puertos con las direcciones de origen y destino, junto con un protocolo para seleccionar la política de NAT.
El conocimiento de los suscriptores y los endpoints permite obtener información sobre el tráfico de red para optimizarlo y monetizarlo, así como aplicar políticas de seguridad personalizadas y basadas en la clase de suscriptor. Por ejemplo, se podría proporcionar una política específica para una serie de dispositivos finales de IoT concretos. El conocimiento de los suscriptores en BIG-IP AFM y BIG-IP CGNAT permite enriquecer los registros del firewall y de CGNAT (registros de NAPT y PBA) con el ID de suscriptor, detectar suscriptores y aprovisionar dinámicamente políticas para firewalls.
La eficiencia es la clave para reducir costes y aumentar los márgenes
4. Consolidación de funciones para reducir los costes operativos y monetizar los servicios
La eficiencia es clave para reducir los costes y aumentar los márgenes. La familia F5 BIG-IP permite consolidar de forma eficiente las principales funciones de los proveedores de servicios en una única solución de alto rendimiento. Por ejemplo, BIG-IP CGNAT puede implementarse estratégicamente junto con BIG-IP Local Traffic Manager (LTM), BIG-IP PEM y BIG-IP DNS (almacenamiento en caché de DNS). BIG-IP PEM ofrece funciones inteligentes de direccionamiento del tráfico que permiten inspeccionarlo y dirigirlo a distintos servicios en función de los perfiles de los suscriptores (por ejemplo, los niveles de servicio). También ofrece un completo conjunto de funciones de clasificación del tráfico para garantizar que pueda determinar con precisión qué hacen los suscriptores en la red y, a partir de esa información, ofrecer planes de servicio diferenciados, lo que en última instancia permite aumentar los ingresos y regular el uso de la red.
Una solución de LAN N6 virtualizada, basada en contenedores y consolidada de F5 le ayuda a crear un modelo rentable, agilizando la comercialización de nuevos servicios y reduciendo la complejidad de la red. Las CNF y VNF de F5 son un componente esencial de una LAN N6 virtual eficiente y ofrecen la gama más amplia de servicios disponible en la LAN N6.
5. Registro eficiente y cumplimiento normativo simplificado
BIG-IP CGNAT destaca por su registro de alto rendimiento, un requisito de cumplimiento normativo para muchos proveedores de servicios. Correlacionar las direcciones IP y el uso con los usuarios (y viceversa) puede resultar tedioso, lento y costoso. BIG-IP CGNAT ofrece amplias y flexibles funciones de registro que permiten almacenar información como la traducción de direcciones IP privadas a públicas, las direcciones URL/URI de destino, los números de puerto, las horas del día y otros detalles personalizados de las sesiones. CGNAT permite generar registros eficientes y personalizables, incluida la posibilidad de insertar campos MSISDN/IMSI y URL/URI de destino en los registros.
BIG-IP CGNAT admite la exportación de información de flujo del protocolo de Internet (IPFIX), un método de registro de NAT más comprimido que syslog, lo que reduce la cantidad de datos por entrada de registro y, a su vez, los costes. Las cabeceras de extensión de paquetes IPv6 se pueden examinar y filtrar. Esto mejora la visibilidad del tráfico IPv6 para investigaciones de incidentes o auditorías. BIG-IP CGNAT también gestiona eficazmente los conjuntos PBA para optimizar las exclusiones y simplificar los flujos de trabajo. Asimismo, los registros se pueden complementar con información del abonado, como el MSISDN.
Las innovaciones recientes mejoran el rendimiento de CGNAT mediante la generación a alta velocidad de registros de eventos de seguridad individuales. Estos se controlan de forma independiente para las políticas de firewall, DDoS, inteligencia de IP, uso indebido de puertos, inspección de protocolos, inteligencia de tráfico y NAT, así como para los destinos y publicadores de registros compatibles con el marco de registro de alta velocidad de BIG-IP. La posibilidad de personalizar los campos de los registros de firewall y NAT reduce el coste de generar, transmitir, analizar y almacenar mensajes de registro, lo que mejora el rendimiento al registrar únicamente los campos necesarios y conservar la información de los suscriptores en los registros de firewall y NAT.
BIG-IP CGNAT puede escalar para admitir la generación de millones de registros y exportarlos a un servidor de registro del sistema. También puede proporcionar equilibrio de carga y UDP. Sus opciones flexibles permiten utilizar una amplia variedad de recopiladores de registros e incluyen la limitación de la tasa de registros, el transporte mediante UDP y TCP, opciones de equilibrio de carga y replicación, y los formatos Syslog, IPFIX, Splunk y ArcSight.
BIG-IP CGNAT puede escalar para admitir la generación de millones de registros de eventos y exportarlos a un servidor de registro del sistema.
6. Preparado para NFV y contenedores
BIG-IP CGNAT puede implementarse en hardware de alto rendimiento o en software como una VNF (BIG-IP Virtual Edition), como parte de la solución empaquetada de F5 para NFV S/Gi-LAN, Gi Firewall o CGNAT, o como una CNF. F5 puede ayudarle en la transición a arquitecturas en la nube y definidas por software mediante plataformas virtuales de entrega de aplicaciones que ofrecen una forma ágil, flexible y eficiente de implementar servicios avanzados de aplicaciones y seguridad. La implementación en software aumenta la agilidad y permite automatizar y orquestar las arquitecturas en la nube.
El uso de estas soluciones como parte de la solución empaquetada NFV de F5 para Gi Firewall, S/Gi LAN o CGNAT simplifica la adquisición, la implementación y la gestión con la ayuda de F5 VNF Manager. Los paquetes se adquieren con capacidades de 5, 10 o 50 Gbps, y puede aprovechar la opción «Usar antes de comprar» a medida que aumentan los volúmenes de tráfico del servicio. Haga clic aquí para acceder a la descripción general de las soluciones empaquetadas NFV y obtener más información sobre esta opción.
Descarga mediante SmartNIC para BIG-IP VE: aumente el rendimiento de CGNAT y reduzca el coste total de propiedad
Al realizar CGNAT, hay dos funciones principales que requieren una potencia de cálculo considerable: efectuar la traducción propiamente dicha de una dirección IP a otra y registrar dicha traducción, tal como exige la Ley de Asistencia en las Comunicaciones para el Cumplimiento de la Ley de EE. UU. (CALEA). Las SmartNIC son la incorporación más reciente a la familia de tarjetas de interfaz de red (NIC) y pueden ofrecer una solución para las implementaciones virtuales (VNF) de CGNAT.
Gracias a sus componentes programables integrados, como FPGA, NPU o SoC, las SmartNIC pueden realizar funciones de red especificadas por el usuario en nombre de las aplicaciones o los servidores a los que están conectadas, lo que reduce la carga sobre los recursos de la CPU y mejora considerablemente el rendimiento. Al descargar la funcionalidad CGNAT de una F5 BIG-IP VE a una SmartNIC Intel FPGA PAC N3000, el rendimiento total del sistema puede mejorar en torno a un 30 %. Y, lo que es más importante, el uso de la CPU de BIG-IP VE también puede reducirse aproximadamente un 80 %, lo que ayuda a evitar que la VE se sobrecargue. Consulte la descripción general de BIG-IP VE para SmartNIC para obtener más información.
Conclusión
CGNAT ha demostrado ser una herramienta indispensable para facilitar la transición a IPv6 y sigue demostrando su valor en las redes actuales al ayudar a escalarlas y protegerlas. Para los proveedores de servicios que desean optimizar la escalabilidad de sus redes para IPv6, IoT y 5G, BIG-IP CGNAT ofrece una estrategia de direcciones IP fluida y segura como parte de un conjunto de funciones de red consolidadas.