
El éxito del 5G comienza con una infraestructura nativa de la nube
El 5G está transformando el panorama digital de los proveedores de servicios y trae consigo nuevos casos de uso y oportunidades de ingresos. Los proveedores de servicios que logren realizar con éxito la transición al 5G podrán beneficiarse de nuevas aplicaciones empresariales, la automatización industrial y el IoT, así como de servicios para consumidores, como los videojuegos y la realidad aumentada y virtual. Estos nuevos casos de uso son posibles gracias a un nuevo núcleo 5G independiente (SA), basado en una arquitectura de servicios nativa de la nube (SBA). Para aprovechar al máximo estas nuevas oportunidades, los proveedores de servicios deben definir e implementar una infraestructura nativa de la nube coherente, desde el núcleo hasta el extremo más alejado de la red, que pueda admitir las funciones de red (NF) del núcleo 5G, la vRAN y la N6-LAN, así como aplicaciones y servicios empresariales y para consumidores. La infraestructura nativa de la nube sienta las bases para que los proveedores de servicios tengan éxito con el 5G.
Dado que la infraestructura es un componente esencial de las implementaciones de 5G y determina la capacidad de un proveedor de servicios para aprovechar plenamente los nuevos casos de uso de esta tecnología, es imprescindible que los proveedores de servicios definan, gestionen y controlen su propia infraestructura 5G nativa de la nube. De hecho, existen numerosos precedentes que respaldan la decisión de centrar la inversión en la infraestructura. Basta con observar a los hiperescaladores Google, AWS y Azure, e incluso a Apple: todas estas empresas realizaron grandes inversiones para crear una infraestructura capaz de ofrecer de forma fiable y segura servicios generadores de ingresos y aplicaciones para clientes.
Aprovechando las tecnologías en las que se sustentan las aplicaciones web modernas actuales, la infraestructura 5G se basa en una arquitectura nativa de la nube y en contenedores que permite al proveedor de servicios alcanzar nuevos niveles de automatización operativa, flexibilidad y adaptabilidad. Kubernetes se ha convertido en el estándar del sector para la gestión y orquestación de contenedores, y es la solución que utilizan casi todos los proveedores de servicios para su infraestructura nativa de la nube. Sin embargo, las redes de los proveedores de servicios plantean exigencias nuevas y específicas para el flujo de datos que entra en el clúster de Kubernetes y circula por él. Kubernetes no está preparado de forma nativa para satisfacer estas exigencias. En las siguientes secciones, analizaremos los requisitos específicos que debe cumplir una infraestructura nativa de la nube para admitir funciones críticas de vRAN y de la red central 5G, así como aplicaciones empresariales y de consumo. A continuación, explicaremos cómo F5 responde a estos requisitos.
Control, seguridad y visibilidad para infraestructuras nativas de la nube
Para que los proveedores de servicios puedan ofrecer servicios fiables, seguros y escalables, deben tener en cuenta tres tipos principales de requisitos:
- Control: Los proveedores de servicios deben poder aplicar controles basados en políticas a los distintos tipos de tráfico propios de sus redes. La capacidad de gestionar el tráfico de forma inteligente les permitirá ofrecer nuevos servicios, como la segmentación de red, facilitar la transición de los protocolos 4G a los 5G y proporcionar la base necesaria para nuevos casos de uso habilitados por el 5G.
- Seguridad: Para mantener altos niveles de confianza y fidelización de los clientes, deben aplicarse controles de seguridad en varios puntos y en distintas capas de la red.
- Visibilidad: La visibilidad del flujo de tráfico que entra en la infraestructura y circula por ella mejorará la eficiencia operativa, aumentará la eficacia de la resolución de problemas y flexibilizará los controles de ingresos.
Control de entrada y salida
En primer lugar, examinaremos los requisitos y la solución para las comunicaciones de entrada y salida del clúster de Kubernetes, también denominadas «tráfico norte-sur». Las funciones de red estándar de Kubernetes son suficientes para la mayoría de las aplicaciones web que se ejecutan en un entorno de nube en el que HTTP/HTTPS es el principal protocolo de comunicación hacia el clúster de Kubernetes y dentro de él. El entorno de un proveedor de servicios plantea retos específicos para las funciones de red de Kubernetes debido a la necesidad de admitir diversos protocolos. La transición a 5G no será un cambio inmediato; la mayoría de los proveedores de servicios tendrán que operar con 4G y 5G simultáneamente y necesitarán una solución de migración que les permita hacerlo. Por ejemplo, a medida que se despliegue el núcleo 5G SA, muchos proveedores de servicios aprovecharán sus sistemas actuales de facturación y tarificación de 4G para acelerar la implantación de 5G, lo que les permitirá rentabilizar más rápidamente su inversión en esta tecnología. Esto significa que sus clústeres de Kubernetes deben admitir protocolos tanto de 4G como de 5G. Se necesita un proxy de servicio para controlar el tráfico de entrada y salida y ampliar las funciones existentes de Kubernetes.
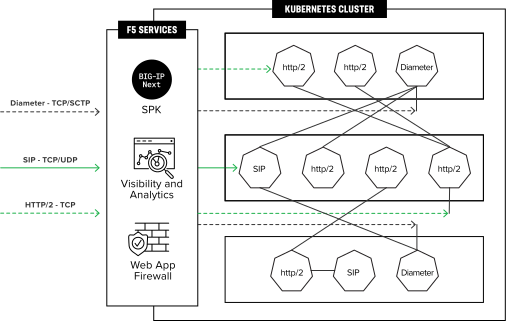
Un proxy de servicios que proporcione control del tráfico de entrada y salida podrá satisfacer los estrictos requisitos de la red de un proveedor de servicios mediante la prestación de servicios de red avanzados para Kubernetes:
- Compatibilidad con múltiples protocolos, incluida la señalización 4G y 5G
- Enrutamiento
- Equilibrado de carga
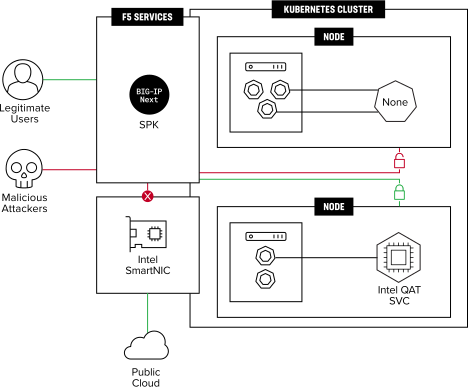
En el punto de entrada del clúster de Kubernetes, los proveedores de servicios también deben proteger el clúster frente a ataques y proporcionar visibilidad del tráfico de cada suscriptor. La aplicación de un conjunto de servicios de seguridad sólidos en el punto de entrada al clúster constituye la primera línea de defensa. En dicho punto se pueden aplicar servicios de seguridad como protección contra ataques DDoS, cortafuegos y WAF para impedir que el tráfico malicioso entre en el clúster y afecte a las funciones de la red troncal 5G y a las aplicaciones de los clientes. Además de proteger el acceso, los proveedores de servicios necesitan visibilidad del tráfico de cada suscriptor. Estos valiosos datos ayudan a solucionar problemas de red y también pueden utilizarse para garantizar los ingresos. Los proveedores de servicios invierten enormes cantidades de dinero en este ámbito para garantizar que se pueda realizar un seguimiento de los eventos con fines de cumplimiento normativo y facturación. Estos datos pueden recopilarse en el punto de entrada al clúster de Kubernetes y compararse posteriormente con los informes del conjunto dinámico de contenedores.
En resumen, un proxy de servicios que proporcione control del tráfico de entrada y salida, seguridad y visibilidad ofrece la funcionalidad esencial que Kubernetes necesita para satisfacer las exigencias de una infraestructura 5G nativa de la nube.
Malla de servicios
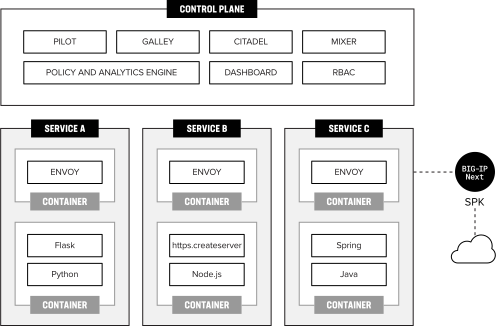
Ahora que hemos abordado los requisitos del tráfico norte-sur hacia una infraestructura nativa de la nube basada en Kubernetes, podemos examinar los requisitos y desafíos del tráfico dentro del clúster. Al igual que el tráfico de entrada y salida, la comunicación este-oeste entre los servicios que se ejecutan en el clúster debe cumplir estándares más exigentes de observabilidad y seguridad para ser compatible con una infraestructura 5G nativa de la nube. Los proveedores de servicios deben poder aplicar políticas de seguridad que controlen la comunicación entre los servicios del clúster. La desagregación del núcleo 5G exige una mayor observabilidad dentro del clúster, lo que permite a los proveedores de servicios evaluar el estado de sus servicios e identificar la causa raíz de los fallos cuando se producen. Los proveedores de servicios también deben garantizar que su infraestructura tenga capacidad para cumplir requisitos gubernamentales como la interceptación legal de comunicaciones. Estos requisitos plantean desafíos para las redes y los controles de Kubernetes. Una forma de abordar estos desafíos consiste en implementar una malla de servicios como Istio, que añade las siguientes capacidades:
- Fiabilidad: reintentos, tiempos de espera y mitigación de fallos en cascada
- Observabilidad y depuración: monitorización, trazabilidad y métricas
- Seguridad: autenticación/autorización, gestión de secretos y garantía del cifrado
- Gestión del tráfico: descubrimiento de servicios, enrutamiento personalizado y despliegues canary
Soluciones de F5 para infraestructuras nativas de la nube
F5 es líder en servicios de aplicaciones, redes y seguridad, y ofrece una amplia gama de soluciones para el núcleo 5G y la infraestructura 5G nativa de la nube. F5 ofrece dos productos principales que abordan los retos a los que se enfrentan los proveedores de servicios al crear una infraestructura nativa de la nube que satisfaga los requisitos de red y seguridad de la vRAN, el núcleo 5G y las aplicaciones empresariales.
- F5 BIG-IP Service Proxy para Kubernetes (BIG-IP SPK)
- Aspen Mesh de nivel operador
BIG-IP Service Proxy para Kubernetes (SPK)
BIG-IP SPK es una solución única en el sector que proporciona control del tráfico de entrada y salida, compatibilidad con señalización multiprotocolo y seguridad específicamente diseñada para proveedores de servicios que implementan una infraestructura nativa de la nube en toda su red. BIG-IP SPK también se ajusta a los patrones de diseño de Kubernetes para la configuración y la orquestación. Esta solución permite aplicar funciones de red y seguridad líderes del sector a una infraestructura basada en Kubernetes.1
Control de entrada/salida
- Balanceo de carga de capa 4: TCP, UDP y SCTP
- Balanceo de carga de capa 7: Diameter, SIP, HTTP/2
- Balanceo de carga GTPcV2
- Enrutamiento
- Limitación de velocidad
Seguridad
- Firewall de señalización, DDoS, WAF
- Cifrar/Descifrar
- Ocultación de topología
Visibilidad
- Garantía de ingresos
- Estadísticas y análisis
Además, BIG-IP SPK puede aprovechar las capacidades mejoradas de Intel SmartNIC para ofrecer un mayor rendimiento y escalabilidad.
Aspen Mesh de nivel operador
Carrier-Grade Aspen Mesh es una malla de servicios diseñada específicamente para infraestructuras nativas de la nube de proveedores de servicios. La malla de servicios Aspen Mesh se basa en Istio de código abierto e incorpora funcionalidades esenciales para las redes de los proveedores de servicios.
- Visibilidad del tráfico sin parangón dentro de cada clúster de Kubernetes del núcleo 5G, lo que permite garantizar los ingresos y que los proveedores de servicios moneticen el 5G utilizando los sistemas de facturación existentes.
- Mayor seguridad gracias a un enfoque coherente para cifrar y autenticar todo el tráfico entre funciones de red de múltiples proveedores y ubicaciones, basado en las técnicas de mTLS más robustas y vinculado a una autoridad de certificación de nivel operador compatible con 3GPP.
- Control del tráfico y gestión de políticas que permiten a los proveedores de servicios enrutar de forma eficiente las comunicaciones de los servicios, así como configurar y aplicar políticas empresariales y de cumplimiento normativo para la malla de servicios y el tráfico de red.
Aspen Mesh también ofrece funciones de captura de paquetes, que Kubernetes estándar no proporciona. La captura de paquetes facilita la resolución de problemas de comunicación entre las CNF dentro del clúster y proporciona a los proveedores de servicios la infraestructura necesaria para cumplir requisitos gubernamentales como la interceptación legal.
Ejemplo de núcleo 5G
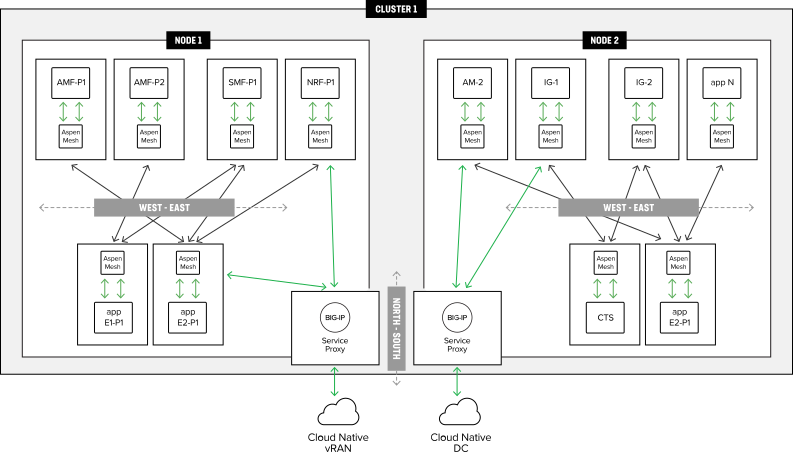
BIG-IP SPK y Carrier-Grade Aspen Mesh trabajan conjuntamente para resolver los retos que plantea el uso de Kubernetes en una infraestructura 5G nativa de la nube. BIG-IP SPK responde a la necesidad de ofrecer compatibilidad con señalización multiprotocolo, seguridad y visibilidad del tráfico que entra en el clúster de Kubernetes, mientras que Carrier-Grade Aspen Mesh gestiona la comunicación entre las CNF; ambas son funciones esenciales para desplegar una infraestructura 5G nativa de la nube. La siguiente figura muestra una infraestructura 5G que utiliza BIG-IP SPK y Aspen Mesh.
Conclusión
Los proveedores de servicios comprenden el papel fundamental que desempeñará una infraestructura nativa de la nube en el éxito de su despliegue de 5G y en su capacidad para ofrecer las aplicaciones y los servicios que posibilita una nueva red basada en 5G. Los proveedores de servicios buscan soluciones que les proporcionen el control, la seguridad y la visibilidad necesarios para la infraestructura 5G nativa de la nube. F5 comprende las exigencias de las redes de los proveedores de servicios y ofrece soluciones que les permiten utilizar Kubernetes para crear y desplegar con éxito su infraestructura 5G nativa de la nube.
1 Póngase en contacto con F5 para consultar la disponibilidad de esta función.
PUBLICADO EL 28 DE OCTUBRE DE 2020