Quand je parle de « services applicatifs » ou, pour reprendre l’appellation plus courante dans le domaine des réseaux, de « services L4-7 », à quoi pensez-vous ?
Attendez, laissez-moi deviner. Vous avez pensé à :
- répartition de charge
- mise en cache
- Optimisation du WAN
Ai-je raison (au moins dans l’ensemble) ?
Ce sont les trois « services applicatifs » les plus fréquemment cités dans pratiquement tous les articles consacrés aujourd’hui au SDN, au SDDC ou à toute autre technologie SD-quelque chose.
Et pourtant, ces services ne donnent qu’un infime aperçu de ce que pourrait contenir une liste exhaustive.
Lorsque nous avons élaboré la première enquête « État des lieux de la fourniture d’applications » afin d’étudier les tendances et l’utilisation des services applicatifs à travers le monde, nous avons posé des questions sur plus de 20 services applicatifs différents. 24, pour être exact, et vous pouvez être sûr que je finirai par vous les énumérer. Je ne pense pas qu’il soit nécessaire que les auteurs qui traitent des services applicatifs citent les 24 services (ou plus) pour illustrer ce que l’on entend par « services L4-7 ». En revanche, je pense que l’utilisation persistante de la liste de services applicatifs couramment cités mentionnée précédemment pose problème, car elle ne donne aucune idée de l’étendue et de la diversité des services aujourd’hui disponibles pour les applications sur le réseau.
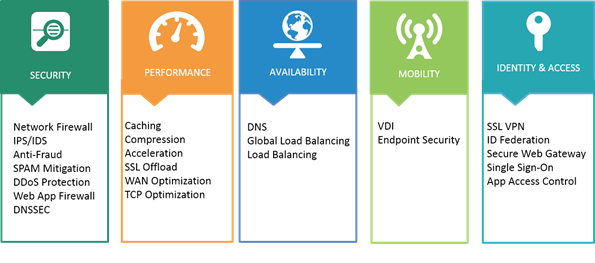
Si vous avez lu le rapport ou quoi que ce soit sur notre vision architecturale, Synthesis, vous savez que nous classons généralement les services applicatifs en cinq catégories distinctes : disponibilité, sécurité, performances, gestion des identités et des accès, et mobilité. Chacune de ces catégories comprend un nombre variable de services. Par exemple, la disponibilité englobe le DNS, le GSLB et le LB (équilibrage de charge). La mobilité ne compte actuellement que deux services : la VDI et la sécurité des terminaux. Les performances ? Elles comprennent la mise en cache et l’optimisation WAN, souvent mentionnées, mais aussi la compression et les optimisations TCP (comme le multiplexage). Quant à la sécurité… eh bien, il s’agit probablement de la catégorie la plus vaste, puisqu’elle regroupe sept services différents.
Au total, il existe au moins 24 « services applicatifs » différents susceptibles d’être déployés — et qui le sont souvent — sur le réseau entre le client et sa destination finale, l’application.
Et si vous interrogez les utilisateurs sur leur recours à ces services (ce que nous avons fait, puisque c’était précisément l’objet de notre enquête), vous constaterez que leur utilisation est très répandue. En fait, 30 % des personnes interrogées ont déployé, à l’heure actuelle, les 24 services. Cela ne signifie pas que chaque application passe par chacun de ces deux douzaines de services. Cela signifie que tous ces services sont déployés et utilisés : certaines applications ont recours à certains d’entre eux, tandis que d’autres applications en utilisent d’autres. On peut affirmer que presque toutes les applications tirent parti du DNS et des pare-feu réseau, et que la plupart utilisent probablement l’équilibrage de charge. Au-delà, il devient toutefois plus difficile de déterminer avec certitude quelles applications utilisent quels services. Mais quelque part, une application utilise bel et bien ce service. Aujourd’hui. En ce moment même.
C’est important pour les responsables et les professionnels de l’informatique, car ils sont souvent chargés de résoudre des problèmes ou de relever des défis, et il se peut tout simplement qu’ils ignorent que l’organisation dispose déjà d’un service capable de répondre à leurs besoins, parce que celui-ci n’a pas été utilisé ou n’était pas nécessaire pour d’autres applications déployées par le passé. C’est particulièrement important pour les responsables d’équipes cloisonnées, car le savoir peut éviter aux équipes de développement d’applications de réinventer la roue (et ainsi gagner du temps), ainsi qu’aux équipes d’exploitation d’avoir à acquérir, déployer et maintenir tout un éventail de plateformes non prises en charge (ce qui réduit les dépenses d’exploitation et les temps d’arrêt) pour fournir un service qui existe déjà.
Encore faut-il qu’ils sachent que ces services existent.
Comme nous l’ont appris les dessins animés du samedi matin (et un million de mèmes sur Internet), savoir, c’est déjà la moitié du chemin*.
C’est là que le catalogage prend tout son sens. Disposer d’un inventaire des services déjà présents dans le centre de données et que vous connaissez bien est inestimable, car l’existence d’un service signifie que vous disposez probablement des compétences nécessaires pour le déployer et le gérer, ce qui réduit considérablement le temps requis pour déployer et configurer ces services pour les applications qui en ont besoin.
Alors, n’oubliez pas qu’il existe (beaucoup) plus de trois services applicatifs, et les chiffres indiquent qu’il y en a probablement davantage encore (en réalité, une organisation en déploie 11 en moyenne) qui assurent activement, à l’heure actuelle, la mise à disposition et la sécurisation des applications au sein même de votre centre de données. Apprenez à les connaître, répertoriez-les et utilisez-les.
Ce sont les logiciels qui fournissent les logiciels sur lesquels reposent les entreprises d’aujourd’hui.
*L’autre moitié, ce sont des lasers rouges et bleus, et pour ça, vous devrez vous débrouiller tout seul.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.