
Lorsqu’on lui demanda pourquoi il braquait des banques, le braqueur Willie Sutton répondit simplement : « Parce que c’est là que se trouve l’argent. »
Si le tristement célèbre Willie Sutton, qui a prononcé ces mots dans les années 1930, était encore en vie aujourd’hui et s’adonnait à une forme moderne de criminalité très lucrative, nous pourrions lui demander : « Pourquoi lancez-vous des cyberattaques contre des entreprises du secteur de la santé ? »
La raison est claire. Le coût moyen d’une violation de données, tous secteurs confondus, s’élève à 4,24 millions de dollars par incident. Dans le secteur de la santé, ce coût atteint 9,23 millions de dollars par violation de données, contre 7,13 millions de dollars en 2021, ce qui en fait le secteur où les violations de données sont les plus coûteuses, devant notamment la finance, l’industrie pharmaceutique, la technologie et l’énergie.
Pourquoi une violation de données de santé coûte-t-elle plus cher ? Les entreprises du secteur de la santé détiennent les trois types d’informations qui intéressent les acteurs malveillants : les informations personnelles identifiables (PII), les informations de santé protégées (PHI) et les informations financières.
Le rapport 2021 d’IBM intitulé « Rapport sur le coût d’une violation de données » indique que le coût moyen lié à la perte des informations personnelles identifiables (PII) d’un client s’élève à 180 $ par dossier. Il précise également que les identifiants compromis constituent le vecteur d’attaque initial le plus courant, représentant 20 % de l’ensemble des attaques. Rapprochons ces chiffres de ceux du rapport du Département de la Santé et des Services sociaux des États-Unis (HHS), qui révèle qu’en 2021, pas moins de 39 630 191 comptes ont été compromis à la suite d’un « piratage/incident informatique ». Si l’on suppose que 20 % des plus de 39 millions de comptes compromis en 2021 l’ont été en raison d’identifiants compromis, à raison de 180 $ par compte, le coût dépasse 1,4 milliard de dollars.
L’évolution de la cybercriminalité liée aux violations de données de santé
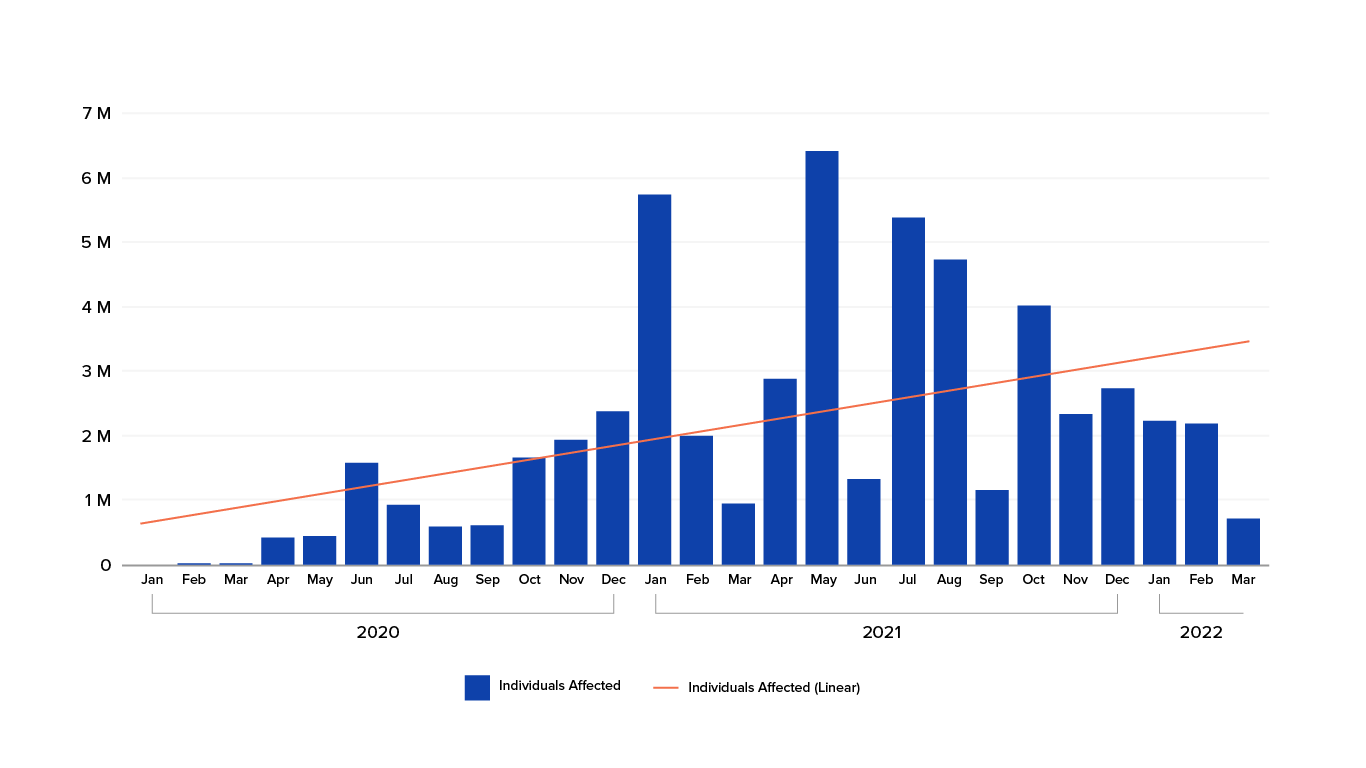
Le graphique ci-dessus montre l’augmentation du nombre de violations de données signalées par le HHS entre février 2021 et mars 2022.
Lorsqu’une violation de données se produit, les acteurs malveillants se tournent vers le dark web pour acheter les identifiants compromis. Ils regroupent les données issues de différentes violations dans de vastes collections, appelées « combolists », afin que les pirates puissent acheter des listes beaucoup plus importantes d’identifiants compromis. « Collection #I » est en vente depuis 2019 et contient 773 millions d’adresses e-mail uniques accompagnées des mots de passe correspondants.
Lors d’une attaque par bourrage d’identifiants, les acteurs malveillants achètent ces collections d’identifiants compromis, puis tentent à plusieurs reprises de les « injecter » dans les pages de connexion de nombreux sites web. En cas de réussite, l’attaquant prend le contrôle du compte et l’utilise à des fins frauduleuses. Le taux de réussite d’une attaque par bourrage d’identifiants est généralement de 1 à 2 %. En testant un million d’identifiants compromis, les acteurs malveillants peuvent généralement accéder à 10 000 à 20 000 comptes. Une attaque par bourrage d’identifiants réussit parce que les utilisateurs ont tendance à réutiliser et recycler leurs mots de passe sur de nombreux comptes. Ainsi, les identifiants disponibles sur le dark web peuvent être utilisés dans de nombreuses applications.
Le secteur de la santé commence également à constater que des bots malveillants extraient de plus en plus de contenu. Plus précisément, ces bots recueillent des informations sur les régimes d’assurance maladie, les relevés de prestations (EOB) et les listes de médecins appartenant aux réseaux de prestataires. Les concurrents peuvent exploiter les informations sur les régimes d’assurance maladie et les EOB afin de proposer des tarifs plus bas et d’obtenir des renseignements concurrentiels. Les informations sur les médecins peuvent servir à mener des campagnes d’hameçonnage visant à obtenir des paiements et d’autres informations médicales protégées (PHI) auprès des patients.
Anticiper les attaques
Quelle est la meilleure façon de réduire le risque de violations de données et d’attaques par bourrage d’identifiants ? Il n’existe pas de réponse unique, mais l’adoption d’une architecture Zero Trust et l’identification des acteurs malveillants qui exploitent abusivement vos applications web constituent un bon point de départ.
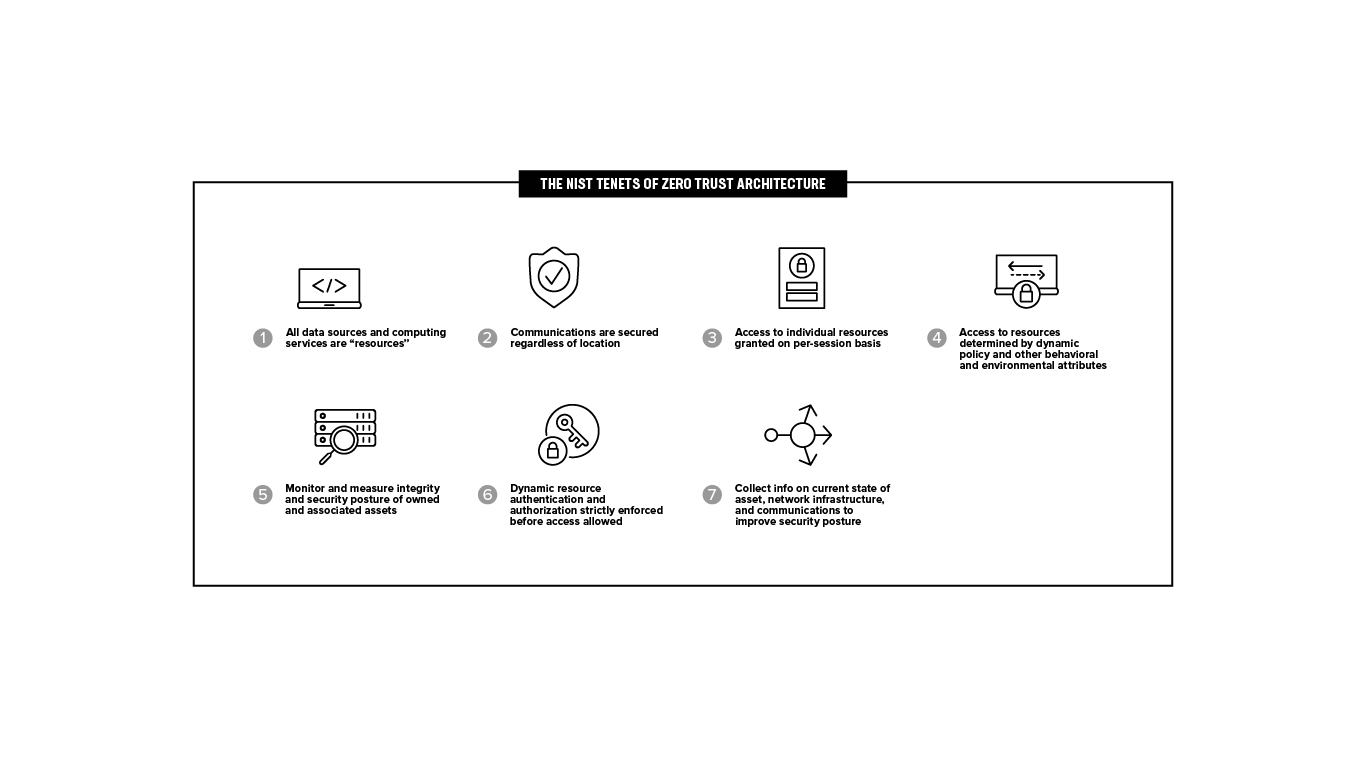
Une architecture Zero Trust élimine la notion de réseau de confiance au sein d’un périmètre défini. En d’autres termes, il s’agit d’un modèle de sécurité qui consiste à vérifier chaque utilisateur et chaque appareil, qu’ils se trouvent à l’intérieur ou à l’extérieur des périmètres d’une organisation, avant d’accorder l’accès. L’approche Zero Trust vise principalement à protéger les données et les services, mais elle peut être étendue à l’ensemble des actifs de l’entreprise.
F5 s’appuie largement sur la publication spéciale 800-207 du NIST sur l’architecture Zero Trust dans le cadre de ses initiatives en matière de Zero Trust, car elle présente des modèles généraux de déploiement propres à chaque secteur ainsi que des cas d’usage dans lesquels le Zero Trust peut améliorer la posture globale de sécurité informatique d’une entreprise. Ce document d’architecture décrit le Zero Trust à l’intention des architectes de sécurité d’entreprise et facilite la compréhension de cette approche pour les systèmes civils non classifiés. Il propose également une feuille de route pour migrer vers les concepts de sécurité Zero Trust et les déployer dans un environnement d’entreprise.
Solutions pour lutter contre la cybercriminalité dans le secteur de la santé
F5 Distributed Cloud Bot Defense et Distributed Cloud Account Protection protègent les sites web contre les abus commis par des acteurs malveillants. Toutes les attaques par bourrage d’identifiants mentionnées précédemment ? Elles sont toutes lancées par des bots automatisés malveillants. Les protections traditionnelles, telles que les CAPTCHA et le géoblocage, sont facilement contournées par les acteurs malveillants d’aujourd’hui. Il existe même des services payants qui leur permettent de déjouer n’importe quel type de CAPTCHA. L’un de ces sites, 2captcha.com, fournit une API permettant aux acteurs malveillants de contourner vos protections de manière automatisée. 2Captcha peut résoudre les Captcha classiques, les Captcha textuels, ClickCaptcha, Rotate Captcha, reCAPTCHA V2 & V3, reCAPTCHA Enterprise, FunCaptcha, TikTok Captcha, et bien plus encore.
Distributed Cloud Bot Defense protège les expériences applicatives, les sites web, les applications mobiles et les transactions sur les points de terminaison d’API contre les attaques sophistiquées de bots en recueillant intelligemment un ensemble approfondi de signaux et de données télémétriques issus de JavaScript et de la couche réseau HTTP pour chaque transaction client, sans rediriger le trafic via un serveur proxy. La plateforme identifie les comportements malveillants d’automatisation par des bots en appliquant plusieurs couches d’intelligence fondée sur l’apprentissage automatique. Le système surveille, signale, détecte et identifie les attaques remaniées, et neutralise les attaques automatisées en temps réel.
En raison des sommes considérables qui circulent dans le secteur de la santé aux États-Unis et à l’échelle mondiale, les acteurs malveillants ne s’arrêteront pas aux attaques automatisées. Si vous parvenez à contrer leurs attaques automatisées, ils passeront à des attaques manuelles. Distributed Cloud Account Protection aide les entreprises à déterminer les intentions des visiteurs. Distributed Cloud Account Protection évalue chaque transaction en ligne à partir d’un ensemble de données télémétriques, environnementales et biométriques comportementales, depuis la première arrivée d’un visiteur sur une application web ou mobile protégée, en passant par la création d’un compte ou la connexion, et tout au long de son parcours utilisateur.
Distributed Cloud Account Protection peut même établir des corrélations contextuelles entre les différents navigateurs et appareils utilisés par un même utilisateur, et exploiter les informations issues de son réseau mondial d’organisations afin de déterminer avec précision l’intention de l’utilisateur. Distributed Cloud Account Protection peut être utilisé soit comme un modèle en boucle fermée, alimenté par un moteur d’IA de détection de la fraude qui fournit un score haute fidélité permettant de comprendre l’intention du visiteur, soit en intégrant les données de protection des comptes au moteur de gestion des risques de l’entreprise afin de les combiner avec d’autres indicateurs de fraude.
Le coût des violations de données et des attaques par bourrage d’identifiants ne cesse d’augmenter dans le secteur de la santé. Pourquoi ? Pour l’argent — et beaucoup d’argent. Les entreprises peuvent contribuer à réduire ce risque en adoptant des architectures Zero Trust et en bloquant les attaques par bourrage d’identifiants à l’aide de F5 Distributed Cloud Bot Defense et d’Account Protection.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.