
Os aplicativos, que estão no centro de nossas experiências digitais, continuam sendo implantados em diversos ambientes, incluindo nuvens privadas e públicas, ambientes locais, data centers e a borda. Da mesma forma, as tecnologias de segurança de aplicativos são cada vez mais implantadas em locais diferentes daqueles onde estão os aplicativos que protegem. Elas não estão mais necessariamente vinculadas aos aplicativos que protegem, mas são implantadas em diferentes ambientes e podem oferecer suporte a vários aplicativos. Por exemplo, 92% das organizações ainda implantam alguns aplicativos em ambientes locais, mas apenas 53% delas hospedam nesses ambientes tecnologias de segurança de aplicativos. Os processos modernos de desenvolvimento, implantação e criação de aplicativos, bem como os serviços de suporte, convergiram e se tornaram modulares. Todos eles são essenciais para a experiência digital que os clientes exigem.
Essa expansão digital representa uma explosão no número de aplicações, integrações e ambientes, tornando cada vez mais desafiador para as equipes de DevOps, DevSecOps e SecOps definir e implementar uma estratégia robusta de expansão e segurança multinuvem. Uma organização típica pode gerenciar entre 200 e 1.000 aplicações, além de usar diversas ofertas de terceiros como serviço. A complexidade agora é a norma:
- Os aplicativos são desenvolvidos em diversas linguagens e em vários ambientes de desenvolvimento integrado (IDEs).
- Os aplicativos são implantados em diversas plataformas de infraestrutura usando diferentes conjuntos de ferramentas e modalidades de implantação em nuvem, data centers, contêineres, microsserviços e ambientes sem servidor.
É claro que podemos tentar padronizar o máximo possível, dentro do que for viável, para minimizar a complexidade. Com o tempo, o desenvolvimento tradicional de aplicações tornou-se lento, inflexível e difícil de gerenciar, incapaz de atender às necessidades dos clientes, que mudam rapidamente, além de tornar menos claras as distinções entre as funções de desenvolvimento de aplicações. Pode-se argumentar que usar o mesmo IDE para as aplicações gera economias de escala, pois o código é mantido e compilado em um único sistema. Também é possível padronizar uma estrutura comum de implantação, como Ansible e Terraform, ou optar por implantar em um único provedor de nuvem. No entanto, os riscos de usar um único tipo de infraestrutura e ecossistema geralmente superam em muito os benefícios. Há o risco de dependência de fornecedor, de um ponto único de falha e da incapacidade de controlar os custos.
Por outro lado, é possível obter escalabilidade e eficiência ao implantar em ambientes diversos. Por exemplo, migrar da implantação de servidores físicos para máquinas virtuais, a fim de otimizar e abstrair as dependências do hardware subjacente, torna mais fácil e rápido dimensionar os recursos computacionais. Da mesma forma, as vantagens das máquinas virtuais são rapidamente superadas quando se consideram os contêineres, unidades portáteis de computação virtual que podem ser implantadas em qualquer infraestrutura.
Então, por que aceitamos ficar presos a uma segurança específica da infraestrutura quando nossas implantações são tão diversificadas? Se você implantar recursos computacionais na AWS usando uma combinação de máquinas virtuais e contêineres, poderá acabar usando ferramentas de segurança da AWS e outras ferramentas incompatíveis no ambiente local. É necessário ter profissionais para gerenciar cada ferramenta, o que exige recursos e treinamentos adicionais. Além disso, como nossos controles são diferentes, é possível ter certeza do nível de exposição a riscos? E, se você expandir para outro provedor de nuvem, precisará aprender a usar novas ferramentas. Portanto, com a ampla adoção da nuvem, o surgimento da borda e a consequente natureza distribuída das aplicações, desvincular as aplicações de seus firewalls de aplicações web (WAFs) tornou-se um requisito básico. O melhor local de implantação para um determinado WAF depende não apenas de onde a aplicação está localizada, mas também de outros fatores, como a natureza e a localização dos usuários das aplicações, a natureza do próprio WAF etc.
O portfólio de WAF da F5, baseado em seu mecanismo BIG-IP Advanced WAF, adapta-se aos requisitos específicos das aplicações e implantações modernas. Ele oferece opções flexíveis de implantação e operação para atender à infraestrutura, à arquitetura, à localização das aplicações e ao nível de especialização da sua organização em ambientes totalmente gerenciados, de autoatendimento, SaaS híbridos e web, sem comprometer a eficácia nem aumentar os riscos. As organizações podem utilizar:
- BIG-IP Advanced WAF, disponível para implantação local/em data center e em nuvem pública ou privada (edição virtual), oferecendo segurança robusta e de alto desempenho para aplicações web e APIs, com controles granulares e autogerenciados.
- F5 NGINX App Protect WAF para uma solução de segurança de software leve que oferece implantações de alto desempenho, baixa latência e independentes de plataforma para aplicações modernas baseadas em microsserviços e contêineres.
- F5 Distributed Cloud WAF para implantações baseadas em SaaS em um ambiente distribuído, reduzindo a sobrecarga operacional com um serviço opcional totalmente gerenciado.
De modo geral, essas soluções de segurança são as melhores da categoria e continuam na vanguarda da inovação em segurança, permitindo que as organizações protejam todas as suas aplicações, onde quer que estejam implantadas — em nuvens públicas ou privadas, data centers locais ou na borda — e independentemente de suas arquiteturas: monolíticas/legadas, microsserviços, malha de serviços ou sem servidor.
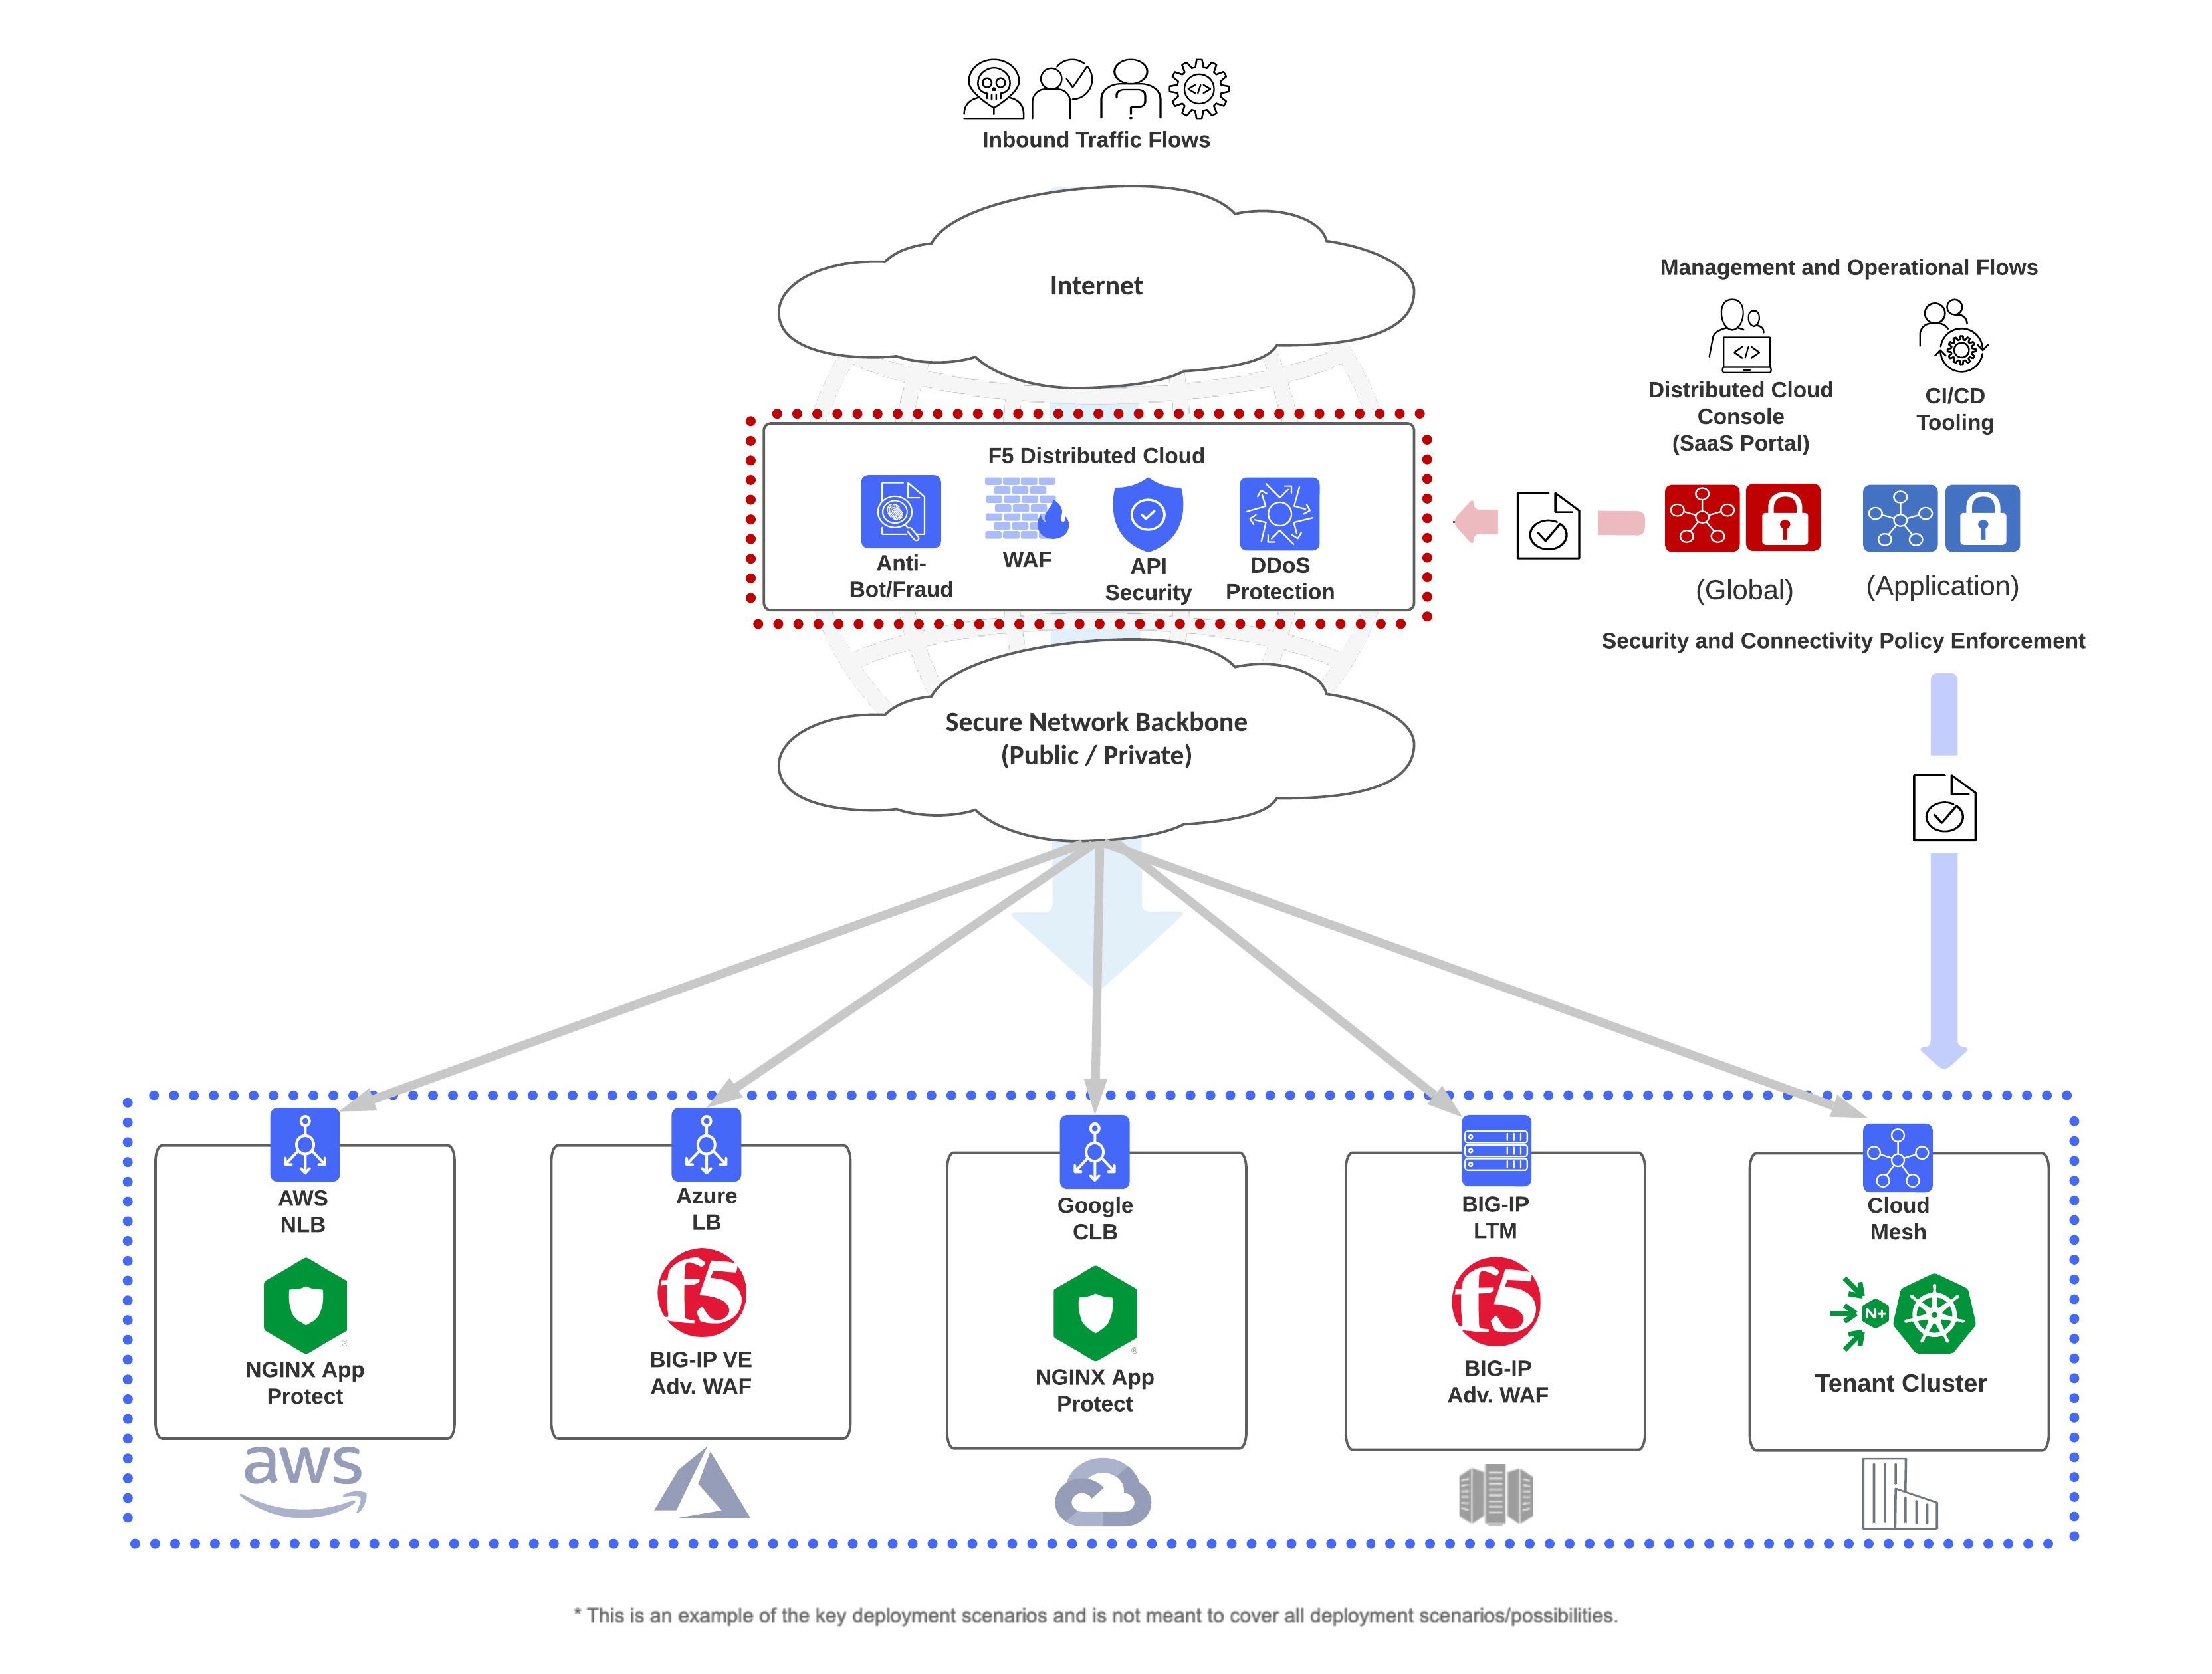
À medida que as implantações de cargas de trabalho se multiplicam em diversos ambientes e arquiteturas de aplicações, as organizações querem aplicar controles de segurança consistentes a todas as aplicações, onde quer que estejam. Na F5, nossa visão é oferecer um conjunto unificado de ferramentas de firewall de aplicações web líderes de mercado, permitindo que as organizações implantem o WAF adequado para cada caso de uso e, ao mesmo tempo, compartilhem políticas, telemetria e insights. Isso elimina a complexidade de gerenciar políticas e mecanismos de aplicação de segurança inconsistentes e distintos em ambientes de nuvem heterogêneos e híbridos, permitindo que as organizações neutralizem com eficiência a próxima geração de agentes mal-intencionados e ataques. Veja abaixo uma representação visual de como tudo isso funciona em conjunto.
Para saber mais, acesse:
- Página do produto BIG-IP Advanced WAF: Firewall avançado de aplicações web (WAF)
- Página do produto F5 NGINX App Protect WAF: F5 NGINX App Protect WAF
- Página do F5 Distributed Cloud WAF: Firewall de aplicações web | Serviços do F5 Distributed Cloud
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...