Há um velho ditado no mundo dos negócios que todos conhecemos: o cliente tem sempre razão.
Nesta economia digital, esse axioma precisa ser reformulado da seguinte forma: Os dados do cliente sempre têm razão.
Deixe-me ilustrar com uma breve história.
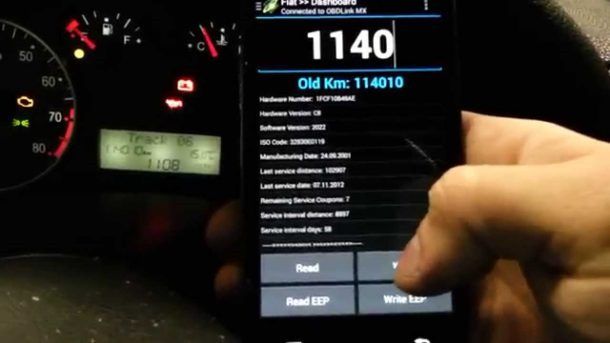
Recentemente, decidi comprar um carro novo e dar o antigo como parte do pagamento. Eu estava com o carro antigo havia cerca de seis anos e rodava com ele aproximadamente cinco mil quilômetros por ano. Sei que parece loucura, mas é verdade. Só viajei com ele para fora do estado uma vez, quando fui a Ohio visitar a família. Só isso. Fora essa viagem, nunca me afastei mais de cinquenta quilômetros de casa. Gosto de brincar que sou aquela velhinha que só tira o carro da garagem aos domingos para ir à igreja.
Então imagine a minha surpresa quando a concessionária me informou que a quilometragem indicada no hodômetro estava incorreta — com uma diferença de mais de 30 mil milhas — com base em uma única linha de dados no relatório do histórico do veículo consultado por ela. Essa mesma linha de dados afirmava ainda que meu carro havia passado por manutenção em Dakota do Norte dois anos antes.
Essa discrepância não deve ser tratada levianamente. A quilometragem indicada no hodômetro influencia o valor de troca do veículo, e adulterá-la é ilegal (podendo resultar em multa e prisão). Como o hodômetro real indicava um número muito menor do que o registrado no relatório, bem, dá para imaginar que o revendedor ficou um tanto apreensivo. Ele se viu diante da difícil decisão de confiar em mim — que insistia nunca ter levado o carro à Dakota do Norte — ou nos dados que afirmavam o contrário.
A questão rapidamente se resumiu a: “o cliente tem sempre razão” ou “os dados do cliente têm sempre razão”?
Acontece que esta não é a primeira vez que alguém é prejudicado por dados imprecisos em um relatório de histórico veicular. A maioria dos dados ainda é inserida manualmente, então erros acontecem. Mas o processo de correção desses erros exige que a pessoa que inseriu os dados admita que cometeu um erro. Isso significa que ela precisa se lembrar de um erro cometido há cinco, dez ou até quinze anos — isso se o técnico que inseriu os dados ainda estiver por perto para admiti-lo.
No fim, saí de lá com meu carro novo, e a concessionária ficou responsável por corrigir o relatório. Aposto que muitos de vocês têm uma história parecida. Isso é muito comum quando se atua em uma economia digital.
O fator humano (e o erro)
À medida que continuamos ampliando nossa dependência de máquinas para resolver problemas, extrair dados e tomar decisões, precisamos estar cientes de que os dados de que dispomos podem não ser precisos. Em algum ponto da cadeia de custódia desses dados, houve o envolvimento de um ser humano. E uma verdade axiomática da condição humana é que cometemos erros. Basta uma única tecla errada pressionada por um técnico de manutenção em Dakota do Norte seis anos atrás para que, de repente, você esteja sob luzes intensas, sendo interrogado sobre todas as viagens de carro que já fez.
Precisamos ter cuidado com o grau de confiança que depositamos nos dados que usamos para tomar decisões. Não são apenas os erros acidentais que devem nos preocupar, mas também os intencionais. Garanto que seus dados contêm inconsistências.
O design do DNS é bastante impressionante na forma como distingue fontes autoritativas de fontes não autoritativas. Isso porque, se houver alguma divergência, você sabe que pode recorrer à única fonte verdadeira para descobrir a verdade. Com os dados dos clientes, isso não existe. Esse é um possível sinal de alerta, pois os sistemas que usamos atualmente — e que usaremos em um futuro próximo — não conseguem necessariamente saber o que é correto e o que não é. Afinal, não há onde verificar a veracidade desses dados. Não há uma autoridade certificadora nem fontes autoritativas designadas, como no DNS. E, em muitos casos, não há como contestar os dados.
À medida que continuamos a criar representações digitais de nossos clientes a partir de fragmentos de dados, precisamos estar cientes do impacto que esses dados podem ter — tanto sobre nós, enquanto responsáveis pelas decisões de negócios, quanto sobre os clientes, enquanto seres humanos que precisam conviver com as consequências de qualquer conclusão a que se chegue com base nesses dados.
Como fornecedores de soluções de segurança de aplicações, frequentemente enfatizamos a proteção de dados e identidades contra exfiltração e roubo. Mas raramente invertemos a perspectiva para falar sobre a possibilidade bastante real de corrupção de dados, seja acidental ou mal-intencionada.
Deveríamos fazer isso — antes que o assunto vire tendência no Twitter.
Temos visto o aumento de ataques digitais retaliatórios contra pessoas de diversas formas. Como os atendentes do 911 não conseguem obter localizações e endereços precisos de celulares, algumas vítimas sofreram incidentes fatais de swatting. A pornografia de vingança é uma realidade, e a falsificação da identidade de nossos amigos e familiares nas redes sociais acontece o tempo todo. E já se passaram mais de três anos desde que Chris Rock, CEO da Kustodian, demonstrou como fraudadores poderiam “matar” alguém artificialmente para obter lucro ou pregar uma peça, devido a vulnerabilidades nos processos de registro de óbitos da maioria dos países na DEF CON (CS Monitor). Para quem estava prestando atenção, esse foi um dos ataques usados no filme Hackers, de 1995, juntamente com o cancelamento do cartão de crédito de alguém e a publicação de anúncios pessoais falsos como retaliação por alguma ofensa — real ou imaginária.
É apenas uma questão de tempo até que esse tipo de comportamento vingativo se espalhe e passe a corromper dados em outros lugares.
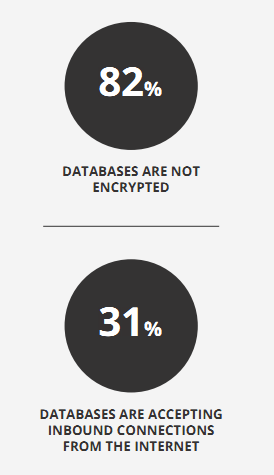
Se você acha que estou usando um chapéu de papel-alumínio, lembre-se do relatório CSI da RedLock de 2017 que constatou que 31% dos bancos de dados tinham uma porta aberta para a Internet. Para qualquer pessoa. Lembre-se do desastre do MongoDB, em que mais de 27.000 bancos de dados estavam abertos ao acesso público. A pessoa errada, diante do banco de dados certo deixado aberto, pode causar estragos nos seus dados.
Isso é um problema, pois chegamos ao ponto de inflexão em que os dados são frequentemente tratados como uma versão inviolável e infalível da verdade. Por causa de um erro de inserção de dados, essa “verdade” poderia ter me levado à prisão.
Diligência com Dados Digitais
À medida que continuamos ampliando a parcela de nossos negócios — e de nossas vidas — armazenada no ambiente digital, devemos respirar fundo e lembrar que os bits e bytes em nossos data warehouses representam algum aspecto de seres humanos reais. O cuidado com que tratamos esses dados reflete nossa atitude em relação ao ser humano real que é nosso cliente. Sobretudo porque não temos como saber se algum pequeno dado que inserimos hoje poderá ser interpretado futuramente de uma forma que prejudique o cliente. Afinal, o registro no histórico do meu veículo servia apenas para documentar uma troca de óleo em Dakota do Norte. Não houve qualquer intenção maliciosa, mas o resultado poderia ter sido desastroso para mim.
Seja ao elaborar políticas de segurança com foco na prevenção da corrupção de dados, controlar o acesso a aplicativos e bancos de dados ou dedicar mais atenção à inserção manual de dados, precisamos lembrar que, embora os dados não mintam — eles representam exatamente o que a pessoa inseriu —, quem os inseriu pode ter mentido.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...