Os aplicativos estão migrando para nuvens públicas. Talvez não tão rapidamente quanto o mercado previu (ou esperava?) nos primeiros anos, mas, ainda assim, estão migrando. Nossas próprias pesquisas sobre o Estado da Entrega de Aplicativos mostram que 1 em cada 5 entrevistados planejava ter mais de 50% de seu portfólio de aplicativos “na nuvem”. E, embora ainda vejamos muitos casos em que “a nuvem” é privada e local, há provas suficientes de que a nuvem pública está crescendo. Alguns dos desafios citados pelos entrevistados ainda estão relacionados à segurança, especificamente à capacidade de oferecer, fora das instalações e na nuvem, o mesmo nível de segurança que oferecem atualmente em suas próprias instalações, no data center.
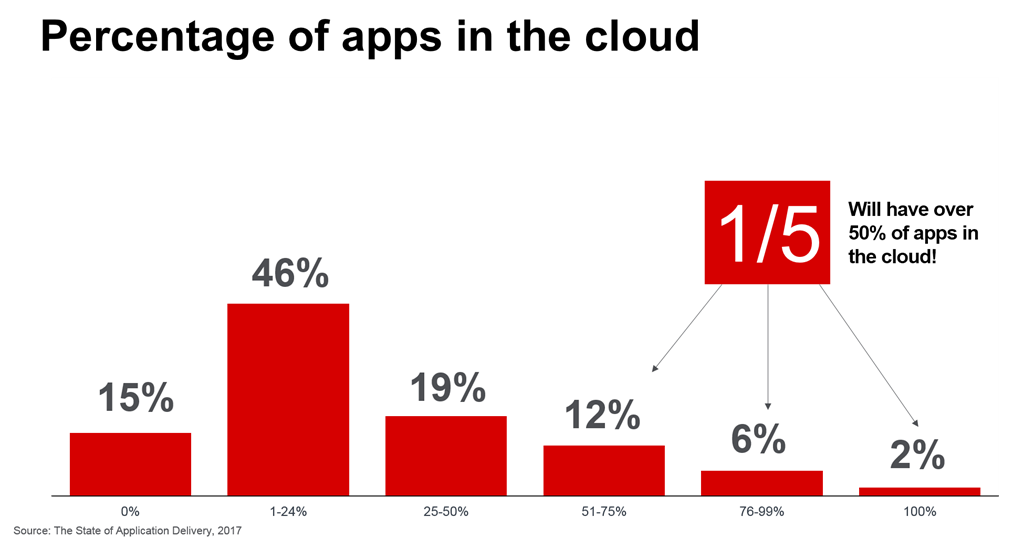
A questão é que os serviços que as organizações usam atualmente para proteger, dimensionar e acelerar aplicações não vão desaparecer. Na verdade, 39% dos participantes da nossa pesquisa declararam que não implantariam uma aplicação sem serviços de segurança, como firewalls de aplicações web e de rede, proteção contra ataques DDoS, IPS/IDS e soluções contra ameaças que infectam nossas redes.
O desafio é que alguns desses serviços não estão disponíveis na nuvem pública, e alguns dos que estão disponíveis acabam sendo imitações superficiais dos serviços mais robustos e avançados implantados atualmente nas empresas. Afinal, os modelos exclusivamente de nuvem pública não são projetados para permitir o nível de controle necessário sobre os serviços de rede e de aplicações , o que dificulta que os provedores alcancem a paridade.
Ainda assim, os clientes querem aproveitar os benefícios da nuvem pública, especialmente para aplicações novas e descartáveis.
As interconexões de nuvem – ou colo cloud se preferir – foram projetadas justamente para esse cenário. Na borda da nuvem, junto ao provedor de interconexão, fica o controle dos serviços comuns, enquanto os aplicativos podem operar, escalar e prosperar na nuvem pública. A interconexão de nuvem (colo cloud) é uma forma de atender, de maneira uniforme e equitativa, soluções SaaS e aplicativos executados em uma nuvem pública com os mesmos serviços comuns ao data center corporativo. Isso é particularmente útil para os aplicativos web normalmente implantados em uma nuvem pública, pois permite fornecer acesso seguro via HTTPS. Seja com SSL ou TLS, chaves e certificados precisam ser emitidos, gerenciados e armazenados em algum lugar, e muitas empresas preferem que isso seja feito em um único local certificado, a fim de reduzir os riscos de distribuir dados tão confidenciais entre vários locais.
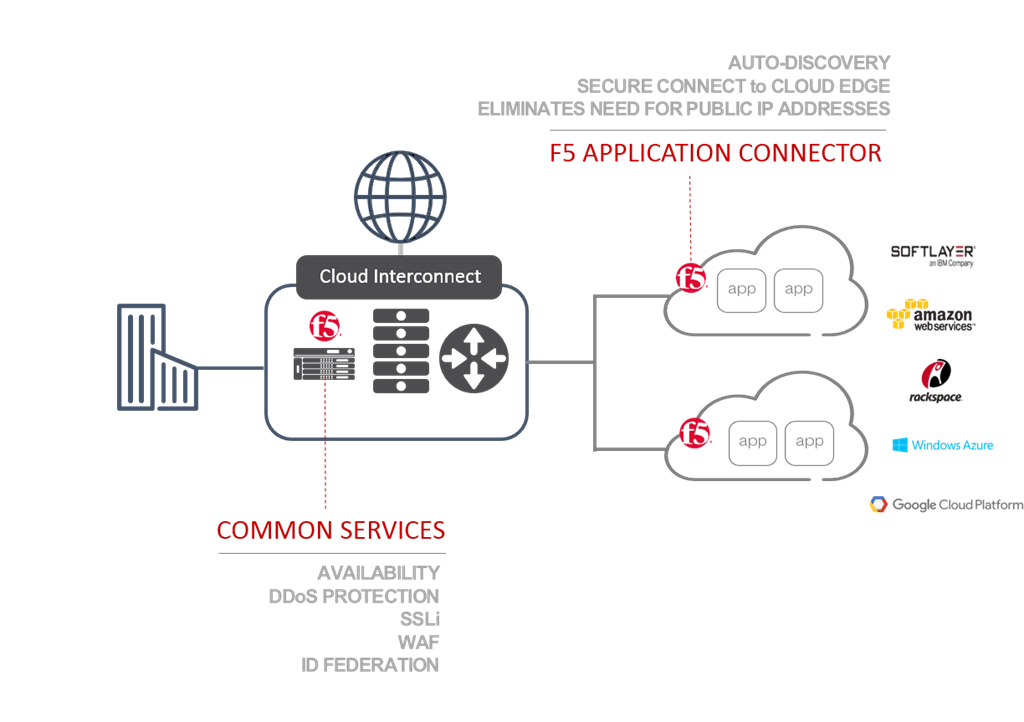
Essa parece ser a arquitetura de data center “híbrida” e baseada em nuvem ideal que estávamos procurando para resolver o dilema da nuvem pública com controle. Mas, é claro, se fosse, eu não precisaria escrever um post no blog, precisaria? O problema passa a ser como “conectar” as aplicações dentro da nuvem pública aos serviços comuns de que elas precisam na borda da nuvem, na interconexão de nuvens.
Conheça o F5 Application Connector
O F5 Application Connector é uma instância de proxy leve que você implanta na nuvem pública. Ele descobre seus aplicativos e, por meio de uma conexão segura com um F5 BIG-IP implantado no provedor de interconexão de nuvem de sua preferência, permite a inserção e o gerenciamento de serviços de aplicativos. Isso significa que você pode fornecer os mesmos serviços de segurança, desempenho e disponibilidade oferecidos localmente, no data center, na borda da nuvem na interconexão, enquanto aproveita a computação em nuvem pública para implantar e dimensionar aplicações web. As migrações entre provedores de nuvem pública — ou até mesmo arquiteturas de alta disponibilidade que utilizam mais de um provedor — são drasticamente simplificadas, pois não é necessário migrar serviços e aplicativos. Os aplicativos e um F5 Application Connector são tudo o que você precisa para migrar livremente entre provedores sem comprometer nem alterar nenhum dos serviços de aplicativos necessários para garantir que eles sejam seguros, rápidos e estejam disponíveis.
Como o F5 Application Connector é uma solução baseada em proxy, não são necessários endereços IP públicos no ambiente de nuvem pública. Isso reduz os riscos para a organização ao diminuir os possíveis pontos de entrada, sem prejudicar a facilidade de acesso, frequentemente apontada como um dos principais benefícios da computação em nuvem pública.
Isso otimiza ainda mais os orçamentos ao concentrar os recursos computacionais genéricos da nuvem pública na lógica de aplicações de uso geral e aproveitar os recursos computacionais desenvolvidos para fins específicos no BIG-IP, na borda da nuvem, para realizar o processamento criptográfico mais complexo e computacionalmente intensivo associado ao tráfego criptografado. A inspeção e a terminação podem ocorrer com segurança na borda, permitindo que os aplicativos se concentrem no processamento de transações comerciais valiosas.
O F5 Application Connector oferece às organizações a confiança necessária para migrar aplicações sem alterações (lift-and-shift) ou adotar uma abordagem nativa em ambientes de nuvem pública, disponibilizando uma solução capaz de enfrentar desafios de segurança, escalabilidade e desempenho normalmente solucionados por serviços de aplicações.
Você pode obter mais informações aqui.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...