Este artigo foi elaborado com base em contribuições de toda a equipe do Escritório do CTO da F5
Desde que começamos a pesquisar como os clientes utilizam os serviços de aplicativos, a VPN SSL tem se mantido entre os "cinco primeiros". Mais conhecido atualmente como acesso remoto, esse serviço de aplicativo oferece acesso seguro aos recursos corporativos de qualquer lugar por meio de um cliente.
Neste momento, esse serviço está viabilizando o trabalho em casa de centenas de milhares de novos funcionários remotos.
Com base em nossa pesquisa, uma porcentagem significativa das implementações de acesso remoto está em operação há anos. Portanto, é provável que tenham sido configuradas e ajustadas para otimizar o acesso com base nos padrões de tráfego e no uso comum de aplicativos da época. Elas não foram necessariamente atualizadas para refletir as mudanças nesses padrões e nesse uso.
Pelo menos é isso que estamos observando neste momento.
À medida que a COVID-19 continua avançando pelo mundo, nenhum setor tem exigido tanto do acesso remoto quanto o da saúde. O uso do acesso remoto por funcionários de hospitais — especialmente nos maiores — cresceu exponencialmente nas últimas semanas, passando de um pequeno número para dez mil ou mais usuários simultâneos. Os profissionais dos hospitais estão trabalhando incansavelmente na linha de frente e de casa para nos ajudar a superar esta pandemia. Eles enfrentam longas jornadas, falta de recursos e, em muitos casos, o isolamento de suas próprias famílias.
Eles também não deveriam ter que lidar com baixo desempenho ou com a impossibilidade de acessar aplicativos essenciais.
Uma forma de aumentar a capacidade e melhorar o desempenho para usuários remotos é atualizar a configuração de acesso remoto para refletir a composição atual do tráfego de aplicativos. Hoje, o tráfego da Internet é composto em grande parte por vídeos, com uma boa combinação de conteúdo ao vivo e sob demanda. Durante esta pandemia, a telemedicina — o uso de vídeo ao vivo por profissionais de saúde para conversar sobre questões de saúde com a comunidade — está crescendo e, com ela, o tráfego de vídeo ao vivo.
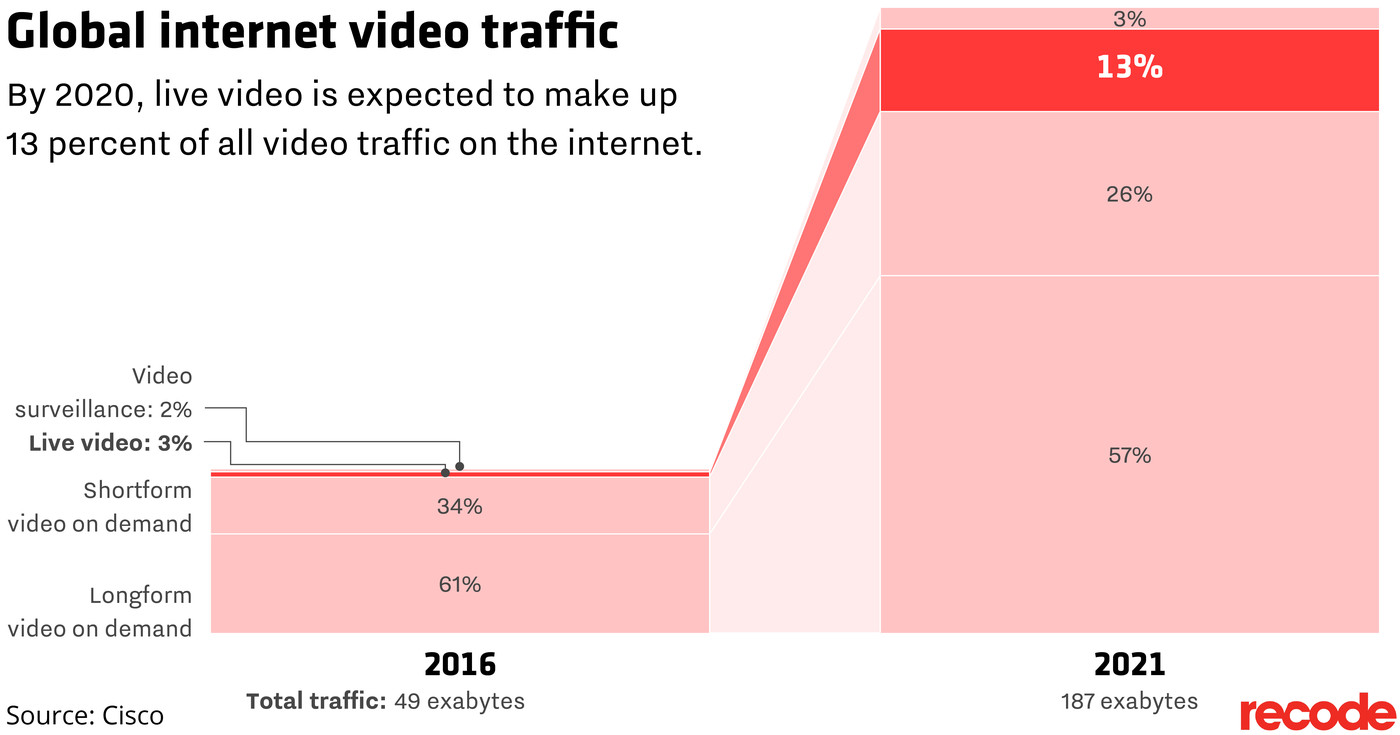
Nossa dependência de aplicativos SaaS também afeta a capacidade e o desempenho do acesso remoto. Atualmente, vinte e dois por cento (22%) do portfólio de aplicativos corporativos é composto por aplicativos SaaS, como Office 365, Teams, Salesforce e G-Suite.
O predomínio atual do tráfego de vídeo e SaaS é, em parte, o motivo pelo qual os serviços de acesso remoto estão sobrecarregados.
Como o acesso remoto altera o caminho dos dados
Em uma configuração tradicional de acesso remoto, todo o tráfego passa pelo serviço de acesso remoto. Todo. O. Tráfego. No caso de SaaS, isso significa que o tráfego de aplicativos destinado à nuvem é roteado pelo serviço de acesso remoto.
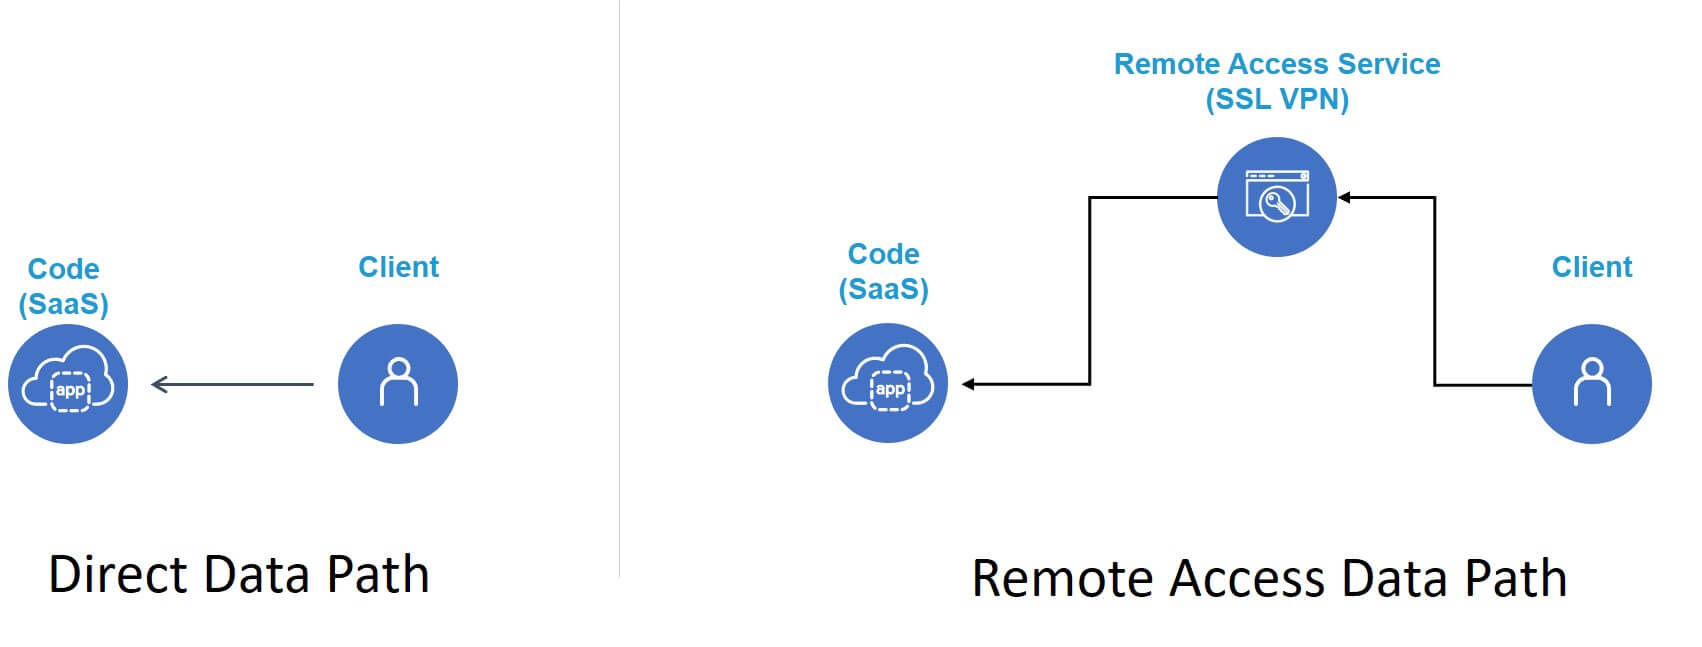
Isso pode não parecer problemático até você considerar que o serviço de acesso remoto pode estar localizado em Seattle, enquanto o aplicativo SaaS que você está acessando está hospedado na Virgínia e você está em Minneapolis. O tráfego precisa atravessar o país não apenas uma, mas duas vezes. Isso sobrecarrega desnecessariamente o serviço de acesso remoto e prejudica os usuários, que passam mais tempo esperando o aplicativo responder do que trabalhando. Chamamos esse padrão de tráfego de "backhauling", pois todo o tráfego é efetivamente "transportado" até o "back office" antes de ser enviado ao destino pretendido.
Isso também se aplica a vídeos em tempo real, que hoje são fornecidos, em grande parte, por soluções SaaS. Todo o tráfego é roteado pelo serviço de acesso remoto, o que pode causar travamentos, interrupções e conversas com áudio distorcido. O mesmo vale para vídeos por streaming. Muitos clientes de acesso remoto enviam todo o tráfego do cliente por meio do serviço de acesso remoto correspondente. Para muitas pessoas, atualmente não há distinção entre notebooks de "trabalho" e de "casa". Aliviar a ansiedade e o estresse assistindo a um vídeo rápido ou a um episódio de uma comédia favorita na Netflix ou no Hulu pode ser uma distração necessária e benéfica. Esse tráfego também pode acabar passando pelo serviço de acesso remoto, sobrecarregando desnecessariamente tanto o serviço quanto o espectador.
Para complicar a questão, atualmente o tráfego da Web costuma ser criptografado via SSL ou TLS. Nossos clientes corporativos e provedores de serviços observam cerca de 50% de tráfego criptografado, sendo que uma parcela significativa do tráfego não criptografado é composta por vídeos. Nem o tráfego criptografado nem o de vídeo se beneficiam dos recursos de compactação oferecidos — e habilitados na maioria — dos serviços de acesso remoto. Os benefícios da compactação foram amplamente anulados pelo uso da criptografia, pois esse processo elimina as sequências repetitivas das quais a maioria dos algoritmos depende para reduzir o conteúdo. Ao tentar compactar esse tipo de tráfego, os serviços de acesso remoto acabam, na prática, trabalhando em vão e desperdiçando ciclos de processamento e tempo.
Há várias alterações de configuração que você pode fazer para reduzir a carga sobre o serviço de acesso remoto e melhorar a experiência dos usuários remotos.
Eliminação do backhaul para tráfego não corporativo
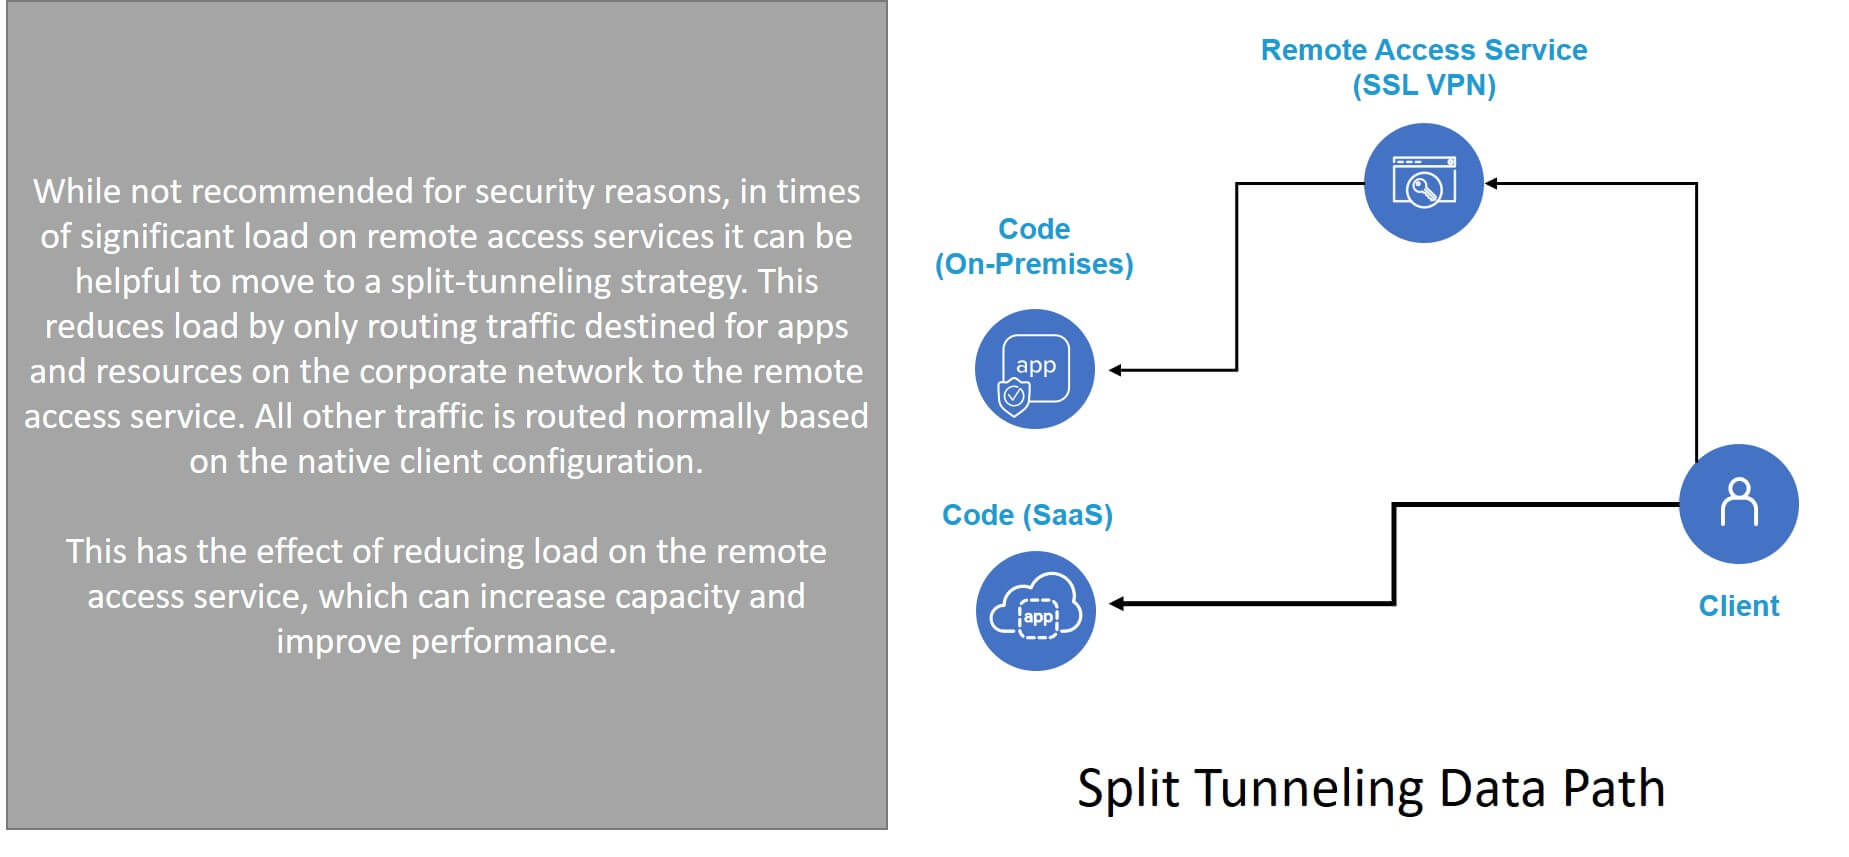
O objetivo dos serviços de acesso remoto é, principalmente, proteger o acesso e a transmissão de dados de e para aplicativos hospedados na rede corporativa corporativa. Basicamente, você não quer que qualquer pessoa tenha acesso a aplicativos e redes internos corporativas. Aplicativos SaaS e videoconferências — ou mesmo vídeos por streaming — não ficam na rede corporativa, e você pode reduzir a carga sobre o acesso remoto deixando de processar esse tráfego em um momento como este.
Para fazer isso, você pode usar uma opção de configuração chamada túnel dividido. Isso permitirá que você especifique que o tráfego destinado a yourcompany.com deve passar pelo serviço de acesso remoto, enquanto o restante do tráfego é processado normalmente. Ou seja, ele não é redirecionado pelo serviço de acesso remoto. Embora normalmente não recomendemos essa opção por motivos de segurança, ela é particularmente útil neste momento para melhorar o desempenho de aplicações SaaS e de vídeo em tempo real caso muitos funcionários estejam trabalhando de casa e seu serviço de acesso remoto esteja sobrecarregado.
- Se você estiver usando o F5 BIG-IP APM, encontrará instruções detalhadas sobre como habilitar e configurar o túnel dividido neste artigo da base de conhecimento (K55104964).
Desativar a compactação
A segunda medida que você pode tomar é desativar as opções de compactação no seu serviço de acesso remoto. Isso evita o desperdício de ciclos de processamento e esforço, além de reduzir a carga sobre o serviço de acesso remoto. Consequentemente, o desempenho geral e a capacidade de atender a mais trabalhadores remotos serão aprimorados.
- Se você estiver usando o F5 BIG-IP APM, encontrará instruções detalhadas sobre como desativar a compactação neste artigo da base de conhecimento (K19681382).
Observe também que, se você estiver enfrentando problemas com um aplicativo interno, talvez seja uma boa ideia pedir a alguém que verifique se a compactação também está habilitada nele. Se ele for seguro (HTTPS) (como deve ser) e a compactação estiver ativada, você pode tentar desabilitá-la. Se os seus aplicativos estiverem sendo executados no NGINX, saiba mais sobre como gerenciar a compactação aqui.
Outras alternativas a explorar
Outra opção é incentivar os usuários a reduzir a resolução de suas transmissões de vídeo de 1080p para uma resolução mais baixa (por exemplo, 480p). Em grandes reuniões por vídeo, isso pode melhorar bastante o desempenho e ajudar a garantir que a qualidade do áudio permaneça alta. Embora a redução da resolução possa afetar a qualidade da imagem, a maior estabilidade e a fluidez proporcionadas geralmente compensam. Essa é uma opção a ser considerada por quem enfrenta problemas com vídeo em casa, especialmente quando todos na residência estão assistindo a transmissões, jogando e tentando trabalhar ao mesmo tempo.
Se você estiver usando o F5 BIG-IP APM e ainda tiver problemas de carga que afetem o desempenho ou a disponibilidade, há outras opções que podem ser adotadas, como aproveitar a aceleração de hardware para cifras TLS, verificar os pools de concessão e o SNAT, otimizar e reduzir as ACLs e habilitar a modelagem de tráfego.
- Uma lista abrangente de opções que você pode usar para ajustar o BIG-IP APM está disponível neste artigo da base de conhecimento (K46161759).
- Ou, se você preferir se aprofundar na implantação, configuração e otimização do BIG-IP APM, este vídeo será útil.
- E eu não poderia deixar de mencionar a ajuda de especialistas (tanto da F5 quanto de clientes) disponível no DevCentral. A comunidade está pronta e disponível para ajudar 24 horas por dia, 7 dias por semana, e tudo isso é totalmente gratuito.
- Por fim, confira uma lista compilada de possíveis situações que você pode enfrentar com o BIG-IP APM durante o surto de COVID-19 para ajudar você a identificar rapidamente a solução certa.
Nem todos os desafios da situação atual estão relacionados ao acesso remoto. Também temos recursos disponíveis para ajudar com outros desafios de continuidade dos negócios.
Não hesite em entrar em contato com a equipe de vendas ou de suporte se estiver enfrentando dificuldades com sua solução de acesso remoto. Estamos totalmente comprometidos em ajudar nossos clientes e comunidades a superar juntos este momento sem precedentes e estamos aqui para ajudar.
Acima de tudo, mantenha-se em segurança.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.